

2026年10月1日,跨链协议 NEAR Intents 打破沉默,正式确认其基础设施遭到黑客攻击,导致该项目损失380万美元。
官方报告的发布以及对漏洞的承认立即冲击了市场:原生 NEAR 代币在几分钟内暴跌7.5%,触及4.76美元的局部低点,随后部分反弹至4.84美元。
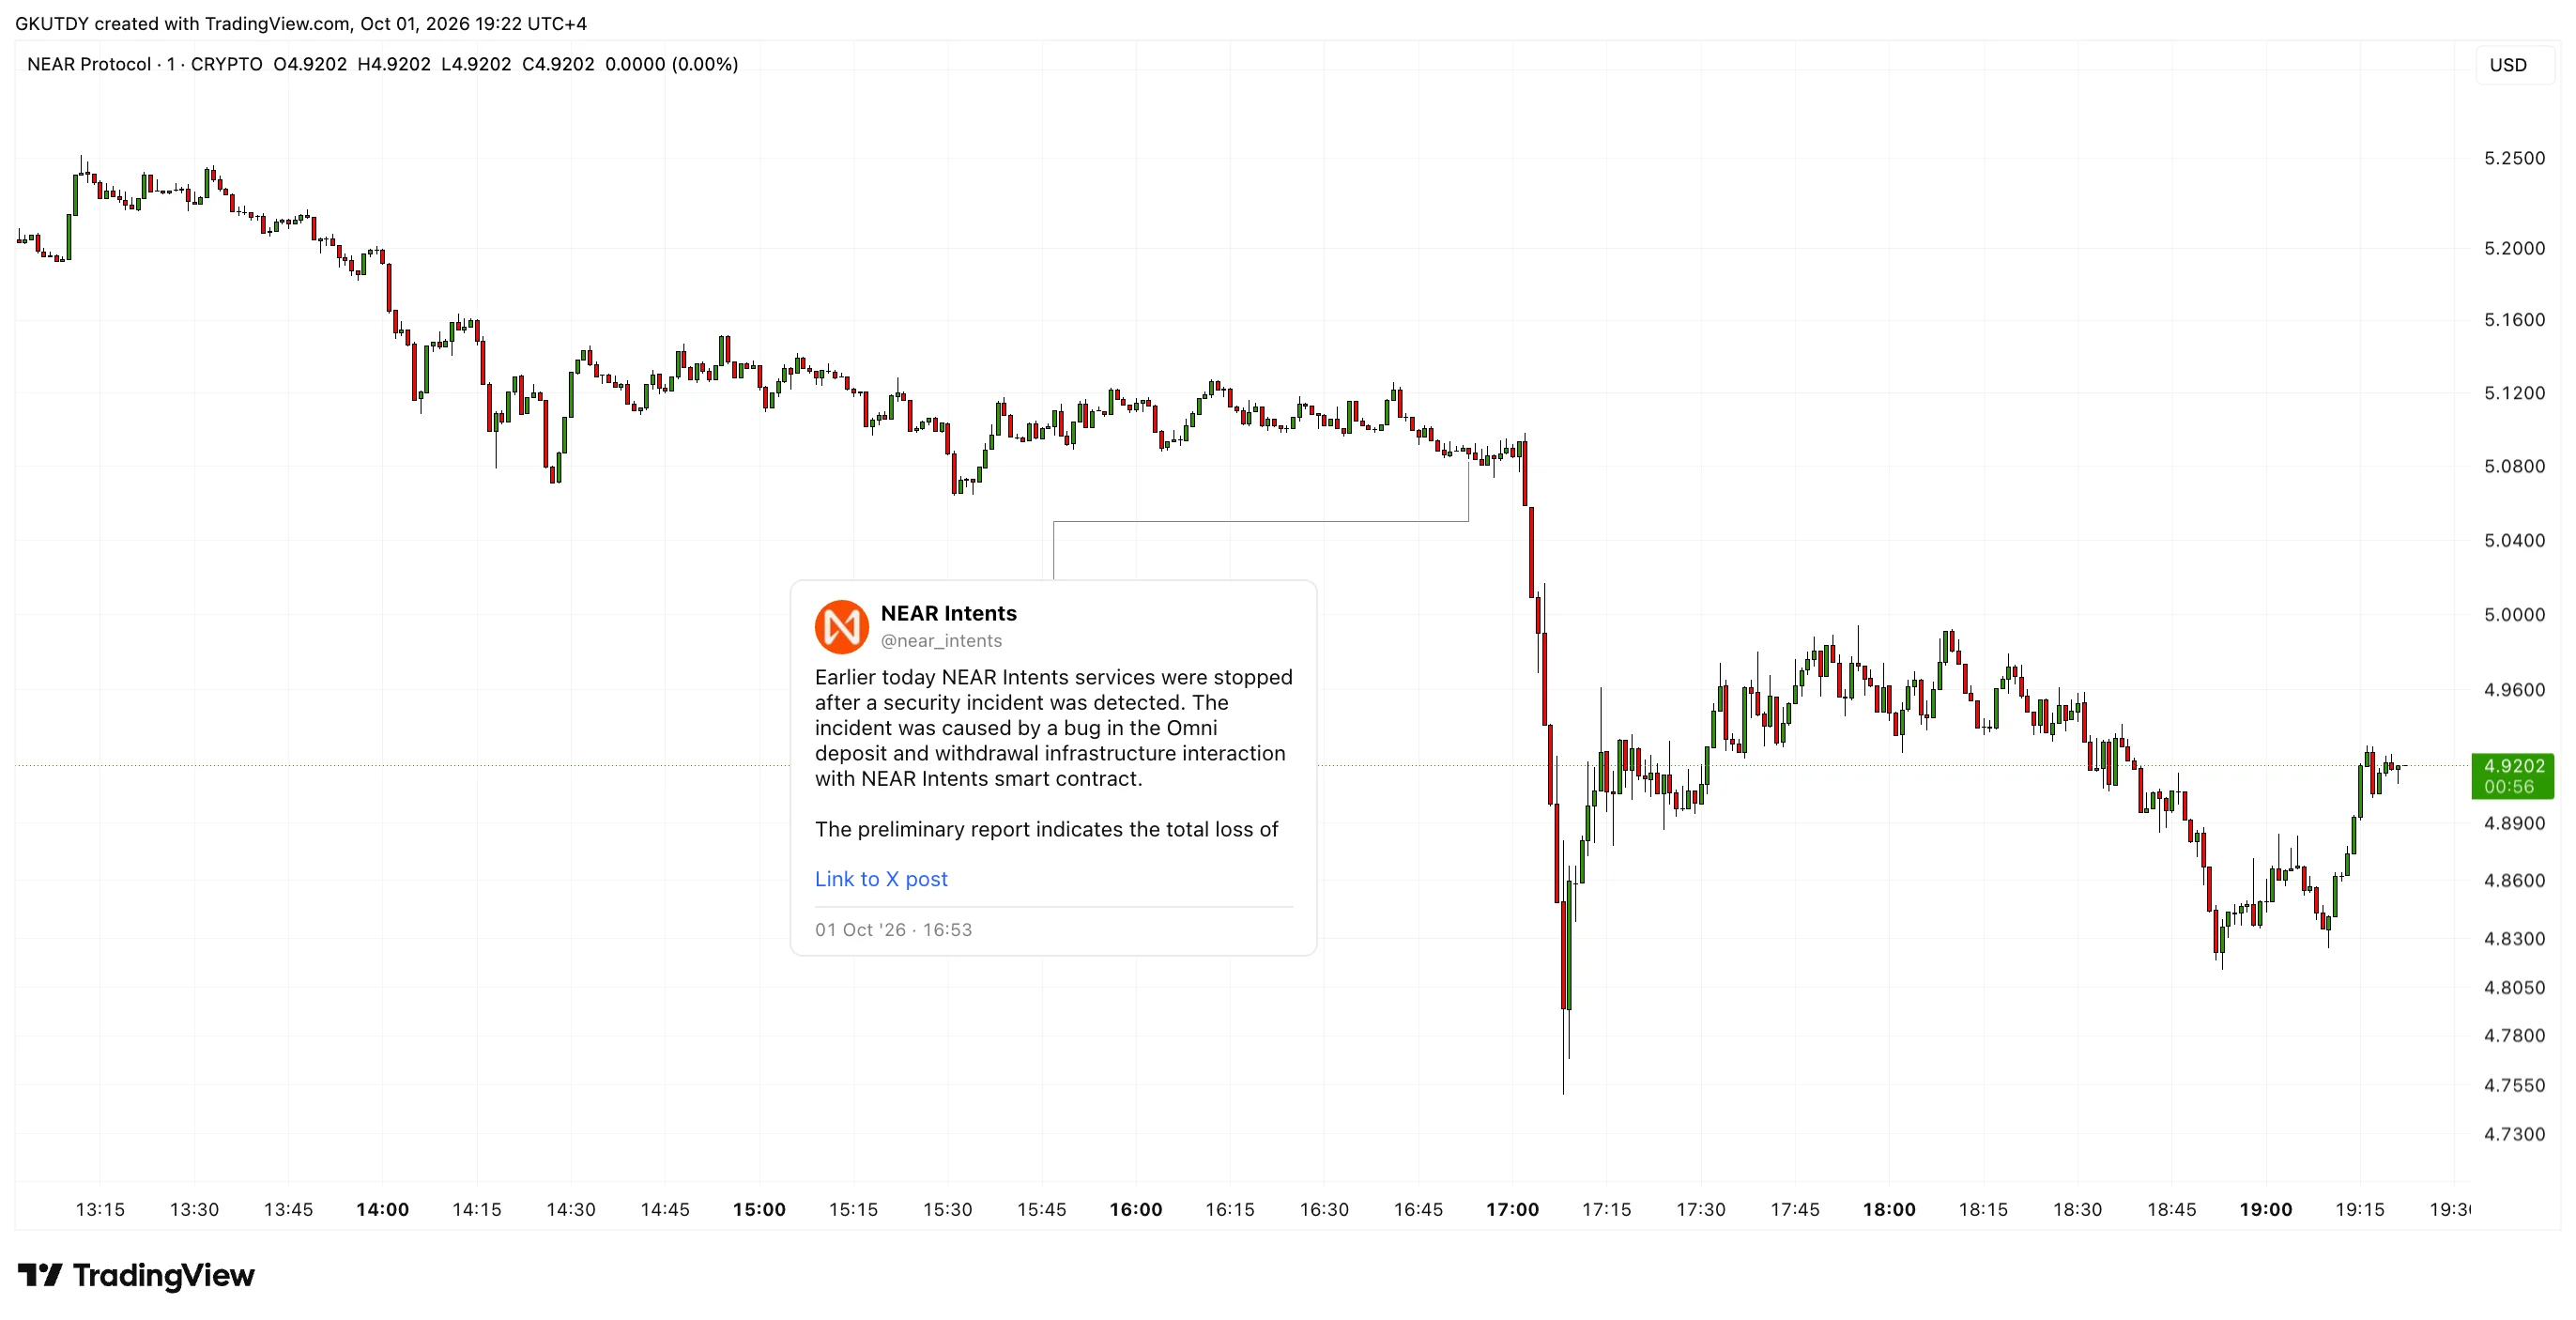
情况看起来自相矛盾。就在几天前,同一个协议还在庆祝一项重大成功:其 SHIELD 安全系统成功阻止了5000万美元的交易,挫败了黑客在备受关注的 Bitget 交易所黑客事件后洗钱的企图。但这一外部防御被证明对内部集成错误无能为力。
一个集成漏洞如何使外部防御失效,造成380万美元损失
NEAR Intents 是今年领先的技术趋势之一,交易量超过300亿美元。它实现了链抽象的概念。这个想法很简单:用户或 AI 代理无需深入研究 Web3 的细节,只需声明一个意图——例如,“我想将 Arbitrum USDT 兑换为原生比特币。”
底层基础设施处理所有日常工作:寻找桥接、计算 gas 费用以及选择网络。
正是这种隐藏的复杂性让该项目出了问题。据团队称,该事件是由 NEAR Intents 智能合约与 Omni 托管架构之间交互的一个漏洞引起的。
攻击者利用该漏洞从平台在 BNB Chain(BSC)上的热钱包中进行未经授权的提款。他们迅速将窃取的资产转移到 KuCoin,然后通过跨链桥将其转换为比特币。
作为回应,NEAR Intents 团队立即推出了一项明确的危机计划:
- 漏洞已修复:智能合约缺陷已修补。主站点 near(.)com 和基本服务预计将在一小时内恢复。
- 桥接已冻结:包括 Polygon、TON、Optimism、Avalanche 和 Scroll 在内的11个区块链上的存款和提款将继续暂停约12小时,直到 Omni 完成其修复。
- 财务担保:项目金库将全额赔偿用户的损失。系统内持有的资产,例如热钱包中的资产,可以在服务恢复后安全转换。
该协议已邀请执法部门和区块链分析师参与调查,以追踪被盗比特币的流向。
此案是行业的一个重大先例。NEAR Intents 被定位为AI 代理经济的关键金融层,在该经济中,代理需要自动与 Web3 交互,而无需手动签署交易。
此次黑客攻击表明,即使一个项目有效地保护了其外部防御,其“意图”架构在与传统桥接的集成点上仍然脆弱。
团队的迅速响应以及愿意从自己的金库中弥补损失,帮助该项目避免了声誉崩溃。但跨链网关的安全标准显然将不得不被改写。