

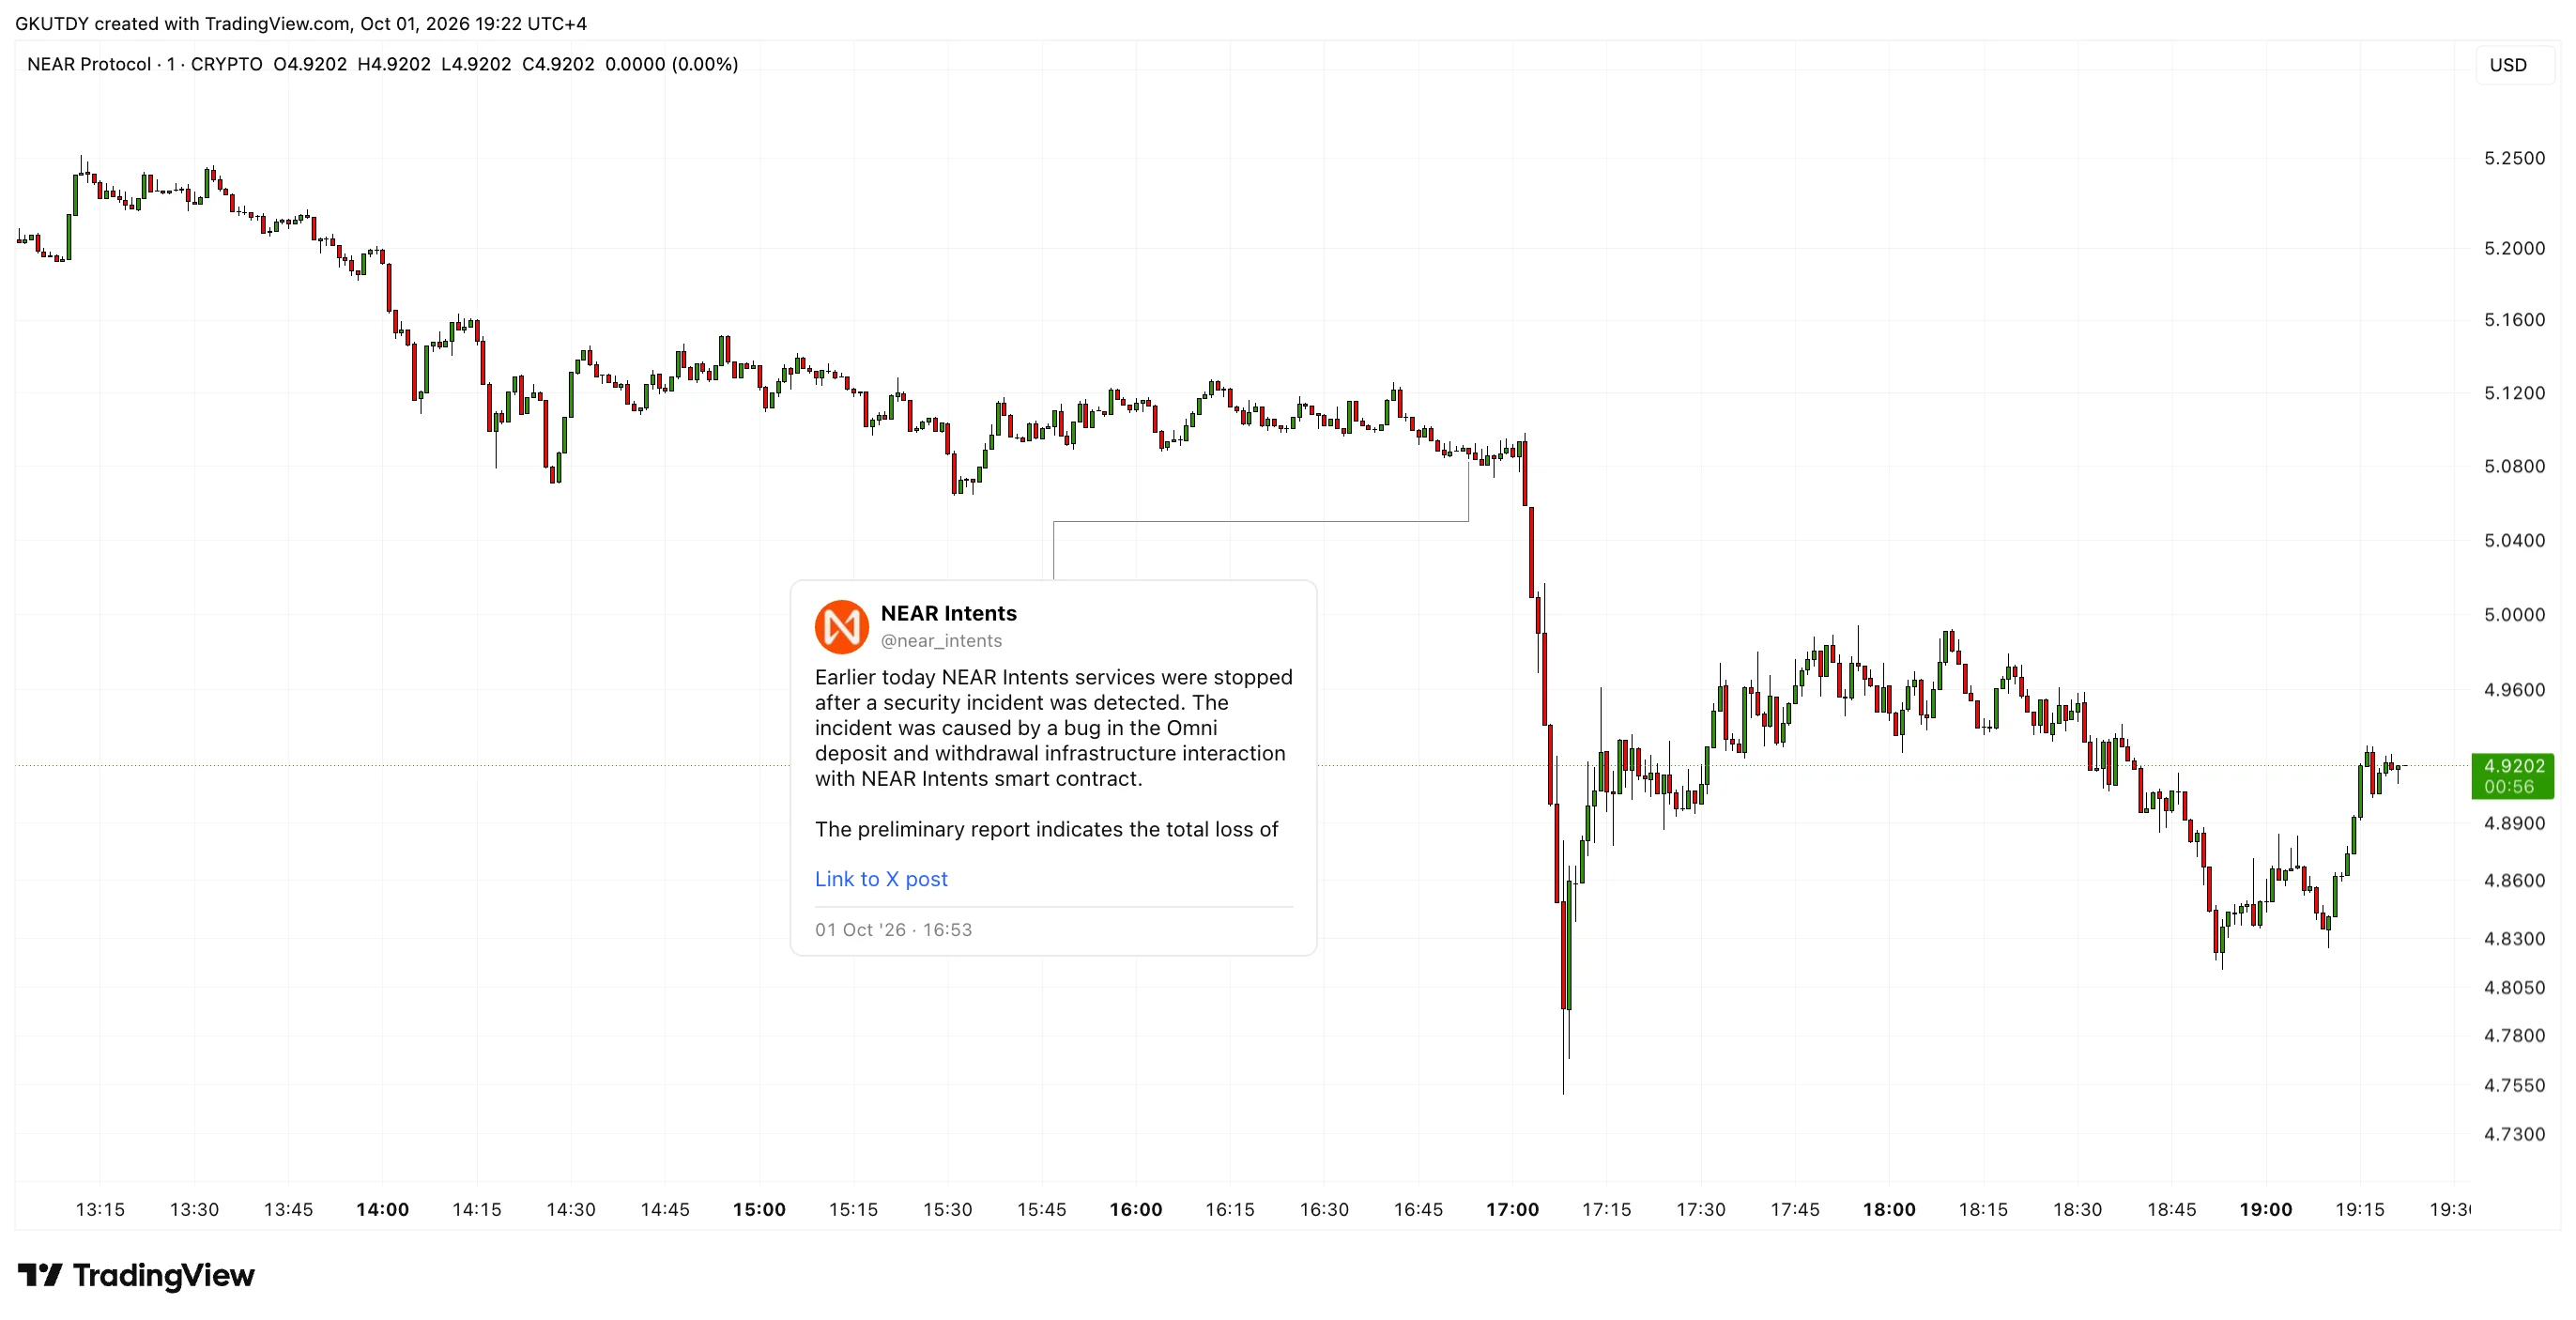
1 октября 2026 года кросс-чейн-протокол NEAR Intents нарушил молчание и официально подтвердил, что его инфраструктура была взломана, что стоило проекту 3,8 миллиона долларов.
Публикация официального отчёта и признание уязвимости мгновенно ударили по рынку: нативный токен NEAR рухнул на 7,5% за считанные минуты, достигнув локального минимума в 4,76 доллара, после чего частично отскочил до 4,84 доллара.
Ситуация выглядит парадоксальной. Всего пару дней ранее тот же протокол праздновал крупный успех: его система безопасности SHIELD успешно заблокировала транзакции на 50 миллионов долларов, сорвав попытку хакеров отмыть средства после громкого взлома биржи Bitget. Но эта внешняя защита оказалась бессильна против внутренней ошибки интеграции.
Как одна ошибка интеграции свела на нет внешнюю защиту, стоив 3,8 миллиона долларов
NEAR Intents — один из ведущих технологических трендов года с объёмом торгов более 30 миллиардов долларов. Он реализует концепцию абстракции цепочек. Идея проста: вместо того чтобы углубляться в детали Web3, пользователь или ИИ-агент просто заявляет о своём намерении — например, «Я хочу обменять USDT в сети Arbitrum на нативный Bitcoin».
Вся рутинная работа ложится на базовую инфраструктуру: поиск мостов, расчёт комиссий за газ и выбор сетей.
Именно эта скрытая сложность и подвела проект. По словам команды, инцидент был вызван ошибкой во взаимодействии между смарт-контрактом NEAR Intents и архитектурой кастодиального хранения Omni.
Злоумышленники воспользовались уязвимостью, чтобы осуществить несанкционированные выводы средств с горячего кошелька платформы в сети BNB Chain (BSC). Они быстро перевели украденные активы на KuCoin, а затем конвертировали их в Bitcoin через кросс-чейн-мосты.
В ответ команда NEAR Intents незамедлительно обнародовала чёткий кризисный план:
- Уязвимость устранена: ошибка в смарт-контракте исправлена. Основной сайт near(.)com и базовые сервисы, как ожидается, возобновят работу в течение часа.
- Мосты заморожены: депозиты и выводы средств через 11 блокчейнов — включая Polygon, TON, Optimism, Avalanche и Scroll — останутся приостановленными ещё примерно на 12 часов, пока Omni не завершит свои исправления.
- Финансовые гарантии: казна проекта полностью компенсирует пользователям их потери. Активы, хранящиеся в системе, например в горячем кошельке, можно будет безопасно конвертировать, как только сервис возобновит работу.
Протокол уже привлёк правоохранительные органы и блокчейн-аналитиков к расследованию, чтобы отследить движение украденных биткоинов.
Этот случай — важный прецедент для отрасли. NEAR Intents позиционируется как ключевой финансовый слой для экономики ИИ-агентов, где агентам необходимо автоматически взаимодействовать с Web3 без ручного подписания транзакций.
Взлом показал, что даже когда проект эффективно защищает свои внешние рубежи, архитектура «намерений» остаётся уязвимой в точках интеграции с обычными мостами.
Быстрая реакция команды и готовность покрыть убытки из собственной казны помогли проекту избежать репутационного краха. Но стандарты безопасности для кросс-чейн-шлюзов, очевидно, придётся переписывать.