Ataques de manipulação de preços DeFi atingiram um novo recorde anual relatado em 2026, expondo fraquezas persistentes na forma como os protocolos financeiros descentralizados avaliam ativos, gerenciam garantias e respondem a condições anormais de mercado. De acordo com dados da DefiLlama citados pela RootData e outras publicações do setor, 43 incidentes de manipulação de preços haviam sido registrados até 21 de outubro, superando o recorde anual anterior de 27 incidentes em 2022. As perdas relatadas associadas aos incidentes de 2026 totalizaram aproximadamente US$ 199 milhões, embora sua distribuição revele um panorama de segurança mais complexo do que o número principal sugere.
Um incidente envolvendo a Tectonic respondeu por aproximadamente US$ 124,5 milhões, ou 62,6% do total relatado. Entre os 42 incidentes restantes, 32 produziram perdas individuais abaixo de US$ 1 milhão. Essa concentração indica que a frequência de exploits e o dano financeiro agregado são medidas distintas de risco de protocolo. Um número crescente de incidentes não significa necessariamente que o ataque médio se tornou mais danoso, enquanto uma única falha grave pode dominar os números anuais de perdas do setor.
A questão mais importante é por que vulnerabilidades relacionadas a preços continuam a afetar as finanças descentralizadas, apesar dos avanços na auditoria de contratos inteligentes e no monitoramento de segurança. Compreender a tendência exige examinar como os preços de mercado entram nos sistemas de empréstimos, garantias e contabilidade de tokens — e por que transações tecnicamente válidas ainda podem produzir resultados economicamente destrutivos.
Principais conclusões
- O DeFi registrou 43 incidentes relatados de manipulação de preços até 21 de outubro de 2026, em comparação com 27 ao longo de todo o ano de 2022.
- As perdas associadas atingiram aproximadamente US$ 199 milhões, com um incidente da Tectonic respondendo por cerca de 62,6% do total.
- Trinta e dois dos outros 42 incidentes envolveram perdas abaixo de US$ 1 milhão, demonstrando a importância de distinguir a frequência dos ataques de sua gravidade.
- Os riscos de manipulação de preços se estendem além das falhas convencionais de oráculos, alcançando a avaliação de garantias, as premissas de liquidez e a contabilidade de participações em tokens.
- A segurança eficaz do DeFi exige testes de estresse econômico juntamente com auditorias de contratos inteligentes e monitoramento de transações.
Ataques de manipulação de preços DeFi atingem novo recorde
O aumento dos Ataques de Manipulação de Preços DeFi ilustra como vulnerabilidades envolvendo dados de mercado e avaliação de ativos permanecem relevantes à medida que as finanças descentralizadas se tornam tecnicamente mais sofisticadas. Os números relatados pela DefiLlama indicam que o número de incidentes atingiu 43 até 21 de outubro de 2026, superando os 27 registrados ao longo de todo o ano de 2022. A comparação estabelece uma contagem de incidentes relatados mais alta, embora os períodos de observação sejam diferentes: o número de 2026 cobre apenas o ano até 21 de outubro, enquanto o número anterior representa um ano civil completo. O aumento, portanto, é significativo como contagem relatada, mas não deve ser automaticamente interpretado como uma mudança precisamente medida na probabilidade de ataque. Mudanças no número de protocolos ativos, exposição de capital, descoberta de incidentes e práticas de classificação também podem influenciar quantos eventos aparecem nos bancos de dados de segurança.
A classificação desses incidentes é particularmente importante. O banco de dados de exploits da DefiLlama distingue entre categorias como Manipulação de Oráculo, Contabilidade de Tokens e Participações e outras fraquezas técnicas. Uma visão ampla da manipulação de preços pode incluir eventos envolvendo preços de negociação artificialmente distorcidos, entradas de preços não confiáveis, erros de avaliação de garantias ou interações entre mecanismos contábeis e mudanças temporárias na liquidez. Esses mecanismos são relacionados, mas não idênticos. Alguns ataques influenciam diretamente as referências de preços usadas por protocolos de empréstimo, enquanto outros exploram a lógica de avaliação de participações ou de contabilidade de ativos sem exigir que um oráculo externo convencional seja comprometido. O número relatado de 43 incidentes deve, portanto, ser interpretado dentro do escopo da classificação da fonte, em vez de apresentado como prova de que todos os 43 ataques envolveram a mesma técnica.
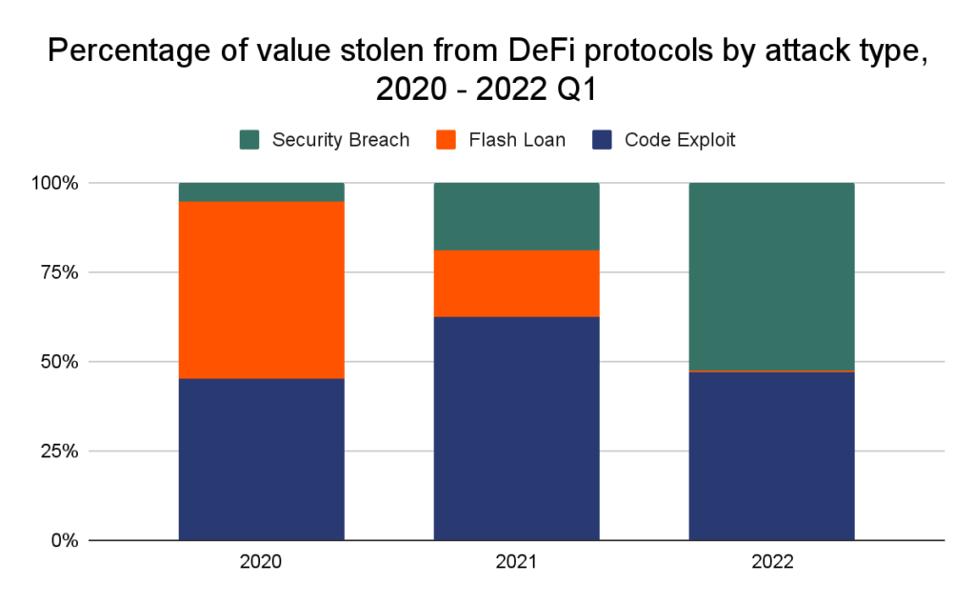
Figura 1. Incidentes relatados de manipulação de preços DeFi: 27 no ano completo de 2022 versus 43 de 1º de janeiro a 21 de outubro de 2026. Com base em números da DefiLlama relatados pela RootData em 25 de outubro de 2026. Os períodos não são idênticos.
Por que os ataques de manipulação de preços estão aumentando?
Os protocolos DeFi frequentemente dependem de preços externos ou de avaliações calculadas internamente para determinar requisitos de garantia, limites de empréstimo, elegibilidade para liquidação e o valor de cotas tokenizadas. Essas dependências criam oportunidades de exploração econômica quando os dados de mercado podem ser influenciados a um custo menor do que o valor que um atacante pode extrair do protocolo. Liquidez escassa, concentração de propriedade de tokens e mecanismos de avaliação insuficientemente protegidos podem aumentar a sensibilidade de uma aplicação financeira a transações anormais. Empréstimos relâmpago podem ainda aumentar a quantidade de capital disponível dentro de uma única transação, permitindo movimentos temporários de liquidez ou distorções de preço sem exigir que um atacante mantenha esse capital por um período prolongado. No entanto, empréstimos relâmpago são ferramentas de financiamento e não vulnerabilidades por si só; uma exploração geralmente depende de uma fraqueza separada na forma como o protocolo afetado interpreta ou age sobre as condições de mercado.
Um número maior de incidentes também pode refletir a expansão e a complexidade do ecossistema DeFi. Aplicações de empréstimo interagem cada vez mais com pools de liquidez, tokens de cofre, derivativos e outros produtos financeiros composáveis, criando dependências que são difíceis de avaliar de forma independente. Um protocolo pode se comportar como seus desenvolvedores pretendiam em condições normais e, ainda assim, tornar-se economicamente vulnerável quando vários sistemas conectados reagem a mudanças incomuns de liquidez ao mesmo tempo. É por isso que a correção do código não estabelece necessariamente a segurança econômica. A frequência de ataques pode aumentar mesmo quando muitas explorações individuais são relativamente pequenas, porque uma gama mais ampla de aplicações expõe mais combinações de premissas de precificação, contabilidade e garantias ao comportamento adversário do mercado.
Por que 43 ataques não produziram perdas recordes
A distribuição de perdas relatada oferece uma perspectiva diferente da contagem de incidentes. Dos aproximadamente US$ 199 milhões atribuídos aos 43 ataques, o incidente Tectonic sozinho respondeu por cerca de US$ 124,5 milhões, deixando aproximadamente US$ 74,5 milhões associados aos outros 42 eventos. Isso significa que cerca de 62,6% do total estava concentrado em um único caso. Além disso, 32 dos incidentes restantes supostamente geraram perdas abaixo de US$ 1 milhão cada. Os dados não indicam que todos os ataques eram comparáveis em complexidade técnica ou que a exploração média causou danos excepcionalmente grandes. Em vez disso, mostram uma distribuição altamente desigual, na qual eventos menores relativamente frequentes coexistem com perdas ocasionais grandes o suficiente para dominar as estatísticas agregadas.
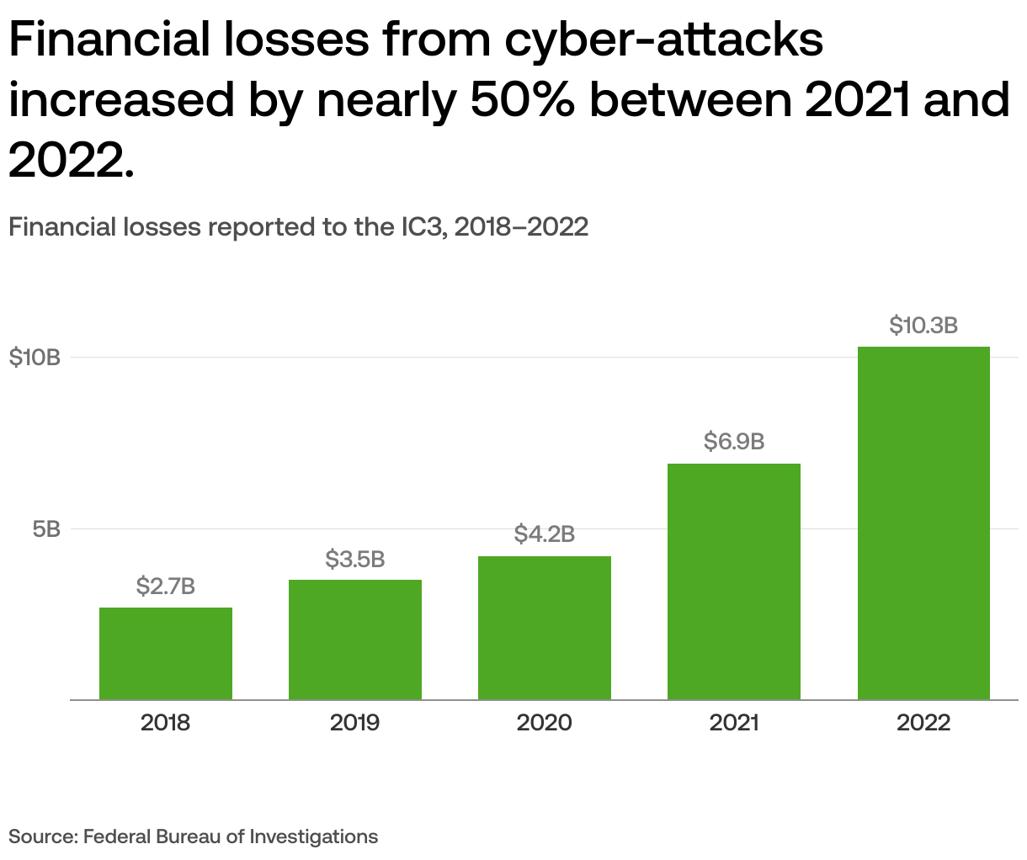
Figura 2. Distribuição aproximada de US$ 199 milhões em perdas relatadas em 2026: US$ 124,5 milhões atribuídos à Tectonic e US$ 74,5 milhões aos incidentes restantes. Os valores são arredondados e baseados no mesmo conjunto de dados relatado.
A concentração também complica as comparações entre anos. Um total anual pode aumentar acentuadamente por causa de uma exploração excepcional, mesmo quando outros incidentes se tornam menos prejudiciais, enquanto uma contagem recorde de incidentes pode ocorrer durante um ano em que as perdas agregadas permanecem abaixo de picos anteriores. Isso torna inadequado usar contagem de ataques, perdas totais e perda média de forma intercambiável. Cada medida descreve uma parte diferente do ambiente de segurança. A frequência indica com que frequência fraquezas identificadas foram exploradas, as perdas totais descrevem o dano econômico capturado pelo conjunto de dados, e a concentração revela o quanto o resultado depende fortemente de um pequeno número de resultados extremos. Uma avaliação abrangente de risco também deve considerar o capital exposto pelos protocolos afetados, quaisquer recuperações subsequentes e se as perdas relatadas representam transferências brutas, danos não recuperados ou estimativas que podem ser posteriormente revisadas.
O caso Tectonic merece cuidado especial porque sua classificação relatada envolve contabilidade de tokens e cotas, em vez de um exemplo direto de manipulação de preço à vista. Agrupar tal incidente com explorações mais amplas relacionadas a preços pode ser razoável sob uma metodologia analítica claramente definida, mas não deve ser descrito como um ataque comum de manipulação de oráculo sem verificar o mecanismo técnico. A presença de uma grande perda relacionada à contabilidade no mesmo total relatado destaca a importância de definir quais riscos estão sendo comparados. Também sugere que a falha da lógica de avaliação financeira pode ser mais consequente do que uma distorção temporária isolada de preço, particularmente quando premissas contábeis influenciam a quantidade de ativos que os usuários têm permissão para sacar ou tomar emprestado.
Como a Manipulação de Preços se Transforma em Perdas para o Protocolo
A manipulação de preços torna-se economicamente destrutiva quando um protocolo converte uma avaliação não confiável em uma ação financeira que beneficia o atacante. Em empréstimos descentralizados, os preços dos ativos determinam quanto colateral um tomador deve fornecer e quão grande um empréstimo pode ser sustentado por esse colateral. Se o sistema aceita uma avaliação de colateral inflada, ele pode autorizar empréstimos que excedem o valor de mercado sustentável do ativo. O desequilíbrio resultante pode deixar credores ou provedores de liquidez expostos quando o colateral for eventualmente avaliado mais próximo de seu preço real de equilíbrio de mercado. O problema não é simplesmente que um preço se moveu bruscamente, já que os mercados financeiros regularmente experimentam volatilidade legítima. É que o protocolo confiou em uma avaliação que era insuficientemente resistente à manipulação ou inadequada para o tamanho da transação envolvida.
O design do oráculo é uma possível fonte dessa fragilidade, mas a questão mais ampla diz respeito à relação entre descoberta de preços e restrições financeiras. Preços à vista obtidos de pools de liquidez rasos podem ser influenciados desproporcionalmente por transações temporárias, enquanto certas médias ponderadas pelo tempo podem permanecer expostas quando a manipulação persiste por tempo suficiente ou quando o mercado subjacente é excepcionalmente ilíquido. Outros sistemas podem depender de taxas de câmbio calculadas internamente para cotas de cofre, tokens de provedor de liquidez ou representações de colateral. Se esses cálculos falharem em contabilizar adequadamente transferências diretas de tokens, mudanças de reservas ou oferta de cotas, um protocolo pode produzir valores de ativos enganosos mesmo quando os contratos inteligentes subjacentes executam de acordo com suas instruções programadas. A segurança, portanto, depende de se as suposições econômicas codificadas no protocolo permanecem válidas sob condições adversariais, e não apenas de se suas funções operam sem erros de codificação.
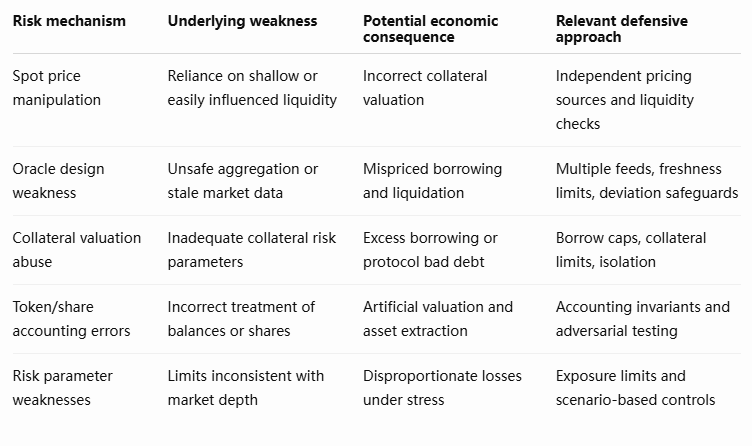
Essas categorias de risco não devem ser entendidas como intercambiáveis ou solucionáveis por meio de um único mecanismo. Um oráculo externo robusto pode reduzir a exposição a certos ataques de preço à vista, ao mesmo tempo que faz pouco para prevenir um erro interno de contabilidade de cofre. Da mesma forma, limites de empréstimo mais rigorosos podem limitar o dano associado à precificação incorreta de colateral sem corrigir a avaliação falha em si. O design defensivo exige uma avaliação em camadas dos ativos envolvidos, da liquidez disponível para sustentar seus preços, das condições sob as quais eles podem ser tomados como garantia e das regras contábeis que determinam reivindicações sobre fundos subjacentes. O objetivo é impedir que condições de mercado temporárias ou artificiais gerem obrigações financeiras desproporcionais e irreversíveis.
O Que a Gestão de Risco em DeFi Deve Medir?
A análise de segurança em DeFi tem tradicionalmente enfatizado auditorias de contratos inteligentes, vulnerabilidades de codificação identificadas e o valor total perdido em incidentes de grande visibilidade. Esses continuam sendo indicadores importantes, mas o aumento de ataques relatados relacionados a preços sugere que a gestão de risco de protocolos deve prestar maior atenção à exposição econômica. Plataformas de empréstimo precisam entender não apenas se seus preços de oráculo são tecnicamente precisos em condições ordinárias, mas também se os mercados subjacentes contêm liquidez suficiente para sustentar as avaliações de colateral usadas em transações financeiras. Os parâmetros de risco devem refletir a possibilidade de deslocamentos abruptos de preços, detentores concentrados e mudanças correlacionadas entre ativos relacionados. Protocolos que dependem de cotas de cofre ou colateral tokenizado devem adicionalmente testar como os cálculos contábeis se comportam quando os saldos mudam de maneiras diferentes de depósitos, saques ou transferências normais.
O risco de exploração econômica também varia com a escala e o design do protocolo. Um protocolo relativamente pequeno pode sofrer ataques frequentes, mas com perdas financeiras absolutas limitadas, porque o capital disponível é modesto. Uma plataforma de empréstimo maior pode enfrentar incidentes menos frequentes, mas sofrer uma perda muito maior quando uma suposição central de colateral ou contabilidade falha. Como resultado, os painéis de segurança devem distinguir frequência de incidentes, severidade de perdas, concentração de exposição, liquidez de ativos e recuperabilidade. Monitorar a quantidade de capital em risco em relação à liquidez de mercado disponível pode fornecer um alerta antecipado mais útil do que observar apenas totais históricos de exploits. Testes de estresse contínuos, padrões conservadores de listagem, validação independente de preços e detecção de anomalias no nível da transação podem melhorar a resiliência, embora nenhum deles possa eliminar todas as formas de risco econômico.
O setor também precisa de padrões de classificação consistentes. Tratar todo exploit auxiliado por flash loan como um evento de manipulação de preço obscurece as diferenças entre distorção temporária de mercado, contabilidade falha, abuso de acesso privilegiado e outras vulnerabilidades. Relatórios de incidentes mais detalhados podem ajudar os desenvolvedores a identificar mecanismos de falha recorrentes e avaliar se as mudanças defensivas são eficazes. Por exemplo, o MEXC News documentou o exploit da Makina envolvendo manipulação de oráculo e avaliação de ativos, ilustrando como dependências de informações de liquidez externa podem criar consequências financeiras quando as premissas de precificação falham. Tais casos são mais informativos quando o mecanismo de avaliação afetado e a exposição econômica resultante são claramente separados da categoria mais ampla de hacks de DeFi.
Visão da MEXC: A Frequência de Ataques É um Alerta Estrutural
O aumento dos incidentes relatados sugere que as finanças descentralizadas devem avaliar cada vez mais a segurança econômica como uma disciplina distinta, ao lado da segurança de software. Os contratos inteligentes podem executar transações exatamente como escritas e ainda assim permitir resultados economicamente prejudiciais quando preços, limites de garantia ou cálculos de cotas dependem de premissas que falham sob condições extremas. Isso torna a qualidade do design financeiro cada vez mais importante à medida que as aplicações DeFi se tornam mais interconectadas. Novos produtos introduzem interações adicionais entre mercados de empréstimo, pools de liquidez, derivativos e ativos tokenizados, criando oportunidades tanto para eficiência legítima de capital quanto para transmissão inesperada de risco.
A concentração das perdas indica ainda que o desempenho de segurança não pode ser resumido por um único número de destaque. Incidentes menores frequentes podem revelar fraquezas persistentes em uma ampla gama de aplicações, enquanto perdas extremas identificam sistemas onde avaliações falhas podem afetar capital substancial. De uma perspectiva de estrutura de mercado, a questão mais relevante é se os protocolos DeFi estão melhorando sua capacidade de limitar as consequências financeiras de entradas anormais. Políticas de garantia mais conservadoras, precificação melhor ajustada à liquidez, invariantes contábeis mais fortes e monitoramento de risco independente poderiam reduzir danos potenciais mesmo que tentativas de manipulação permaneçam comuns. A credibilidade de longo prazo do DeFi dependerá de demonstrar resiliência sob condições econômicas adversas, não apenas de aumentar o número de auditorias de segurança concluídas.
Mais Ataques Expõem Riscos Além das Perdas de Destaque
O aumento para 43 incidentes relatados de manipulação de preço em DeFi em 2026 fornece evidências de que as vulnerabilidades econômicas permanecem generalizadas em aplicações financeiras descentralizadas. A comparação com 27 incidentes em 2022 ilustra um aumento notável na contagem anual registrada, mas os dados de perdas associados revelam por que o desempenho de segurança não pode ser compreendido apenas pela frequência. Aproximadamente US$ 199 milhões em perdas relatadas estavam fortemente concentrados em um único incidente, enquanto muitos outros eventos envolveram valores substancialmente menores. Essa combinação sugere que o setor enfrenta tanto fraquezas localizadas recorrentes quanto falhas ocasionais capazes de causar danos desproporcionais.
Os Ataques de Manipulação de Preço em DeFi também expõem um desafio mais amplo no design de serviços financeiros baseados em blockchain. Empréstimos, gestão de garantias, cofres tokenizados e sistemas de liquidez descentralizados dependem de premissas financeiras que podem se tornar não confiáveis sob condições adversariais. Mesmo quando o código do contrato inteligente é executado corretamente, referências de preço fracas, permissões excessivas de garantia ou relações contábeis incorretas podem permitir a extração de valor econômico. As medidas de proteção mais importantes, portanto, vão além das auditorias de código convencionais para incluir testes de estresse, limites de risco conservadores, avaliações cientes da liquidez e sistemas de monitoramento projetados para detectar comportamento financeiro anormal.
A análise futura deve priorizar mudanças na frequência de incidentes em relação ao número de protocolos ativos, perdas ajustadas à exposição de capital, concentração entre os maiores eventos e melhorias na classificação dos mecanismos de ataque. Os pesquisadores também devem acompanhar se sistemas de oráculo atualizados, restrições de garantia e salvaguardas contábeis reduzem mensuravelmente as perdas sob condições de mercado comparáveis. Tais evidências forneceriam uma base mais sólida para avaliar o progresso de segurança do que apenas contagens absolutas de incidentes.
A lição central de 2026 não é simplesmente que os ataques a DeFi se tornaram mais frequentes. É que a segurança do protocolo deve ser avaliada por meio das consequências econômicas de entradas de mercado anormais, com atenção particular às falhas raras capazes de sobrepujar as salvaguardas financeiras ordinárias. A capacidade do setor de gerenciar esse risco será um determinante importante de sua credibilidade financeira de longo prazo.
Fontes
DefiLlama — Banco de Dados de Hacks e Exploits:
https://defillama.com/hacks
RootData — 43 Ataques de Manipulação de Preço em DeFi em 2026, 25 de outubro de 2026:
https://www.rootdata.com/news/801504
BlockBeats — Estatísticas de Ataques de Manipulação de Preço em DeFi:
https://en.theblockbeats.news/flash/373610
Aviso de Risco: Este artigo é apenas para referência e não constitui aconselhamento de investimento. O mercado de criptomoedas é altamente volátil. Por favor, tome decisões com cautela com base nas suas circunstâncias individuais.