Escrito por: ChandlerZ, Foresight News
Nota do editor: No mundo cripto, a riqueza pode mudar em questão de minutos; um recrutamento de aparência comum ou uma atualização de software pode esconder a porta de entrada para ativos enormes. A coluna do Foresight News "Crypto Story Session" acompanha as pessoas por trás desses incidentes bizarros, seguindo registros públicos e pistas financeiras para encontrar as partes da história que ainda não foram claramente vistas.
Na segunda edição, examinamos mais de perto o Grupo Lazarus. Este grupo de hackers ligado à Coreia do Norte foi acusado de envolvimento no ataque à Sony Pictures, no roubo ao banco central de Bangladesh e em múltiplos roubos de criptoativos. Após o ataque à Binance, ele voltou a aparecer aos olhos do público. De onde vêm essas pessoas escondidas atrás das telas? Como elas se aproximam de seus alvos e como movimentam os ativos roubados?
Em outubro de 2026, US$ 6,34 bilhões em ativos digitais foram roubados da Binance, estabelecendo um recorde na história da indústria cripto.
Pouco mais de um mês antes, um engenheiro da Binance recebeu o que parecia ser um convite comum para uma entrevista em uma plataforma de empregos. O recrutador primeiro organizou uma entrevista por vídeo, depois pediu que uma pessoa que se dizia ser o CEO da empresa conduzisse uma entrevista de segunda rodada. Perto do final, a outra parte enviou uma tarefa de programação e pediu ao engenheiro que a baixasse em seu computador de trabalho.
De acordo com um relatório de investigação preliminar divulgado em 3 de novembro, a empresa de recrutamento foi inteiramente fabricada pelos atacantes, e a tarefa continha código malicioso. Os atacantes usaram isso para infiltrar o computador do engenheiro e, em 20 de outubro, usaram as ferramentas internas de IA da Binance para movimentação lateral, obtiveram tokens de permissão para o sistema de implantação e, por fim, comprometeram o sistema de assinatura de carteiras. Embora a Binance tenha interceptado e congelado urgentemente cerca de US$ 2,85 bilhões, essa intrusão, que começou com um "recrutamento falso", ainda estabeleceu o recorde de roubo da indústria cripto.
O Federal Bureau of Investigation (FBI) dos EUA atribuiu o caso à campanha de hackers norte-coreana TraderTraitor, que é o principal ramo do notório Grupo Lazarus. No mesmo dia em que a Binance foi atacada, um relatório de investigação divulgado pela Microsoft revelou uma evolução ainda mais perigosa: esse grupo de hackers norte-coreanos incorporou totalmente a IA generativa em suas operações diárias, não apenas usando IA para forjar em massa empresas de recrutamento e personalizar roteiros de entrevistas, mas até usando diretamente ferramentas de IA de código aberto para auxiliar na exploração de vulnerabilidades.
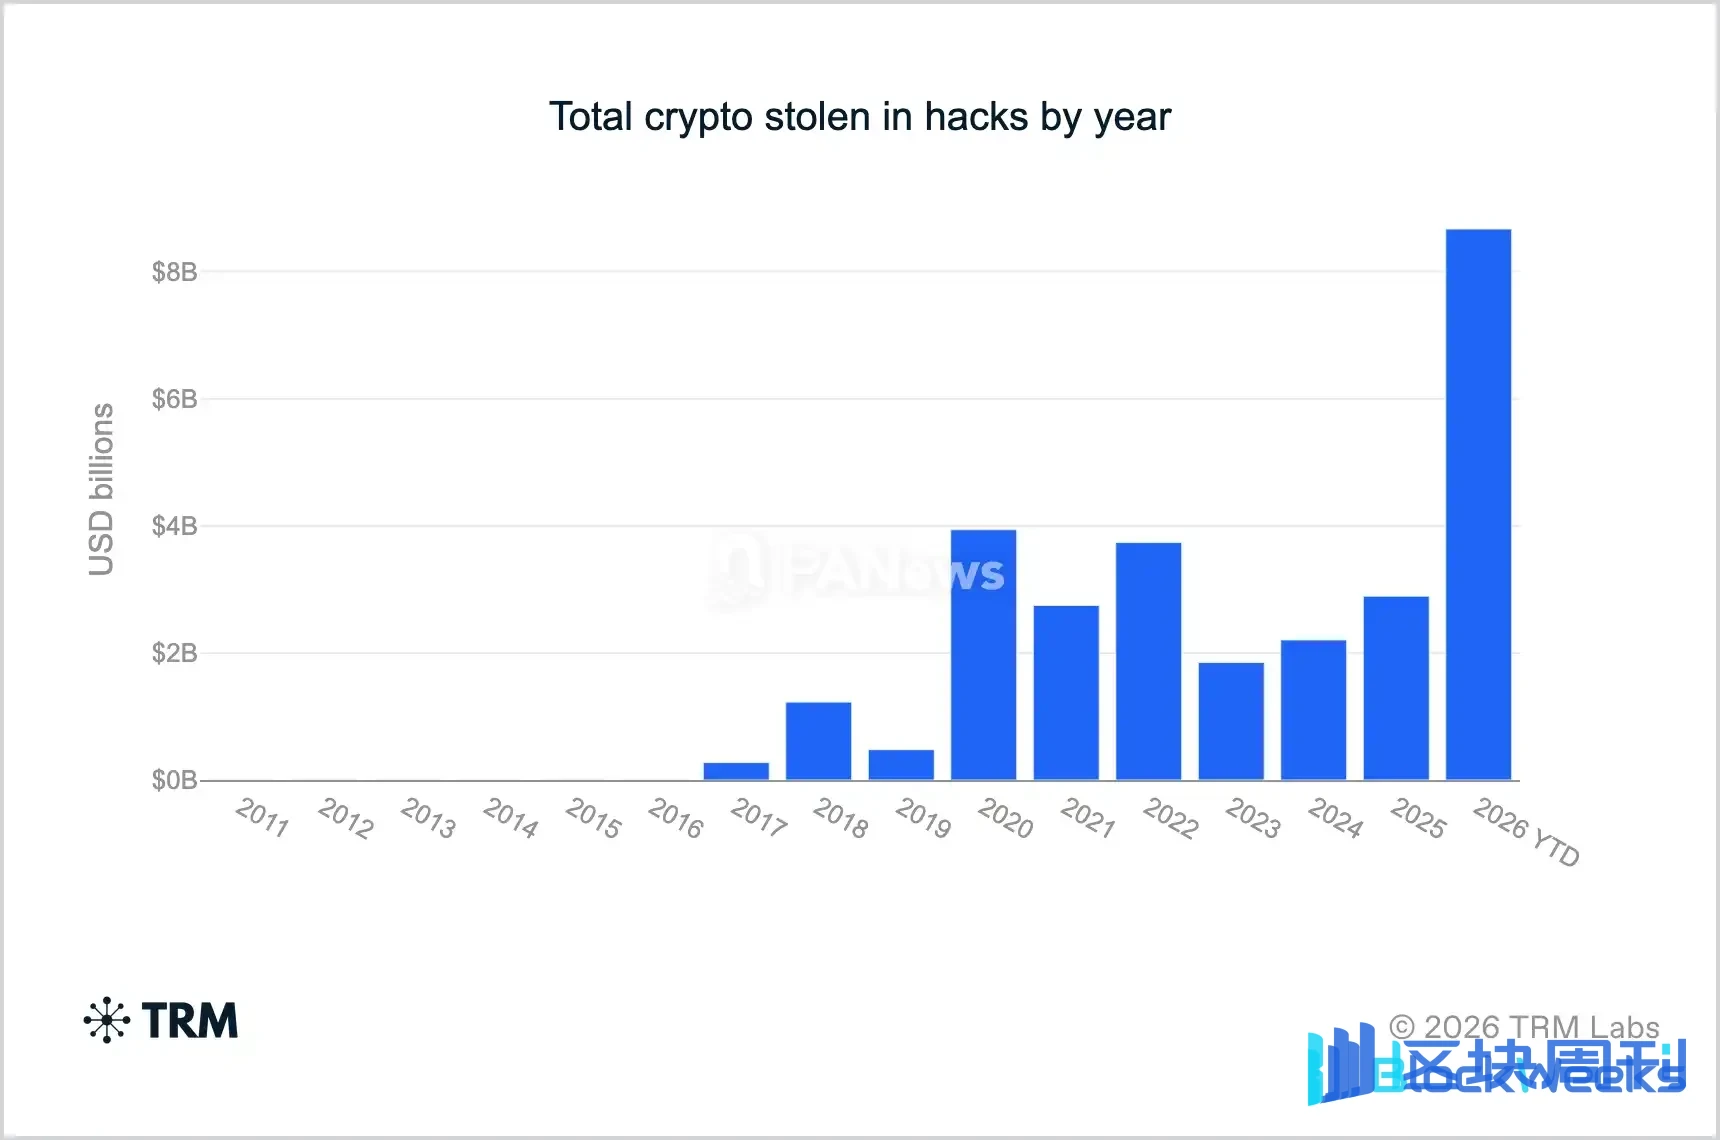
Após anos de evolução, esta unidade clandestina transformou a indústria cripto em uma enorme máquina de obtenção de divisas. Segundo dados da Chainalysis e da Korea Trade-Investment Promotion Agency, hackers norte-coreanos roubaram pelo menos US$ 2,02 bilhões em criptoativos em 2025, 4,3 vezes o total das exportações de mercadorias da Coreia do Norte naquele ano (US$ 469 milhões). A TRM Labs estima que, até outubro de 2026, hackers norte-coreanos haviam roubado cerca de US$ 12,8 bilhões cumulativamente; dos US$ 8,7 bilhões em perdas globais com hackers de cripto em 2026, a Coreia do Norte sozinha monopolizou uma participação de 85%, enquanto em 2020 essa proporção era de apenas 7%.
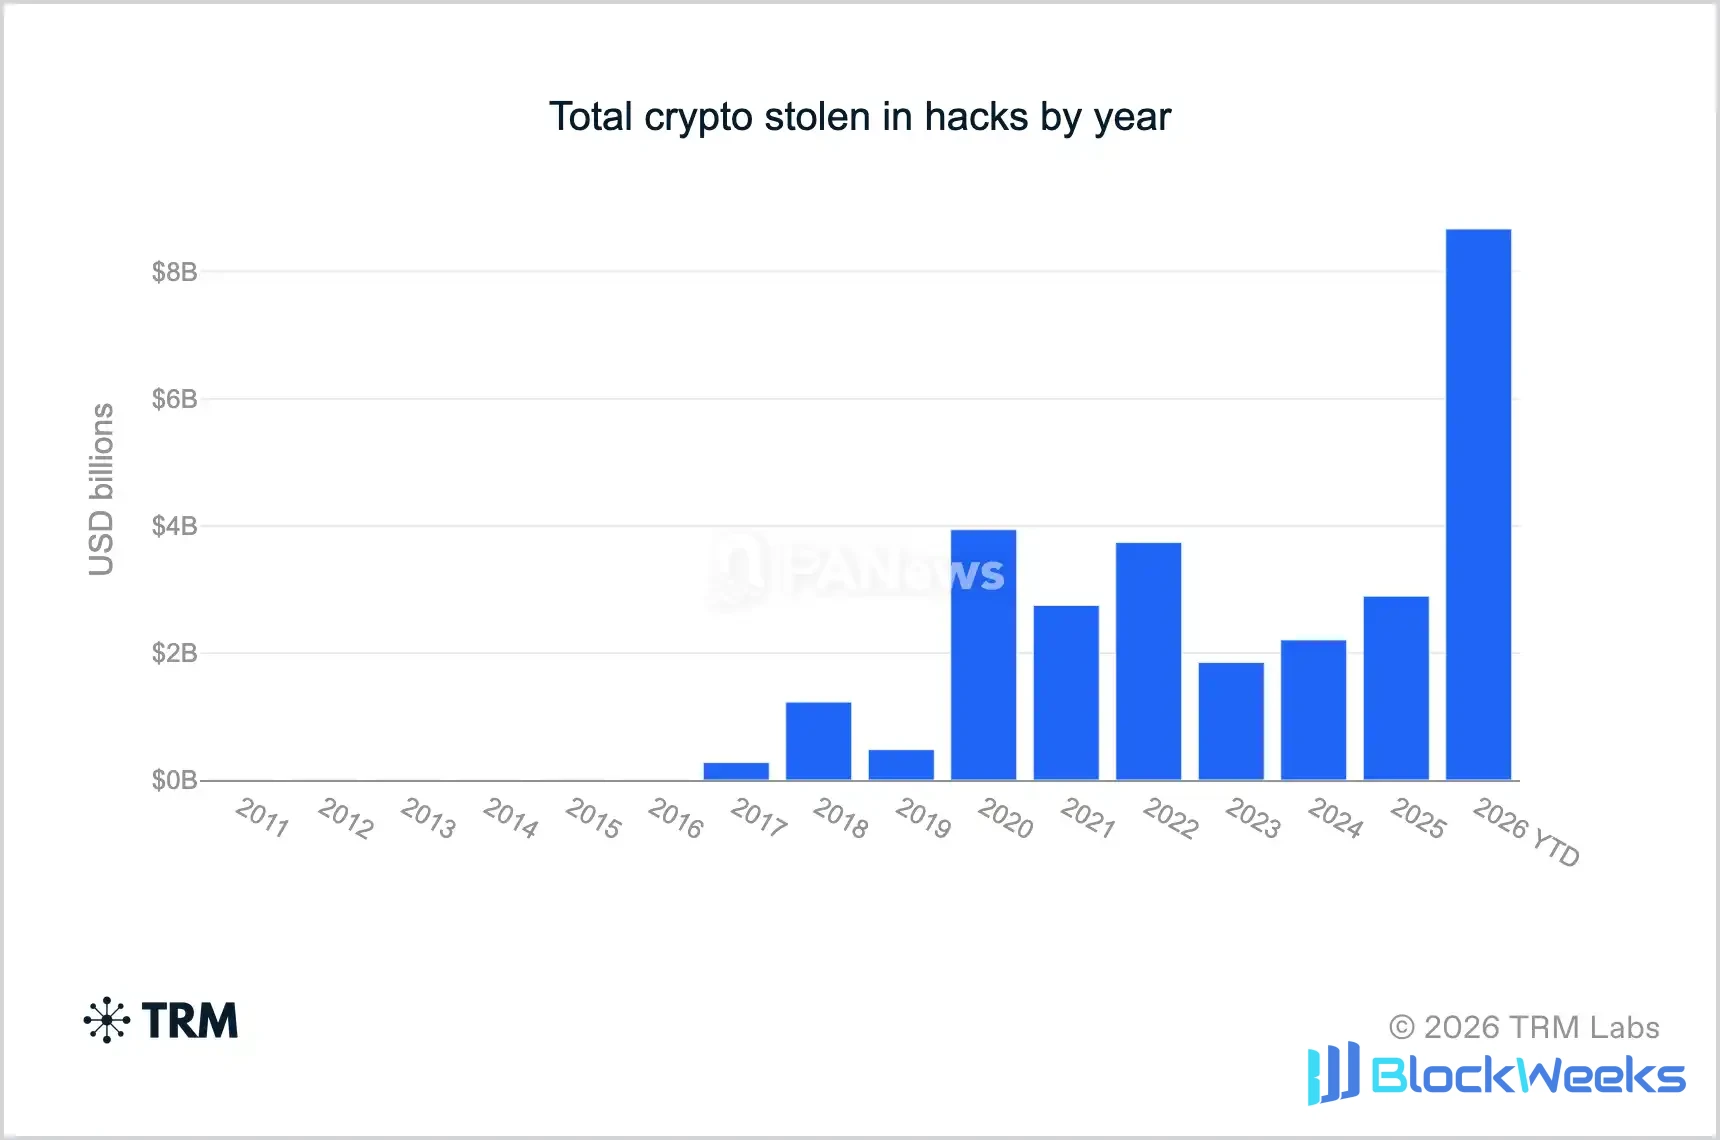
Por que, apesar de investigações contínuas e sanções severas por agências de aplicação da lei em todo o mundo, o Lazarus rouba cada vez mais agressivamente, chegando até a representar mais de 80% dos mega-assaltos on-chain do mundo? Quem exatamente são essas pessoas escondidas atrás das telas, como são treinadas, como se escondem e como lavam dezenas de bilhões em fundos roubados?
Essas perguntas podem ser respondidas começando pelos hackers norte-coreanos que foram descobertos.
Os Hackers Norte-Coreanos Descobertos
Não é fácil ver o verdadeiro rosto desses "programadores fantasmas", mas em mais de uma década de jogos de gato e rato, algumas fissuras ainda permitiram que o mundo exterior vislumbrasse a realidade por trás das telas.
A primeira fissura apareceu em um currículo enviado a Dalian, na China, há 15 anos.
Em janeiro de 2011, a empresa norte-coreana Chosun Expo recomendou a uma empresa estrangeira um jovem chamado Pak Jin Hek (Park Jin Hyok), formado pela Universidade de Tecnologia Kim Chaek de Pyongyang, para assumir o trabalho de desenvolvimento da equipe de Dalian. No currículo, Park sabia inglês e chinês, era proficiente em Java e havia trabalhado com desenvolvimento de jogos online. Na época, ele parecia apenas um programador estrangeiro comum.
Em maio de 2011, ele conversou por e-mail que, até setembro, teria morado em Dalian por um ano inteiro e estava se preparando para retornar à Coreia do Norte para se casar, esperando permanecer no país a longo prazo. Alguns meses depois, ele disse à outra parte que retornaria para casa na semana seguinte.

Imagem do cartaz de procurado de Park Jin Hyok usada na reportagem da CBS
No entanto, anos depois, quando o FBI rastreou o ataque à Sony Pictures, o roubo de US$ 81 milhões do banco central de Bangladesh e o caso do ransomware WannaCry, inesperadamente encontrou o antigo e-mail de trabalho de Park. Ele havia esquecido de cortar todos os vínculos: a lista de contatos de seu e-mail pessoal armazenava de forma evidente o endereço da conta da operação de hacking "Kim Hyon Woo", outra conta de trabalho tinha permissão para abrir os arquivos criptografados na nuvem dos hackers, e ele até havia compartilhado os mesmos dispositivos e endereços de rede.
Essa interseção entre um vestígio da vida cotidiana e a rede de operações fez de Park um rosto icônico na lista de procurados do FBI. Segundo desertores norte-coreanos com formação em computação entrevistados pela Reuters, estudantes talentosos de ciências na Coreia do Norte são selecionados camada por camada e enviados a departamentos cibernéticos militares ou despachados para o exterior.
De dia, são programadores terceirizados que geram divisas para empresas; à noite, são caçadores da dark web que recebem ordens do Estado.
Se Park, uma década atrás, ainda precisava estar fisicamente posicionado no exterior, o segundo infiltrado exposto demonstrou o assustador "disfarce perfeito" da era da IA.
Em julho de 2024, a empresa norte-americana de cibersegurança KnowBe4 contratou um engenheiro sênior remoto. O candidato roubou a identidade de um cidadão norte-americano legítimo, usou uma foto de perfil composta e retocada por IA e passou por quatro rodadas de entrevistas em vídeo e por todas as verificações de antecedentes. A falha só surgiu quando a empresa enviou um computador de trabalho Mac: o endereço de entrega era, na verdade, uma fazenda de laptops nos Estados Unidos especializada em hospedar computadores para hackers estrangeiros falsificarem IPs norte-americanos. Menos de 25 minutos após o computador ser ligado, o "novo funcionário" não conseguiu esperar para implantar malware por meio de um Raspberry Pi, acionando instantaneamente um alerta terminal. Quando a equipe de segurança ligou para verificar, a pessoa rapidamente gaguejou e desligou, e acabou sendo confirmada pela Mandiant e pelo FBI como uma infiltrada norte-coreana.
Em 2025 e 2026, quando a troca de rostos por IA e as identidades falsas tornaram ineficazes as verificações de antecedentes convencionais, a forma como o mundo cripto pegou o terceiro hacker norte-coreano foi ainda mais sombriamente humorística.
À medida que grandes números de pessoal de TI norte-coreano disfarçados de desenvolvedores japoneses e americanos inundaram a indústria Web3, alguns projetos cripto que já estavam fartos inventaram uma pergunta de entrevista definitiva que funcionava sempre: o "teste Kim Jong Un". Em abril de 2026, o investigador de segurança de blockchain Tanuki42 divulgou publicamente uma gravação de 82 segundos de uma entrevista remota: um candidato usando o pseudônimo Taro Aikuchi e alegando morar em Meguro, Tóquio, respondeu fluentemente a perguntas técnicas, mas quando o entrevistador de repente pediu que ele repetisse um insulto profano a Kim Jong Un para descartar espiões norte-coreanos, o "engenheiro japonês" mudou de expressão instantaneamente.

Ele primeiro fingiu que o sinal estava ruim, ficou em silêncio depois que o entrevistador insistiu, e então cortou a conexão às pressas. Em poucos minutos, ele rapidamente trocou sua conta do Telegram, apagou os registros e excluiu sua página do LinkedIn.
Embora esses profissionais de tecnologia tenham dominado o código de blockchain mais avançado e a tecnologia de deepfake por IA, sob vigilância rigorosa e um sistema de punição coletiva, insultar publicamente o líder supremo continua sendo uma linha vermelha de vida ou morte que eles absolutamente não ousam cruzar.
Desde Park Jin Hyok compartilhando um e-mail em um apartamento alugado em Dalian, passando pelo falso engenheiro americano que usou IA para enganar quatro rodadas de entrevistas, até o "desenvolvedor de Tóquio" que cortou o cabo de rede em segundos por causa de um tabu político, esses três momentos de exposição ao longo de 15 anos montam um canto do enorme iceberg que é o Lazarus.
Lazarus, Mais do que Apenas "Roubo de Dinheiro Cibernético"
Em novembro de 2014, os sistemas de computador da Sony Pictures foram comprometidos, vazando uma grande quantidade de materiais internos não publicados e e-mails de executivos. Uma organização autodenominada "Guardians of Peace" assumiu a responsabilidade. Na época, a Sony estava se preparando para lançar o filme The Interview, que retratava um enredo fictício de assassinato do líder norte-coreano. Em acusações subsequentes, o Departamento de Justiça dos EUA declarou que os atacantes apoiados pela Coreia do Norte não apenas roubaram dados e paralisaram computadores, mas também enviaram ameaças de bomba aos funcionários.
Alguns meses depois, a empresa de segurança Novetta liderou um esforço de atribuição entre casos, visando o malware usado nos ataques. Os pesquisadores descobriram que parte do código no incidente da Sony compartilhava uma origem comum com ferramentas deixadas em vários ciberataques anteriores. O relatório "Operation Blockbuster" de 2016 referiu-se coletivamente a essa força de ataque oculta como o "Grupo Lazarus".
À medida que as investigações se aprofundaram, o mundo exterior gradualmente percebeu que o Lazarus não era uma única gangue de roubo de dinheiro, mas uma máquina estatal altamente compartimentada. Quando o Departamento do Tesouro dos EUA sancionou o Lazarus, o BlueNoroff e o Andariel em 2019, vinculou-os explicitamente à principal agência de inteligência militar da Coreia do Norte, o Bureau Geral de Reconhecimento (RGB).
A Unit 42, da empresa de segurança Palo Alto Networks, traçou um mapa de relacionamento panorâmico em 2024. Sob o guarda-chuva de comando do Bureau Geral de Reconhecimento, vários clusters de atividade cibernética desempenhavam cada um suas próprias funções, e seus territórios de caça há muito se estendiam além da indústria de criptomoedas, abrangendo finanças globais, indústria de defesa e militar, e inteligência de mídia.

Mapa de relacionamento dos clusters de atividade cibernética relacionados ao Bureau Geral de Reconhecimento da Coreia do Norte, traçado pela Unit 42 em 2024
Nessa rede, apenas uma parte se concentrava principalmente em blockchain e na indústria de criptomoedas, como o Slow Pisces (também conhecido como Jade Sleet), que se sobrepõe ao caso TraderTraitor da Binance, e o Gleaming Pisces (também conhecido como Citrine Sleet), que se especializa em espalhar o trojan AppleJeus por meio de softwares de negociação falsos.
Fora do círculo das criptomoedas, as operações de outros ramos eram igualmente de tirar o fôlego. No setor financeiro tradicional, o Alluring Pisces (ou seja, BlueNoroff/APT38) já havia tratado o sistema bancário global como um caixa eletrônico muito antes do mercado altista das criptomoedas. Seu trabalho representativo mais sensacional foi o assalto ao banco central de Bangladesh em 2016.
Na indústria de defesa e militar, o Jumpy Pisces (ou seja, Andariel) desempenhava o papel de um ladrão de tecnologia que "sustenta a guerra por meio da guerra". De acordo com uma acusação divulgada pelo Departamento de Justiça dos EUA em julho de 2024, esse ramo formou um ciclo fechado único. Por um lado, usavam o ransomware Maui para atacar vários hospitais e instituições médicas dos EUA, exigindo resgates para arrecadar fundos operacionais; por outro lado, usavam esse dinheiro para comprar servidores e se infiltrar em contratantes de defesa dos EUA, bases da força aérea e instituições de pesquisa e desenvolvimento de defesa da Coreia do Sul, roubando especificamente projetos confidenciais de design para motores de caças F-15, satélites de reconhecimento militar, submarinos e instalações de combustível nuclear e enriquecimento de urânio.
Na mídia e na inteligência estratégica, o Selective Pisces (Diamond Sleet) e o Sparkling Pisces (Kimsuky) concentraram seus esforços em roubar segredos e criar um efeito de intimidação. Além de paralisar gigantes do entretenimento como a Sony Pictures em anos anteriores, nos últimos anos eles repetidamente se passaram por jornalistas de mídia ocidental mainstream e estudiosos de think tanks, enviando "esboços de entrevista" ou convites para conferências contendo trojans para jornalistas ocidentais, diplomatas e think tanks de defesa que cobrem assuntos norte-coreanos; chegaram até a registrar em massa contas de impersonação de alta fidelidade em redes sociais, posando como pesquisadores de segurança de alto nível para "anti-phishing" de especialistas em segurança de empresas como o Google, roubando assim vulnerabilidades de software não divulgadas (0-days) e políticas de base de vários países em relação à Coreia do Norte.
Os pesquisadores dividem principalmente os clusters com base em alvos de ataque, características de malware e infraestrutura de servidores, mas quando equipes diferentes compartilham repositórios de código ou servidores de salto durante as operações, é quase impossível distinguir de forma limpa, como cortar tofu, exatamente qual grupo realizou cada operação.
Mas o que é certo é que "roubo de dinheiro" e "roubo de segredos" há muito estão altamente interligados dentro dessa máquina.
Das Contas de Bancos Centrais às Carteiras de Exchanges
Antes de as exchanges de criptomoedas se tornarem alvos principais, os bancos já haviam entrado no campo de visão dos investigadores.
Em fevereiro de 2016, computadores do banco central de Bangladesh conectados ao sistema internacional de mensagens bancárias SWIFT foram comprometidos. Documentos judiciais dos EUA afirmaram que os atacantes emitiram instruções de transferência em nome do banco central, solicitando ao Federal Reserve Bank de Nova York que enviasse dólares americanos da conta do banco central no exterior.
Os atacantes tentaram transferir quase US$ 1 bilhão, dos quais US$ 81 milhões chegaram a contas nas Filipinas e depois passaram por bancos, agências de remessas e canais de cassinos; outros US$ 20 milhões foram interceptados pelo banco receptor no Sri Lanka. Os investigadores descobriram que as contas receptoras filipinas haviam sido abertas com nomes falsos já no ano anterior.
Além das contas receptoras, os atacantes também precisavam entender como os bancos processavam transferências. Após estudar os ataques do APT38 a instituições financeiras, a Mandiant descobriu que, após entrar na rede de uma instituição vítima, eles coletavam credenciais de contas, localizavam computadores que processavam transações SWIFT e então buscavam oportunidades para enviar instruções de transferência. Nos casos observados pela empresa, os atacantes permaneceram dentro das redes das vítimas por uma média de cerca de 155 dias, com o mais longo chegando a quase dois anos.

Fluxo de ataque do APT38 delineado pela Mandiant
Alguns anos depois, os fundos no setor de criptomoedas também se tornaram gradualmente alvos. Em 2022, a ponte cross-chain Ronin usada pelo jogo de blockchain Axie Infinity foi roubada, com perdas superiores a US$ 600 milhões, e o FBI atribuiu o ataque ao Lazarus. Dois anos depois, a exchange japonesa DMM Bitcoin perdeu 4.502,9 bitcoins, no valor de cerca de US$ 308 milhões na época do incidente. Agências de aplicação da lei dos EUA e do Japão atribuíram o caso ao TraderTraitor.
Os investigadores reconstruíram o ponto de entrada do caso DMM. Em março de 2024, um atacante se passando por recrutador contatou um funcionário da empresa de software de carteiras Ginco no LinkedIn e enviou um suposto teste de emprego que continha código malicioso. Após obter acesso, o atacante se passou por esse funcionário e então usou o sistema de comunicação da empresa para supostamente adulterar uma solicitação de transação normal da DMM.
Em fevereiro de 2025, a exchange de criptomoedas Bybit estava se preparando para transferir uma quantia de Ethereum de uma carteira fria para uma carteira usada nas operações diárias. Carteiras frias são usadas para armazenar ativos, e essa transferência precisava passar pela interface do provedor de serviços de carteira Safe e ser assinada conjuntamente por vários funcionários autorizados. A empresa de segurança Sygnia, que liderou a investigação, posteriormente reconstruiu o processo do ataque. Já em 4 de fevereiro, atividade maliciosa havia aparecido no computador de um desenvolvedor da Safe; no dia seguinte, o atacante usou o token de acesso desse desenvolvedor para entrar no ambiente de nuvem da Safe.
Em 19 de fevereiro, o atacante implantou conteúdo malicioso no código chamado pela página web da Safe e definiu condições de disparo, aguardando que a carteira alvo da Bybit iniciasse uma operação. Dois dias depois, os funcionários autorizados da Bybit processaram a transferência pela interface da Safe e viram o que parecia ser uma solicitação normal de transferência interna.
Mas, segundo uma reconstrução da empresa de segurança NCC Group, a transação realmente aprovada pelos signatários continha uma operação maliciosa que invocava um contrato pré-implantado pelo atacante, alterando a lógica de controle da carteira fria. Após a execução da transação, o atacante não precisava mais obter novamente a assinatura múltipla original para transferir os ativos da carteira. Cerca de US$ 1,5 bilhão em ativos então fluíram para fora.

Diagrama esquemático do processo de roubo da Bybit desenhado pela Curvegrid
De acordo com a investigação da Sygnia, o código malicioso foi removido cerca de dois minutos após a ocorrência da transação. A investigação concluiu que o comprometimento inicial do computador do desenvolvedor da Safe pode ter envolvido engenharia social, mas o método específico de contato ainda não foi confirmado.
A configuração de multifirma da Bybit exigia que vários funcionários autorizados aprovassem conjuntamente as transações, o que originalmente se destinava a reduzir o risco trazido pelo comprometimento de uma única conta. Depois que os atacantes entraram no ambiente de nuvem da Safe, eles modificaram as páginas da web usadas conjuntamente por esses signatários, fazendo com que, em última análise, transações maliciosas fossem aprovadas.
Além de invadir provedores de serviços de software, alguns funcionários norte-coreanos também foram acusados de usar identidades falsas para entrar em empresas de criptomoedas. Em 2025, o Departamento de Justiça dos EUA acusou quatro cidadãos norte-coreanos por participarem de um esquema de roubo, dois dos quais foram empregados como desenvolvedores em uma empresa de blockchain e em uma empresa de tokens virtuais, respectivamente. Os promotores disseram que eles usaram as oportunidades de emprego para roubar e transferir mais de US$ 900.000 em ativos virtuais.
Vale ressaltar que armadilhas também podem estar escondidas do outro lado do processo de recrutamento. Após investigar um agrupamento de atividades que chama de Sapphire Sleet, a Microsoft descobriu que os atacantes se passam por recrutadores em plataformas sociais, primeiro discutindo oportunidades de emprego com os alvos, depois organizando entrevistas técnicas e exigindo que eles instalem malware disfarçado de ferramentas de reunião ou atualizações de ferramentas de desenvolvedor. O teste de emprego recebido pelo funcionário da Ginco no caso DMM também apareceu em um processo de contato semelhante.
Essas táticas continuam até mesmo a evoluir. Em um relatório de outubro de 2026, a Microsoft apontou que atacantes relacionados à Coreia do Norte usaram IA generativa para pesquisar alvos, escrever conteúdo de contato e moldar identidades falsas. Um convite que parece cuidadosamente preparado para a experiência de um candidato a emprego pode estar respaldado pela coleta de informações sobre seu histórico de trabalho e relações sociais.
Para onde foi o dinheiro roubado?
Depois de transferir os ativos, os atacantes geralmente primeiro dividem os fundos entre várias novas carteiras. Alguns endereços, após receberem o dinheiro, o transferem adiante em etapas, deixando registros dispersos na blockchain. Os fundos podem então passar por exchanges descentralizadas ou serviços de cross-chain, ser trocados por outros tokens ou ser movidos para outra blockchain. A cada conversão adicional, os investigadores precisam continuar rastreando novos endereços e suas contrapartes.
O fluxo de fundos após o roubo da Bybit forneceu uma pista. Em fevereiro de 2025, o Ethereum roubado da Bybit começou a fluir para milhares de endereços. Os atacantes dividiram e trocaram os fundos, depois os moveram por meio de serviços de cross-chain. A TRM Labs disse que, em 48 horas, pelo menos US$ 160 milhões haviam sido transferidos e entrado em canais de lavagem de dinheiro.

Ao rastrear essas transferências, o investigador on-chain ZachXBT notou outro grupo de pessoas. De acordo com sua investigação publicada em outubro de 2026, após o ataque à Bybit, mais de uma dúzia de contas apareceram em grupos públicos do Telegram e do Discord buscando ordens relacionadas aos fundos roubados. Um trader usando o nome de tela Jimmy Green chamou sua atenção.

ZachXBT decidiu abordar a outra parte como cliente. Em 6 de março de 2025, ele transferiu 349.700 USDC para um novo endereço, preparando-se para realizar várias transações com Jimmy. Jimmy forneceu um endereço de recebimento e pediu que ele transferisse USDC na blockchain Ethereum em troca de USDT na blockchain Tron. ZachXBT rastreou e descobriu que a carteira que pagou as taxas on-chain para esse endereço de recebimento podia ser rastreada até os fundos roubados da Bybit e aparecia na lista pública de endereços envolvidos no caso.
Para continuar entrando em contato com Jimmy, ZachXBT realizou várias outras transações com ele, cada uma incorrendo em uma perda de cerca de 5%. Os dois conversaram sobre negociação, bem como mahjong, comida e família. À medida que o contato aumentava, Jimmy começou a contar à pessoa que ele pensava ser um cliente sobre os negócios de sua equipe, incluindo a movimentação de fundos da Bybit para clientes norte-coreanos e as operações da equipe em Hong Kong e na China continental.
ZachXBT disse que Jimmy certa vez lhe contou com um dia de antecedência que uma soma de fundos seria transferida para Solana, e a transferência correspondente apareceu on-chain no dia seguinte. Em 12 de março, Jimmy enviou uma captura de tela de uma transação cross-chain. Com base no valor e no horário, ZachXBT encontrou uma ordem correspondente na THORChain. Os três endereços Solana que a outra parte forneceu posteriormente o ajudaram a rastrear um conjunto de fundos roubados da Bybit no valor de mais de US$ 12 milhões; segundo ele, a Tether posteriormente congelou 442.000 USDT relacionados a esse conjunto de endereços.

Jimmy também afirmou a ZachXBT que sua equipe lidou com a maior parte dos ativos roubados da Bybit. ZachXBT acredita que o padrão de lavagem de dinheiro que observou é consistente com essa afirmação. Ele entregou suas descobertas de investigação a agentes da lei e investigadores do setor privado envolvidos no caso, e só tornou a experiência pública em outubro de 2026.
Após o incidente de segurança, a Binance anunciou que cerca de US$ 3 bilhões em ativos relacionados ao incidente haviam sido congelados on-chain. A TRM Labs observou que os atacantes venderam alguns ativos por meio de exchanges descentralizadas e formadores de mercado, e também penhoraram alguns ativos roubados em protocolos de empréstimo como Aave e JustLend para tomar emprestados outros ativos.
Ao mesmo tempo, a Binance começou a repor os ativos afetados. Em 2 de novembro, a plataforma disse que cerca de 95% dos ativos relevantes haviam sido repostos e publicou prova de reservas para alguns ativos principais. Em 3 de novembro, a Binance anunciou a restauração adicional de saques para mais ativos e redes, e a investigação de segurança ainda está em andamento.