Centrum informacyjne
Jak XRP Ledger zyskał 142% nowych kont — analiza
 XRPXRP Ledger






Sible Network wstrzymuje plan trzech kont wydobywczych na telefon po obawach o ataki Sybil
Sible Network 1 listopada zaproponowała możliwość obsługi trzech kont wydobywczych na jednym telefonie, aby ułatwić dostęp użytkownikom, których nie stać na wiele urządzeń. Członkowie społeczności i ambasadorzy ostrzegali jednak, że takie rozwiązanie sprzyja fałszywym kontom, farmom nagród i nieuczciwemu wydobyciu, a także może prowadzić do ataków Sybil. 2 listopada projekt zawiesił testowy program, potwierdzając zasadę „jedna osoba – jedno konto” i zakaz obsługi wielu kont przez jedną osobę. Sible wyjaśniła, że pierwotny pomysł miał pomóc rodzinom, których nie stać na osobne telefony, ale po ponownej analizie zdecydowano o wstrzymaniu planu.
2 godzin temu

Keone Hon z Monad promuje poradnik OpSec i narzędzie AI Ultrafuzz
Współzałożyciel Monad, Keone Hon, apeluje do zespołów kryptowalutowych o priorytetowe traktowanie bezpieczeństwa i promuje poradnik OpSec fundacji oraz open-source'owe narzędzie Ultrafuzz. Poradnik omawia codzienne błędy bezpieczeństwa, takie jak phishing, zarządzanie poświadczeniami, urządzenia pracowników i uprawnienia do kont zewnętrznych, powołując się na dane ChainLight, które wskazują, że straty spowodowane przejęciem kontroli znacznie przewyższają te wynikające z luk w smart kontraktach. Ultrafuzz został udostępniony jako open source we wrześniu, a Hon zachęca deweloperów do uruchamiania tego narzędzia AI na kontraktach w obliczu nowych zagrożeń ze strony napastników wspieranych przez AI.
2026-10-31

CZ odpowiada Elonowi Muskowi po żartach z hacku Binance, powołuje się na udziały w SpaceX o wartości 1 mld dolarów
Założyciel Binance, Changpeng Zhao (CZ), publicznie zażądał od Elona Muska zaprzestania kpin z włamania na Binance. Wcześniej Musk odpowiedział na ostrzeżenia bezpieczeństwa CZ emoji ze śmiechem i komentarzem „Everyday is Zeroday”. CZ wspomniał, że udziały SpaceX należące do Binance — nabyte przy okazji udziału w przejęciu Twittera przez Muska — są warte ponad 1 mld dolarów. Współdyrektor generalna He Yi stwierdziła, że roczne przychody firmy wystarczą na pokrycie strat bez konieczności sprzedaży akcji. Binance szacuje, że incydent bezpieczeństwa z 29 października dotknął aktywów o wartości około 6,3 mld dolarów, z czego około 3 mld dolarów zostało zamrożonych.
 BNBspór w mediach społecznościowychnaruszenie bezpieczeństwawłamanie do Binance
2026-10-30

Były CTO Ripple’a kpi z 6-miliardowego hacku Binance żartem o Stellar (XLM)
Artykuł opisuje największy w historii atak hakerski na Binance, w wyniku którego skradziono około 6,3 miliarda dolarów z 10 sieci blockchain. Były CTO Ripple’a, David Schwartz, zadrwił z hakerów żartem o Stellar (XLM), ponieważ ci przypadkowo przelali 517 XLM na konta ofiar. Sprawcy ukradli z gorącego portfela Binance 233,46 mln XRP (około 296 mln dolarów), których odzyskanie jest trudne z powodu architektury XRP Ledger uniemożliwiającej przymusowe zamrożenie; zespół Ripple’a pilnie zamroził jednak około 200 mln dolarów w stablecoinie RLUSD, za co publicznie podziękowała współzałożycielka Binance, He Yi. Śledczy blockchain wskazują na północnokoreańską grupę TraderTraitor (Lazarus) jako sprawcę, a dotychczas zamrożono około 3 miliardów dolarów aktywów.
XRPDavid SchwartzLazarus GroupTraderTraitor2026-10-30
Trezor ostrzega przed podejrzeniem implantu sprzętowego w portfelu CryptoBilis
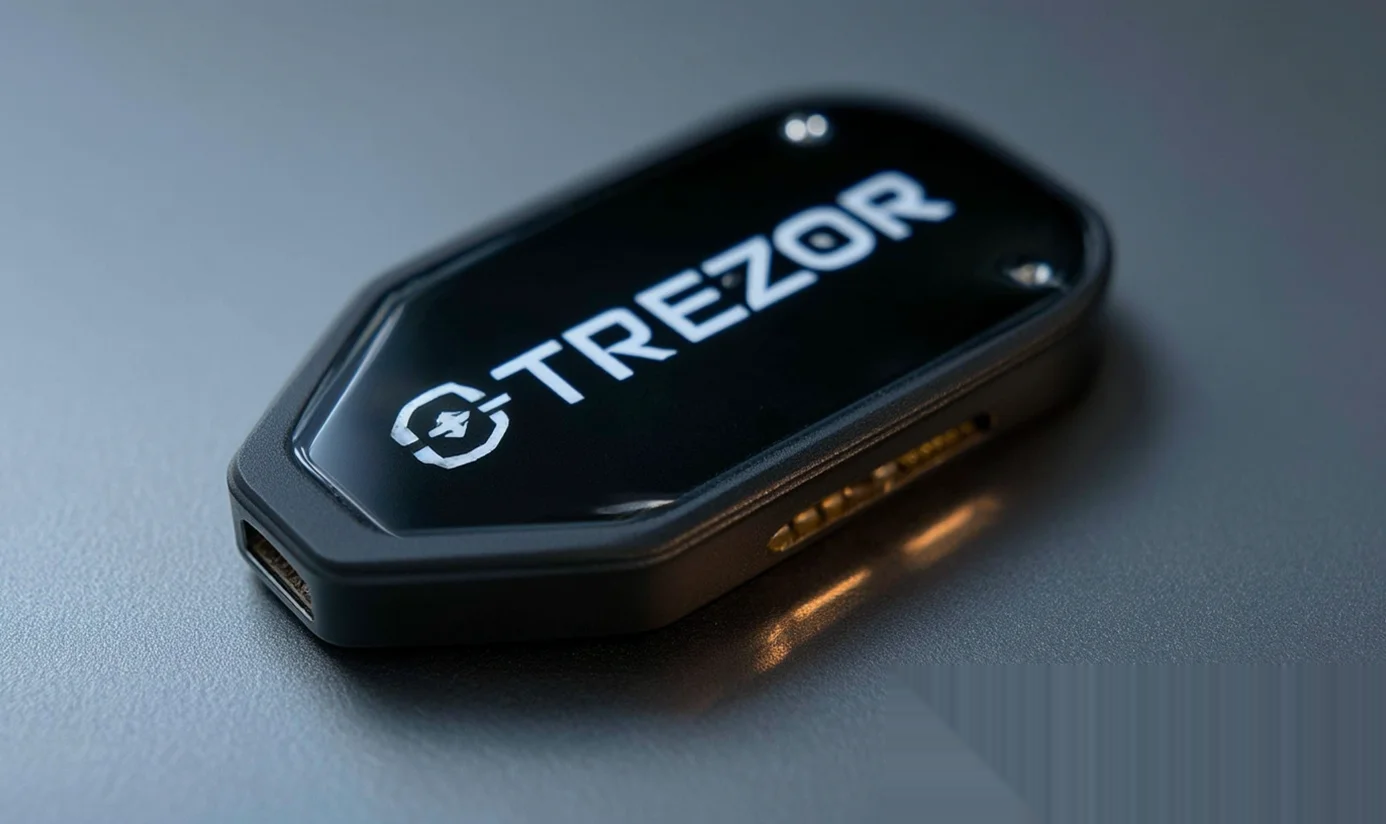
Trezor ostrzega klientów, którzy kupili sprzętowe portfele za pośrednictwem byłego autoryzowanego dystrybutora CryptoBilis, aby jak najszybciej przenieśli środki. Indonezyjski klient zgłosił, że w zakupionym w sierpniu 2026 roku Trezorze Safe 5 prawdopodobnie wszczepiono dodatkową płytkę drukowaną i moduł komórkowy, które mogą odczytywać i zdalnie przesyłać frazę odzyskiwania wyświetlaną na ekranie portfela. Trezor przeanalizował zdjęcia i przeprowadził rozmowę wideo z klientem; choć nie zbadał urządzenia na miejscu, uznaje zgłoszenie za wiarygodne i zaleca użytkownikom, którzy kupili takie urządzenia od marca 2026 roku, utworzenie nowego portfela i zmianę frazy odzyskiwania. Nie zgłoszono dotąd utraty środków. CryptoBilis utracił autoryzację 9 października, a wcześniej Ledger również potwierdził fizyczną manipulację przy urządzeniach sprzedanych przez tego samego dystrybutora.
2026-10-30
Włamanie na Binance może napędzić Uniswap – Standard Chartered dostrzega wzrost DEX-ów
Geoffrey Kendrick, szef działu badań nad aktywami cyfrowymi w Standard Chartered, uważa, że kradzież około 6,3 mld dolarów z Binance może skłonić traderów do przeniesienia się na zdecentralizowane giełdy, a głównym beneficjentem może być Uniswap. Podtrzymuje cenę docelową 100 dolarów za token UNI do 2030 roku i zachęca inwestorów do ponownego zainteresowania się Uniswap. Dane pokazują, że w drugim kwartale 2026 roku stosunek wolumenu transakcji spot na DEX-ach do CEX-ów wzrósł do 23,5%. Po incydencie UNI spadł o ponad 10%, podczas gdy HYPE od Hyperliquid wzrósł o około 15% w związku z informacją o współpracy z ICE. Kendrick ostrzega, że ceny kryptowalut mogą jeszcze spadać, zanim rynek się ustabilizuje.
BNBryzyko giełd scentralizowanychStandard Charteredcena docelowa UNI2026-10-30
Poważny atak hakerski na giełdę kryptowalut: 3 mld dolarów zamrożone po naruszeniu bezpieczeństwa o wartości 6,3 mld dolarów
Duża globalna giełda kryptowalut zgłosiła incydent bezpieczeństwa 30 października 2026 r., a wstępne szacunki mówią o około 6,3 mld dolarów dotkniętych aktywów. Według najnowszego oficjalnego komunikatu około 3 mld dolarów z tych środków zostało zamrożonych on-chain. Wstępne śledztwo wskazuje, że naruszenie mogło rozpocząć się od przejętego laptopa inżyniera DevOps, za pomocą którego atakujący uzyskali dostęp do kontenerów usług i złożyli nieautoryzowane transakcje wypłat, choć nie znaleziono dowodów na wyciek kluczy prywatnych. Giełda wstrzymała wpłaty i wypłaty, unieważniła autoryzacje dla dotkniętych adresów, skontaktowała się z organami ścigania i zapowiedziała pokrycie strat z funduszu ochrony użytkowników oraz środków własnych. Emitenci stablecoinów zamrozili ponad 2,3 mld dolarów w powiązanych stablecoinach.
2026-10-30
Binance ujawnia, kiedy wznowi wypłaty po historycznym ataku hakerskim
Binance padł ofiarą największego w historii ataku hakerskiego, tracąc około 6,3 mld dolarów. Chainalysis i TRM Labs wskazują północnokoreańską grupę TraderTraitor jako sprawcę. Współzałożycielka Binance, He Yi, zapowiedziała przywrócenie wypłat w ciągu 48 godzin; wpłaty pozostają niezakłócone. Giełda zamroziła około 3 mld dolarów powiązanych środków i zobowiązała się pokryć wszystkie straty użytkowników z funduszu SAFU oraz środków własnych. Wstępne śledztwo sugeruje, że atak mógł rozpocząć się od przejęcia laptopa inżyniera DevOps; nie stwierdzono wycieku kluczy prywatnych portfeli, a Binance unieważnił uprawnienia compromised adresów i współpracuje z organami ścigania.
 ADAzawieszenie wypłatDowód rezerwTraderTraitor
2026-10-30
Polymarket wstrzymuje handel z powodu incydentu bezpieczeństwa — platforma rynków predykcyjnych bada sprawę
Platforma rynków predykcyjnych Polymarket wstrzymała handel po naruszeniu bezpieczeństwa u zewnętrznego dostawcy usług. Exchange przeszedł w tryb wyłącznie anulowania zleceń, wstrzymano także operacje relayer. Wielu użytkowników zgłosiło nieautoryzowane transfery środków z kont, a jeden z traderów miał stracić 800 tys. dolarów. Według Arkham portfel oznaczony jako domniemany atakujący zawiera ok. 2,65 mln dolarów w POL. Hudson Rock twierdzi, że skrypt hostowany przez DebugBear zawierał kod do opróżniania portfeli. Polymarket potwierdził naruszenie u dostawcy zewnętrznego, zapowiedział pełne odszkodowania i przekazał sprawę organom ścigania.
 POLnaruszenie frontenduincydent bezpieczeństwarynek predykcyjny
2026-10-29
BloomTrading obiecuje zwroty po wyczyszczeniu portfeli Solana o wartości 954 tys. dolarów
Użytkownicy bota handlowego BloomTrading padli ofiarą kradzieży środków z portfeli Solana. Analiza on-chain wykazała, że około 9 408 SOL (ok. 954 tys. dolarów) trafiło z 49 podejrzanych portfeli na jeden adres, a największa pojedyncza strata wyniosła 1 636 SOL (ok. 166 tys. dolarów). 26 października platforma zobowiązała się do pełnego zwrotu środków 9 poszkodowanym portfelom, przelewając je na nowe adresy wskazane przez użytkowników. Nie potwierdzono jednak przyczyny ataku ani nie wyjaśniono rozbieżności w liczbie ofiar. Śledztwo trwa, a przyczyną mogła być luka w zabezpieczeniach strony trzeciej.
 SOLŚledztwo on-chainwyczyszczenie portfela Solananaruszenie bezpieczeństwa
2026-10-26