Autor: Shao Jiadan
Niedawno Ledger został uwikłany w incydent związany z utratą aktywów. Niektórzy użytkownicy z Azji Południowo-Wschodniej zgłosili, że po zakupie portfeli sprzętowych u sprzedawcy CryptoBilis aktywa w ich portfelach zostały przelane. 9 października Ledger ogłosił, że wszczął dochodzenie, poprosił tego sprzedawcę o wstrzymanie sprzedaży i wysyłki oraz przypomniał niedawnym nabywcom, aby wstrzymali się z konfiguracją swoich urządzeń, a użytkownicy, którzy już je skonfigurowali, powinni rozważyć migrację swoich aktywów.
10 października Ledger dodatkowo oświadczył, że w urządzeniu jednego z poszkodowanych użytkowników znaleziono nieautoryzowany implant sprzętowy. Firma poinformowała wówczas, że potwierdziła, iż przypadki te są związane z urządzeniami sprzedanymi przez tego sprzedawcę oraz że nie znaleziono żadnych oznak naruszenia jej infrastruktury bezpieczeństwa, systemów ani usług.
Według statystyk Bitquery powiązane odpływy aktywów obejmowały 315 portfeli i około 93,2 mln dolarów. Jest to statystyka strony trzeciej, a Ledger nie potwierdził jeszcze ostatecznej skali strat. Na dzień 12 października nadal trwa dochodzenie, na jakim etapie urządzenia zostały zmodyfikowane oraz czy implant jest związany ze wszystkimi stratami.
Wiele osób wybiera portfele sprzętowe właśnie dlatego, że mają nadzieję bezpieczniej przechowywać swoje aktywa. Skoro zgłaszane przez użytkowników straty i anomalie w urządzeniach pojawiły się jednocześnie, nieuchronnie budzi to niepokój. Ustalenie przyczyny ataku wymaga profesjonalnych testów, a co do tego, czy to odkrycie może wyjaśnić wszystkie straty, nie ma jeszcze pełnego wniosku. Dla innych zespołów portfeli ten incydent postawił już pytanie warte omówienia: kiedy użytkownicy ufają portfelowi, którym ogniwom łańcucha tak naprawdę ufają?
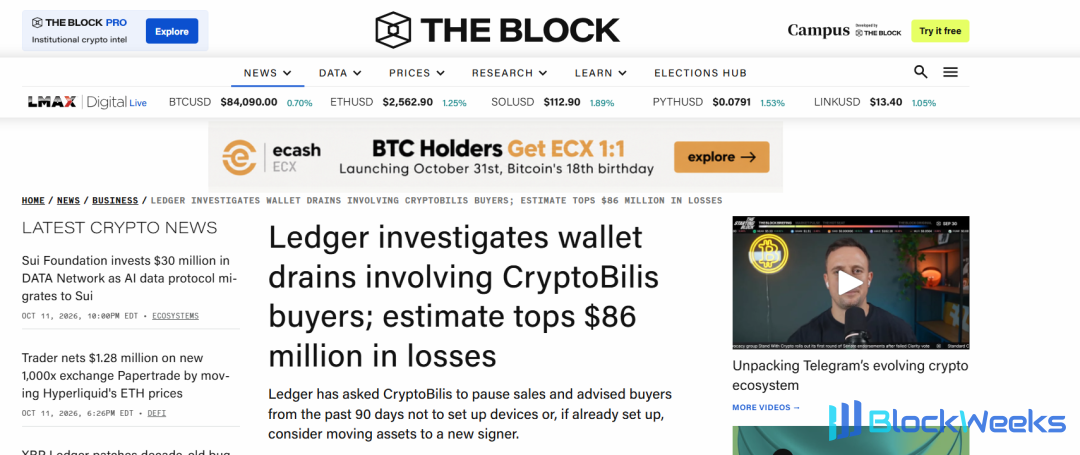
Źródło obrazu: The Block, raport z 9 października 2026 r. Kwota na zrzucie ekranu jest wczesnym szacunkiem, a skala strat jest nadal weryfikowana.
To, co czyni ten incydent niepokojącym, to fakt, że CryptoBilis wcześniej znajdował się na oficjalnej liście autoryzowanych sprzedawców Ledger. Użytkownicy, którzy sprawdzali listę na oficjalnej stronie i kupowali za pośrednictwem autoryzowanych kanałów, już starannie unikali ryzyka. Teraz ta ścieżka zakupu również znalazła się w zakresie dochodzenia. Dla innych portfeli sprzętowych i aplikacji portfeli niepowierniczych warto omówić: kiedy użytkownicy pokładają zaufanie w marce, czy zobowiązania podjęte i odpowiedzialność ponoszona przez producenta są wystarczająco jasno określone?
01 | Zaufanie wynikające z „oficjalnej autoryzacji” to coś, co marki muszą traktować poważnie
Zwykłym użytkownikom bardzo trudno jest wiedzieć, przez co przeszedł device po opuszczeniu fabryki. Kiedy wybierają autoryzowanego sprzedawcę, zwykle wierzą, że marka już sprawdziła kanał. Dlatego gdy sprzedawca ma problem, użytkownicy naturalnie również zwracają się do marki o wyjaśnienia i pomoc.
Na przykład użytkownik obawiający się zakupu podróbki specjalnie sprawdził listę sprzedawców na oficjalnej stronie marki, a następnie złożył zamówienie w sklepie z tej listy. Powód, dla którego ten sklep zdobył jego zaufanie, obejmował zarówno czynniki związane z samym sklepem, jak i rolę rekomendacji marki. Gdyby urządzenie później miało problem, trudno byłoby mu zaakceptować, że marka i sprzedawca mówią mu „idź do drugiej strony”. Jest to zrozumiała reakcja użytkownika, choć odpowiedzialność prawna nadal wymaga dalszego wyjaśnienia.
Marki i sprzedawcy często są dwoma różnymi podmiotami gospodarczymi, a użytkownicy zwykle nie widzą umów między nimi ani podziału obowiązków posprzedażowych. Jeśli to, co obejmuje autoryzacja, w jakich etapach uczestniczyła marka i jaka pomoc jest udzielana po wystąpieniu anomalii, jest niejasno komunikowane na zewnątrz, łatwo powstaje luka między oczekiwaniami użytkowników a rzeczywistymi ustaleniami obu stron.
Użytkownicy niekoniecznie muszą dbać o to, jak marka i sprzedawca zarządzają sobą i współpracują, ale te ustalenia wpłyną na sposób postępowania po wystąpieniu incydentu. Ile uprawnień zarządczych ma marka wobec kanału, kto zgłasza anomalie, kto kontaktuje się z użytkownikami i kto odpowiada za obsługę posprzedażową – wszystko to powinno najlepiej zostać jasno uzgodnione w momencie współpracy.
Z perspektywy umownej wartość takich porozumień polega na ograniczaniu sporów po wystąpieniu incydentu. To, czy sprzedawca może przedstawić zapisy zakupów, czy marka może bezpośrednio skontaktować się z odpowiednimi użytkownikami oraz w jaki sposób obie strony współpracują w dochodzeniu, wpłynie na dalszy przebieg spraw. Konkretny sposób zarządzania kanałami należy określić w świetle oceny zespołów biznesowego i bezpieczeństwa; co najmniej obie strony powinny wiedzieć, do czego się zobowiązały i w czym muszą współpracować, jeśli pojawi się problem.
To, czy marka ponosi odpowiedzialność i w jakim zakresie, zależy od tego, jaki problem wystąpił z urządzeniem, jakie zobowiązania podjęła każda ze stron oraz jaki jest związek między odpowiednim postępowaniem a stratami. Ponieważ jednak „oficjalna autoryzacja” uczestniczyła w decyzjach zakupowych użytkowników, marka musi poważnie traktować zaufanie, które z niej wynika.
Dla innych producentów portfeli sprzętowych relacje autoryzacyjne są warte ponownego przeanalizowania. Kiedy oficjalna strona internetowa poleca określony kanał, jak użytkownicy zrozumieją to polecenie? Jeśli w okresie współpracy nastąpią zmiany, czy pierwotne ustalenia nadal będą funkcjonować? Te pytania dotyczą tego, jak marka używa słów „oficjalna autoryzacja”, a także tego, wobec kogo użytkownicy dochodzą swoich praw po wystąpieniu strat.
02 | Jakkolwiek wielkie są zdolności bezpieczeństwa, zobowiązania powinny sięgać tylko tak daleko
Zespół badawczy ds. bezpieczeństwa Ledger Donjon wyjaśnił w materiałach publicznych, że Genuine Check weryfikuje głównie autentyczność bezpiecznego chipa. Dopóki oryginalny bezpieczny chip pozostaje nienaruszony, niektóre dodatkowe modyfikacje sprzętowe mogą nie zostać zidentyfikowane. Ta weryfikacja nie może również zweryfikować pełnej historii sprzedaży i dostawy urządzenia.
Dla użytkowników „weryfikacja zakończona pomyślnie” jest łatwo rozumiane jako „urządzenie jest bezpieczne i można go używać z pewnością”. Jeśli zakres faktycznie weryfikowany przez produkt jest węższy, konieczne jest jasne wyjaśnienie tej różnicy. To, czy komunikaty o bezpieczeństwie są zrozumiałe dla zwykłych użytkowników, jest również częścią zobowiązania produktu.
Trudność polega na tym, że zespoły techniczne i zwykli użytkownicy mogą rozumieć to samo zdanie odmiennie. Personel techniczny wie, który komponent weryfikuje dana kontrola, podczas gdy użytkownicy mogą widzieć jedynie zielony znacznik. Sama weryfikacja wykonała powierzone jej zadanie, ale użytkownicy mogą nadal przeceniać zapewnianą przez nią ochronę. Opisy produktu muszą uwzględniać tę różnicę w rozumieniu.
Jeśli strona zakupu wielokrotnie podkreśla bezpieczeństwo, a kluczowe ograniczenia umieszczono jedynie w instrukcjach bardzo trudnych do znalezienia dla użytkowników, to w sporze mogą pojawić się dwa stanowiska: producent uważa, że już wszystko wyjaśnił, podczas gdy użytkownicy uważają, że nigdy nie przypomniano im o tym przy zakupie i używaniu produktu. To, czy stanowi to wprowadzanie w błąd i czy komunikaty są wystarczające, wymaga spojrzenia na konkretne strony i obowiązujące prawo. Jednak jaśniejsze wyjaśnienie ograniczeń rzeczywiście może pomóc zmniejszyć takie rozbieżności.
Aplikacje portfeli niepowierniczych mają podobne problemy. „Otwarty kod źródłowy”, „poddany audytowi” i „klucze prywatne przechowywane przez użytkowników” każde wyjaśniają pewną cechę produktu. Użytkownicy mogą na ich podstawie formułować szersze oczekiwania dotyczące bezpieczeństwa. Kiedy producenci promują swoje produkty, dokładne wyjaśnienie zakresu tych możliwości pomaga zmniejszyć nieporozumienia i może również ograniczyć przyszłe spory dotyczące odpowiedzialności.
Na przykład pewna aplikacja opisuje się jako poddana audytowi bezpieczeństwa. Użytkownicy mogą rozumieć to zdanie tak, że przyszłe użytkowanie będzie zawsze bezpieczne, podczas gdy audyt zwykle ma odpowiedni przedmiot, wersję i zakres. Dokładne wyjaśnienie tych informacji nie osłabia możliwości, które produkt już posiada. Daje użytkownikom możliwość zrozumienia, które twierdzenia konkretny raport z audytu rzeczywiście potwierdza.
Oczywiście producentom portfeli bardzo trudno jest zagwarantować, że wszystkie ryzyka znikną. Bardziej zależy nam na tym, czy zewnętrzne zobowiązania odpowiadają rzeczywistym możliwościom oraz czy ważne ograniczenia są ujawniane użytkownikom. Im większa rozbieżność między promocją, opisami bezpieczeństwa i umowami użytkownika, tym łatwiej po incydencie o spory o to, „co dokładnie zostało wówczas obiecane”.

Źródło obrazu: oficjalna strona Ledger Donjon, zrzut ekranu z 12 października 2026 r. Strona wyjaśnia ograniczenia Genuine Check w wykrywaniu dodatkowych modyfikacji sprzętowych.
03 | Klucze prywatne są przechowywane przez użytkowników, ale produkty i usługi nadal mają swoje własne obowiązki
W portfelach niepowierniczych użytkownicy zazwyczaj posiadają klucze prywatne lub uprawnienia do podpisywania. Użytkownicy muszą chronić informacje do odzyskiwania i starannie weryfikować transakcje. Jednak użytkownicy nadal polegają na producentach w zakresie dostarczania urządzeń, oprogramowania i informacji na stronach. Jeśli w tych ogniwach wystąpią problemy, stwierdzenie „nie przechowujemy kluczy prywatnych” nie odpowiada na przyczynę zdarzenia ani na przypisanie odpowiedzialności.
Gdy użytkownicy korzystają z portfela niepowierniczego, mogą być odpowiedzialni za samodzielne podpisywanie, ale treść transakcji, którą widzą, punkty wejścia do wymiany, z których korzystają, oraz aktualizacje oprogramowania, które otrzymują, nadal pochodzą od portfela i jego partnerów. Występują tu różni uczestnicy, a także różne zadania. Fakt, że aktywa są kontrolowane przez użytkowników, nie sprawia, że te relacje usługowe znikają.
Na przykład użytkownik korzysta z usługi wymiany strony trzeciej w portfelu, a później odkrywa, że wystąpił problem z transakcją. Użytkownik musi wiedzieć, kto świadczy usługę, do którego kroku zaangażowany jest portfel i na którym ogniwie wystąpił problem. Portfel może jedynie wyświetlać punkt wejścia lub może uczestniczyć w generowaniu i wyświetlaniu treści transakcji; różne sytuacje będą miały różny wpływ na ustalenie odpowiedzialności. Znaki firmowe na stronie oraz „usługi stron trzecich” w umowie również wymagają spojrzenia w kontekście rzeczywistego procesu.
Z perspektywy prawnika zobowiązania produktowe, ujawnienia ryzyka, umowy o współpracy i umowy użytkownika są ważnymi materiałami do omówienia tych kwestii. Mogą pomóc odtworzyć, na co każda ze stron się zgodziła, ale nadal wymagają porównania z produktami i usługami faktycznie dostarczonymi. Ogólna etykieta „niepowierniczy” z trudem może wyjaśnić wszystkie relacje.
Będą różnice w ustalaniu odpowiedzialności między wyciekiem frazy mnemonicznej przez użytkownika a stratami spowodowanymi wadami urządzenia, lukami w oprogramowaniu lub wprowadzającą w błąd promocją. Umowy użytkownika mogą określać obowiązki każdej ze stron, ale skuteczność klauzul wyłączających odpowiedzialność nadal zależy od obowiązującego prawa i konkretnych okoliczności. W odniesieniu do tego incydentu z Ledger nadal należy poczekać na zakończenie śledztwa, aby ustalić fakty przed omówieniem odszkodowania.
Komunikacja po incydencie wpływa również na to, czy użytkownicy mogą nadal ufać produktowi. Podczas gdy śledztwo jest nadal w toku, producenci mogą wyjaśnić obecnie znane fakty, kwestie, którymi się zajmują, oraz gdzie użytkownicy mogą uzyskać pomoc. W sprawach, które nie zostały jeszcze ustalone, pozostawienie niezbędnej przestrzeni jest roztropniejsze niż pośpieszne zapewnianie, że „nie ma problemu”.
Zawieszenie określonego kanału, pomoc w śledztwie lub dostarczenie urządzeń zastępczych to konkretne środki w postępowaniu z incydentem. Odpowiedzialność za odszkodowanie nadal wymaga oceny na podstawie wyników śledztwa i porozumień zaangażowanych stron. To, czy aktywa można pomyślnie odzyskać, wiąże się również z tym, dokąd trafiły środki i z uprawnieniami odpowiednich instytucji. Użytkownicy muszą wiedzieć, jakie wsparcie jest obecnie dostępne i jak mogą następnie dochodzić własnych roszczeń.
Podsumowanie prawnika Mankun
Techniczna przyczyna incydentu z Ledger pozostaje do ustalenia przez profesjonalny zespół. Jako prawnicy bardziej interesujemy się relacją między zaufaniem użytkowników a zobowiązaniami zaangażowanych stron: czy autoryzacja na oficjalnej stronie internetowej, oświadczenia dotyczące bezpieczeństwa na stronach oraz ustalenia dotyczące odpowiedzialności w umowach mogą odpowiadać produktom i usługom, które użytkownicy faktycznie otrzymują.
Inne zespoły portfeli mogą ponownie przeanalizować własną działalność z tej perspektywy. Użytkownicy posiadający własne aktywa muszą ponosić odpowiednie obowiązki w zakresie przechowywania; to, co producenci zapewniają i obiecują, również warto jasno wyjaśnić. Względnie spójne zrozumienie tych kwestii przez wszystkie strony pomaga zmniejszyć nieporozumienia w zwykłych czasach i ułatwia omówienie, co robić dalej, gdy pojawią się problemy.





