Incydent ataku na łańcuch dostaw Ledger nadal eskaluje. Wszystkie ujawnione przypadki skradzionych monet dotyczą dystrybutora CryptoBilis, a ten kanał zaprzestał sprzedaży portfeli sprzętowych. Ledger twierdzi, że jego własne systemy i bezpośrednie kanały sprzedaży nie są dotknięte, ale społeczność odkryła więcej potencjalnie ryzykownych dystrybutorów (w tym ponad 20, rozproszonych na platformach takich jak Lazada), a przypadki nieprawidłowych urządzeń pojawiły się w Azji, Ameryce Południowej, Europie i innych regionach.
Charakterystyka ataku: Badacze bezpieczeństwa odkryli nieautoryzowane wszczepione komponenty sprzętowe wewnątrz urządzeń, a niektóre wersje można ukryć za ekranem; w przypadku modelu high-end Ledger Stax również zgłoszono dodatkowy moduł komunikacyjny (Nordic nRF9151) i podejrzane przewody antenowe. Założyciel SlowMist, Cos, powiedział, że atakujących można nazwać ekspertami od „hakowania sprzętu”.
Reakcja Ledger: Współpraca z organami ścigania w śledztwie, zalecanie użytkownikom nieinicjalizowania nieużywanych urządzeń; urządzenia, które zostały już skonfigurowane, powinny mieć przeniesione aktywa na nowe urządzenia i wygenerowaną zupełnie nową frazę mnemoniczną, jednocześnie wzmacniając kontrolę dystrybucji i procesy zapobiegania manipulacjom, wymagając od dystrybutorów zakupu wyłącznie przez autoryzowane kanały.
Reakcja branży: OneKey zakończył autoryzację CryptoBilis i zawiesił nowych dystrybutorów; SafePal podkreślił wiele mechanizmów weryfikacji (autentyczność urządzenia, status aktywacji, plomby zabezpieczające przed manipulacją); Trezor usunął CryptoBilis i ostrzegł przed samodzielnym demontażem urządzeń; Tangem skupił się na wyjaśnieniu zintegrowanej konstrukcji chipa bezpieczeństwa (klucze prywatne nie mogą być eksportowane, oprogramowanie układowe nie może być modyfikowane); imKey oświadczył, że nie jest dotknięty, ale zweryfikuje kanały.
Główne ostrzeżenie: Wpływ incydentu znacznie przewyższa samo kradzież monet, wstrząsając fundamentem zaufania użytkowników do „linii obrony bezpieczeństwa” portfeli sprzętowych. Konsumenci powinni kupować wyłącznie z oficjalnych kanałów i weryfikować autentyczność urządzenia przed użyciem; producenci muszą odbudować zaufanie za pomocą przejrzystych śledztw i weryfikowalnych środków kontroli łańcucha dostaw, w przeciwnym razie konsensus bezpieczeństwa, od którego zależy przetrwanie branży, stanie w obliczu długoterminowego testu.
Autor: Nancy, PANews
Incydent ataku na łańcuch dostaw Ledger nadal eskaluje. W miarę ujawniania coraz większej liczby przypadków nieprawidłowych urządzeń i pojawiania się potencjalnie ryzykownych dystrybutorów, ta burza bezpieczeństwa wywołana przez kanały dystrybucji stron trzecich stale się rozszerza. Chociaż Ledger twierdzi, że jego własne systemy i bezpośrednie kanały sprzedaży nie są dotknięte, incydent wypchnął kwestię bezpieczeństwa łańcucha dostaw portfeli sprzętowych na pierwszy plan.
Bardziej niepokojące niż sam incydent kradzieży monet jest to, że zaufanie użytkowników chwieje się. Portfele sprzętowe, niegdyś uważane za ważną linię obrony w ochronie aktywów kryptowalutowych, stoją teraz w obliczu testu obciążeniowego zaufania. Ten kryzys testuje nie tylko reputację marki Ledger, ale także fundament zaufania do bezpieczeństwa, od którego zależy przetrwanie całej branży portfeli sprzętowych.
Tajemnica ataku na łańcuch dostaw Ledger się rozszerza, personel bezpieczeństwa przyznaje, że atakujący są wysoko wykwalifikowani
W miarę ujawniania coraz większej liczby nieprawidłowych próbek i potencjalnie ryzykownych kanałów, zakres wpływu kryzysu bezpieczeństwa łańcucha dostaw Ledger przyciąga coraz większą uwagę.
11 października analityk kryptowalut Darkfost napisał, że po ujawnieniu incydentu bezpieczeństwa związanego z CryptoBilis, w dyskusjach społeczności pojawili się inni potencjalnie ryzykowni dystrybutorzy, w tym niektórzy sprzedawcy z platformy Lazada. Obecnie Ledger nie może jeszcze potwierdzić, czy CryptoBilis jest jedynym kanałem sprzedaży objętym ryzykiem. Biorąc pod uwagę, że niektórzy dystrybutorzy są powiązani w dystrybucji regionalnej, Darkfost uważa, że nie można całkowicie wykluczyć możliwości jednoczesnego naruszenia łańcuchów dostaw wielu kanałów.
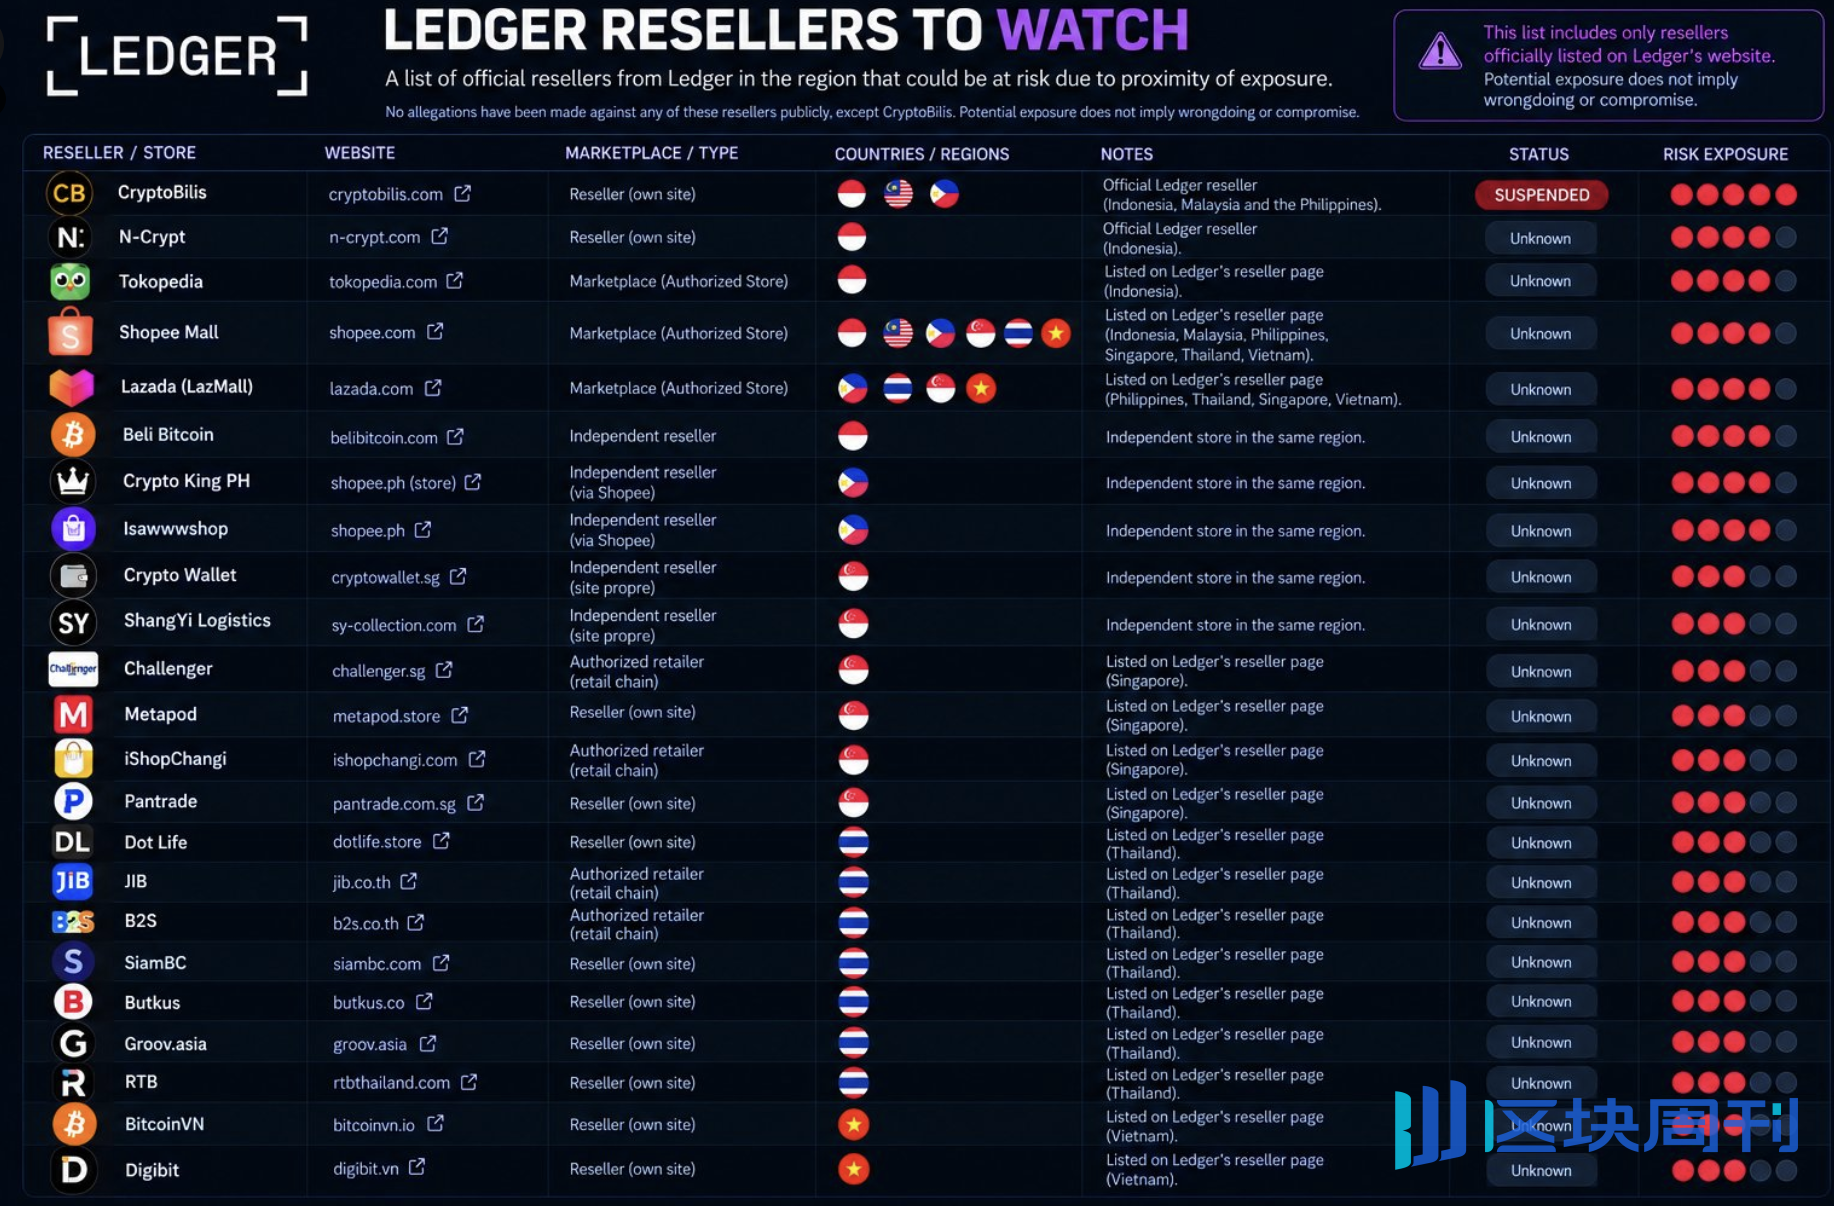
Na podstawie informacji ujawnionych przez społeczność sporządził listę „potencjalnie ryzykownych dystrybutorów Ledger”, obejmującą ponad 20 dystrybutorów. Chociaż powiązane ryzyka nie zostały jeszcze potwierdzone, nadal ostrzegł użytkowników, że jeśli w ciągu ostatnich 6 miesięcy kupili portfel sprzętowy Ledger za pośrednictwem kanałów wymienionych na liście, powinni dokładnie ocenić bezpieczeństwo urządzenia i rozważyć przeniesienie aktywów na nowe, bezpieczne urządzenie.
Jednocześnie w Azji, Ameryce Południowej, Europie i innych regionach pojawiały się jeden po drugim podejrzane powiązane przypadki, co dodatkowo zaostrzyło obawy rynku dotyczące zakresu ataku. Badacz bezpieczeństwa Johannes ujawnił, że użytkownik odkrył nieautoryzowane wszczepione komponenty sprzętowe wewnątrz portfela sprzętowego kilka tygodni po zakupie go od oficjalnego dystrybutora Ledger w Europie. Johannes powiedział, że implant wydaje się wykorzystywać wcześniejszą konstrukcję, podczas gdy nowsze wersje wszczepionych komponentów mogą być ukryte za ekranem, co jeszcze bardziej utrudnia wykrycie.
Zakres modeli urządzeń podejrzewanych o manipulacje sprzętowe również się rozszerza. Oprócz głównego produktu Ledger Nano X, doniesienia o podejrzanych manipulacjach sprzętowych dotyczyły także wysokiej klasy modelu flagowego Ledger Stax. Użytkownik Twittera @Wentrre po rozłożeniu własnego Ledger Stax odkrył dodatkową małą płytkę na płycie głównej, a także moduł komunikacji komórkowej oznaczony jako Nordic nRF9151, a wewnątrz urządzenia znajdowały się również podejrzane przewody antenowe. Ponieważ te struktury wzbudziły obawy dotyczące bezpieczeństwa, użytkownik następnie zapytał Ledger, czy urządzenie jest nieprawidłowe.
W odpowiedzi Cos, założyciel firmy zajmującej się bezpieczeństwem SlowMist, opublikował obraz porównawczy z rozbiórki, wskazując, że nieprawidłowa próbka zawierała dodatkowy moduł komunikacyjny i podejrzane przewody antenowe, podczas gdy obrazy referencyjne oficjalnego oryginalnego Stax nie pokazywały takich struktur. Cos powiedział bez ogródek, że w tym incydencie z wszczepieniem backdoora w Ledger zaangażowane osoby można nazwać ekspertami od „hakowania sprzętu”.

W miarę ujawniania kolejnych przypadków obawy rynku dotyczące bezpieczeństwa portfeli sprzętowych stale się nasilają. Niektórzy użytkownicy twierdzili, że nie mają już odwagi włączyć właśnie kupionego portfela Ledger i mogą go na razie jedynie odłożyć; inni decydują się na samodzielne rozłożenie urządzenia i publikowanie zdjęć wnętrza, szukając pomocy w weryfikacji ze strony społeczności i badaczy bezpieczeństwa, a w mediach społecznościowych pojawiło się również wiele poradników dotyczących rozbiórki.
Kto by pomyślał, że portfele sprzętowe, pierwotnie uważane za ważną linię obrony chroniącą klucze prywatne i izolującą ryzyko sieciowe, stały się teraz czymś, w odniesieniu do czego użytkownicy muszą ponownie potwierdzać nawet to, czy samo urządzenie jest godne zaufania.
Wszystkie ujawnione przypadki kradzieży monet dotyczą CryptoBilis, a wiele firm produkujących portfele sprzętowe pilnie reaguje
W obliczu tego zdarzenia typu czarny łabędź obejmującego blisko 100 milionów dolarów, wczesnym rankiem 12 października Ledger opublikował 72-godzinne oświadczenie aktualizacyjne dotyczące incydentu CryptoBilis, ujawniając najnowsze postępy śledztwa i późniejsze środki reagowania.
Ledger oświadczył, że firma współpracuje z odpowiednimi organami ścigania w śledztwie, obecnie potwierdziła ograniczoną liczbę dotkniętych urządzeń i proaktywnie skontaktowała się z odpowiednimi użytkownikami. Zaleca dotkniętym użytkownikom kontakt z obsługą klienta Ledger za pośrednictwem oficjalnych kanałów oraz zgłoszenie sprawy lokalnym organom ścigania.
Ledger podkreślił również, że na moment ogłoszenia wszystkie potwierdzone przypadki kradzieży środków dotyczyły urządzeń sprzedanych przez CryptoBilis, a systemy własne firmy i bezpośrednie kanały sprzedaży nie zostały dotknięte. CryptoBilis potwierdził obecnie, że zaprzestał sprzedaży wszystkich portfeli sprzętowych.
W odniesieniu do potencjalnie dotkniętych użytkowników Ledger specjalnie przypomniał, aby nie inicjalizować odpowiednich urządzeń, które nie zostały jeszcze użyte; jeśli urządzenie zostało już skonfigurowane, aktywa należy przenieść na nowe urządzenie uzyskane za pośrednictwem oficjalnych kanałów, a nowe urządzenie należy wykorzystać do wygenerowania zupełnie nowej frazy mnemonicznej.
W zakresie późniejszego reagowania Ledger oświadczył, że będzie nadal przeglądać i wzmacniać kontrolę dystrybucji oraz procesy zapobiegania manipulacjom, jednocześnie wymagając od dystrybutorów zakupu produktów wyłącznie za pośrednictwem autoryzowanych kanałów i nigdy nie wystawiania zwróconych towarów ponownie na sprzedaż, a także apelując do użytkowników o unikanie zakupu portfeli sprzętowych za pośrednictwem nieautoryzowanych kanałów w celu zmniejszenia ryzyka zakupu zmanipulowanych lub podrobionych urządzeń.
Warto zauważyć, że CryptoBilis nie sprzedaje wyłącznie Ledger. W miarę jak incydent nadal eskaluje, marki portfeli sprzętowych, takie jak OneKey, SafePal, Trezor i Tangem, również zareagowały jedna po drugiej.
Założyciel OneKey, Yishi, oświadczył, że do tej pory nie otrzymano żadnych zgłoszeń o uszkodzeniu powiązanych urządzeń, ale firma zakończyła status autoryzowanego dystrybutora CryptoBilis i zapewnia bezpłatną wymianę użytkownikom, którzy zakupili powiązane produkty za pośrednictwem tego kanału. Jednocześnie OneKey ogłosił zawieszenie nowych dystrybutorów i kompleksową ponowną weryfikację istniejących kanałów dystrybucji. W przypadku dystrybutorów, których podmioty gospodarcze lub ostateczni beneficjenci nie mogą zostać zweryfikowani, firma anuluje ich autoryzację i planuje opublikować pełną listę autoryzowanych dystrybutorów po zakończeniu weryfikacji.
SafePal oświadczył, że odnotował doniesienia o kradzieży aktywów związanej z urządzeniami Ledger zakupionymi za pośrednictwem CryptoBilis i uważnie śledzi postępy incydentu. W odpowiedzi na obawy użytkowników dotyczące bezpieczeństwa łańcucha dostaw SafePal przedstawił wiele mechanizmów ochronnych obecnie stosowanych w swoich portfelach sprzętowych, w tym weryfikację autentyczności i stanu użytkowania urządzenia podczas wstępnej konfiguracji, ostrzeżenia dla urządzeń, które zostały wcześniej aktywowane, oraz wyświetlanie daty pierwszej aktywacji, a także identyfikację, czy opakowanie zostało otwarte, za pomocą plomb zabezpieczających przed manipulacją. SafePal przypomniał użytkownikom, że jeśli odkryją jakiekolwiek nieprawidłowe wyniki kontroli, powinni natychmiast zaprzestać korzystania z urządzenia i skontaktować się z oficjalnym zespołem.
Trezor również oświadczył, że aktywnie bada incydent bezpieczeństwa dotyczący resellera CryptoBilis i obecnie nie ma żadnych oznak, aby jego urządzenia zostały dotknięte. Jako środek ostrożności Trezor usunął CryptoBilis ze swojej listy autoryzowanych resellerów i zaprzestał sprzedaży produktów za pośrednictwem tego kanału. Jednocześnie Trezor przypomniał użytkownikom, aby nie demontowali urządzeń samodzielnie, aby uniknąć uszkodzeń; w przypadku Safe 7 z wbudowanym akumulatorem użytkownicy powinni również zwrócić uwagę na związane z tym dodatkowe ryzyka bezpieczeństwa.
Tangem odpowiedział na zewnętrzne obawy z perspektywy projektu produktu. Firma oświadczyła, że jej kartowy portfel sprzętowy wykorzystuje zintegrowaną, zapieczętowaną konstrukcję bezpiecznego chipu i anteny NFC, przy czym klucz prywatny jest generowany wewnątrz chipu, a podpisywanie transakcji odbywa się w nim i nigdy nie opuszcza chipu; oprogramowanie sprzętowe urządzenia nie może zostać zmodyfikowane po zapisaniu w fabryce, a użytkownicy mogą również zweryfikować autentyczność i status pierwszej aktywacji urządzenia za pośrednictwem aplikacji Tangem. Podkreślono, że niezależnie od tego, czy użytkownicy kupują za pośrednictwem oficjalnego sklepu, resellera czy innych kanałów, o ile aplikacja zweryfikuje, że urządzenie jest oryginalne, można zapewnić, że klucz prywatny jest kontrolowany wyłącznie przez użytkownika, w tym w przypadku urządzeń zakupionych za pośrednictwem CryptoBilis.
imKey również wydał oświadczenie, w którym stwierdził, że do chwili obecnej nie otrzymał żadnych informacji zwrotnych dotyczących nieprawidłowości w urządzeniach imKey ani utraty aktywów związanych z tym incydentem. Z ostrożności imKey dokona dalszej weryfikacji swoich autoryzowanych kanałów dystrybucji i podejmie niezbędne środki na podstawie wyników weryfikacji, aby zmniejszyć ryzyko związane z kanałami.
Sądząc po tych odpowiedziach, każdy producent próbuje odpowiedzieć na wątpliwości rynku dotyczące bezpieczeństwa urządzeń poprzez uporządkowanie kanałów, wyjaśnienie mechanizmów bezpieczeństwa produktów i przypomnienia użytkownikom o ryzyku. Te oświadczenia mogą w pewnym stopniu złagodzić niepokój użytkowników, ale mogą nie wystarczyć do szybkiego odbudowania zaufania, które zostało już nadszarpnięte.
Dla producentów portfeli sprzętowych prawdziwe wyjście z kryzysu wciąż wymaga bardziej przekonujących praktycznych działań, w tym przejrzystych i weryfikowalnych wyników dochodzenia, jasnych planów screeningu i postępowania z ryzykiem oraz kontroli łańcucha dostaw i środków zapobiegających manipulacji, które wytrzymają wnikliwą analizę.