Écrit par : ChandlerZ, Foresight News
Note de l'éditeur : Dans le monde de la crypto, la richesse peut basculer en quelques minutes ; une offre d'emploi d'apparence ordinaire ou une mise à jour logicielle peut cacher la porte d'accès à des actifs considérables. La rubrique de Foresight News « Crypto Story Session » suit les personnes derrière ces incidents bizarres, en suivant les documents publics et les indices financiers pour trouver les parties de l'histoire qui n'ont pas encore été clairement vues.
Dans le deuxième volet, nous examinons de plus près le groupe Lazarus. Ce groupe de hackers lié à la Corée du Nord a été accusé d'implication dans l'attaque contre Sony Pictures, le vol de la banque centrale du Bangladesh et de multiples vols d'actifs crypto. Après l'attaque de Binance, il est une fois de plus apparu aux yeux du public. D'où viennent ces personnes qui se cachent derrière des écrans ? Comment approchent-elles leurs cibles, et comment déplacent-elles les actifs volés ?
En octobre 2026, 6,34 milliards de dollars d'actifs numériques ont été volés à Binance, établissant un record dans l'histoire de l'industrie crypto.
Un peu plus d'un mois plus tôt, un ingénieur de Binance avait reçu ce qui ressemblait à une invitation ordinaire à un entretien sur une plateforme d'emploi. Le recruteur a d'abord organisé un entretien vidéo, puis a demandé à une personne se présentant comme le PDG de l'entreprise de mener un entretien de deuxième tour. Vers la fin, l'autre partie a envoyé un exercice de programmation et a demandé à l'ingénieur de le télécharger sur son ordinateur de travail.
Selon un rapport d'enquête préliminaire publié le 3 novembre, l'entreprise de recrutement avait été entièrement fabriquée par les attaquants, et l'exercice contenait du code malveillant. Les attaquants ont utilisé cela pour s'infiltrer dans l'ordinateur de l'ingénieur et, le 20 octobre, ont utilisé les outils d'IA internes de Binance pour se déplacer latéralement, ont obtenu des jetons d'autorisation pour le système de déploiement et ont finalement compromis le système de signature des portefeuilles. Bien que Binance ait intercepté et gelé en urgence environ 2,85 milliards de dollars, cette intrusion, qui a commencé par un « faux recrutement », a tout de même établi le record de vol de l'industrie crypto.
Le Federal Bureau of Investigation (FBI) des États-Unis a attribué l'affaire à la campagne de piratage nord-coréenne TraderTraitor, qui est la branche centrale du tristement célèbre groupe Lazarus. Le jour même de l'attaque contre Binance, un rapport d'enquête publié par Microsoft a révélé une évolution encore plus dangereuse : ce groupe de hackers nord-coréens a pleinement intégré l'IA générative dans ses opérations quotidiennes, non seulement en utilisant l'IA pour fabriquer en masse de fausses entreprises de recrutement et personnaliser des scripts d'entretien, mais même en utilisant directement des outils d'IA open source pour faciliter l'exploitation de vulnérabilités.
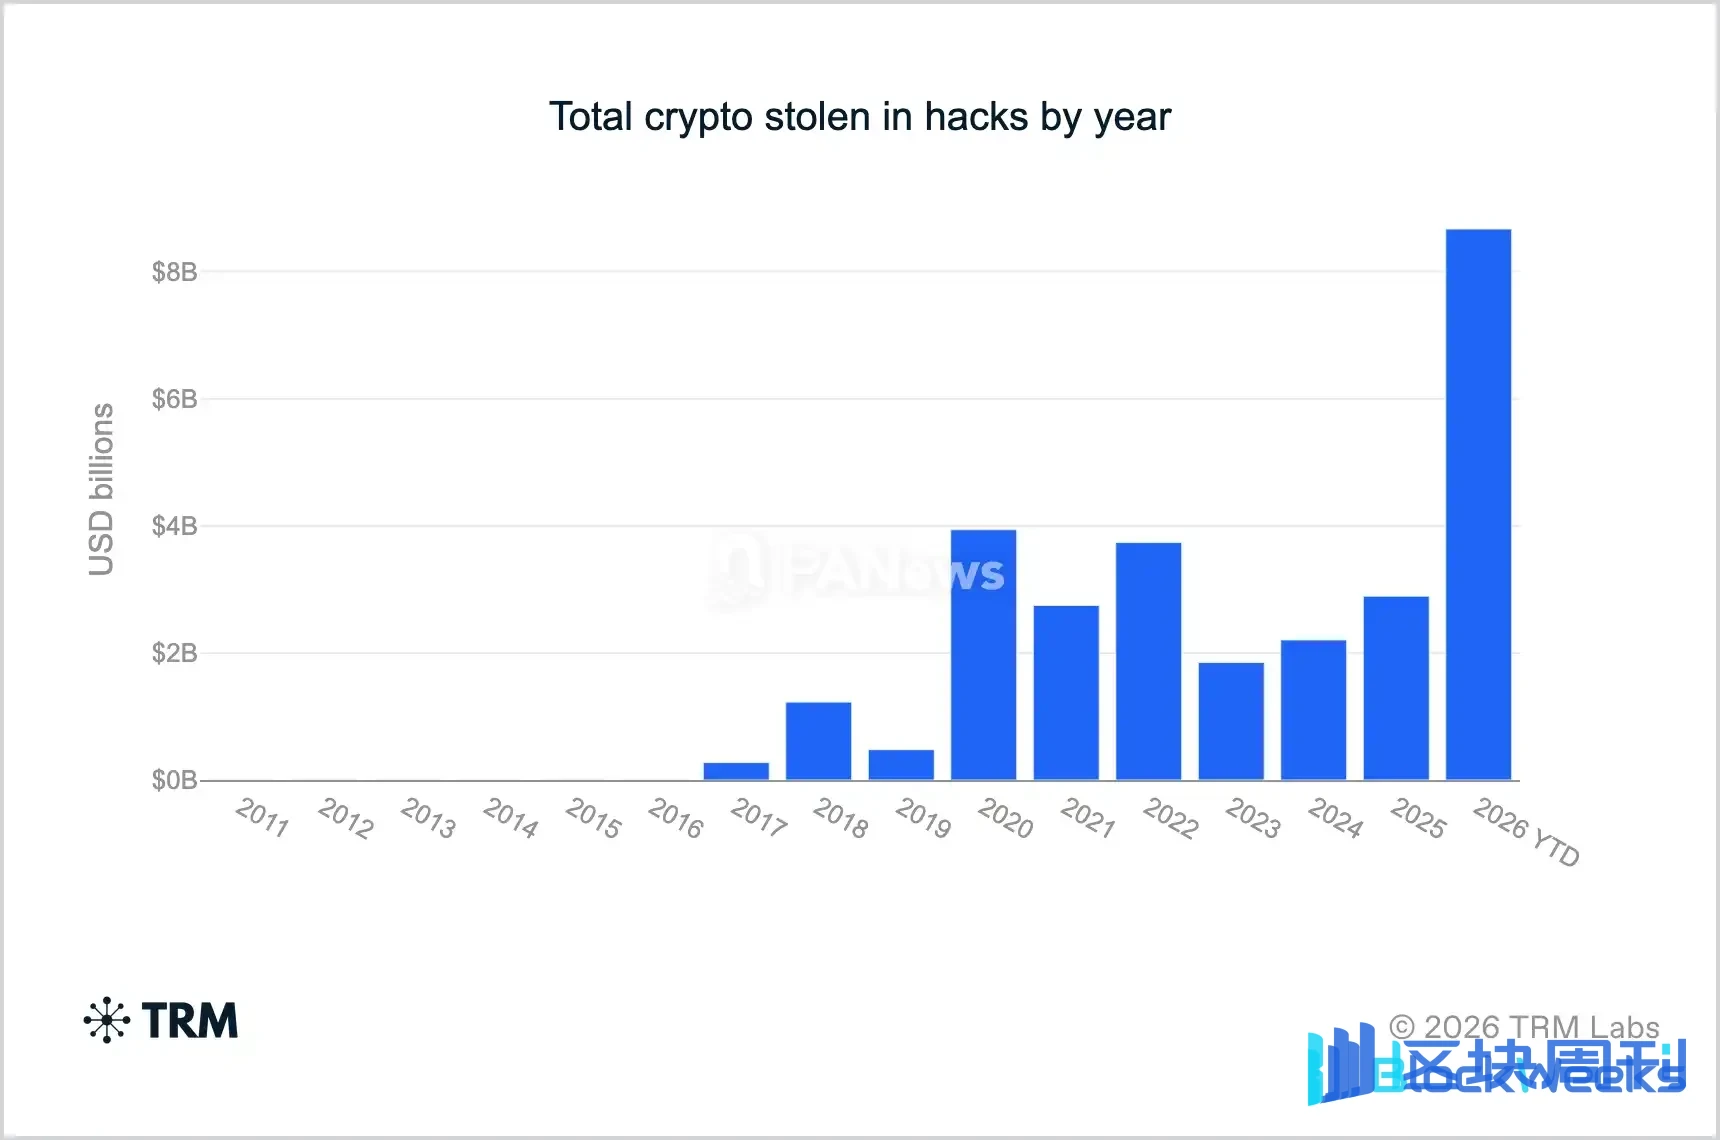
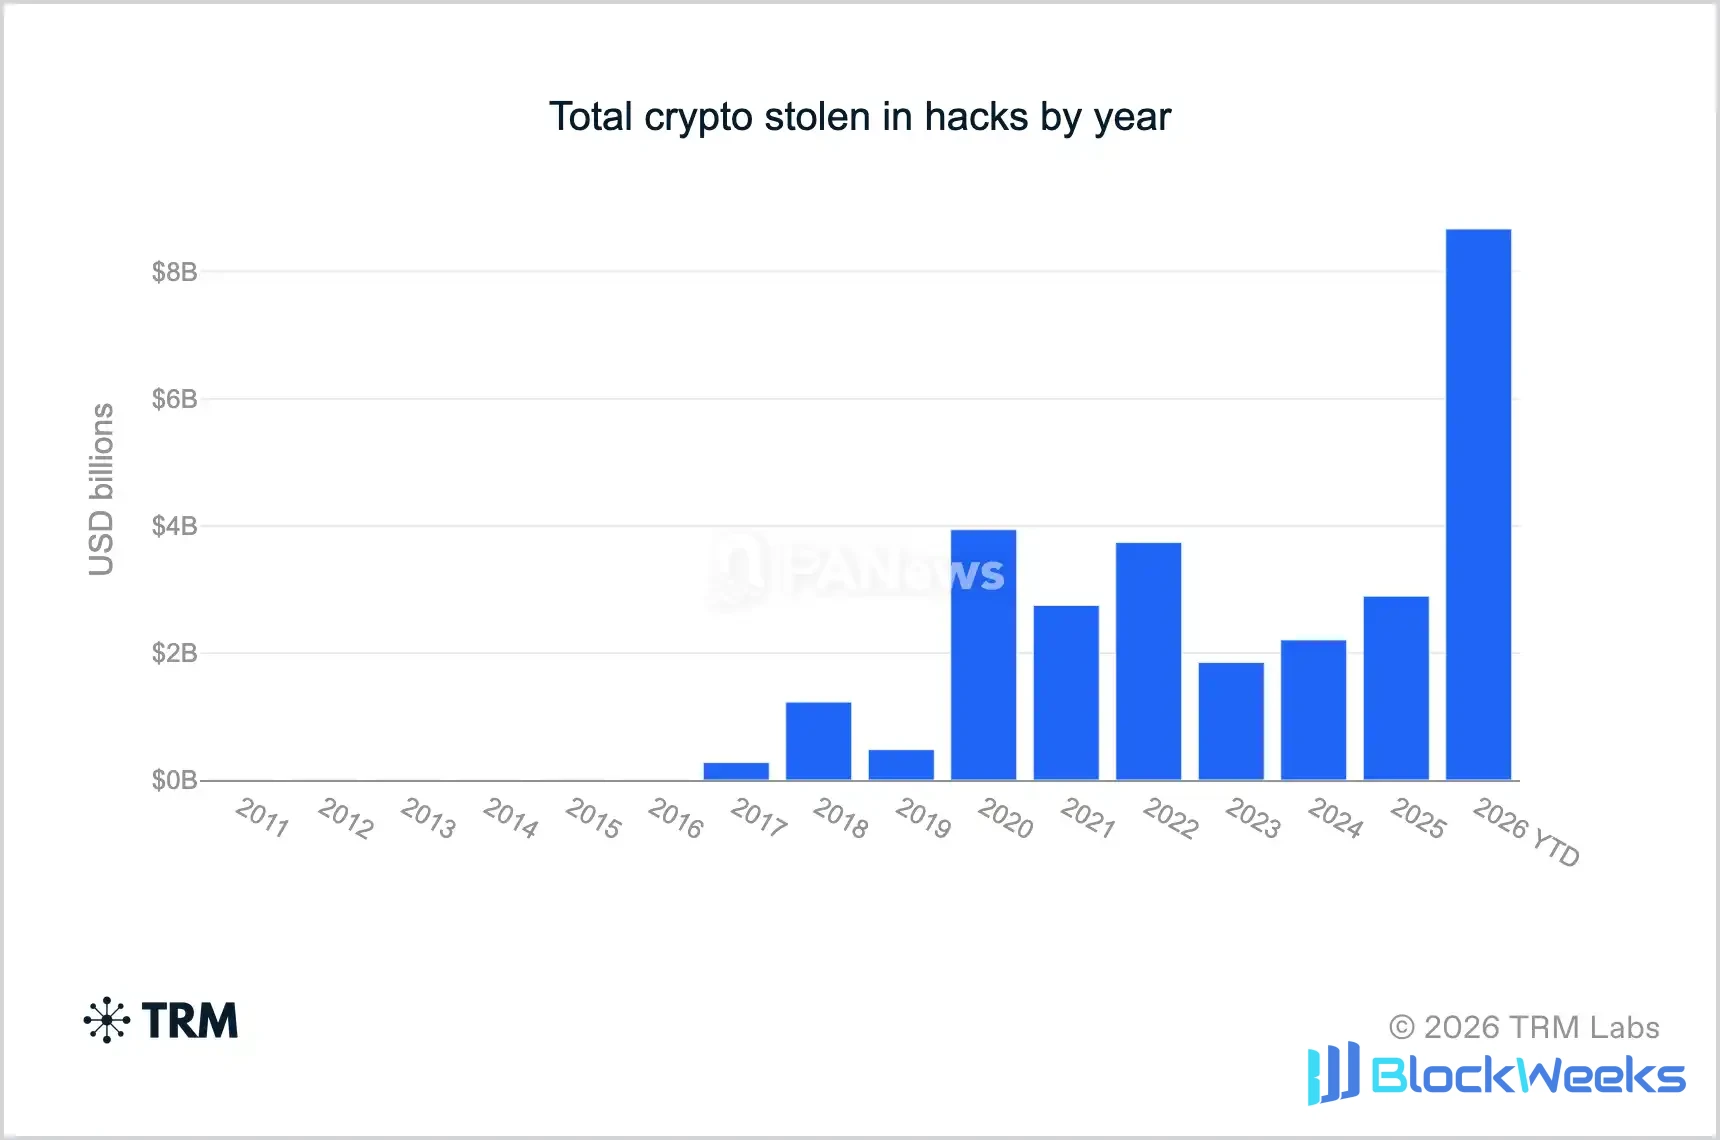
Après des années d'évolution, cette unité clandestine a transformé l'industrie crypto en une immense machine à générer des devises étrangères. Selon les données de Chainalysis et de l'Agence coréenne de promotion du commerce et de l'investissement, les hackers nord-coréens ont volé au moins 2,02 milliards de dollars d'actifs crypto en 2025, soit 4,3 fois le total des exportations de marchandises de la Corée du Nord cette année-là (469 millions de dollars). TRM Labs estime qu'en octobre 2026, les hackers nord-coréens avaient volé environ 12,8 milliards de dollars cumulés ; sur les 8,7 milliards de dollars de pertes mondiales dues aux hackers crypto en 2026, la Corée du Nord à elle seule en monopolisait 85 %, alors qu'en 2020 cette proportion n'était que de 7 %.
Pourquoi, malgré des enquêtes soutenues et des sanctions sévères de la part des agences d'application de la loi du monde entier, Lazarus vole-t-il de plus en plus agressivement, représentant même plus de 80 % des méga-cambriolages on-chain mondiaux ? Qui sont exactement ces personnes qui se cachent derrière des écrans, comment sont-elles formées, comment se font-elles discrètes, et comment blanchissent-elles des dizaines de milliards de fonds volés ?
Ces questions peuvent peut-être trouver une réponse en commençant par les hackers nord-coréens qui ont été découverts.
Les hackers nord-coréens découverts
Il n'est pas facile de voir le vrai visage de ces « programmeurs fantômes », mais dans plus d'une décennie de jeux du chat et de la souris, plusieurs fissures ont tout de même permis au monde extérieur d'entrevoir la réalité derrière les écrans.
La première fissure est apparue dans un CV envoyé à Dalian, en Chine, il y a 15 ans.
En janvier 2011, l'entreprise nord-coréenne Chosun Expo a recommandé à une entreprise étrangère un jeune homme nommé Pak Jin Hek (Park Jin Hyok), diplômé de l'Université des sciences et technologies Kim Chaek de Pyongyang, pour reprendre le travail de développement de l'équipe de Dalian. Dans le CV, Park connaissait à la fois l'anglais et le chinois, maîtrisait Java et avait travaillé au développement de jeux en ligne. À l'époque, il ressemblait à un simple codeur étranger ordinaire.
En mai 2011, il a discuté dans un courriel qu'il aurait vécu à Dalian pendant une année entière d'ici septembre et se préparait à retourner en Corée du Nord pour se marier, espérant rester dans le pays à long terme. Quelques mois plus tard, il a dit à l'autre partie qu'il rentrerait chez lui la semaine suivante.

Image de l'avis de recherche de Park Jin Hyok utilisée dans le reportage de CBS
Cependant, des années plus tard, lorsque le FBI a retracé l'attaque contre Sony Pictures, le vol de 81 millions de dollars à la banque centrale du Bangladesh et l'affaire du rançongiciel WannaCry, il a découvert de manière inattendue l'ancienne adresse e-mail professionnelle de Park. Il avait oublié de couper tous les liens : la liste de contacts de son e-mail personnel stockait ostensiblement l'adresse du compte d'opération de piratage « Kim Hyon Woo », un autre compte professionnel avait la permission d'ouvrir les fichiers cloud chiffrés des pirates, et il avait même partagé les mêmes appareils et adresses réseau.
Cette intersection d'une trace de la vie quotidienne et du réseau d'opérations a fait de Park un visage emblématique sur la liste des personnes recherchées du FBI. Selon des transfuges nord-coréens ayant des compétences en informatique interrogés par Reuters, les étudiants scientifiques talentueux en Corée du Nord sont filtrés couche par couche et envoyés dans des départements cyber militaires ou dépêchés à l'étranger.
Le jour, ils sont des codeurs externalisés gagnant des devises étrangères pour des entreprises ; la nuit, ils sont des chasseurs du dark web prenant des ordres de l'État.
Si Park il y a une décennie devait encore être physiquement stationné à l'étranger, le deuxième infiltré démasqué a démontré le « déguisement parfait » terrifiant de l'ère de l'IA.
En juillet 2024, la société américaine de cybersécurité KnowBe4 a embauché un ingénieur senior en télétravail. Le candidat a volé l'identité légitime d'un citoyen américain, utilisé un portrait composite retouché par IA et passé quatre tours d'entretiens vidéo ainsi que toutes les vérifications d'antécédents. Le défaut n'est apparu que lorsque l'entreprise a envoyé un ordinateur de travail Mac : l'adresse de livraison était en réalité une ferme d'ordinateurs portables aux États-Unis spécialisée dans l'hébergement d'ordinateurs pour des pirates étrangers afin de falsifier des IP américaines. Moins de 25 minutes après l'allumage de l'ordinateur, le « nouvel employé » n'a pas pu attendre pour implanter un logiciel malveillant via un Raspberry Pi, déclenchant instantanément une alerte terminale. Lorsque l'équipe de sécurité a appelé pour vérifier, la personne a rapidement bégayé et raccroché, et a finalement été confirmée par Mandiant et le FBI comme un infiltré nord-coréen.
En 2025-2026, lorsque l'échange de visages par IA et les fausses identités ont rendu les vérifications d'antécédents conventionnelles inefficaces, la méthode du monde crypto pour attraper le troisième pirate nord-coréen était encore plus sombrement humoristique.
Alors que de nombreux personnels informatiques nord-coréens déguisés en développeurs japonais et américains affluaient dans l'industrie Web3, certains projets crypto qui en avaient assez ont inventé une question d'entretien ultime qui fonctionnait à chaque fois : le « test Kim Jong Un ». En avril 2026, l'investigateur en sécurité blockchain Tanuki42 a publiquement diffusé un enregistrement d'entretien à distance de 82 secondes : un candidat utilisant le pseudonyme Taro Aikuchi et affirmant vivre à Meguro, Tokyo, répondait couramment aux questions techniques, mais lorsque l'intervieweur lui a soudainement demandé de répéter un juron insultant Kim Jong Un pour exclure les espions nord-coréens, l'« ingénieur japonais » a instantanément changé d'expression.

Il a d'abord prétendu que le signal était mauvais, est resté silencieux après que l'intervieweur a insisté, puis a précipitamment coupé la connexion. En quelques minutes, il a rapidement changé son compte Telegram, effacé les enregistrements et supprimé sa page LinkedIn.
Même si ces personnels techniques ont maîtrisé le code blockchain le plus pointu et la technologie de deepfake par IA, sous une surveillance stricte et un système de punition collective, insulter publiquement le dirigeant suprême reste une ligne rouge de vie ou de mort qu'ils n'osent absolument pas franchir.
De Park Jin Hyok partageant un e-mail dans un appartement loué à Dalian, à l'ingénieur américain factice qui a utilisé l'IA pour tromper quatre tours d'entretiens, au « développeur de Tokyo » qui a coupé le câble réseau en quelques secondes à cause d'un tabou politique, ces trois moments d'exposition s'étendant sur 15 ans reconstituent un coin de l'énorme iceberg qu'est Lazarus.
Lazarus, bien plus qu'un simple « cyber-pillage d'argent »
En novembre 2014, les systèmes informatiques de Sony Pictures ont été compromis, entraînant la fuite d'une grande quantité de documents internes non publiés et d'e-mails de dirigeants. Une organisation se faisant appeler « Guardians of Peace » a revendiqué la responsabilité. À l'époque, Sony s'apprêtait à sortir le film The Interview, qui dépeignait une intrigue fictive visant à assassiner le dirigeant nord-coréen. Dans les actes d'accusation ultérieurs, le département de la Justice des États-Unis a déclaré que les attaquants soutenus par la Corée du Nord avaient non seulement volé des données et paralysé des ordinateurs, mais aussi envoyé des menaces à la bombe aux employés.
Quelques mois plus tard, la société de sécurité Novetta a dirigé un effort d'attribution transversale ciblant les logiciels malveillants utilisés dans les attaques. Les chercheurs ont découvert qu'une partie du code de l'incident Sony partageait une origine commune avec des outils laissés lors de multiples cyberattaques antérieures. Le rapport « Operation Blockbuster » de 2016 a collectivement désigné cette force d'attaque cachée sous le nom de « Lazarus Group ».
À mesure que les enquêtes s'approfondissaient, le monde extérieur a progressivement réalisé que Lazarus n'était pas un simple gang avide d'argent, mais une machine étatique hautement cloisonnée. Lorsque le département du Trésor des États-Unis a sanctionné Lazarus, BlueNoroff et Andariel en 2019, il les a explicitement liés au principal organisme de renseignement militaire de la Corée du Nord, le Bureau général de reconnaissance (RGB).
Unit 42, rattaché à la société de sécurité Palo Alto Networks, a dressé en 2024 une carte relationnelle panoramique. Sous l'égide du commandement du Bureau général de reconnaissance, plusieurs grappes d'activités cyber remplissaient chacune leurs propres fonctions, et leurs terrains de chasse s'étaient depuis longtemps étendus au-delà de l'industrie des cryptomonnaies pour couvrir la finance mondiale, l'industrie de la défense et militaire, ainsi que le renseignement médiatique.

Carte relationnelle des grappes d'activités cyber liées au Bureau général de reconnaissance nord-coréen dressée par Unit 42 en 2024
Dans ce réseau, seule une partie se concentrait principalement sur la blockchain et l'industrie des cryptomonnaies, comme Slow Pisces (également connu sous le nom de Jade Sleet), qui chevauche l'affaire Binance TraderTraitor, et Gleaming Pisces (également connu sous le nom de Citrine Sleet), spécialisé dans la diffusion du trojan AppleJeus via de faux logiciels de trading.
En dehors du cercle des cryptomonnaies, les opérations des autres branches étaient tout aussi stupéfiantes. Dans la finance traditionnelle, Alluring Pisces (c'est-à-dire BlueNoroff/APT38) avait déjà traité le système bancaire mondial comme un distributeur automatique bien avant le marché haussier des cryptos. Son œuvre la plus sensationnelle fut le braquage de la banque centrale du Bangladesh en 2016.
Dans l'industrie de la défense et militaire, Jumpy Pisces (c'est-à-dire Andariel) jouait le rôle d'un voleur de technologie qui « soutient la guerre par la guerre ». Selon un acte d'accusation publié par le département de la Justice des États-Unis en juillet 2024, cette branche formait une boucle fermée unique. D'une part, ils utilisaient le rançongiciel Maui pour attaquer plusieurs hôpitaux et établissements médicaux américains, exigeant des rançons pour lever des fonds opérationnels ; d'autre part, ils utilisaient cet argent pour acheter des serveurs et infiltrer des contractants de la défense américaine, des bases aériennes et des institutions sud-coréennes de recherche et développement en défense, volant spécifiquement des plans de conception classifiés pour les moteurs de chasseurs F-15, les satellites de reconnaissance militaire, les sous-marins, ainsi que les installations de combustible nucléaire et d'enrichissement d'uranium.
Dans les médias et le renseignement stratégique, Selective Pisces (Diamond Sleet) et Sparkling Pisces (Kimsuky) concentraient leurs efforts sur le vol de secrets et la création d'un effet dissuasif. Outre la paralysie de géants du divertissement comme Sony Pictures les années précédentes, ces dernières années, ils se sont à plusieurs reprises fait passer pour des journalistes de grands médias occidentaux et des chercheurs de think tanks, envoyant des « plans d'interview » ou des invitations à des conférences contenant des trojans à des journalistes occidentaux, des diplomates et des think tanks de défense couvrant les affaires nord-coréennes ; ils ont même enregistré en masse des comptes d'usurpation d'identité à haute fidélité sur les réseaux sociaux, se faisant passer pour des chercheurs de sécurité de premier plan afin de « contre-hameçonner » des experts en sécurité d'entreprises comme Google, dérobant ainsi des vulnérabilités logicielles non divulguées (0-day) et les politiques de ligne rouge de divers pays à l'égard de la Corée du Nord.
Les chercheurs divisent principalement les grappes en fonction des cibles d'attaque, des caractéristiques des logiciels malveillants et de l'infrastructure des serveurs, mais lorsque différentes équipes partagent des dépôts de code ou des serveurs relais pendant les opérations, il est presque impossible de distinguer proprement, comme on couperait du tofu, quel groupe a mené chaque opération.
Mais ce qui est certain, c'est que le « pillage d'argent » et le « vol de secrets » sont depuis longtemps étroitement imbriqués au sein de cette machine.
Des comptes de banques centrales aux portefeuilles d'échange
Avant que les échanges de cryptomonnaies ne deviennent des cibles principales, les banques étaient déjà entrées dans le champ de vision des enquêteurs.
En février 2016, les ordinateurs de la banque centrale du Bangladesh connectés au système de messagerie interbancaire international SWIFT ont été compromis. Des documents judiciaires américains ont indiqué que les attaquants avaient émis des instructions de virement au nom de la banque centrale, demandant à la Federal Reserve Bank of New York d'envoyer des dollars américains depuis le compte de la banque centrale à l'étranger.
Les attaquants ont tenté de transférer près d'un milliard de dollars, dont 81 millions de dollars ont atteint des comptes aux Philippines, puis ont transité par des banques, des agences de transfert d'argent et des canaux de casinos ; 20 millions de dollars supplémentaires ont été interceptés par la banque réceptrice au Sri Lanka. Les enquêteurs ont découvert que les comptes récepteurs philippins avaient été ouverts avec de faux noms dès l'année précédente.
Au-delà des comptes récepteurs, les attaquants devaient également comprendre comment les banques traitaient les virements. Après avoir étudié les attaques d'APT38 contre des institutions financières, Mandiant a constaté qu'après être entrés dans le réseau d'une institution victime, ils collectaient les identifiants de comptes, localisaient les ordinateurs traitant les transactions SWIFT, puis cherchaient des occasions d'envoyer des instructions de virement. Dans les cas observés par l'entreprise, les attaquants sont restés à l'intérieur des réseaux des victimes pendant en moyenne environ 155 jours, le plus long étant de près de deux ans.

Déroulement de l'attaque APT38 décrit par Mandiant
Quelques années plus tard, les fonds de l'industrie des cryptomonnaies sont également progressivement devenus des cibles. En 2022, le pont inter-chaînes Ronin utilisé par le jeu blockchain Axie Infinity a été volé, avec des pertes dépassant 600 millions de dollars, et le FBI a attribué l'attaque à Lazarus. Deux ans plus tard, l'échange japonais DMM Bitcoin a perdu 4 502,9 bitcoins, d'une valeur d'environ 308 millions de dollars au moment de l'incident. Les agences d'application de la loi américaines et japonaises ont attribué l'affaire à TraderTraitor.
Les enquêteurs ont reconstitué le point d'entrée de l'affaire DMM. En mars 2024, un attaquant se faisant passer pour un recruteur a contacté un employé de la société de logiciels de portefeuille Ginco sur LinkedIn et a envoyé un soi-disant test d'embauche contenant du code malveillant. Après avoir obtenu l'accès, l'attaquant s'est fait passer pour cet employé et a ensuite utilisé le système de communication de l'entreprise pour prétendument falsifier une demande de transaction normale de DMM.
En février 2025, l'échange de cryptomonnaies Bybit se préparait à transférer une somme d'Ethereum d'un portefeuille froid vers un portefeuille utilisé pour les opérations quotidiennes. Les portefeuilles froids servent à stocker des actifs, et ce transfert devait passer par l'interface du fournisseur de services de portefeuille Safe et être cosigné par plusieurs personnes autorisées. La société de sécurité Sygnia, qui a dirigé l'enquête, a ensuite reconstitué le processus de l'attaque. Dès le 4 février, une activité malveillante était déjà apparue sur l'ordinateur d'un développeur de Safe ; le lendemain, l'attaquant a utilisé le jeton d'accès de ce développeur pour entrer dans l'environnement cloud de Safe.
Le 19 février, l'attaquant a implanté du contenu malveillant dans le code appelé par la page Web de Safe et a défini des conditions de déclenchement, attendant que le portefeuille cible de Bybit initie une opération. Deux jours plus tard, le personnel autorisé de Bybit a traité le transfert via l'interface Safe et a vu ce qui semblait être une demande de transfert interne normale.
Mais selon une reconstitution de la société de sécurité NCC Group, la transaction réellement approuvée par les signataires contenait une opération malveillante qui invoquait un contrat préalablement déployé par l'attaquant, modifiant la logique de contrôle du portefeuille froid. Après l'exécution de la transaction, l'attaquant n'avait plus besoin d'obtenir à nouveau la multi-signature originale pour transférer les actifs du portefeuille. Environ 1,5 milliard de dollars d'actifs ont alors été transférés.

Schéma du processus de vol de Bybit dessiné par Curvegrid
Selon l'enquête de Sygnia, le code malveillant a été supprimé environ deux minutes après la transaction. L'enquête a conclu que la compromission initiale de l'ordinateur du développeur de Safe pourrait avoir impliqué de l'ingénierie sociale, mais la méthode de contact spécifique n'a pas encore été confirmée.
La configuration multisignature de Bybit exigeait que plusieurs personnes autorisées approuvent conjointement les transactions, ce qui visait initialement à réduire le risque lié à la compromission d'un seul compte. Après que les attaquants ont pénétré l'environnement cloud de Safe, ils ont modifié les pages web utilisées conjointement par ces signataires, ce qui a finalement conduit à l'approbation de transactions malveillantes.
Outre la violation de fournisseurs de services logiciels, certains ressortissants nord-coréens ont également été accusés d'utiliser de fausses identités pour entrer dans des entreprises de cryptomonnaies. En 2025, le département de la Justice des États-Unis a inculpé quatre citoyens nord-coréens pour avoir participé à un stratagème de vol, dont deux étaient employés respectivement comme développeurs dans une entreprise de blockchain et une entreprise de jetons virtuels. Les procureurs ont déclaré qu'ils avaient utilisé ces opportunités d'emploi pour voler et transférer plus de 900 000 dollars d'actifs virtuels.
Il convient de noter que des pièges peuvent également se cacher de l'autre côté du processus de recrutement. Après avoir enquêté sur un groupe d'activités qu'elle appelle Sapphire Sleet, Microsoft a découvert que les attaquants se font passer pour des recruteurs sur les plateformes sociales, discutent d'abord d'opportunités d'emploi avec les cibles, puis organisent des entretiens techniques et exigent qu'elles installent des logiciels malveillants déguisés en outils de réunion ou en mises à jour d'outils de développement. Le test d'emploi reçu par l'employé de Ginco dans l'affaire DMM est également apparu dans un processus de contact similaire.
Ces tactiques continuent même d'évoluer. Dans un rapport d'octobre 2026, Microsoft a indiqué que des attaquants liés à la Corée du Nord ont utilisé l'IA générative pour étudier les cibles, rédiger le contenu des contacts et façonner de fausses identités. Une invitation qui semble soigneusement préparée pour l'expérience d'un chercheur d'emploi peut être soutenue par la collecte d'informations sur son parcours professionnel et ses relations sociales.
Où est allé l'argent volé ?
Après avoir transféré les actifs, les attaquants fractionnent généralement d'abord les fonds sur plusieurs nouveaux portefeuilles. Certaines adresses, après avoir reçu l'argent, le transfèrent ensuite par étapes, laissant des traces éparpillées sur la chaîne. Les fonds peuvent ensuite passer par des échanges décentralisés ou des services inter-chaînes, être échangés contre d'autres jetons, ou être déplacés vers une autre blockchain. À chaque conversion supplémentaire, les enquêteurs doivent continuer à suivre de nouvelles adresses et leurs contreparties.
Le flux de fonds après le vol de Bybit a fourni un indice. En février 2025, les Ethereum volés à Bybit ont commencé à affluer vers des milliers d'adresses. Les attaquants ont fractionné et échangé les fonds, puis les ont déplacés via des services inter-chaînes. TRM Labs a déclaré que dans les 48 heures, au moins 160 millions de dollars avaient été transférés et étaient entrés dans des canaux de blanchiment d'argent.

En traçant ces transferts, l'enquêteur on-chain ZachXBT a remarqué un autre groupe de personnes. Selon son enquête publiée en octobre 2026, après l'attaque de Bybit, plus d'une douzaine de comptes sont apparus dans des groupes publics Telegram et Discord cherchant des commandes liées aux fonds volés. Un trader utilisant le pseudonyme Jimmy Green a attiré son attention.

ZachXBT a décidé d'approcher l'autre partie en tant que client. Le 6 mars 2025, il a transféré 349 700 USDC vers une nouvelle adresse, se préparant à effectuer plusieurs transactions avec Jimmy. Jimmy a fourni une adresse de réception et lui a demandé de transférer des USDC sur la chaîne Ethereum en échange d'USDT sur la chaîne Tron. ZachXBT a tracé et découvert que le portefeuille qui payait les frais on-chain pour cette adresse de réception pouvait être retracé jusqu'aux fonds volés à Bybit et apparaissait sur la liste publique des adresses impliquées dans l'affaire.
Pour continuer à contacter Jimmy, ZachXBT a effectué plusieurs autres transactions avec lui, chacune entraînant une perte d'environ 5 %. Les deux ont parlé de trading, ainsi que de mahjong, de nourriture et de famille. Au fur et à mesure que leurs contacts augmentaient, Jimmy a commencé à raconter à celui qu'il croyait être un client les affaires de son équipe, notamment le transfert de fonds Bybit pour des clients nord-coréens et les opérations de l'équipe à Hong Kong et en Chine continentale.
ZachXBT a déclaré que Jimmy lui avait une fois annoncé un jour à l'avance qu'une somme de fonds serait transférée vers Solana, et que le transfert correspondant est apparu on-chain le lendemain. Le 12 mars, Jimmy a envoyé une capture d'écran d'une transaction cross-chain. En se basant sur le montant et l'heure, ZachXBT a trouvé un ordre correspondant sur THORChain. Les trois adresses Solana fournies ensuite par l'autre partie l'ont aidé à retracer un ensemble de fonds volés à Bybit d'une valeur de plus de 12 millions de dollars ; selon lui, Tether a ensuite gelé 442 000 USDT liés à cet ensemble d'adresses.

Jimmy a également affirmé à ZachXBT que son équipe avait traité la majeure partie des actifs volés à Bybit. ZachXBT estime que le schéma de blanchiment d'argent qu'il a observé est cohérent avec cette affirmation. Il a remis les conclusions de son enquête aux forces de l'ordre et aux enquêteurs du secteur privé impliqués dans l'affaire, et n'a rendu publique son expérience qu'en octobre 2026.
Après l'incident de sécurité, Binance a annoncé qu'environ 3 milliards de dollars d'actifs liés à l'incident avaient été gelés on-chain. TRM Labs a observé que les attaquants ont vendu certains actifs via des échanges décentralisés et des teneurs de marché, et ont également mis en gage certains actifs volés dans des protocoles de prêt tels qu'Aave et JustLend pour emprunter d'autres actifs.
En parallèle, Binance a commencé à reconstituer les actifs affectés. Le 2 novembre, la plateforme a déclaré qu'environ 95 % des actifs concernés avaient été reconstitués et a publié une preuve de réserves pour certains actifs majeurs. Le 3 novembre, Binance a annoncé la restauration progressive des retraits pour davantage d'actifs et de réseaux, et l'enquête de sécurité est toujours en cours.