El incidente de seguridad de Binanceel 30 de octubre de 2026 ha llevado una característica relativamente técnica de Ethereum a una discusión de seguridad mucho más amplia: la delegación de billeteras EIP-7702.
Para los usuarios comunes de Ethereum, sin embargo, la pregunta más importante no es si EIP-7702 apareció en algún lugar en la línea de tiempo del incidente. Es si la misma clase de riesgo de autorización podría afectar a una billetera personal que contiene ETH, USDT, USDC u otros activos de Ethereum.
La respuesta corta es que el incidente de Binance no significa que las billeteras comunes de Ethereum estén automáticamente en riesgo. La investigación preliminar de Binance apunta a la laptop de un ingeniero de DevOps comprometida que permitió a un atacante acceder a un contenedor de servicio y enviar transacciones de retiro no autorizadas. Binance dijo que no había encontrado evidencia de que las claves privadas de las billeteras se filtraran y estimó el impacto total en aproximadamente $6.3 mil millones, con alrededor de $3 mil millones congelados en la cadena al momento de su actualización del 30 de octubre.
El incidente, no obstante, destaca un cambio mayor en la seguridad de las billeteras de Ethereum. Proteger una frase semilla ya no es todo el modelo de seguridad. A medida que las cuentas de propiedad externa se vuelven programables mediante mecanismos como EIP-7702, los usuarios también necesitan entender qué código ha autorizado su billetera, qué permisos puede ejercer ese código y cuánto tiempo permanecen activos esos permisos.
Puntos clave
- La última investigación oficial de Binance no ha identificado una filtración de clave privada de billetera.
- El incidente no establece que EIP-7702 en sí mismo haya sido explotado ni que las billeteras de Ethereum en general sean vulnerables.
- EIP-7702 permite que una cuenta de Ethereum de propiedad externa delegue la ejecución a código de contrato inteligente.
- Un delegado malicioso o vulnerable puede potencialmente obtener un control extremadamente amplio sobre la cuenta delegada.
- La delegación EIP-7702 es materialmente diferente de una aprobación normal de token ERC-20.
- Conectar una billetera a un sitio web no transfiere el control por sí mismo, pero firmar una autorización insegura puede crear un riesgo mucho mayor.
- La seguridad de las billeteras de Ethereum se está convirtiendo cada vez más en una cuestión tanto de seguridad de claves como de seguridad de permisos.
Lo que Binance ha confirmado realmente
Separar la información confirmada de la especulación técnica temprana es esencial al analizar un incidente de seguridad de esta magnitud.
Binance dijo que su investigación inicial sugiere que la laptop comprometida de un ingeniero de DevOps permitió a un atacante obtener acceso a un contenedor de servicio y enviar transacciones de retiro no autorizadas. El exchange también dijo que no había encontrado evidencia de que las claves privadas de las billeteras se filtraran. Como respuesta inmediata, Binance suspendió temporalmente los depósitos y retiros, revocó la autorización de la dirección afectada y trabajó con socios de blockchain y organizaciones policiales para congelar y rastrear los activos afectados.
Esa redacción importa porque el análisis temprano en la cadena circuló teorías que involucraban autorizaciones EIP-7702. Esas observaciones pueden seguir siendo relevantes para entender cómo se comportó una cuenta afectada, pero no son equivalentes a una causa raíz confirmada.
Hasta que Binance publique su análisis técnico detallado posterior al incidente, la conclusión más segura es más limitada: un componente relacionado con la autorización puede ser relevante para el incidente, mientras que la explicación preliminar oficial de Binance actualmente se centra en la infraestructura operativa comprometida.
Incidente de Binance: confirmado vs. aún no confirmado
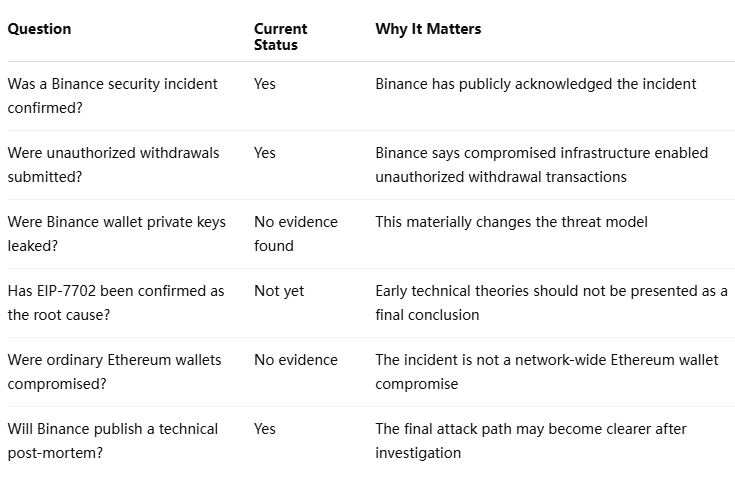
Esta distinción es importante para los usuarios de Ethereum porque un sistema de infraestructura de exchange comprometido y una billetera personal comprometida son escenarios de seguridad muy diferentes.
Por qué EIP-7702 es relevante para la seguridad de las billeteras de Ethereum
EIP-7702 cambia lo que una cuenta de propiedad externa, o EOA, puede hacer.
Históricamente, una EOA normal de Ethereum se entendía principalmente como una dirección controlada por una clave privada. EIP-7702 permite que esa cuenta establezca un indicador de delegación que apunta a código de contrato inteligente. Las llamadas a la cuenta delegada pueden entonces ejecutar el código referenciado en el contexto de esa cuenta.
La característica fue diseñada para llevar capacidades de cuenta inteligente a las cuentas existentes de Ethereum sin requerir que los usuarios migren sus activos a direcciones de billetera completamente nuevas. Las aplicaciones potenciales incluyen el agrupamiento de transacciones, el patrocinio de gas y permisos de subclaves más granulares.
Eso crea mejoras de usabilidad significativas. Una billetera podría, por ejemplo, agrupar una aprobación y un intercambio en una sola operación o permitir que otra parte patrocine las tarifas de transacción.
Pero la programabilidad también introduce otra superficie de seguridad.
La especificación oficial de EIP-7702 advierte explícitamente que el código seleccionado mediante una autorización puede tener acceso sin restricciones a la cuenta y, por lo tanto, debe ser auditado minuciosamente por los proveedores de billeteras. Además, señala que los contratos delegados mal implementados pueden otorgar a un atacante un control casi total sobre la EOA de un firmante.
Para los usuarios, esto cambia la pregunta de seguridad de:
«¿Alguien tiene mi clave privada?»
a:
«¿Qué ha autorizado mi cuenta a ejecutar?»
Eso es un cambio fundamental.
El riesgo de las billeteras Ethereum pasa de las claves a las claves más los permisos
El modelo tradicional de seguridad de billeteras es relativamente sencillo. Si la frase semilla y la clave privada permanecen en secreto, el propietario conserva el control de la cuenta.
La funcionalidad de cuenta inteligente hace que ese modelo tenga más capas.
Una cuenta ahora puede interactuar mediante aprobaciones de tokens, firmas Permit, claves de sesión, lógica delegada de cuenta inteligente y permisos específicos de aplicaciones. Estos mecanismos no son equivalentes, y su impacto potencial varía significativamente.
Matriz de riesgos de autorización de billeteras Ethereum
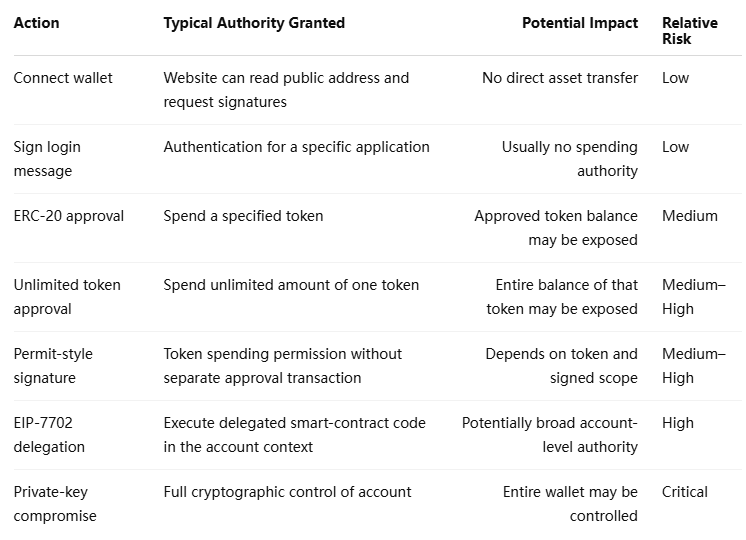
La tabla ilustra por qué los usuarios no deberían tratar cada firma de billetera como equivalente.
Una aprobación de tokenUna aprobación de token generalmente afecta a un activo en particular. Un compromiso de la clave privada afecta a toda la cuenta. EIP-7702 se sitúa mucho más cerca de la segunda categoría que de la primera, porque el código delegado puede controlar cómo se comporta la propia cuenta.
EIP-7702 frente a aprobación ERC-20: la diferencia importa
Muchos usuarios de Ethereum ya han aprendido a revisar las aprobaciones de tokens después de interactuar con aplicaciones descentralizadas desconocidas. Eso sigue siendo útil, pero una autorización EIP-7702 opera en una capa diferente.
Una aprobación ERC-20 normalmente le dice a un contrato de token:
«Permite a este gastador transferir hasta esta cantidad de este token».
EIP-7702 puede decirle efectivamente a la cuenta de Ethereum:
«Usa este código de contrato inteligente al ejecutar la lógica de la cuenta».
Esa distinción cambia drásticamente el alcance potencial del permiso.
Figura 1 — Capas de autorización de Ethereum simplificadas
                           Ethereum Account
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Private Key                   Account Permissions
                  │                               │
          Full account control          ┌────────┴─────────┐
                  │                     │                  │
             CRITICAL RISK         Token Approval    EIP-7702 Delegation
                                        │                  │
                                 Token-specific       Account-level logic
                                    exposure             exposure
                                        │                  │
                                   MEDIUM–HIGH            HIGH
Esto no significa que EIP-7702 sea intrínsecamente peligroso. La función en sí es infraestructura.
El riesgo depende de qué contrato delegado se autorice y de cómo esté diseñado ese contrato.
Una implementación de cuenta inteligente bien auditada puede usar EIP-7702 para mejorar la seguridad de la billetera permitiendo la reducción de privilegios, límites de gasto o subclaves especializadas. Un delegado malicioso puede producir el resultado opuesto.
Por lo tanto, la tecnología aumenta tanto la capacidad potencial como la importancia de la calidad de la implementación.
¿Podría el hackeo de Binance afectar tu MetaMask o billetera Ethereum?
Actualmente no hay evidencia de que el incidente de Binance comprometa directamente MetaMask, Rabby o las billeteras Ethereum ordinarias simplemente porque operen en Ethereum.
Una billetera Ethereum no hereda permisos de Binance. La infraestructura de billetera caliente de Binance, las cuentas de exchange y los sistemas de autorización internos son independientes de los permisos vinculados a la dirección on-chain personal de un usuario.
Eso significa que mantener ETH en una billetera de autocustodia no crea por sí mismo exposición al incidente de Binance.
A lo que los usuarios deben prestar atención es a si su propia billetera ha firmado de forma independiente autorizaciones sospechosas.
Los factores de riesgo relevantes incluyen interactuar con aplicaciones de phishing, firmar solicitudes de delegación de cuenta desconocidas, exponer una frase semilla, instalar extensiones de navegador maliciosas o aprobar transacciones a través de un dispositivo comprometido.
Esta distinción es importante porque los incidentes de seguridad grandes a menudo generan una segunda ola de campañas de phishing. Los usuarios que buscan frases como "Binance hack wallet safety", "EIP-7702 revoke" o "check Ethereum wallet after Binance hack" pueden encontrar herramientas de seguridad falsas diseñadas específicamente para explotar la mayor preocupación.
¿Puede simplemente conectar una billetera dar control a un atacante?
Normalmente, no.
Conectar una billetera principalmente expone la dirección pública de la billetera a una aplicación y permite que esa aplicación solicite firmas o transacciones.
El paso peligroso ocurre cuando el usuario firma algo que otorga autoridad.
Un sitio web malicioso puede disfrazar dicha solicitud como una verificación de billetera, actualización de seguridad, migración, reclamo de tokens o procedimiento de protección de cuenta. Si el usuario autoriza código delegado poderoso, el riesgo puede volverse materialmente mayor que una conexión de billetera estándar.
La especificación oficial de EIP-7702 adopta una posición inusualmente firme sobre este tema. Afirma que las aplicaciones no deberían esperar que los usuarios evalúen de forma segura solicitudes de autorización arbitrarias y deposita una responsabilidad significativa en las billeteras para auditar cuidadosamente el código delegado.
Esa es una señal de diseño importante: incluso los usuarios con experiencia técnica podrían no ser capaces de determinar la seguridad de una delegación arbitraria leyendo una ventana emergente de la billetera.
Un mejor modelo para evaluar el riesgo de las billeteras Ethereum
En lugar de preguntar si una billetera es simplemente "segura" o "insegura", los usuarios pueden evaluar la exposición a través de cuatro capas.
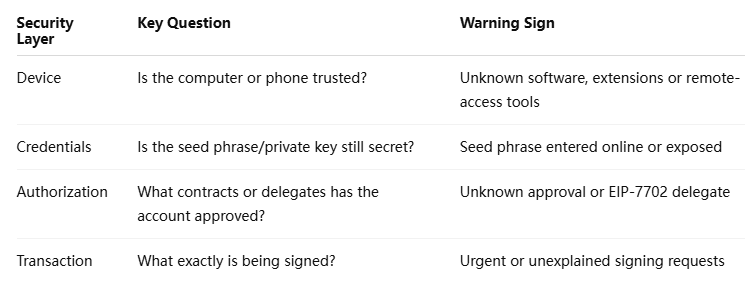
Si un atacante puede inducir al propietario a firmar una autorización suficientemente poderosa, la clave puede permanecer criptográficamente segura mientras los activos quedan operativamente expuestos.
Esa diferencia probablemente se volverá cada vez más importante a medida que las cuentas inteligentes se adopten más ampliamente.
Qué deben verificar los usuarios de Ethereum después del incidente de seguridad de Binance
Los usuarios no necesitan migrar sus activos presa del pánico solo porque Binance sufrió un incidente de seguridad. Mover fondos bajo presión de tiempo puede en realidad aumentar la exposición al phishing.
Una respuesta más útil es revisar el estado de la billetera.
Comience con la actividad reciente de la billetera. Busque transacciones o firmas que no reconozca, particularmente interacciones que ocurrieron a través de enlaces recibidos en mensajes privados, anuncios de búsqueda, grupos de Telegram, canales de Discord o conversaciones de soporte no solicitadas.
Luego revise las aprobaciones de tokens. Las aprobaciones ilimitadas a aplicaciones abandonadas o desconocidas deberían recibir especial atención, aunque las aprobaciones de tokens por sí solas no revelan todos los permisos a nivel de cuenta.
Los usuarios que dependen de billeteras que admiten funcionalidad de cuentas inteligentes también deberían verificar si se ha configurado una delegación inesperada. La pregunta importante no es simplemente si existe una delegación, sino a qué contrato delega la cuenta y si el proveedor de la billetera reconoce esa implementación.
Finalmente, revise el dispositivo en sí. Las extensiones de navegador, el malware de portapapeles, las herramientas de acceso remoto y los entornos de desarrollo comprometidos pueden derrotar prácticas de billetera que de otro modo serían seguras.
¿Cuándo debería mover sus activos a una nueva billetera Ethereum?
Crear una nueva billetera puede ser apropiado cuando hay evidencia creíble de que las credenciales raíz de la billetera existente han sido comprometidas.
Los ejemplos incluyen una frase semilla filtrada, una clave privada expuesta, malware confirmado en el dispositivo de firma o una autorización a nivel de cuenta inexplicable que no puede eliminarse de forma segura.
Pero mover activos puramente debido a un titular puede introducir riesgos innecesarios.
Un usuario que busca una herramienta de migración de billetera de emergencia, se conecta a un sitio web no verificado y firma una transacción desconocida puede crear un problema de seguridad que no existía previamente.
Por lo tanto, la decisión debería depender de la evidencia de la propia cuenta del usuario en lugar del tamaño del incidente de Binance.
Por qué EIP-7702 podría convertirse en un tema importante de seguridad de billeteras
La arquitectura de las billeteras Ethereum está pasando gradualmente de contenedores pasivos de claves hacia cuentas programables.
Esa transición podría resolver varios problemas de experiencia de usuario de larga data. El agrupamiento de transacciones puede reducir la firma repetida. El patrocinio de gas puede permitir que las aplicaciones paguen las tarifas de transacción. Las claves de sesión restringidas pueden reducir la necesidad de exponer la autoridad total de la cuenta a cada interacción.
Sin embargo, la misma programabilidad hace que la infraestructura de autorización sea más importante.
EIP-7702 cambia varias suposiciones que históricamente se aplicaban a las EOA. La especificación señala, por ejemplo, que una vez que una EOA es delegada, las llamadas a la cuenta pueden provocar que su saldo disminuya incluso cuando la transacción no se originó directamente desde esa cuenta.
Esto es importante para los exchanges, los desarrolladores de billeteras, los proveedores de custodia y los sistemas de monitoreo de seguridad tanto como lo es para los usuarios individuales.
Los sistemas construidos en torno a la suposición de que “EOA equivale a una cuenta simple de clave privada” pueden necesitar cada vez más identificar cuentas delegadas y analizar el código que las controla.
La lección de seguridad más importante del incidente de Binance
La lección más significativa puede, en última instancia, tener poco que ver con si EIP-7702 se identifica como la causa técnica final de la brecha de Binance.
La explicación actual de Binance ya demuestra que la seguridad de las billeteras depende de toda una cadena operativa: dispositivos de empleados, contenedores de servicios, infraestructura de firma, controles de retiro, autorizaciones de cuentas, sistemas de monitoreo y capacidades de respuesta en la cadena.
Para un exchange centralizado, una clave privada segura no puede compensar una infraestructura de transacciones comprometida si un atacante puede hacer que un sistema autorizado envíe retiros maliciosos.
Para un usuario individual de Ethereum, el paralelo es directo.
Una frase semilla secreta no puede proteger los activos de todas las amenazas si el propietario de la billetera otorga por separado una autoridad peligrosa a código malicioso.
Figura 2 — Superficie de ataque de las billeteras Ethereum modernas
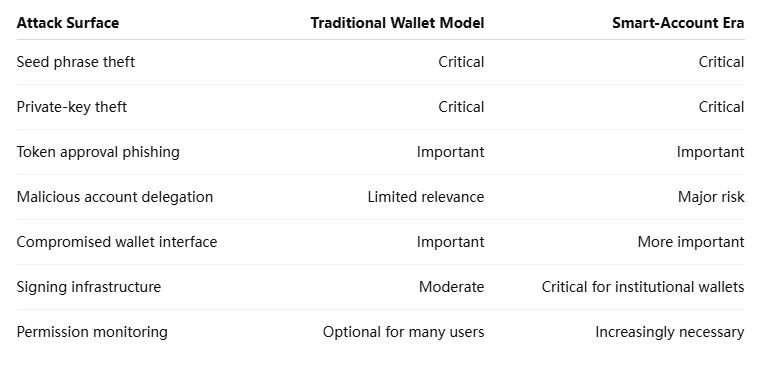
La seguridad de las billeteras Ethereum, por lo tanto, se está volviendo menos binaria.
La pregunta de seguridad futura no será simplemente “¿Quién tiene la clave?”
Será cada vez más:
¿Quién tiene la clave, qué ha autorizado la cuenta y qué puede hacer el código autorizado?
Preguntas frecuentes: hackeo de Binance, EIP-7702 y seguridad de las billeteras Ethereum
¿Significa el incidente de seguridad de Binance que las billeteras Ethereum están comprometidas?
No. Binance no ha informado de una vulnerabilidad de Ethereum en toda la red. Su investigación preliminar indica que la computadora portátil de un ingeniero de DevOps comprometido puede haber permitido el acceso a un contenedor de servicios utilizado para enviar transacciones de retiro no autorizadas, y Binance afirma que no ha encontrado evidencia de que se hayan filtrado claves privadas de billeteras.
¿Fue EIP-7702 responsable del hackeo de Binance?
Eso no se ha establecido oficialmente. Los primeros análisis técnicos discutieron autorizaciones relacionadas con EIP-7702, pero la declaración oficial actual de Binance no identifica a EIP-7702 como la causa raíz confirmada. Todavía se espera un análisis técnico detallado posterior al incidente.
¿Qué es EIP-7702?
EIP-7702 es una característica del protocolo Ethereum que permite a una cuenta de propiedad externa delegar su lógica de ejecución a código de contrato inteligente. Habilita funciones como el agrupamiento, el patrocinio de gas y una funcionalidad de cuenta más avanzada.
¿Puede EIP-7702 vaciar una billetera Ethereum?
EIP-7702 en sí mismo no vacía billeteras. Sin embargo, la especificación oficial advierte que el código delegado malicioso o mal implementado puede obtener un control extremadamente amplio sobre una EOA. Por lo tanto, la seguridad del contrato delegado es fundamental.
¿Es la delegación de EIP-7702 lo mismo que una aprobación de token?
No. Una aprobación ERC-20 generalmente autoriza a un gastador específico a transferir un token en particular. La delegación de EIP-7702 afecta cómo la cuenta ejecuta código de contrato inteligente y, por lo tanto, puede tener un alcance de permisos mucho más amplio.
¿Conectar MetaMask a un sitio web expone mi billetera?
Conectar una billetera por sí solo generalmente no otorga a un sitio web la autoridad para transferir activos. El mayor riesgo proviene de firmar posteriormente transacciones maliciosas, aprobaciones de tokens, mensajes Permit o autorizaciones a nivel de cuenta.
¿Debería revocar todas las aprobaciones de mi billetera Ethereum después del hackeo de Binance?
No automáticamente. Los usuarios deben revisar los permisos desconocidos o innecesarios, pero conectarse aleatoriamente a sitios web de terceros para “revocar” puede crear un riesgo adicional de phishing. La delegación a nivel de cuenta y las aprobaciones ERC-20 ordinarias también deben evaluarse por separado.
¿Debería transferir todo mi ETH a una nueva billetera?
No solo por el incidente de Binance. La migración es más apropiada cuando hay evidencia de que la frase semilla, la clave privada, el dispositivo o la autorización de cuenta del propio usuario han sido comprometidos.
Análisis final
El incidente de seguridad de Binance es un recordatorio importante de que la seguridad de la cadena de bloques está yendo más allá de la simple distinción entre “clave privada segura” y “clave privada robada”.
Las cuentas de Ethereum se están volviendo programables.
Eso crea una mejor experiencia de usuario, pero también amplía la capa de autorización que se sitúa entre una clave privada y una transferencia de activos.
EIP-7702 es parte de esa evolución. Puede admitir mejores carteras inteligentes, agrupación de transacciones y permisos de cuenta más controlados. Al mismo tiempo, la propia especificación de Ethereum deja claro que delegar en código inseguro puede exponer una cuenta a un control extremadamente amplio.
Para los usuarios comunes, no hay evidencia de que el incidente de Binance requiera una migración masiva de carteras de Ethereum. La respuesta más útil es entender qué permisos ya existen en una cuenta, evitar acciones de emergencia provocadas por mensajes no solicitados y tratar la delegación a nivel de cuenta como una operación sensible para la seguridad en lugar de otra ventana emergente rutinaria de la cartera.
Para los exchanges, custodios y proveedores de carteras, la implicación es más amplia. Los sistemas de seguridad necesitan cada vez más monitorear no solo quién puede firmar, sino también qué se ha autorizado a ejecutar a la cuenta.
Esa puede ser, en última instancia, la lección más duradera del incidente de Binance.