El CTO emérito de Ripple y arquitecto del XRP Ledger, David Schwartz, ha llamado la atención de la comunidad sobre otro esquema de estafa en la red social X.
Al publicar un par de GIF de texto bajo una publicación falsa, el veterano de la industria blockchain señaló personalmente la amenaza, lo que parece haber desencadenado una ola de reportes de usuarios y provocado la rápida suspensión de cuentas que suplantaban la cartera cripto Xaman.
El incidente se desarrolló en los comentarios bajo publicaciones de una cuenta hackeada de la revista cultural "NplusOneMag", donde los estafadores habían lanzado una agresiva campaña promocional de un airdrop falso.
En lugar de pasar por largos procedimientos corporativos y preparar declaraciones oficiales, uno de los principales arquitectos del XRP Ledger entró personalmente en el hilo de los estafadores y publicó memes que decían: "Puedo detectar una estafa a un kilómetro de distancia" y "Esto es una estafa".
Cómo funciona la "guerra de guerrillas" de XRP y por qué tiene que librarse manualmente
Para la comunidad cripto, la reacción de Schwartz se convirtió en un llamado a la acción. Los usuarios inundaron a la administración de la plataforma con reportes, ayudando a bloquear por completo el hilo fraudulento antes de que inversores desprevenidos tuvieran tiempo de perder fondos.
Para Schwartz, esta lucha es una guerra de guerrillas rutinaria. Su perfil ha llevado durante meses una publicación de advertencia fijada: "Cualquiera que afirme ser yo en Instagram o Telegram es un estafador. Manténganse seguros, familia XRP".
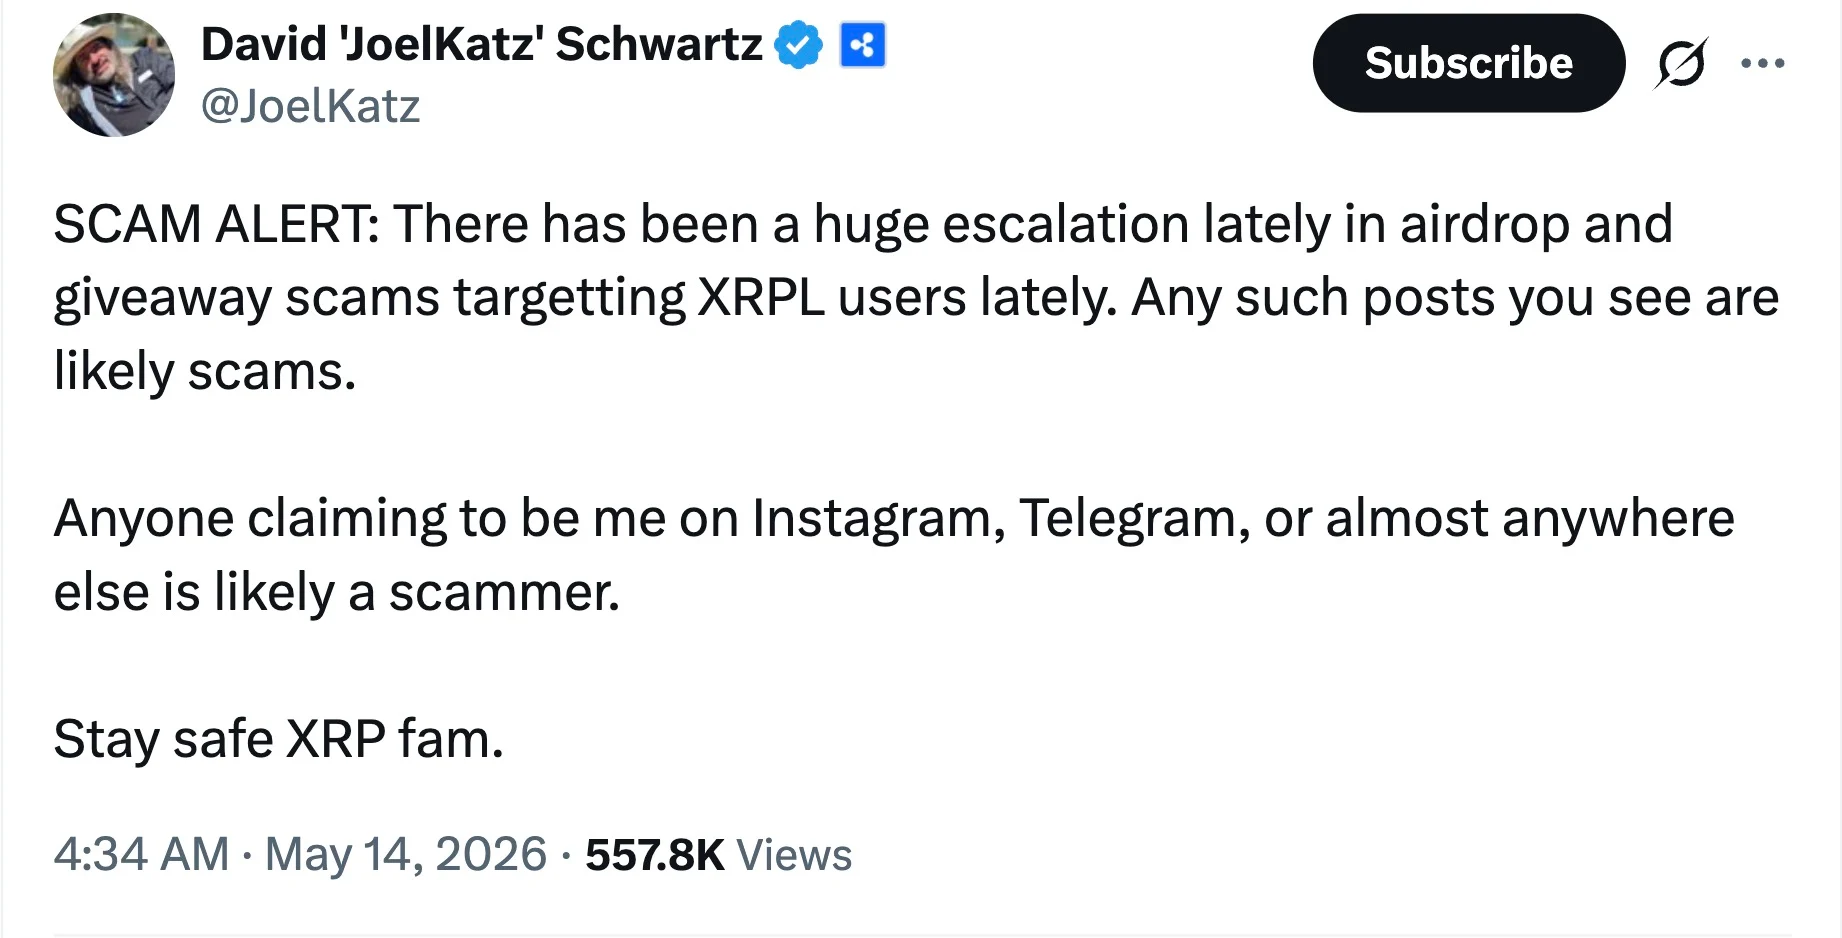
En todo el ecosistema XRPL, los ataques dirigidos a carteras se han vuelto sistemáticos desde hace tiempo. Los estafadores utilizan la mecánica de ofertas de trading ocultas (Hidden Buy Offers) mediante campañas de spam de NFT. Una vez que un usuario aprueba una transacción en busca de un supuesto bono, la transacción maliciosa puede drenar por completo su saldo de XRP.
La seguridad en el sector minorista todavía depende en gran medida de la vigilancia personal de los tenedores de activos y de la rápida respuesta manual de las figuras sénior de la empresa. Los estafadores seguirán creando cuentas espejo, y los desarrolladores seguirán consiguiendo que las bloqueen. La única pregunta es quién será más rápido durante el próximo ataque.