Centro de noticias

FinoLama amplía su gama de activos
 ETHTrading de CriptomonedasPlataforma de tradingactivos digitales






Una cartera segura, un vendedor comprometido: lo que CryptoBilis dejó al descubierto
El artículo informa sobre un incidente de seguridad en la cadena de suministro de carteras hardware: Ledger confirmó que se encontraron componentes implantados capaces de robar frases semilla de 24 palabras en dispositivos vendidos a través del distribuidor CryptoBilis. Posteriormente, Trezor advirtió que un dispositivo Safe 5 comprado al mismo distribuidor podría contener una placa adicional, aunque aún no ha sido examinado. Trezor recomienda a quienes compraron sus productos a través de CryptoBilis desde marzo de 2026 que transfieran sus fondos a una nueva cartera y cambien su frase semilla. Una investigación de Bitquery vincula los robos con 335 carteras en 6 blockchains y unos 102 millones de dólares. Ninguno de los dos fabricantes ha confirmado públicamente que se trate del mismo atacante.
hace 3 horas

Sible Network suspende su plan de minería con tres cuentas tras las preocupaciones por Sybil
Sible Network propuso el 1 de noviembre permitir que un solo teléfono gestionara tres cuentas de minería, con el fin de facilitar el acceso a usuarios que no pueden costear varios dispositivos. Sin embargo, miembros de la comunidad y embajadores advirtieron que esto podría fomentar cuentas falsas, granjas de recompensas y prácticas de minería injustas, además de posibles ataques Sybil. El 2 de noviembre, el proyecto anunció la suspensión del plan piloto y reafirmó su política de "una persona, una cuenta", prohibiendo que un individuo opere múltiples cuentas. Sible explicó que la propuesta original buscaba ayudar a familias sin recursos para comprar teléfonos independientes, pero tras reconsiderarlo decidieron pausarla.
hace 6 horas

Keone Hon, de Monad, impulsa una guía de OpSec y la herramienta de IA Ultrafuzz
Keone Hon, cofundador de Monad, insta a los equipos cripto a priorizar la seguridad y promueve la guía de OpSec de la fundación junto con la herramienta de código abierto Ultrafuzz. La guía aborda errores cotidianos como phishing, gestión de credenciales, dispositivos de empleados y permisos de cuentas de terceros, y cita datos de ChainLight que muestran que las pérdidas por secuestro de control superan con creces las causadas por vulnerabilidades en contratos inteligentes. Ultrafuzz, de código abierto desde septiembre, anima a los desarrolladores a ejecutar esta herramienta de seguridad con IA en sus contratos ante el nuevo panorama de atacantes potenciados por IA.
2026-10-31

CZ responde a Elon Musk por las burlas sobre el hackeo a Binance y menciona una participación de 1000 millones en SpaceX
Changpeng Zhao (CZ), fundador de Binance, pidió públicamente a Elon Musk que dejara de burlarse del hackeo a Binance, después de que Musk respondiera con emojis de risa y el comentario "Everyday is Zeroday" a las advertencias de seguridad de CZ. CZ señaló que la participación en SpaceX que Binance obtuvo al participar en la compra de Twitter por parte de Musk supera los 1000 millones de dólares, y la co-CEO Yi He afirmó que los ingresos anuales de la empresa cubren las pérdidas sin necesidad de vender acciones. Binance estima que el incidente de seguridad del 29 de octubre afectó unos 6300 millones de dólares en activos, de los cuales unos 3000 millones ya fueron congelados.
 BNBdisputa en redes socialesviolación de seguridadhackeo de Binance
2026-10-30

El ex CTO de Ripple se burla del hackeo de 6.000 millones a Binance con un chiste sobre Stellar (XLM)
El artículo informa sobre el mayor hackeo en la historia de Binance, con pérdidas de aproximadamente 6.300 millones de dólares en diez redes blockchain. David Schwartz, ex CTO de Ripple, ironizó sobre los hackers con un chiste sobre Stellar (XLM), ya que estos transfirieron 517 XLM de más a cuentas de víctimas. Los atacantes robaron 233,46 millones de XRP (unos 296 millones de dólares) de la hot wallet de Binance, difíciles de recuperar porque la arquitectura del XRP Ledger no permite congelaciones forzadas; sin embargo, el equipo de Ripple congeló de emergencia unos 200 millones en RLUSD, y Yi He, cofundadora de Binance, lo agradeció públicamente. Detectives de blockchain señalan al grupo norcoreano TraderTraitor (Lazarus) como responsable, y ya se han congelado unos 3.000 millones en activos.
 XRPDavid SchwartzGrupo LazarusTraderTraitor
2026-10-30
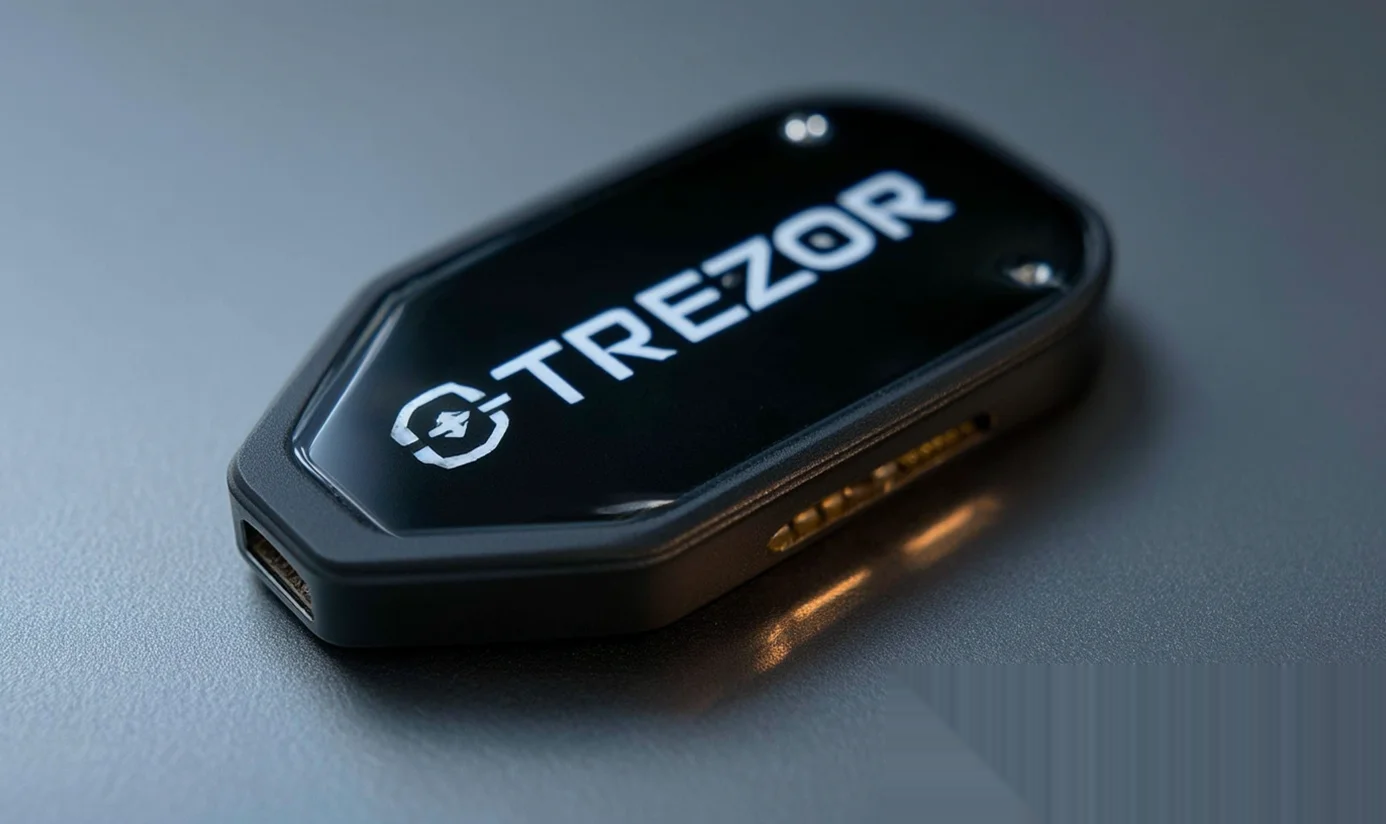
Trezor advierte sobre un posible implante de hardware en carteras de CryptoBilis
Trezor ha alertado a los clientes que compraron carteras hardware a través de su antiguo distribuidor autorizado CryptoBilis para que transfieran sus fondos cuanto antes. Un cliente en Indonesia informó que su Trezor Safe 5, adquirido en agosto de 2026, contenía una placa de circuito adicional y un módulo celular que podrían leer y transmitir de forma remota la frase semilla mostrada en la pantalla del dispositivo. Trezor revisó las fotos y entrevistó al cliente por videollamada; aunque no ha realizado una inspección física, considera creíble el informe y recomienda a quienes compraron estos dispositivos desde marzo de 2026 que creen una nueva cartera y cambien su frase de recuperación. Hasta ahora no se han reportado pérdidas de fondos. CryptoBilis perdió su autorización el 9 de octubre, después de que Ledger también confirmara que los dispositivos vendidos por este mismo distribuidor habían sido manipulados físicamente.
2026-10-30
El hackeo de Binance podría impulsar a Uniswap mientras Standard Chartered prevé un auge de los DEX
Geoffrey Kendrick, responsable de investigación de activos digitales de Standard Chartered, cree que el robo de unos 6.300 millones de dólares en Binance podría llevar a los traders hacia los exchanges descentralizados, con Uniswap como principal beneficiario. Mantiene su objetivo de precio de 100 dólares para el token UNI en 2030 y recomienda volver a prestar atención a Uniswap. Los datos muestran que en el segundo trimestre de 2026 la ratio de volumen spot entre DEX y CEX subió al 23,5%. Tras el incidente, UNI cayó más del 10%, mientras que HYPE de Hyperliquid subió cerca del 15% por la noticia de su colaboración con ICE. Kendrick advierte de que los precios podrían seguir bajando hasta que el mercado se estabilice.
BNBriesgo de exchange centralizadoStandard Charteredobjetivo de precio de UNI2026-10-30
Gran hackeo a un exchange de criptomonedas: cómo se congelaron 3000 millones de dólares tras un incidente de seguridad de 6300 millones
Un importante exchange global de criptomonedas reportó el 30 de octubre de 2026 un incidente de seguridad con unos 6300 millones de dólares en activos afectados. Según la última actualización oficial, unos 3000 millones ya fueron congelados en la cadena. La investigación preliminar apunta al portátil comprometido de un ingeniero DevOps, desde el que se accedió a contenedores de servicio y se enviaron retiros no autorizados, sin indicios de filtración de claves privadas. El exchange suspendió depósitos y retiros, revocó autorizaciones y contactó a las autoridades; cubrirá las pérdidas con su fondo de protección al usuario y fondos propios. Un emisor de stablecoins congeló más de 2300 millones en stablecoins vinculadas.
2026-10-30
Binance revela cuándo reanudará los retiros tras el hackeo más grande de su historia
Binance sufrió el mayor hackeo de su historia, con pérdidas de unos 6.300 millones de dólares. Chainalysis y TRM Labs señalan al grupo norcoreano TraderTraitor como responsable. La cofundadora Yi He afirma que los retiros se reanudarán en unas 48 horas, mientras que los depósitos no se han visto afectados. Binance ha congelado unos 3.000 millones de dólares vinculados al ataque y garantiza que el fondo SAFU y recursos propios cubrirán todas las pérdidas de los usuarios. La investigación preliminar apunta a la infección del portátil de un ingeniero DevOps; no se detectó filtración de claves privadas y ya se revocaron las autorizaciones de las direcciones comprometidas.
 ADAsuspensión de retirosProof of ReservesTraderTraitor
2026-10-30
Polymarket suspende operaciones mientras investiga un incidente de seguridad
La plataforma de mercados de predicción Polymarket ha pausado las operaciones tras el hackeo de un proveedor externo, dejando el exchange en modo de solo cancelación y deteniendo las operaciones del relayer. Varios usuarios reportan transferencias no autorizadas de fondos, con pérdidas de hasta 800.000 dólares. Arkham indica que la cartera del presunto atacante contiene unos 2,65 millones de dólares en POL, obtenidos al convertir USDC.e a través de Relay. Hudson Rock señala que un script alojado en DebugBear incluía código de drenaje de wallets con una dirección hardcodeada como receptora alternativa. Polymarket confirmó el compromiso del proveedor externo, prometió reembolsar íntegramente a los afectados y remitió el caso a las autoridades.
 POLcompromiso del frontendincidente de seguridadmercado de predicción
2026-10-29