Ripple Chief Technology Officer Emeritus und XRP-Ledger-Architekt, David Schwartz, hat die Aufmerksamkeit der Community auf ein weiteres Betrugsschema im sozialen Netzwerk X gelenkt.
Durch die Veröffentlichung von zwei Text-GIFs unter einem gefälschten Beitrag wies der Blockchain-Industrieveteran persönlich auf die Bedrohung hin, die offenbar eine Welle von Nutzermeldungen ausgelöst und zur schnellen Sperrung von Konten geführt hat, die sich als die Krypto-Wallet Xaman ausgaben.
Der Vorfall spielte sich in den Kommentaren unter Beiträgen eines gehackten Kontos des Kulturmagazins „NplusOneMag“ ab, wo Betrüger eine aggressive Werbekampagne für einen gefälschten Airdrop gestartet hatten.
Anstatt langwierige Unternehmensverfahren zu durchlaufen und offizielle Erklärungen vorzubereiten, betrat einer der Hauptarchitekten des XRP Ledger persönlich den Thread der Betrüger und postete Memes mit den Worten: „Ich erkenne einen Betrug aus einer Meile Entfernung“ und „Das ist ein Betrug.“
Wie XRPs „Guerilla-Krieg“ funktioniert und warum er manuell geführt werden muss
Für die Krypto-Community wurde Schwartz' Reaktion zu einem Aufruf zum Handeln. Nutzer überschwemmten die Administration der Plattform mit Meldungen und halfen dabei, den betrügerischen Thread vollständig blockieren zu lassen, bevor ahnungslose Investoren Zeit hatten, Gelder zu verlieren.
Für Schwartz ist dieser Kampf ein routinemäßiger Guerilla-Krieg. Sein Profil trägt seit Monaten einen angepinnten Warnbeitrag: „Jeder, der behauptet, ich auf Instagram oder Telegram zu sein, ist ein Betrüger. Bleibt sicher, XRP-Familie.“
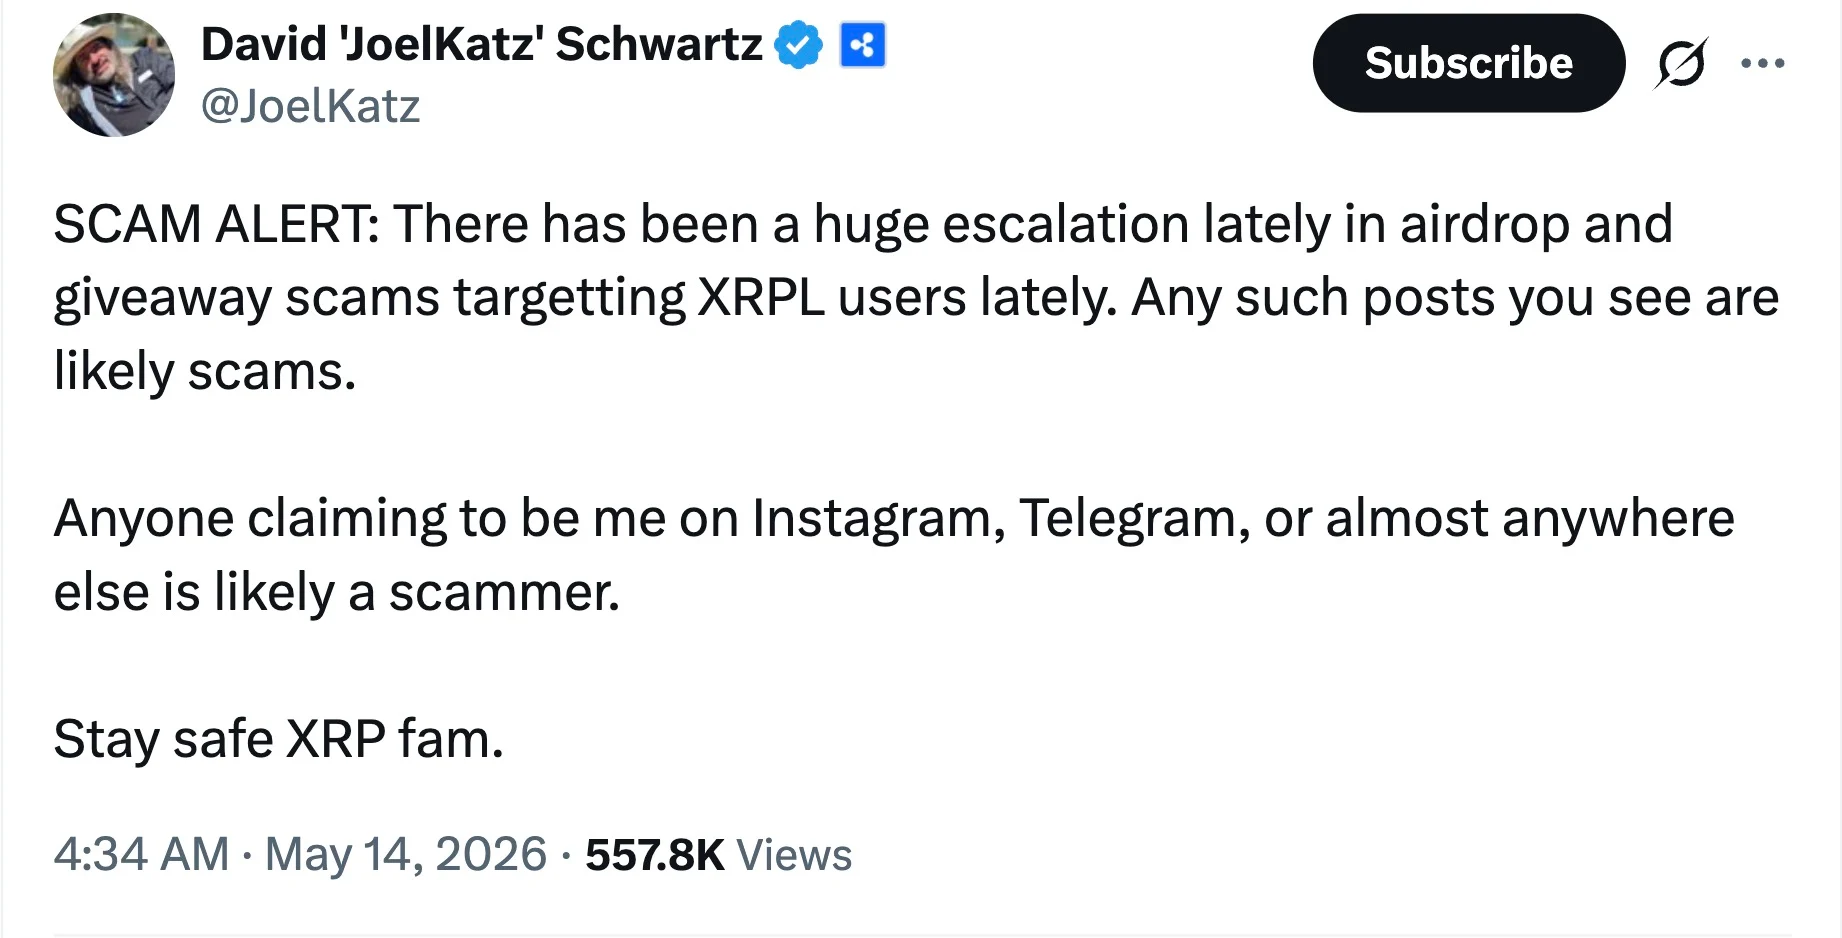
Im gesamten XRPL-Ökosystem sind Angriffe auf Wallets längst systematisch geworden. Betrüger nutzen die Mechanik versteckter Handelsangebote (Hidden Buy Offers) durch NFT-Spam-Kampagnen. Sobald ein Nutzer eine Transaktion in der Verfolgung eines vermeintlichen Bonus genehmigt, kann die bösartige Transaktion sein XRP-Guthaben vollständig leeren.
Die Sicherheit im Privatkundenbereich hängt weiterhin stark von der persönlichen Wachsamkeit der Asset-Inhaber und der schnellen manuellen Reaktion der Führungspersönlichkeiten des Unternehmens ab. Betrüger werden weiterhin Spiegelkonten erstellen, und Entwickler werden weiterhin deren Sperrung erreichen. Die einzige Frage ist, wer beim nächsten Angriff schneller sein wird.