加密貨幣賭博平台 Gamdom 已成為網路勒索組織 WhiteArmor 的目標,該組織聲稱已存取超過 1,540 萬個使用者帳戶,並要求以 1,500 萬美元的比特幣來解決這起據稱的資料外洩事件。
摘要
- WhiteArmor 聲稱透過一個據稱保留管理員權限多年的舊內部機器帳戶,存取了超過 1,540 萬個 Gamdom 使用者帳戶。
- 該網路勒索組織要求 1,500 萬美元的比特幣,並公布了一份包含 100 筆帳戶記錄的樣本,作為其據稱存取權限的證據。
- Gamdom 創辦人 Felix Romer 對這起據稱資料外洩的規模提出異議,堅稱攻擊者僅存取了數百個帳戶,而非整個資料庫。
- 這些指控發生在 10 月 13 日熱錢包漏洞事件之後,據報導該事件使 Gamdom 損失了 300 萬至 420 萬美元的加密貨幣。
根據網路安全監控帳號 Dark Web Informer 於 10 月 26 日分享的貼文,WhiteArmor 聲稱擁有 Gamdom 的整個使用者資料庫,其中包含分布在 146 個資料庫欄位中的 15,420,003 個帳戶。
該組織公布了一份包含 100 筆帳戶記錄的樣本,作為其據稱存取權限的證據,同時以數百萬美元的贖金要求威脅這家線上賭場。
最新的指控發生在本月稍早另一起加密貨幣錢包駭客事件之後,據報導該事件使 Gamdom 損失了 300 萬至 420 萬美元。
WhiteArmor 聲稱可存取 Gamdom 的整個使用者資料庫
在 10 月 26 日於其洩漏網站上發布的訊息中,WhiteArmor 聲稱它透過一個保留管理員權限多年的舊內部機器帳戶,取得了對 Gamdom 系統的存取權限。
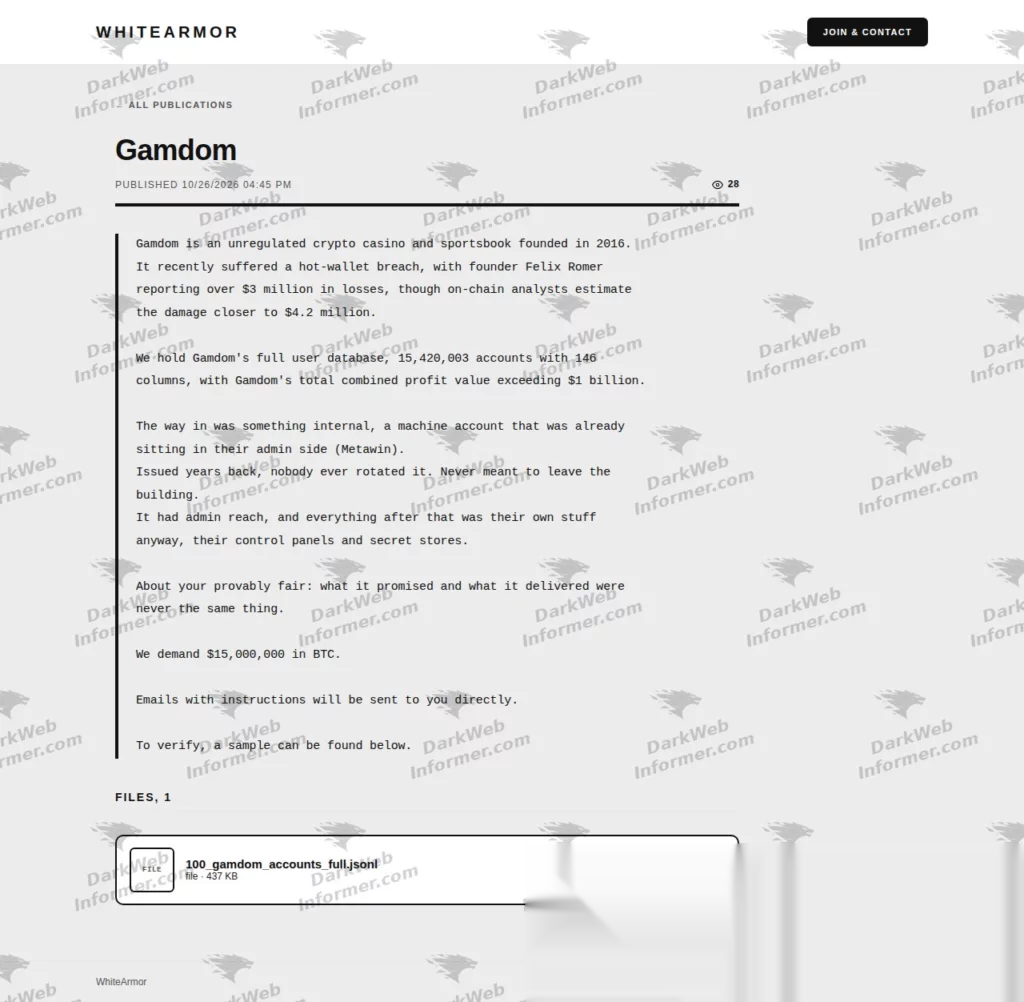
WhiteArmor 贖金要求。來源:X/DarkWebInformer
該組織將該帳戶識別為屬於 Metawin,聲稱其憑證從未輪換過,且它仍可存取內部控制面板和敏感資料儲存庫。
根據該訊息,該帳戶是多年前核發的,但仍保持活躍,使攻擊者能夠在通常僅限管理員存取的系統中移動。
WhiteArmor 聲稱該資料庫包含超過 1,542 萬個帳戶和 146 個資訊欄位,儘管它並未提供據稱所取得資料欄位的完整公開細目。
攻擊者進一步聲稱,與這些帳戶相關的合計利潤值超過 10 億美元,但未解釋該數字是如何計算的,或涵蓋了什麼期間。
作為證據,該組織公布了一個可下載的 JSON 檔案,標示為包含 100 個 Gamdom 帳戶,該樣本大小約為 437 KB。
該訊息要求 1,500 萬美元的比特幣,並表示付款指示將透過電子郵件直接送達該公司。
Gamdom 創辦人 Felix Romer 對這起據稱入侵的規模提出異議,堅稱攻擊者並未提取該平台的完整資料庫。
根據 Romer 的說法,該事件涉及存取權限受限,影響了數百個帳戶,而公司在先前的攻擊後關閉了伺服器以保護客戶資訊。
WhiteArmor 以新興網路勒索組織之姿出現
WhiteArmor 是一個相對較新的網路勒索行動,於 2026 年 10 月開始出現在網路安全監控平台上。
來自 HackerFeeds 的威脅情報記錄顯示,該組織於 10 月 21 日首次出現在其追蹤的受害者名單中,僅在 Gamdom 勒索要求發布前五天。
該行動自稱為資料竊取組織,據報導一直透過聯盟計畫招募駭客和安全專家。
其宣傳的安排允許參與的攻擊者保留成功勒索付款的 95%,其餘 5% 留給該組織。
WhiteArmor 已聲稱對涉及其他多家企業的入侵事件負責,包括 Whirlpool、J.B. Hunt 和 LoveSac,儘管這些名單並不能證明所指控的入侵行為已經成功。
Gamdom 此前在加密錢包駭客事件中損失數百萬
這起據稱的資料庫入侵事件發生在 10 月 13 日涉及 Gamdom 加密貨幣熱錢包的事件之後,該事件導致數百萬美元的數位資產損失。
事件發生後,據報導創辦人 Felix Romer 將初步損失定為超過 300 萬美元,而區塊鏈分析師估計被盜資金價值可能接近 420 萬美元。
熱錢包連接到網際網路以處理交易,使其適用於提款和其他日常操作,但與離線儲存相比,也使它們面臨不同的安全風險。
先前的事件引起了區塊鏈調查員 ZachXBT 的關注,他隨後在審查可疑的加密貨幣洗錢活動時,識別出與 Gamdom 漏洞利用相關的資金。
正如crypto.news 先前報導,10 月 20 日的一項調查將被盜資產與 FreedomXMR 聯繫起來,這是一個在 Hyperliquid Core 上運營的加密貨幣交易服務。
ZachXBT 發現,該服務超過 87% 的流入資金與可疑的非法活動有關,包括勒索軟體付款、漏洞利用、惡意軟體和社交工程攻擊。
他的調查追蹤了超過 2000 萬美元與已識別事件相關的交易,包括 Gamdom 漏洞利用以及涉及 DCENT Wallet、Fetch.ai 和 Axelar 的攻擊。
該調查員審查了超過 10,000 美元的歷史流入轉帳,並識別出超過 3,000 筆與該服務運營相關的交易所存款。