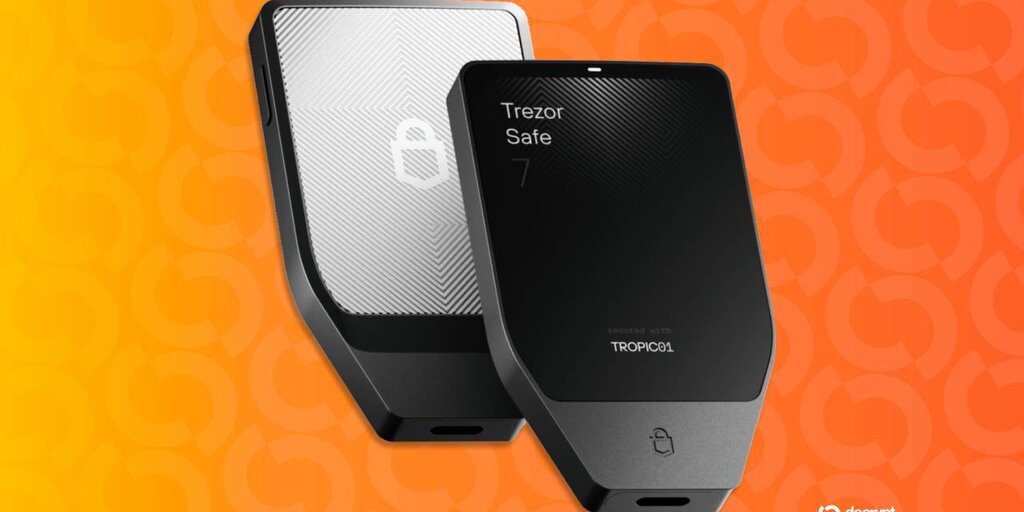
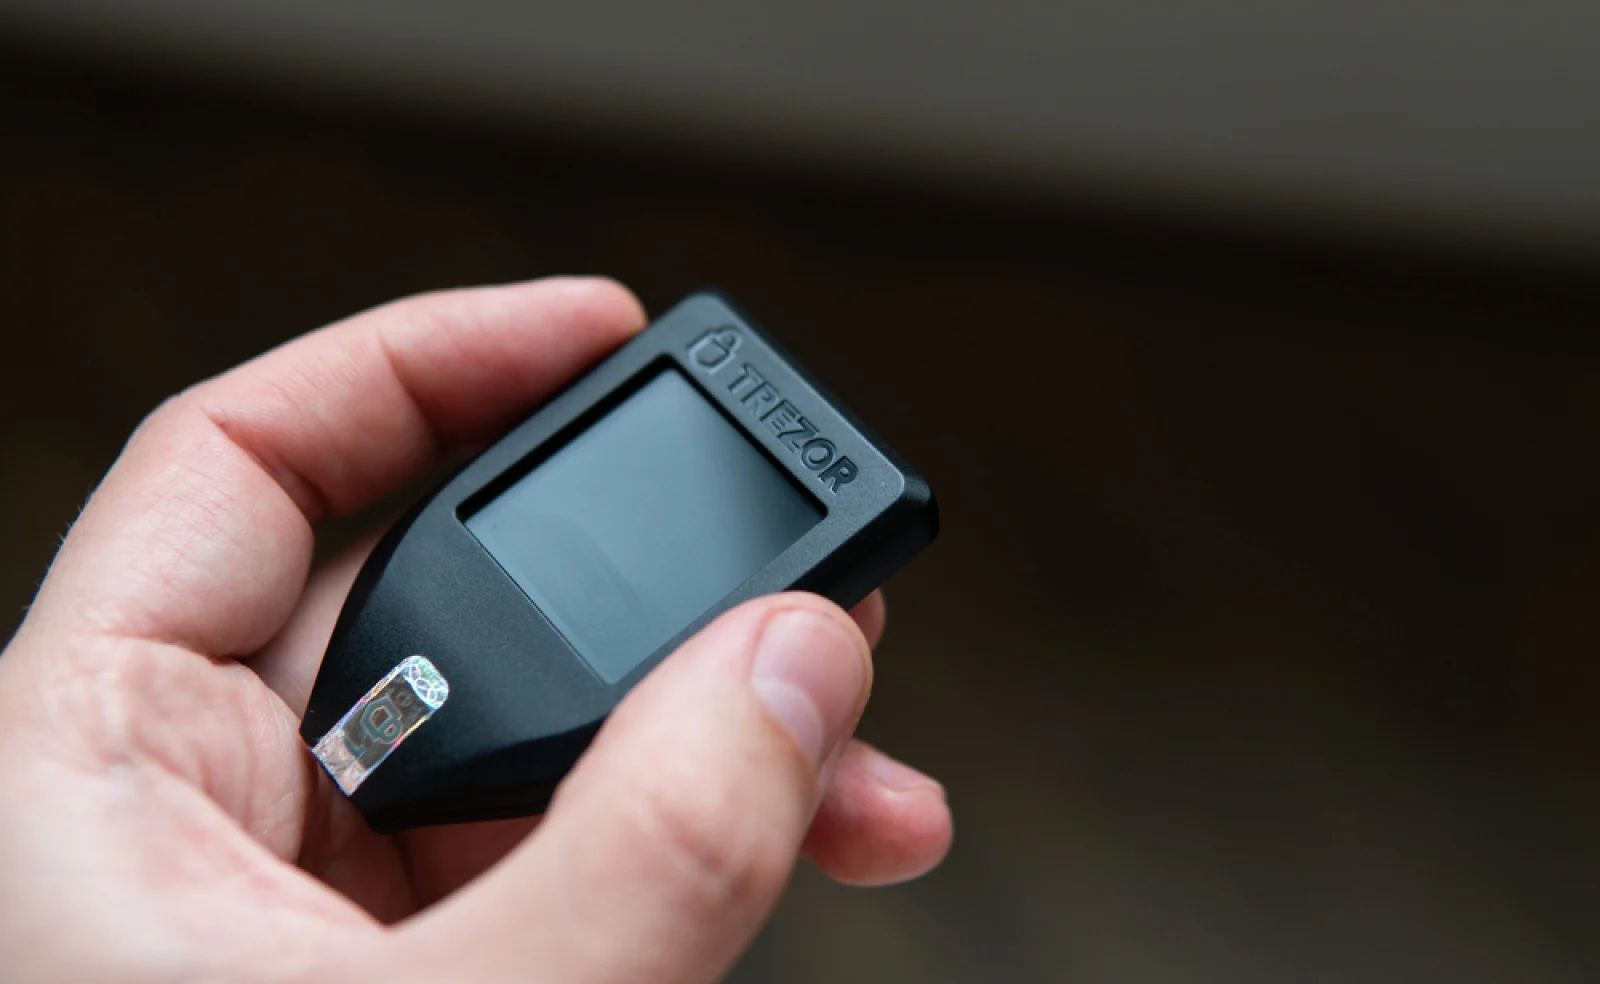
Після широко розголошеної масштабної порушення безпеки у конкурента Ledger, яке, за повідомленнями, спричинило десятки мільйонів доларів втрат криптовалюти, виробник апаратного гаманця Trezor значно скорочує свою мережу авторизованих реселерів.
У листі до партнерів головний комерційний директор Trezor Денні Сандерс повідомив, що компанія скасує авторизацію постраждалих реселерів 1 січня 2027 року, прагнучи взяти під більший контроль ланцюг постачання.
Це оголошення з'явилося після виявлення шкідливих апаратних імплантів у пристроях Ledger, проданих через сторонніх реселерів.
Хоча ця смілива зміна, здається, натякає на те, що компанія підозрює, що пристрої Trezor також можуть бути скомпрометовані, Trezor наголосив, що цей захід є суто запобіжним, і немає жодних доказів того, що пристрої Trezor були скомпрометовані.
«Дозвольте мені бути цілком відвертим: немає жодного доказу того, що пристрої Trezor були скомпрометовані», — написав Сандерс.
Керівник зазначив, що нещодавній злом проти іншого виробника апаратних гаманців підтвердив попередні занепокоєння компанії щодо можливих ризиків, які становить сторонній розповсюджувач.
Сандерс стверджував, що навіть якщо апаратний гаманець технічно безпечний, все одно існує ризик, якщо хакери можуть отримати доступ до гаманця, перш ніж він потрапить до власника гаманця.
Угода з реселерами
Реселери, які отримали повідомлення про розірвання, будуть виключені з офіційного списку авторизованих партнерів Trezor 1 січня 2027 року.
Нові запаси більше не надсилатимуться постраждалим підприємствам, але компанія заявила, що постраждалі реселери все ще зможуть продавати те, що залишилося на їхніх складах, до дати розірвання, включаючи надзвичайно важливу Чорну п'ятницю та святковий сезон.
Trezor пояснив, що оцінка кожного окремого ринку базувалася на доходах, можливостях розповсюдження та вже встановленій присутності компанії на ринку.
Зрештою, компанія вирішила, що менша кількість реселерів означає, що можна проводити більш глибокі перевірки безпеки.
Важливо, що керівник підкреслив, що це рішення не свідчить погано про постраждалі підприємства і не означає, що вони розповсюджували скомпрометовані пристрої.
Для авторизованих партнерів компанія посилить договірну угоду та збільшить свій контроль над тим, як пристрої отримуються, зберігаються та обробляються.
Компанія не уточнила, скільки реселерів втратять свою авторизацію.
Проблеми галузі
Це оголошення з'явилося лише через кілька днів після того, як виробник апаратних гаманців Ledger був втягнутий у значний скандал щодо безпеки ланцюга постачання за участю реселера апаратних гаманців CryptoBilis у Південно-Східній Азії.
Ledger визнав, що певні пристрої, продані через цього реселера, мали несанкціоновані апаратні імпланти, які могли перехоплювати 24-словні фрази відновлення користувачів, коли вони ініціалізують свої пристрої.
Результати, опубліковані командою безпеки Ledger Donjon, показали, що шкідливі імпланти мали здатність надсилати викрадені фрази відновлення через стільникові мережі, потенційно наражаючи користувачів на втрату доступу до їхніх криптовалютних коштів.
Он-чейн детективи підрахували, що ця подія могла призвести до втрат понад 90 мільйонів доларів, хоча Ledger не підтвердив цю цифру самостійно.
Ці значні зусилля з реструктуризації показують, що після фіаско Ledger виробники апаратних гаманців ставлять під сумнів наслідки для безпеки стороннього розповсюдження, навіть якщо немає доказів того, що їхні пристрої насправді скомпрометовані.