Коротко
- Trezor повідомила партнерам, що їхня авторизація як реселерів закінчується 1 січня 2027 року, і що вона не постачатиме їм нових запасів, заявляючи, що немає доказів компрометації її пристроїв.
- Команда Donjon компанії Ledger стверджує, що гаманці, продані південно-східноазійським реселером CryptoBilis, містили імплант, який зчитує фрази відновлення з екрана та надсилає їх через LTE.
- Ончейн-дослідник Specter відстежив понад 86 мільйонів доларів імовірних крадіжок, хоча Ledger заявляє, що не підтверджувала цю цифру.
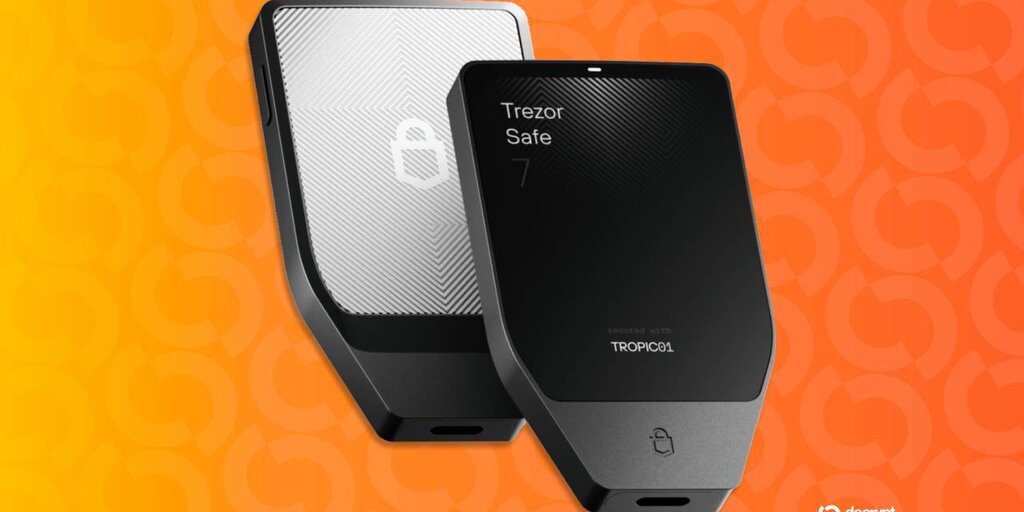
Trezor скорочує свою мережу авторизованих реселерів, повідомляючи партнерам, що їхня авторизація закінчується 1 січня 2027 року, через кілька днів після того, як конкуруючий виробник апаратних гаманців Ledger розпочав розслідування, яке зрештою підтвердило наявність прихованого шпигунського імпланта в криптогаманцях, проданих через сторонній магазин.
Компанія оголосила про цей крок у X у вівторок, заявивши, що «немає жодного доказу» компрометації пристроїв Trezor. Вона описала це скорочення як превентивний захід, вжитий із обережності.
«Після нещодавніх інцидентів у ланцюгу постачання ми вирішили скоротити кількість реселерів, щоб мати змогу ефективніше перевіряти тих, з ким ми працюємо», — написав Trezor.
Апаратний гаманець — це невеликий пристрій, який зберігає секретні ключі до вашої криптовалюти офлайн, подалі від хакерів. Під час його налаштування створюється фраза відновлення з 24 слів, яка працює як головний пароль: той, хто має ці слова, може спорожнити гаманець з будь-якого місця у світі.
Команда безпеки Donjon від Ledger стверджує, що гаманці, продані CryptoBilis, реселером у Південно-Східній Азії, містили несанкціонований компонент, який зчитує екран і декодує фразу відновлення, коли вона з’являється. Потім шпигунський імплант надсилає ці слова через LTE, ту саму мережу мобільних даних, яку використовує ваш телефон, за допомогою eSIM, SIM-карти, вбудованої в апаратне забезпечення. Ledger заявляє, що імплант не змінює чіп, який зберігає ключі, або операційну систему пристрою, тому підроблений гаманець виглядає і працює нормально.
Директор з комерційних питань Trezor Денні Сандерс поділився листом, який компанія надіслала тим постачальникам, від яких Trezor відмовляється. «Якщо ви отримуєте цей лист, ваша авторизація закінчується 1 січня 2027 року. Цього дня ми видалимо вас зі списку авторизованих реселерів Trezor», — йдеться в листі. «Мені шкода. Це рішення нічого не говорить про ваші зусилля чи про те, як ви нас представляли».
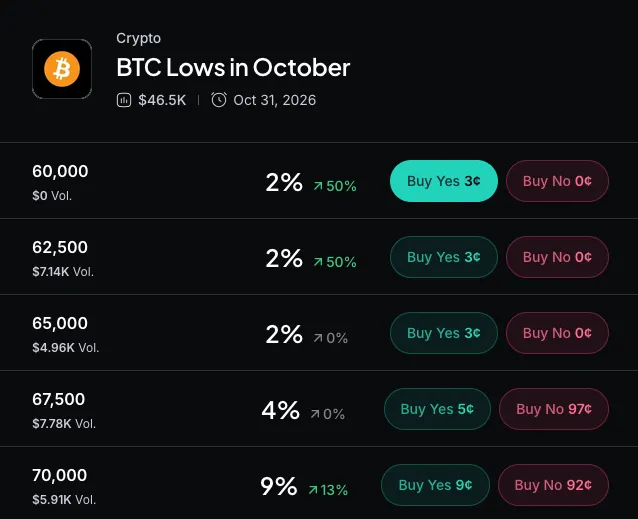
BitcoinBTC · USD
$83,555−2.37%
6 жовт8 жовт10 жовт11 жовт13 жовт
$85.7k$84.1k$82.4k$80.7k
24h HighHigh$84,074
24h LowLow$81,018
VolVol$1.3B
Ринкові прогнозиКоефіцієнти від Myriad
Сьогодні$82,000 до $84,000$82k–$84k51% ймовірністьЦього тижняНижче $84,000Нижче $84k56% ймовірність
 →
Купити Bitcoin за USDT
Працює на Jupiter
Це запобіжний захід для захисту нашого ланцюга постачання та наших клієнтів», — написав він. «Якщо в майбутньому ситуація зміниться, ми це переглянемо».
Постраждалі реселери не отримають нових запасів, але вони можуть продовжувати продавати те, що мають, протягом Чорної п’ятниці та святкового сезону. Сандерс сказав, що це рішення лише відображає те, скільки партнерів Trezor може ретельно перевірити самостійно.
Ні в публікації, ні в листі не вказано, скільки реселерів постраждало. Trezor заявляє, що розглядала кожну країну окремо, зважуючи дохід і дистрибуцію проти власної присутності там, і що реселери, які залишаться, зіткнуться з оновленою правовою базою та суворішими правилами щодо того, як пристрої закуповуються, зберігаються та обробляються.
Раніше цього тижня Trezor повідомила в X, що CryptoBilis вже вилучено зі списку продавців і що вона не отримувала повідомлень про підроблені Trezor від цього рітейлера.
Привіт, не відкривайте його. Примусове відкриття корпусу може пошкодити пристрій, а якщо це Safe 7, вбудована батарея робить це справді ризикованим. Якщо щось у вашому пристрої вас турбує, зв’яжіться через https://t.co/wzwW038oLv, і ми подивимося.
Ми активно розслідуємо…
— Trezor (@Trezor) 12 жовтня 2026 р.
У травні 2022 року Trezor попередила, що підроблені гаманці Model T продавалися на російському маркетплейсі продавцем, який не був авторизованим реселером. Пристрої були відкриті, повторно запечатані та оснащені заміненими внутрішніми компонентами, і Trezor заявила, що фрази відновлення, які вони генерували, були передбачуваними або заздалегідь визначеними, тобто хтось інший уже міг знати ці слова.
Тоді порада Trezor полягала в тому, щоб купувати лише в її офіційному магазині або в авторизованого реселера. Другий варіант — це мережа, яку вона зараз скорочує.
У серпні партнер із доставки ShipMonk розкрив дані клієнтів Trezor після несанкціонованого доступу, і у вересневому оновленні Trezor зазначила загальну кількість у 80 689 клієнтів. Trezor заявляє, що її системи, пристрої, приватні ключі та резервні копії гаманців не постраждали.
Ledger порадила всім, хто купував у CryptoBilis за останні 90 днів, не налаштовувати свій пристрій, а тим, хто вже це зробив, — перевести свої кошти на нову seed-фразу на пристрої, купленому в Ledger. Ledger і Trezor обидві попереджали покупців проти неавторизованих продавців.