

1 жовтня 2026 року кросс-чейн протокол NEAR Intents порушив тишу та офіційно підтвердив, що його інфраструктуру було зламано, що коштувало проєкту 3,8 мільйона доларів.
Публікація офіційного звіту та визнання вразливості одразу вдарили по ринку: рідний токен NEAR обвалився на 7,5% за лічені хвилини, досягнувши локального мінімуму в 4,76 долара, перш ніж частково відновитися до 4,84 долара.
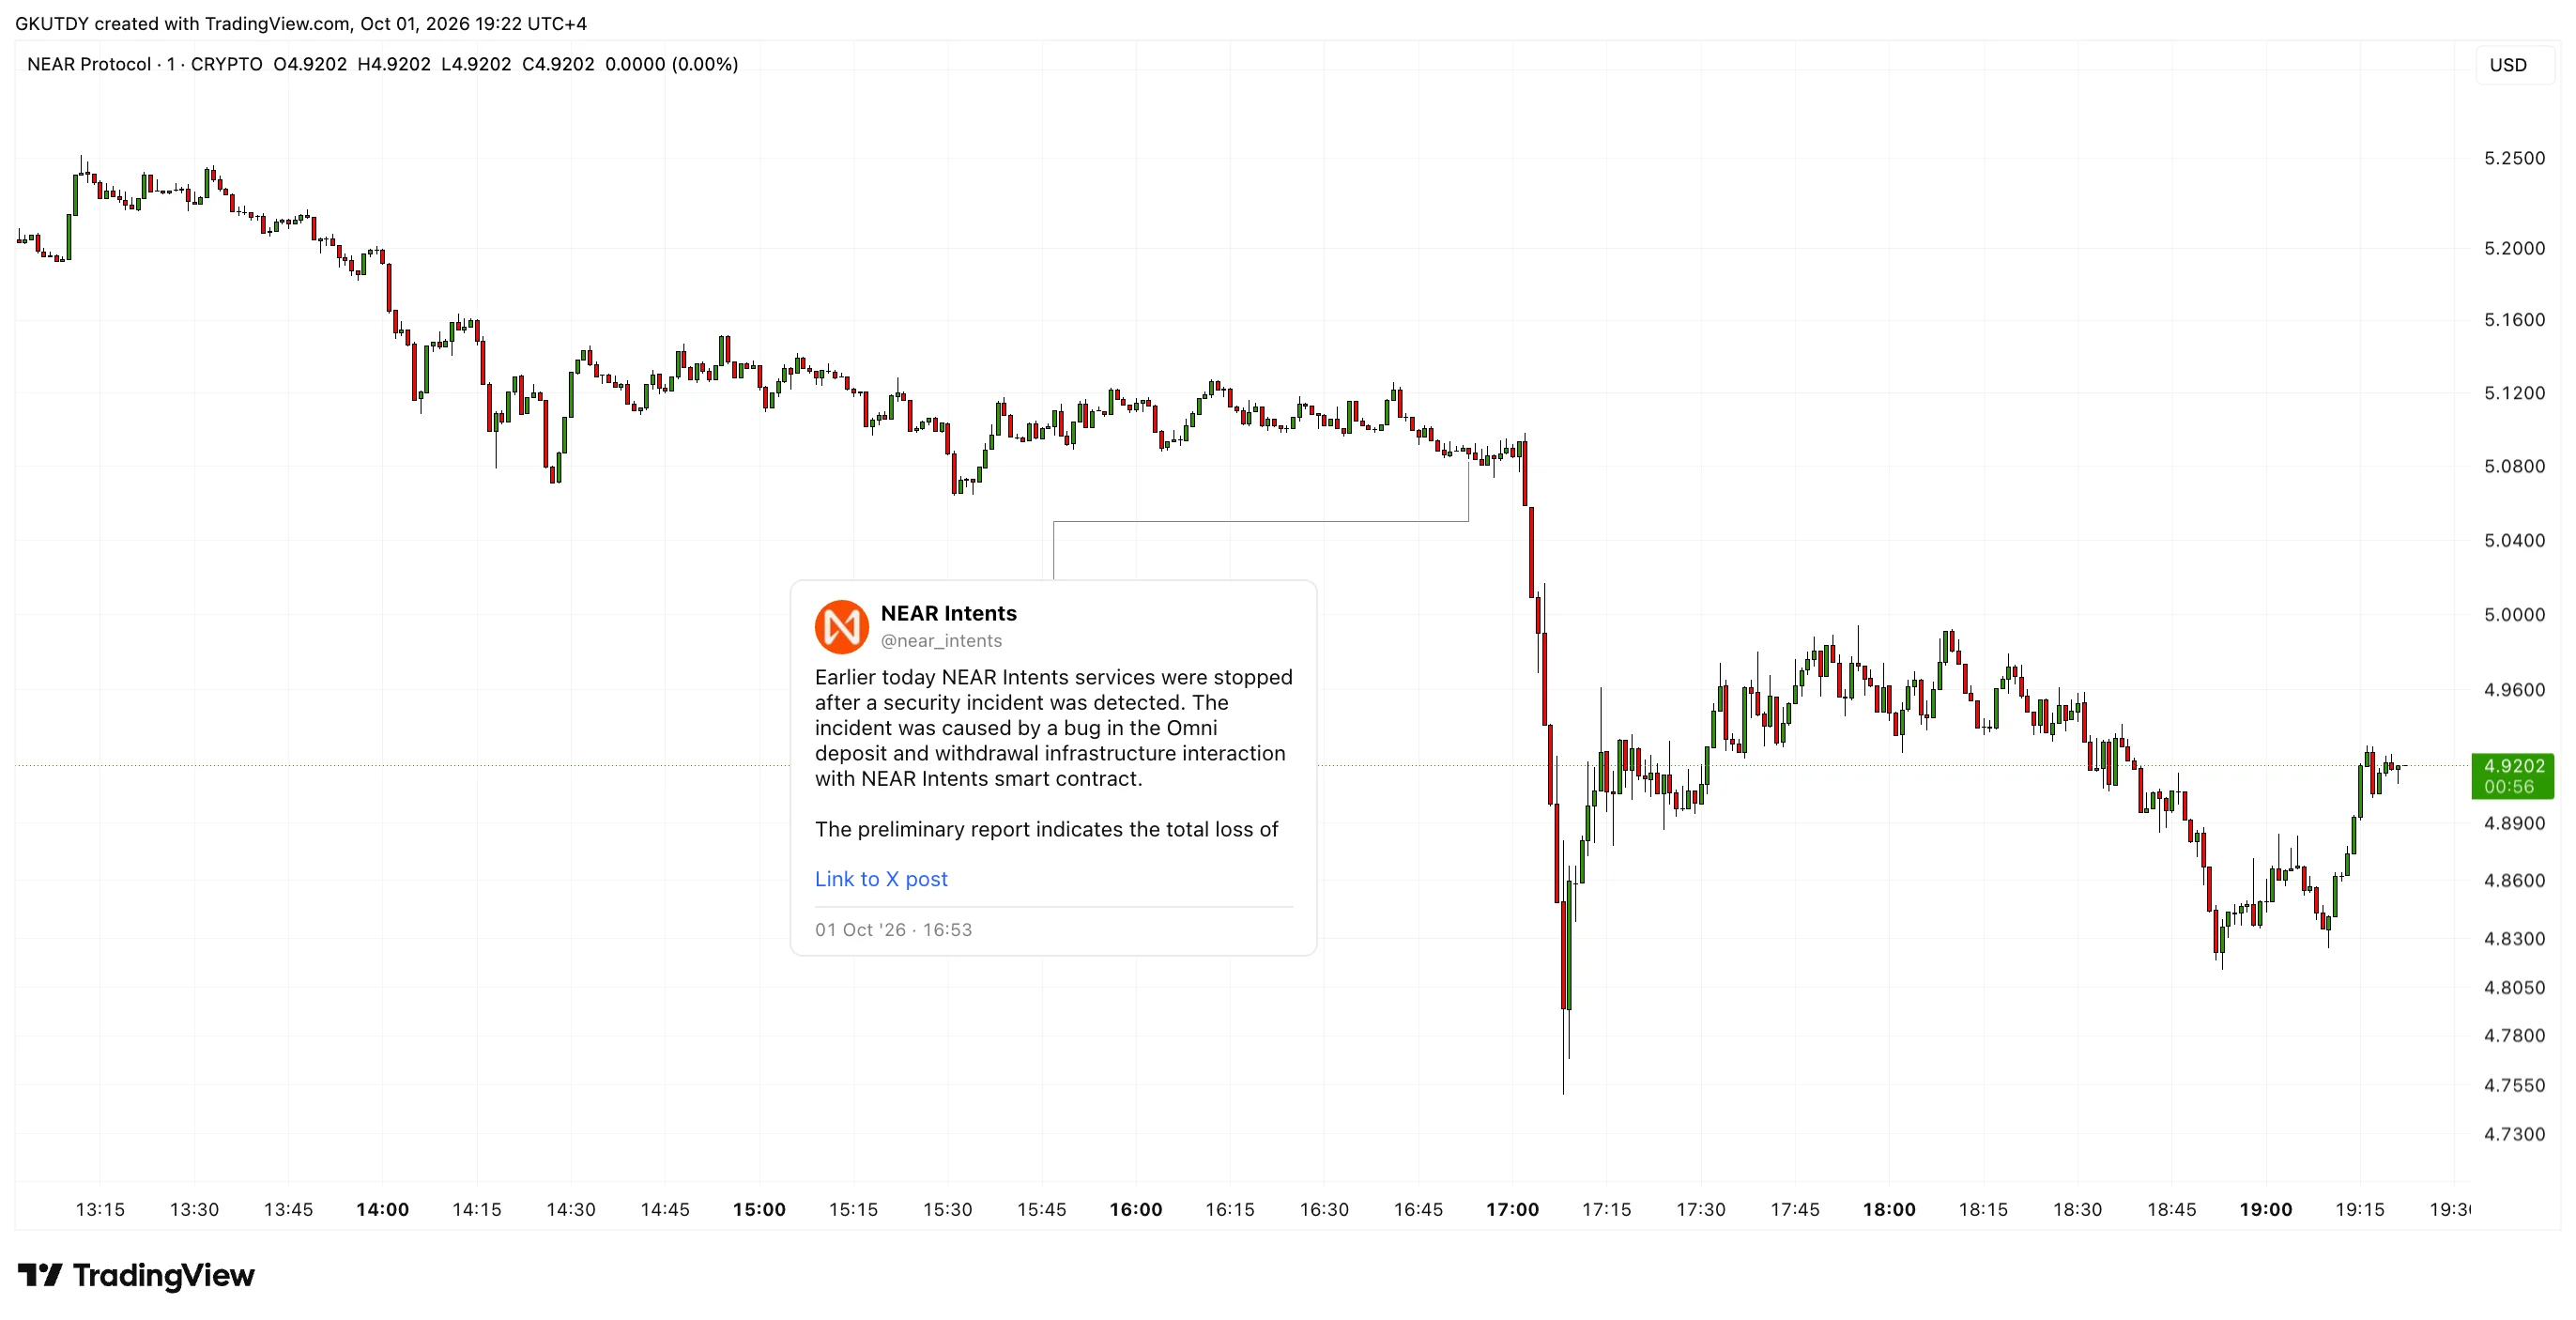
Ситуація виглядає парадоксальною. Лише кілька днів тому той самий протокол святкував великий успіх: його система безпеки SHIELD успішно заблокувала транзакції на 50 мільйонів доларів, зірвавши спробу хакерів відмити кошти після гучного злому біржі Bitget. Але той зовнішній захист виявився безсилим проти внутрішньої помилки інтеграції.
Як одна помилка інтеграції звела нанівець зовнішній захист, коштуючи 3,8 мільйона доларів
NEAR Intents — одна з провідних технологічних тенденцій року, з обсягом торгів понад 30 мільярдів доларів. Він реалізує концепцію абстракції ланцюга. Ідея проста: замість того, щоб заглиблюватися в деталі Web3, користувач або AI-агент просто заявляє про свій намір — наприклад, «Я хочу обміняти Arbitrum USDT на нативний Bitcoin».
Базова інфраструктура виконує всю рутинну роботу: пошук мостів, розрахунок комісій за газ і вибір мереж.
Саме ця прихована складність і підвела проєкт. За словами команди, інцидент був спричинений помилкою у взаємодії між смарт-контрактом NEAR Intents та архітектурою зберігання Omni.
Зловмисники скористалися вразливістю, щоб здійснити несанкціоновані зняття коштів з гарячого гаманця платформи в мережі BNB Chain (BSC). Вони швидко перевели викрадені активи на KuCoin, а потім конвертували їх у Bitcoin через кросс-чейн мости.
У відповідь команда NEAR Intents негайно розгорнула чіткий кризовий план:
- Вразливість виправлено: Помилку в смарт-контракті було виправлено. Основний сайт, near(.)com, і базові сервіси, як очікується, відновлять роботу протягом години.
- Мости заморожено: Депозити та зняття коштів через 11 блокчейнів — включаючи Polygon, TON, Optimism, Avalanche та Scroll — залишатимуться призупиненими ще близько 12 годин, поки Omni не завершить свої виправлення.
- Фінансові гарантії: Казна проєкту повністю компенсує користувачам їхні втрати. Активи, що зберігаються в системі, наприклад, у гарячому гаманці, можна буде безпечно конвертувати, щойно сервіс відновиться.
Протокол уже залучив правоохоронні органи та блокчейн-аналітиків до розслідування, щоб відстежити рух викрадених Bitcoin.
Цей випадок є важливим прецедентом для галузі. NEAR Intents позиціонується як ключовий фінансовий шар для економіки AI-агентів, де агенти повинні взаємодіяти з Web3 автоматично, без ручного підписування транзакцій.
Злом показав, що навіть коли проєкт ефективно захищає свої зовнішні рубежі, архітектура «намірів» залишається вразливою в точках інтеграції зі звичайними мостами.
Швидка реакція команди та готовність покрити збитки з власної казни допомогли проєкту уникнути репутаційного краху. Але стандарти безпеки для кросс-чейн шлюзів, очевидно, доведеться переписувати.