Розробники Bitcoin відновили дискусію про довгострокову безпеку мережі на тлі розвитку квантових обчислень («Q-Day»). Тригером стало інтерв'ю, яке генеральний директор StarkWare Елі Бен-Сассон дав журналісту Піту Ріццо.
За словами Бен-Сассона, без впровадження «квантового виправлення» Bitcoin втратить своє лідерство, а його ринкова вартість зазнає краху через фізичні обмеження поточних обчислювальних систем.
Критика цих прогнозів пролунала від Адама Бека, творця Hashcash, співзасновника Blockstream та одного з криптографів, згаданих Сатоші Накамото в білій книзі Bitcoin. У соціальній мережі X Бек описав панічні очікування фразою: «ну ж бо, хлопці, не будьте дурними та панікерами».
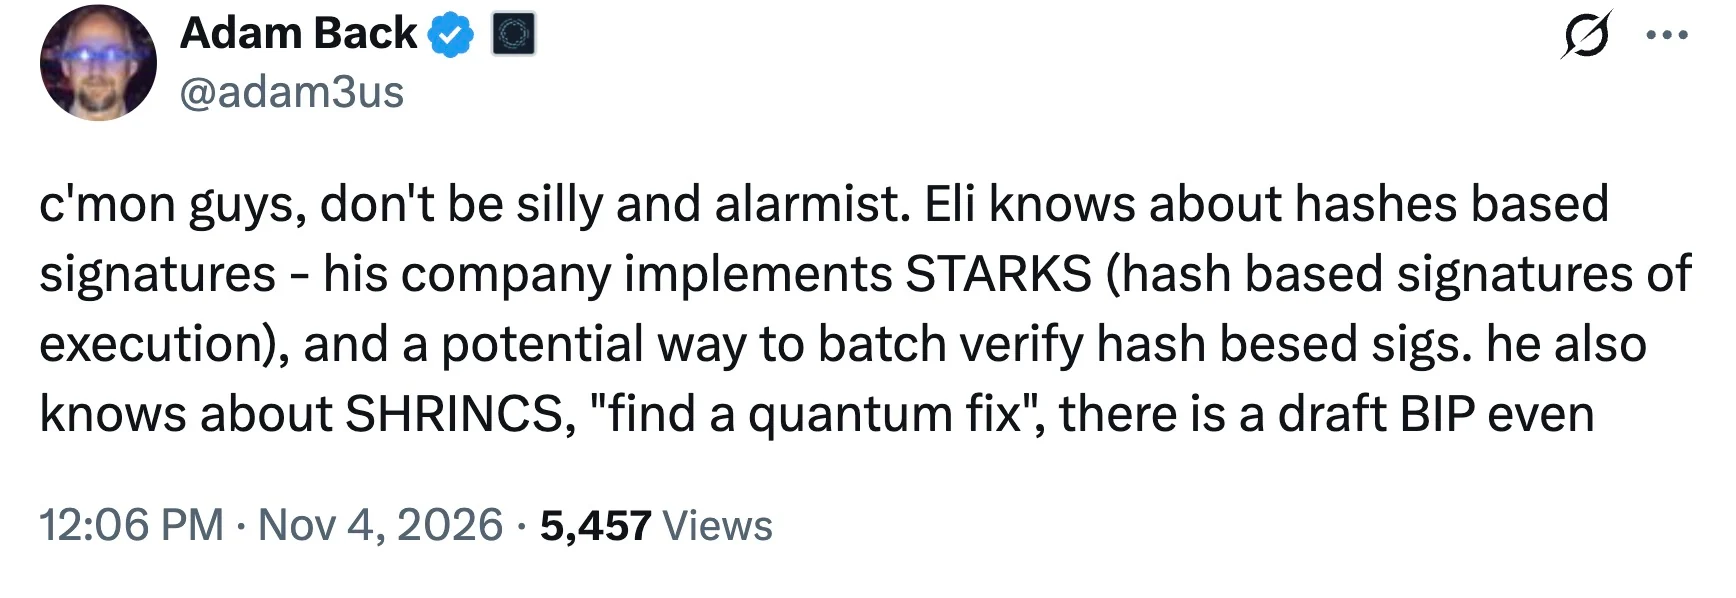
За словами Бека, ризики перебільшені, оскільки алгоритми захисту від квантових загроз уже перебувають на стадії планування протоколу. Він зазначив, що власна компанія Бен-Сассона, StarkWare, будує свої продукти на технології STARK: доказах з нульовим розголошенням, які працюють на криптографічних хеш-функціях.
У технічній спільноті Bitcoin хеш-функції вважаються головним фактором безпеки. Згідно з теоретичними моделями, квантові комп'ютери, що працюють на алгоритмі Шора, здатні зламати поточну асиметричну криптографію мережі (ECDSA та Schnorr).
Однак цей метод неефективний проти хеш-функцій (включно з SHA-256). Алгоритм Гровера дає квантовим системам лише квадратичне прискорення під час повного перебору, що, за словами Бека, повністю нейтралізується стандартними налаштуваннями безпеки Bitcoin.
План Бека: як Bitcoin переживе квантові суперкомп'ютери
Як альтернативний сценарій соратник Сатоші Накамото навів дані про поточні технічні розробки спільноти, які до кінця 2026 року перейшли у фазу тестування:
Протокол SHRINCS: модифікований підпис на основі хешу (Shrunken SPHINCS). За словами розробників Blockstream, вони оптимізували його для обмежень пропускної здатності Bitcoin.
Статус впровадження: опубліковано офіційний проєкт пропозиції щодо вдосконалення Bitcoin (BIP) для розгляду. Згідно з дорожньою картою проєкту, технологія проходить стрес-тести на сайдчейні Liquid.
Критики постквантової криптографії часто називають обсяг даних головною проблемою. Стійкі до квантових атак підписи є об'ємнішими за стандартні 64-байтові ключі Schnorr, що, на думку низки дослідників, може перевантажити блокчейн і підвищити комісії.
Бек стверджує, що інфраструктура здатна масштабуватися завдяки агрегації даних. Згідно з його позицією, методи пакетної перевірки та хеш-докази STARK дозволяють стиснути тисячі підписів в один компактний пакет. На думку прихильників цього підходу, рішення збереже швидкість мережі та захистить її децентралізацію.
Поточна дискусія демонструє існування двох полярних поглядів: частина індустрії вважає квантову загрозу нагальною проблемою, тоді як ключові розробники Bitcoin говорять про заплановане тестування захисної інфраструктури, яке відбувається паралельно з розвитком квантових можливостей.