Атаки маніпулювання ціною DeFi price досягли нового зафіксованого річного максимуму у 2026 році, виявивши стійкі слабкі місця в тому, як децентралізовані фінансові протоколи оцінюють активи, керують заставою та реагують на аномальні ринкові умови. Згідно з data DefiLlama, на які посилаються RootData та інші галузеві видання, станом на 21 жовтня було зафіксовано 43 інциденти маніпулювання ціною, що перевищує попередній повнорічний максимум у 27 інцидентів у 2022 році. Заявлені збитки, пов'язані з інцидентами 2026 року, склали приблизно 199 мільйонів доларів, хоча їхній розподіл розкриває складнішу картину безпеки, ніж це випливає з заголовної кількості.
Один інцидент, пов'язаний з Tectonic, становив приблизно 124,5 мільйона доларів, або 62,6% від заявленої загальної суми. Серед решти 42 інцидентів 32 призвели до індивідуальних збитків менше 1 мільйона доларів. Така концентрація вказує на те, що частота експлойтів і сукупна фінансова шкода є різними показниками ризику протоколу. Зростаюча кількість інцидентів не обов'язково означає, що середня атака стала більш руйнівною, тоді як один серйозний збій може домінувати в річних показниках збитків галузі.
Важливіше питання полягає в тому, чому вразливості, пов'язані з ціною, продовжують впливати на децентралізовані фінанси, незважаючи на прогрес у аудиті смарт-контрактів і моніторингу безпеки. Розуміння тенденції вимагає вивчення того, як ринкові ціни потрапляють у системи кредитування, застави та обліку токенів — і чому технічно дійсні транзакції все ще можуть призводити до економічно руйнівних результатів.
Ключові висновки
- Станом на 21 жовтня 2026 року в DeFi було зафіксовано 43 повідомлені інциденти маніпулювання ціною, порівняно з 27 за весь 2022 рік.
- Пов'язані збитки досягли приблизно 199 мільйонів доларів, причому один інцидент Tectonic становив близько 62,6% від загальної суми.
- Тридцять два з решти 42 інцидентів супроводжувалися збитками менше 1 мільйона доларів, що демонструє важливість розрізнення частоти атак і їхньої серйозності.
- Ризики маніпулювання ціною виходять за межі звичайних збоїв оракулів і охоплюють оцінку застави, припущення щодо ліквідності та облік часток токенів.
- Ефективна безпека DeFi вимагає економічного стрес-тестування поряд з аудитом смарт-контрактів і моніторингом транзакцій.
Атаки маніпулювання ціною DeFi досягають нового максимуму
Зростання атак маніпулювання ціною DeFi ілюструє, як уразливості, пов'язані з ринковими даними та оцінкою активів, залишаються актуальними в міру того, як децентралізовані фінанси стають технічно складнішими. Дані, опубліковані DefiLlama, вказують на те, що кількість інцидентів досягла 43 станом на 21 жовтня 2026 року, перевищивши 27, зафіксованих за весь 2022 рік. Порівняння встановлює вищу заявлену кількість інцидентів, хоча періоди спостереження відрізняються: показник 2026 року охоплює лише рік до 21 жовтня, тоді як попередній показник представляє повний календарний рік. Таким чином, зростання є значущим як заявлена кількість, але не повинно автоматично тлумачитися як точно виміряна зміна ймовірності атаки. Зміни в кількості активних протоколів, капітальній експозиції, виявленні інцидентів і практиці класифікації також можуть впливати на те, скільки подій з'являється в базах даних безпеки.
Класифікація цих інцидентів особливо важлива. База даних експлойтів DefiLlama розрізняє такі категорії, як маніпулювання оракулом, облік токенів і часток та інші технічні слабкості. Широкий опис маніпулювання ціною може включати події, пов'язані зі штучно спотвореними торговими цінами, ненадійними ціновими вхідними даними, помилками оцінки застави або взаємодією між механізмами обліку та тимчасовими змінами ліквідності. Ці механізми пов'язані, але не ідентичні. Деякі атаки безпосередньо впливають на цінові орієнтири, які використовуються кредитними протоколами, тоді як інші експлуатують логіку оцінки часток або обліку активів без необхідності компрометації звичайного зовнішнього оракула. Тому заявлений показник у 43 інциденти слід інтерпретувати в межах класифікації джерела, а не подавати як доказ того, що всі 43 атаки використовували одну й ту саму техніку.
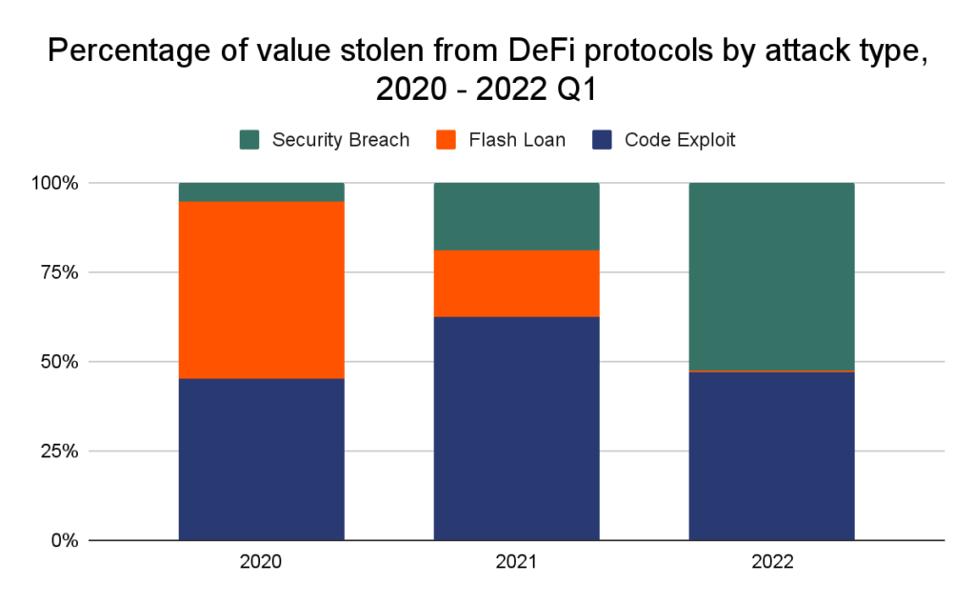
Figure 1. Reported DeFi price manipulation incidents: 27 in full-year 2022 versus 43 from January 1 to October 21, 2026. Based on DefiLlama figures reported by RootData on October 25, 2026. The periods are not identical.
Чому атаки маніпулювання цінами стають дедалі частішими?
Протоколи DeFi часто покладаються на зовнішні ціни або внутрішньо розраховані оцінки для визначення вимог до застави, лімітів позик, права на ліквідацію та вартості токенізованих часток. Ці залежності створюють можливості для економічної експлуатації, коли на ринкові дані можна вплинути дешевше, ніж вартість, яку зловмисник може витягти з протоколу. Низька ліквідність, концентрована власність на токени та недостатньо захищені механізми оцінки можуть підвищити чутливість фінансового застосунку до аномальних транзакцій. Флеш-позики можуть додатково збільшити обсяг капіталу, доступного в межах однієї транзакції, дозволяючи тимчасові рухи ліквідності або спотворення цін без необхідності для зловмисника утримувати цей капітал протягом тривалого періоду. Однак флеш-позики є фінансовими інструментами, а не вразливостями самі по собі; експлойт зазвичай залежить від окремої слабкості в тому, як постраждалий протокол інтерпретує ринкові умови або діє на їх основі.
Більша кількість інцидентів також може відображати розширення та складність екосистеми DeFi. Кредитні застосунки дедалі більше взаємодіють із пулами ліквідності, токенами сховищ, деривативами та іншими компонованими фінансовими продуктами, створюючи залежності, які важко оцінити незалежно. Протокол може поводитися так, як задумали його розробники, за звичайних умов, але ставати економічно вразливим, коли кілька пов'язаних систем одночасно реагують на незвичайні зміни ліквідності. Ось чому коректність коду не обов'язково встановлює економічну безпеку. Частота атак може зростати, навіть коли багато окремих експлойтів є відносно невеликими, оскільки ширший спектр застосунків піддає більше комбінацій припущень щодо ціноутворення, обліку та застави ворожій ринковій поведінці.
Чому 43 атаки не спричинили рекордних збитків
Повідомлений розподіл збитків дає іншу перспективу порівняно з кількістю інцидентів. З приблизно 199 мільйонів доларів, віднесених до 43 атак, лише інцидент Tectonic становив близько 124,5 мільйона доларів, залишаючи приблизно 74,5 мільйона доларів, пов'язаних з іншими 42 подіями. Це означає, що приблизно 62,6% загальної суми було зосереджено в одному випадку. Крім того, 32 з решти інцидентів, як повідомляється, спричинили збитки менше 1 мільйона доларів кожен. Дані не вказують на те, що всі атаки були порівнянними за технічною складністю або що середній експлойт завдав винятково великої шкоди. Натомість вони показують дуже нерівномірний розподіл, у якому відносно часті менші події співіснують з окремими збитками, достатньо великими, щоб домінувати в сукупній статистиці.
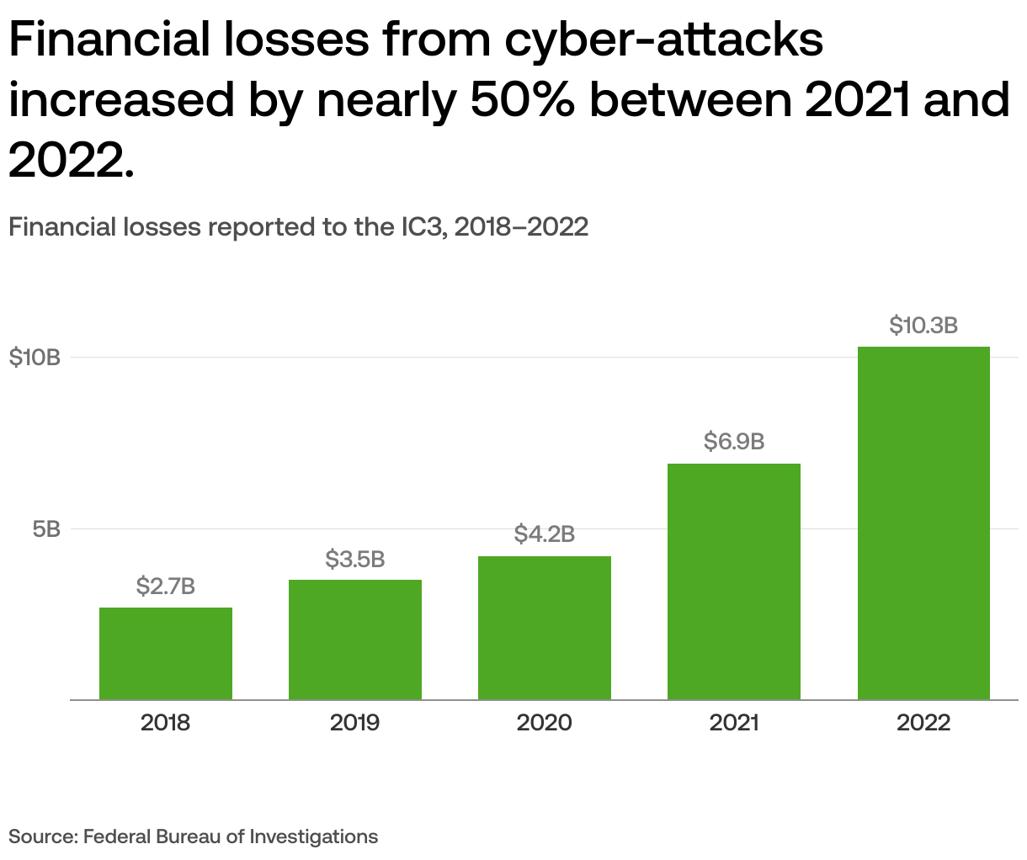
Рисунок 2. Приблизний розподіл 199 мільйонів доларів у повідомлених збитках 2026 року: 124,5 мільйона доларів віднесено до Tectonic і 74,5 мільйона доларів до решти інцидентів. Суми округлено та базуються на тому самому повідомленому наборі даних.
Концентрація також ускладнює порівняння між роками. Річний підсумок може різко зрости через один винятковий експлойт, навіть коли інші інциденти стають менш руйнівними, тоді як рекордна кількість інцидентів може статися в рік, коли сукупні збитки залишаються нижчими за попередні піки. Це робить недоречним використання кількості атак, загальних збитків і середнього збитку як взаємозамінних понять. Кожен показник описує різну частину середовища безпеки. Частота вказує на те, як часто виявлені слабкості були використані, загальні збитки описують економічну шкоду, зафіксовану набором даних, а концентрація розкриває, наскільки сильно результат залежить від невеликої кількості екстремальних випадків. Комплексна оцінка ризиків також повинна враховувати капітал, підданий ризику постраждалими протоколами, будь-які подальші відшкодування та те, чи повідомлені збитки становлять валові перекази, невідшкодовану шкоду або оцінки, які згодом можуть бути переглянуті.
Випадок Tectonic заслуговує особливої уваги, оскільки його повідомлена класифікація стосується обліку токенів і часток, а не є прямим прикладом маніпулювання спотовою ціною. Групування такого інциденту з ширшими експлойтами, пов'язаними з цінами, може бути обґрунтованим за чітко визначеної аналітичної методології, але його не слід описувати як звичайну атаку маніпулювання оракулом без перевірки технічного механізму. Наявність великого збитку, пов'язаного з обліком, у тому самому повідомленому підсумку підкреслює важливість визначення того, які ризики порівнюються. Це також свідчить про те, що збій логіки фінансової оцінки може мати більші наслідки, ніж ізольоване тимчасове спотворення ціни, особливо коли припущення щодо обліку впливають на обсяг активів, які користувачам дозволено знімати або позичати.
Як маніпулювання цінами перетворюється на втрати протоколу
Маніпулювання цінами стає економічно руйнівним, коли протокол перетворює ненадійну оцінку вартості на фінансову дію, що приносить вигоду зловмиснику. У децентралізованому кредитуванні ціни активів визначають, яку заставу має надати позичальник і який розмір позики може бути забезпечений цією заставою. Якщо система приймає завищену оцінку застави, вона може дозволити позику, що перевищує стійку ринкову вартість активу. Виникає дисбаланс може залишити кредиторів або постачальників ліквідності вразливими, коли застава зрештою буде оцінена ближче до її фактичної ринкової рівноважної ціни. Проблема не просто в тому, що ціна різко змінилася, оскільки фінансові ринки регулярно зазнають законної волатильності. Проблема в тому, що протокол довіряв оцінці, яка була недостатньо стійкою до маніпулювання або непридатною для відповідного розміру транзакції.
Дизайн оракула є одним із можливих джерел цієї слабкості, але ширша проблема стосується зв'язку між виявленням ціни та фінансовими обмеженнями. Спотові ціни, взяті з неглибоких пулів ліквідності, можуть непропорційно зазнавати впливу тимчасових транзакцій, тоді як певні середні зважені за часом значення можуть залишатися вразливими, коли маніпулювання триває достатньо довго або коли базовий ринок є надзвичайно неліквідним. Інші системи можуть покладатися на внутрішньо розраховані обмінні курси для часток сховищ, токенів постачальників ліквідності або представлень застави. Якщо ці розрахунки не враховують належним чином прямі перекази токенів, зміни резервів або пропозицію часток, протокол може створювати оманливі вартості активів, навіть коли базові смарт-контракти виконуються згідно з їхніми запрограмованими інструкціями. Таким чином, безпека залежить від того, чи залишаються економічні припущення, закладені в протокол, дійсними в умовах змагальності, а не лише від того, чи його функції працюють без помилок кодування.
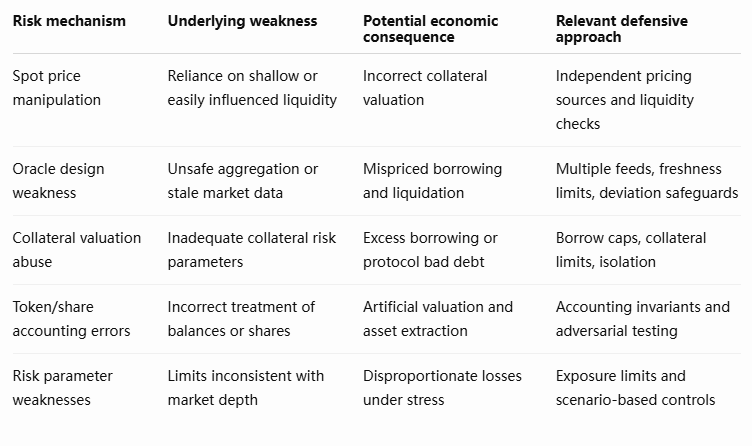
Ці категорії ризику не слід розуміти як взаємозамінні або такі, що вирішуються за допомогою єдиного механізму. Надійний зовнішній оракул може зменшити вразливість до певних атак на спотові ціни, але мало що зробить для запобігання внутрішній помилці обліку сховища. Аналогічно, суворіші ліміти позик можуть обмежити шкоду, пов'язану з неправильним ціноутворенням застави, не виправляючи саму хибну оцінку. Захисний дизайн вимагає багаторівневої оцінки задіяних активів, доступної ліквідності для підтримки їхніх цін, умов, за яких проти них можна позичати, та правил обліку, що визначають права на базові кошти. Мета полягає в тому, щоб запобігти створенню тимчасовими або штучними ринковими умовами непропорційних, незворотних фінансових зобов'язань.
Що має вимірювати управління ризиками DeFi?
Аналіз безпеки DeFi традиційно наголошував на аудитах смарт-контрактів, виявлених вразливостях кодування та загальній вартості, втраченій у гучних інцидентах. Ці показники залишаються важливими, але зростання кількості повідомлень про атаки, пов'язані з цінами, свідчить про те, що управління ризиками протоколу має приділяти більше уваги економічній вразливості. Кредитні платформи повинні розуміти не лише те, чи є їхні ціни оракула технічно точними за звичайних умов, але й те, чи містять базові ринки достатньо ліквідності для підтримки оцінок застави, що використовуються у фінансових транзакціях. Параметри ризику мають відображати можливість різких цінових зсувів, концентрованих власників і корельованих змін серед пов'язаних активів. Протоколи, що покладаються на частки сховищ або токенізовану заставу, повинні додатково перевіряти, як поводяться облікові розрахунки, коли баланси змінюються способами, відмінними від звичайних депозитів, виведень або переказів.
Ризик економічної експлуатації також змінюється залежно від масштабу та дизайну протоколу. Відносно невеликий протокол може зазнавати частих атак, але мати обмежені абсолютні фінансові втрати, оскільки доступний капітал є скромним. Більша кредитна платформа може стикатися з менш частими інцидентами, але зазнавати значно більших втрат, коли ключове припущення щодо застави або обліку виявляється хибним. Як наслідок, панелі безпеки мають розрізняти частоту інцидентів, серйозність втрат, концентрацію вразливості, ліквідність активів і можливість відновлення. Моніторинг обсягу капіталу під ризиком відносно доступної ринкової ліквідності може забезпечити корисніше попередження, ніж спостереження лише за історичними підсумками експлойтів. Безперервне стрес-тестування, консервативні стандарти лістингу, незалежна перевірка цін і виявлення аномалій на рівні транзакцій можуть підвищити стійкість, хоча жоден із них не може усунути кожну форму економічного ризику.
Галузь також потребує послідовних стандартів класифікації. Розгляд кожного експлойту за допомогою флеш-кредитів як події маніпулювання ціною затьмарює відмінності між тимчасовим спотворенням ринку, помилковим обліком, зловживанням привілейованим доступом та іншими вразливостями. Детальніше звітування про інциденти може допомогти розробникам виявити повторювані механізми збоїв та оцінити, чи є захисні зміни ефективними. Наприклад, MEXC News задокументував експлойт Makina, що включає маніпулювання оракулом та оцінку активів, ілюструючи, як залежність від зовнішньої інформації про ліквідність може створювати фінансові наслідки, коли припущення щодо ціноутворення руйнуються. Такі випадки є найбільш інформативними, коли уражений механізм оцінки та результуючий економічний вплив чітко відокремлені від ширшої категорії зломів DeFi.
Погляд MEXC: Частота атак є структурним попередженням
Зростання кількості зареєстрованих інцидентів свідчить про те, що децентралізовані фінанси повинні дедалі більше оцінювати економічну безпеку як окрему дисципліну поряд із безпекою програмного забезпечення. Смарт-контракти можуть виконувати транзакції точно так, як написано, але все одно допускати економічно шкідливі результати, коли ціни, ліміти застави або розрахунки часток залежать від припущень, які не витримують екстремальних умов. Це робить якість фінансового дизайну дедалі важливішою в міру того, як DeFi-додатки стають більш взаємопов'язаними. Нові продукти вносять додаткові взаємодії між ринками кредитування, пулами ліквідності, деривативами та токенізованими активами, створюючи можливості як для законної ефективності капіталу, так і для неочікуваної передачі ризиків.
Концентрація збитків додатково вказує на те, що продуктивність безпеки не можна узагальнити одним заголовним числом. Часті дрібніші інциденти можуть виявляти постійні слабкості в широкому спектрі додатків, тоді як екстремальні збитки ідентифікують системи, де помилкові оцінки можуть впливати на значний капітал. З точки зору ринкової структури, найбільш релевантним питанням є те, чи покращують DeFi-протоколи свою здатність обмежувати фінансові наслідки аномальних вхідних даних. Більш консервативна політика застави, краще ціноутворення з урахуванням ліквідності, сильніші інваріанти обліку та незалежний моніторинг ризиків могли б зменшити потенційну шкоду, навіть якщо спроби маніпулювання залишаються поширеними. Довгострокова довіра до DeFi залежатиме від демонстрації стійкості в несприятливих економічних умовах, а не лише від збільшення кількості завершених аудитів безпеки.
Більше атак виявляє ризики, що виходять за межі заголовних збитків
Зростання до 43 зареєстрованих інцидентів маніпулювання ціною DeFi у 2026 році свідчить про те, що економічні вразливості залишаються широко поширеними в децентралізованих фінансових додатках. Порівняння з 27 інцидентами у 2022 році ілюструє помітне зростання зареєстрованої річної кількості, але пов'язані дані про збитки показують, чому продуктивність безпеки не можна зрозуміти лише через частоту. Приблизно 199 мільйонів доларів зареєстрованих збитків були значною мірою зосереджені в одному інциденті, тоді як багато інших подій стосувалися значно менших сум. Ця комбінація свідчить про те, що галузь стикається як з повторюваними локальними слабкостями, так і з окремими збоями, здатними завдати непропорційної шкоди.
Атаки маніпулювання ціною DeFi також виявляють ширшу проблему в дизайні фінансових послуг на основі блокчейну. Кредитування, управління заставою, токенізовані сховища та децентралізовані системи ліквідності залежать від фінансових припущень, які можуть стати ненадійними в умовах змагальності. Навіть там, де код смарт-контракту виконується правильно, слабкі цінові орієнтири, надмірні дозволи на заставу або неправильні облікові співвідношення можуть дозволити вилучення економічної вартості. Тому найважливіші захисні заходи виходять за межі звичайних аудитів коду і включають стрес-тестування, консервативні ліміти ризику, оцінки з урахуванням ліквідності та системи моніторингу, призначені для виявлення аномальної фінансової поведінки.
Майбутній аналіз повинен надавати пріоритет змінам у частоті інцидентів відносно кількості активних протоколів, збиткам, скоригованим на капітальну експозицію, концентрації серед найбільших подій та покращенням у класифікації механізмів атак. Дослідники також повинні відстежувати, чи оновлені системи оракулів, обмеження застави та облікові запобіжні заходи вимірно зменшують збитки за порівнянних ринкових умов. Такі дані забезпечили б міцнішу основу для оцінки прогресу в безпеці, ніж самі лише абсолютні показники кількості інцидентів.
Головний урок 2026 року полягає не просто в тому, що атаки на DeFi стали частішими. Він полягає в тому, що безпеку протоколу необхідно оцінювати через економічні наслідки аномальних ринкових вхідних даних, з особливою увагою до рідкісних збоїв, здатних подолати звичайні фінансові запобіжні заходи. Здатність галузі управляти цим ризиком буде важливим визначником її довгострокової фінансової довіри.
Джерела
DefiLlama — База даних зломів та експлойтів:
https://defillama.com/hacks
RootData — 43 атаки маніпулювання ціною DeFi у 2026 році, 25 жовтня 2026 року:
https://www.rootdata.com/news/801504
BlockBeats — Статистика атак маніпулювання ціною DeFi:
https://en.theblockbeats.news/flash/373610
Відмова від відповідальності: Ця стаття призначена лише для довідкових цілей і не є інвестиційною порадою. Ринок криптовалют є надзвичайно волатильним. Будь ласка, приймайте рішення обережно, виходячи з ваших індивідуальних обставин.