Центр новин

FinoLama розширює асортимент активів
 ETHторгівля криптовалютамиТоргова платформацифрові активи






Безпечний гаманець, скомпрометований продавець: що виявив інцидент із CryptoBilis
Стаття розповідає про інцидент із безпекою ланцюга постачання апаратних гаманців: Ledger підтвердив, що в пристроях, проданих через дилера CryptoBilis, виявлено вбудований компонент, здатний викрадати 24-словну мнемонічну фразу. Згодом Trezor попередив, що пристрій Safe 5, придбаний у того ж дилера, ймовірно, містить додаткову плату, хоча його ще не перевіряли. Trezor радить користувачам, які купували його продукцію через CryptoBilis з березня 2026 року, переказати кошти на новий гаманець і змінити мнемонічну фразу. За розслідуванням Bitquery, крадіжки стосуються 335 гаманців у 6 блокчейнах на суму близько 102 млн доларів. Обидва виробники публічно не підтвердили, що йдеться про одного й того ж зловмисника.
3 години тому

Sible Network призупиняє план майнінгу з трьома акаунтами через побоювання щодо Sybil-атак
Sible Network 1 листопада запропонувала дозволити запуск трьох майнінгових акаунтів на одному телефоні, щоб допомогти родинам, які не можуть дозволити собі кілька пристроїв. Однак спільнота та амбасадори висловили занепокоєння, що це сприятиме фейковим акаунтам, фермам винагород і несправедливому майнінгу, а також може спровокувати Sybil-атаки. 2 листопада проєкт оголосив про призупинення експерименту, підтвердивши політику «один акаунт на особу» та заборону керувати кількома акаунтами. Sible зазначила, що початкова пропозиція мала на меті допомогти родинам без окремих телефонів, але після перегляду вирішено її призупинити.
6 години тому

Співзасновник Monad Кеоне Хон просуває посібник з OpSec та AI-інструмент Ultrafuzz
Співзасновник Monad Кеоне Хон закликає криптокоманди приділяти першочергову увагу безпеці, просуваючи посібник з операційної безпеки (OpSec) від фундації та відкритий інструмент Ultrafuzz. Посібник охоплює типові щоденні прогалини в безпеці — фішинг, управління обліковими даними, пристрої працівників і дозволи сторонніх акаунтів — спираючись на дані ChainLight, які свідчать, що захоплення контролю завдає значно більших збитків, ніж уразливості смартконтрактів. Ultrafuzz було відкрито у вересні, і Хон заохочує розробників запускати цей AI-інструмент безпеки на своїх контрактах, щоб протистояти атакувальникам, озброєним штучним інтелектом.
2026-10-31

CZ відповів Ілону Маску на жарти про злам Binance, згадавши частку в SpaceX на $1 млрд
Засновник Binance Чанпен Чжао (CZ) публічно закликав Ілона Маска припинити кепкувати зі зламу біржі. Раніше Маск відреагував на попередження CZ про безпеку емодзі-сміхом і коментарем «Everyday is Zeroday». CZ нагадав, що частка Binance у SpaceX, отримана через участь у купівлі Twitter, коштує понад $1 млрд. Співдиректорка Хе Ї заявила, що річний дохід компанії покриває збитки без потреби продавати акції. За оцінками Binance, інцидент 29 жовтня торкнувся активів на суму близько $6,3 млрд, з яких приблизно $3 млрд уже заморожено.
 BNBсуперечка в соцмережахпорушення безпекизлом Binance
2026-10-30

Колишній CTO Ripple висміяв «злам» Binance на $6 млрд жартом про Stellar (XLM)
Стаття повідомляє про найбільший в історії злам Binance із втратами близько $6,3 млрд у 10 блокчейн-мережах. Колишній CTO Ripple Девід Шварц пожартував про Stellar (XLM), оскільки хакери надіслали жертвам зайві 517 XLM. З гарячого гаманця Binance викрадено 233,46 млн XRP (~$296 млн), які складно повернути через архітектуру XRP Ledger; натомість Ripple екстрено заморозила ~$200 млн стейблкоїна RLUSD, за що співзасновниця Binance Ї Хе публічно подякувала. Блокчейн-детективи вказують на північнокорейське угруповання TraderTraitor (Lazarus); наразі заморожено близько $3 млрд активів.
 XRPDavid SchwartzLazarus GroupTraderTraitor
2026-10-30
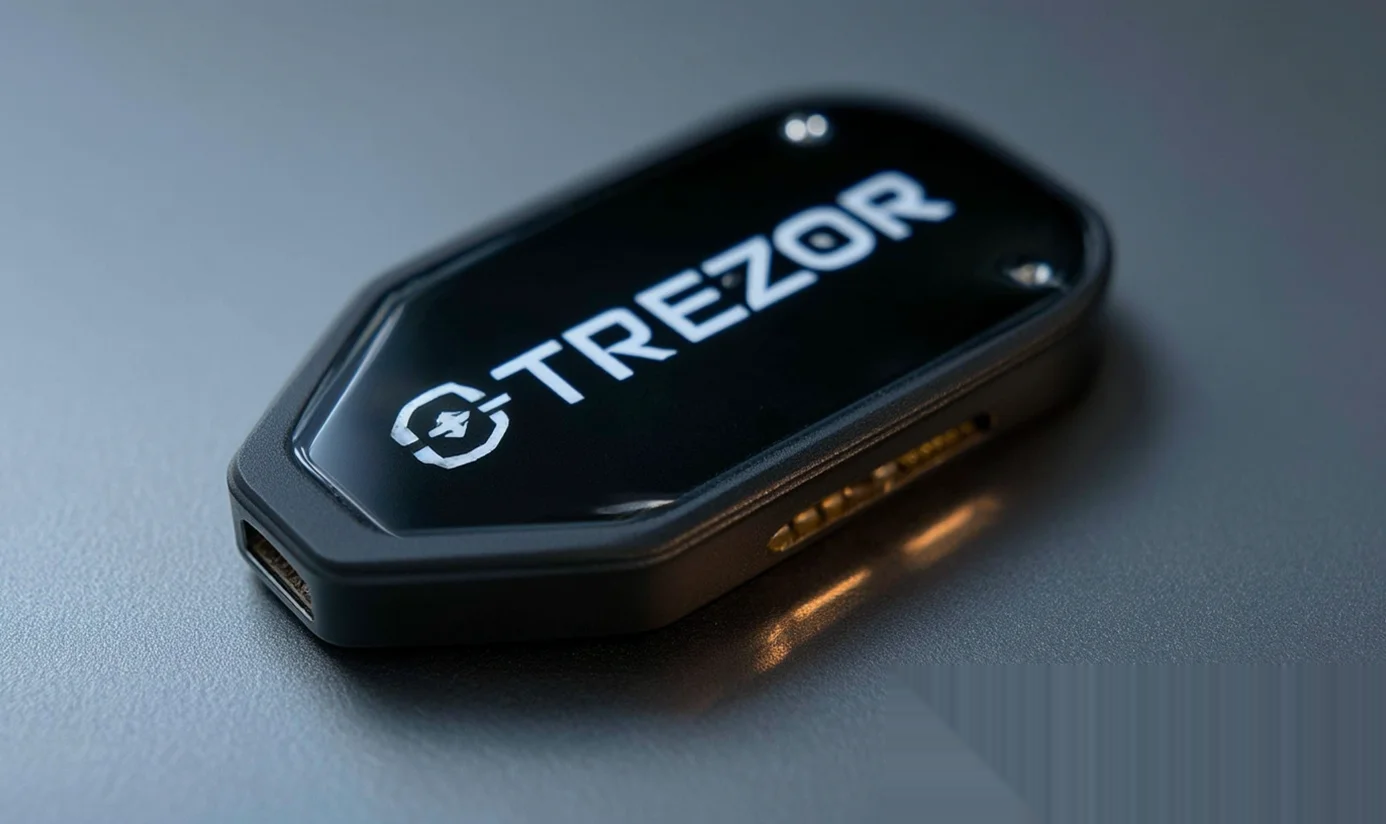
Trezor попереджає про ймовірне апаратне втручання в гаманець CryptoBilis
Trezor застерігає клієнтів, які купували апаратні гаманці через колишнього авторизованого дилера CryptoBilis, якнайшвидше переказати кошти. Індонезійський клієнт повідомив, що в придбаному у серпні 2026 року Trezor Safe 5 виявлено додаткову плату та стільниковий модуль, здатний зчитувати й дистанційно передавати сід-фразу, що відображається на екрані гаманця. Trezor вивчив фото та опитав клієнта по відео і, попри відсутність фізичної перевірки, вважає звіт достовірним. Користувачам, які купували ці пристрої з березня 2026 року, радять створити новий гаманець і змінити сід-фразу. Повідомлень про втрату коштів наразі немає. Авторизацію CryptoBilis скасували 9 жовтня; раніше Ledger також підтвердив фізичне втручання в пристрої, продані цим дилером.
2026-10-30
Злам Binance може підсилити Uniswap: Standard Chartered прогнозує зростання DEX
На думку Джеффрі Кендріка з Standard Chartered, крадіжка близько 6,3 млрд доларів у Binance може підштовхнути трейдерів до децентралізованих бірж, і головним бенефіціаром стане Uniswap. Він зберігає цільову ціну токена UNI на рівні 100 доларів до 2030 року та радить інвесторам знову звернути увагу на Uniswap. За даними, у другому кварталі 2026 року співвідношення спотових обсягів торгів DEX до CEX зросло до 23,5%. Після інциденту UNI впав понад на 10%, тоді як HYPE від Hyperliquid зріс приблизно на 15% на тлі новин про співпрацю з ICE. Кендрік попереджає, що до стабілізації ринку ціни можуть ще знизитися.
BNBризик централізованих біржStandard Charteredцільова ціна UNI2026-10-30
Масштабний злам криптобіржі: як заморозили $3 млрд після інциденту на $6,3 млрд
Велика світова криптобіржа повідомила про інцидент безпеки 30 жовтня 2026 року: попередньо постраждали активи на ~$6,3 млрд. За останніми офіційними даними, близько $3 млрд постраждалих активів заморожено ончейн. За попереднім розслідуванням, причиною міг стати зламаний ноутбук DevOps-інженера, через який атакувальники отримали доступ до сервісних контейнерів і подали несанкціоновані транзакції на виведення; доказів витоку приватних ключів гаманців не виявлено. Біржа призупинила введення/виведення, відкликала авторизації адрес і звернулася до правоохоронців, пообіцявши покрити збитки з фонду захисту користувачів і коштів компанії. Емітент стейблкоїна заморозив понад $2,3 млрд відповідних стейблкоїнів.
2026-10-30
Binance розкрила, коли відновить виведення коштів після історичного зламу
Binance зазнала найбільшого в історії зламу на приблизно 6,3 млрд доларів; Chainalysis і TRM Labs вказують на північнокорейське угруповання TraderTraitor. Співзасновниця Чанпен Чжао Хе Ї заявила, що виведення коштів відновлять протягом 48 годин, поповнення не постраждали. Binance заморозила близько 3 млрд доларів і обіцяє покрити всі збитки користувачів із фонду SAFU та власних коштів. Попередньо причиною міг стати злам ноутбука DevOps-інженера; витоку приватних ключів не виявлено, постраждалі адреси відкликано, триває співпраця з правоохоронцями.
 ADAзупинка виплатдоказ резервівTraderTraitor
2026-10-30
Polymarket зупиняє торгівлю: розслідування витоку безпеки на ринку прогнозів
Платформа прогнозів Polymarket призупинила торгівлю після зламу стороннього постачальника послуг, перейшовши в режим лише скасування та призупинивши роботу релеєра. Кілька користувачів повідомили про несанкціоновані перекази коштів, один трейдер заявив про втрату $800 000. За даними Arkham, гаманець, позначений як ймовірний зловмисник, містить близько $2,65 млн у POL, отриманих через обмін USDC.e у Relay. Hudson Rock стверджує, що скрипт, розміщений DebugBear, містив код для спустошення гаманців і жорстко прописував ту саму адресу як резервного отримувача. Polymarket підтвердив злам третьої сторони, пообіцяв повне відшкодування постраждалим користувачам і передав справу правоохоронним органам.
 POLзлам фронтендуінцидент безпекиринок прогнозів
2026-10-29