Атаки манипулирования ценами в DeFi достигли нового заявленного годового максимума в 2026 году, обнажив сохраняющиеся слабые места в том, как децентрализованные финансовые протоколы оценивают активы, управляют залогом и реагируют на аномальные рыночные условия. Согласно данным DefiLlama, на которые ссылаются RootData и другие отраслевые издания, по состоянию на 21 октября было зафиксировано 43 инцидента манипулирования ценами, что превысило предыдущий полногодовой максимум в 27 инцидентов в 2022 году. Заявленные потери, связанные с инцидентами 2026 года, составили в общей сложности около 199 миллионов долларов, хотя их распределение раскрывает более сложную картину безопасности, чем предполагает заголовочное число.
Один инцидент, связанный с Tectonic, составил примерно 124,5 миллиона долларов, или 62,6% от заявленной общей суммы. Среди остальных 42 инцидентов 32 привели к индивидуальным потерям ниже 1 миллиона долларов. Такая концентрация указывает на то, что частота эксплойтов и совокупный финансовый ущерб являются различными мерами риска протокола. Растущее число инцидентов не обязательно означает, что средняя атака стала более разрушительной, тогда как единичный серьезный сбой может доминировать в годовых показателях убытков отрасли.
Более важный вопрос заключается в том, почему уязвимости, связанные с ценами, продолжают затрагивать децентрализованные финансы, несмотря на достижения в аудите смарт-контрактов и мониторинге безопасности. Понимание тенденции требует изучения того, как рыночные цены попадают в системы кредитования, залога и учета токенов — и почему технически корректные транзакции все еще могут приводить к экономически разрушительным результатам.
Ключевые выводы
- По состоянию на 21 октября 2026 года в DeFi было зафиксировано 43 заявленных инцидента манипулирования ценами по сравнению с 27 за весь 2022 год.
- Связанные потери достигли примерно 199 миллионов долларов, причем один инцидент с Tectonic составил около 62,6% от общей суммы.
- Тридцать два из остальных 42 инцидентов сопровождались потерями ниже 1 миллиона долларов, что демонстрирует важность различения частоты атак и их серьезности.
- Риски манипулирования ценами выходят за рамки обычных сбоев оракулов и распространяются на оценку залога, допущения о ликвидности и учет долей токенов.
- Эффективная безопасность DeFi требует экономического стресс-тестирования наряду с аудитом смарт-контрактов и мониторингом транзакций.
Атаки манипулирования ценами в DeFi достигают нового максимума
Рост атак манипулирования ценами в DeFi иллюстрирует, как уязвимости, связанные с рыночными данными и оценкой активов, остаются актуальными по мере того, как децентрализованные финансы становятся технически более сложными. Данные, представленные DefiLlama, указывают на то, что число инцидентов достигло 43 к 21 октября 2026 года, превысив 27, зафиксированных за весь 2022 год. Сравнение устанавливает более высокое заявленное число инцидентов, хотя периоды наблюдения различаются: показатель 2026 года охватывает только год до 21 октября, тогда как более ранний показатель представляет полный календарный год. Таким образом, рост значим как заявленное число, но не должен автоматически интерпретироваться как точно измеренное изменение вероятности атаки. Изменения в количестве активных протоколов, подверженности капитала, обнаружении инцидентов и практике классификации также могут влиять на то, сколько событий появляется в базах данных безопасности.
Классификация этих инцидентов особенно важна. База данных эксплойтов DefiLlama различает такие категории, как манипулирование оракулами, учет токенов и долей, а также другие технические слабости. Широкое описание манипулирования ценами может включать события, связанные с искусственно искаженными торговыми ценами, ненадежными ценовыми входными данными, ошибками оценки залога или взаимодействием между механизмами учета и временными изменениями ликвидности. Эти механизмы связаны, но не идентичны. Некоторые атаки напрямую влияют на ценовые ориентиры, используемые кредитными протоколами, тогда как другие эксплуатируют логику оценки долей или учета активов, не требуя компрометации обычного внешнего оракула. Поэтому заявленный показатель в 43 инцидента следует интерпретировать в рамках классификации источника, а не представлять как доказательство того, что все 43 атаки использовали одну и ту же технику.
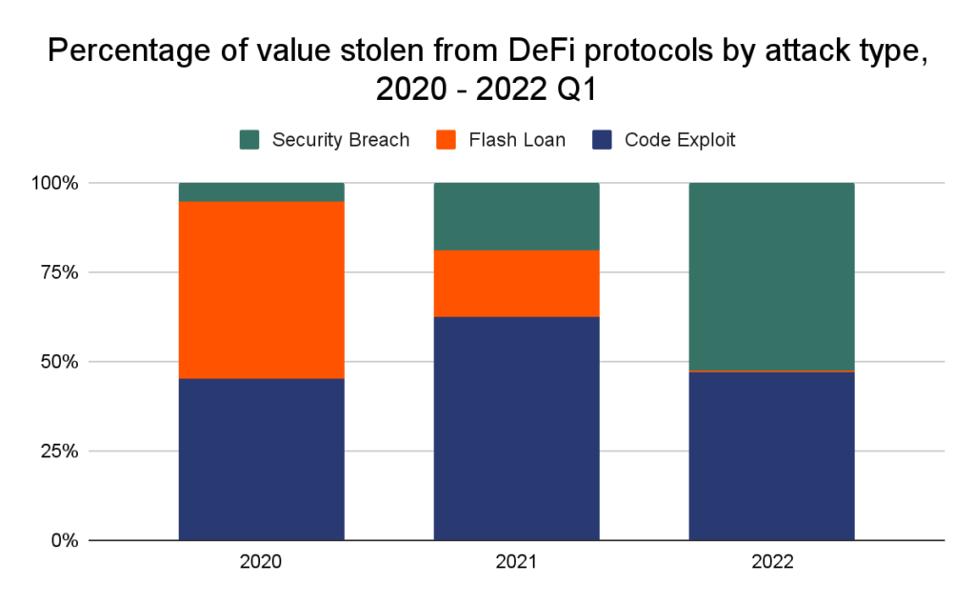
Рисунок 1. Заявленные инциденты манипулирования ценами в DeFi: 27 за полный 2022 год против 43 с 1 января по 21 октября 2026 года. На основе данных DefiLlama, опубликованных RootData 25 октября 2026 года. Периоды не идентичны.
Почему атаки манипулирования ценами учащаются?
Протоколы DeFi часто полагаются на внешние цены или внутренне рассчитанные оценки для определения требований к залогу, лимитов заимствования, права на ликвидацию и стоимости токенизированных долей. Эти зависимости создают возможности для экономической эксплуатации, когда на рыночные данные можно повлиять дешевле, чем стоимость, которую атакующий может извлечь из протокола. Низкая ликвидность, концентрированное владение токенами и недостаточно защищённые механизмы оценки могут повысить чувствительность финансового приложения к аномальным транзакциям. Флеш-кредиты могут дополнительно увеличить объём капитала, доступного в рамках одной транзакции, позволяя временные перемещения ликвидности или искажения цен без необходимости для атакующего удерживать этот капитал в течение длительного периода. Однако флеш-кредиты сами по себе являются инструментами финансирования, а не уязвимостями; эксплойт обычно зависит от отдельной слабости в том, как затронутый протокол интерпретирует рыночные условия или действует на их основе.
Большее количество инцидентов может также отражать расширение и усложнение экосистемы DeFi. Кредитные приложения всё чаще взаимодействуют с пулами ликвидности, токенами хранилищ, деривативами и другими компонуемыми финансовыми продуктами, создавая зависимости, которые трудно оценить независимо. Протокол может вести себя так, как задумали его разработчики, в обычных условиях, но становиться экономически уязвимым, когда несколько связанных систем одновременно реагируют на необычные изменения ликвидности. Именно поэтому корректность кода не обязательно обеспечивает экономическую безопасность. Частота атак может расти, даже если многие отдельные эксплойты относительно невелики, поскольку более широкий спектр приложений подвергает большее число комбинаций допущений о ценообразовании, учёте и залоге враждебному рыночному поведению.
Почему 43 атаки не привели к рекордным потерям
Распределение заявленных потерь даёт иную перспективу по сравнению с количеством инцидентов. Из примерно 199 миллионов долларов, отнесённых к 43 атакам, только инцидент Tectonic составил около 124,5 миллиона долларов, оставив примерно 74,5 миллиона долларов, связанных с остальными 42 событиями. Это означает, что примерно 62,6% от общей суммы было сосредоточено в одном случае. Кроме того, 32 из оставшихся инцидентов, как сообщается, принесли убытки менее 1 миллиона долларов каждый. Данные не указывают на то, что все атаки были сопоставимы по технической сложности или что средний эксплойт причинял исключительно большой ущерб. Вместо этого они показывают крайне неравномерное распределение, при котором относительно частые мелкие события сосуществуют с occasional потерями, достаточно крупными, чтобы доминировать в агрегированной статистике.
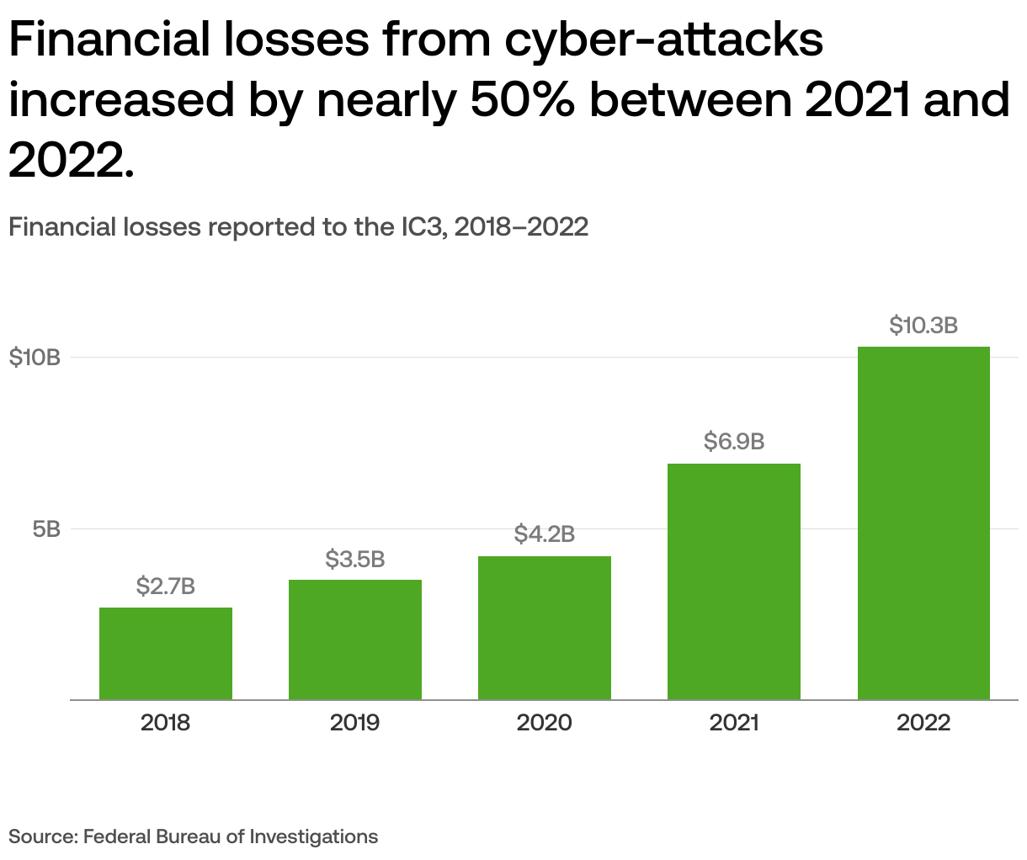
Рисунок 2. Приблизительное распределение 199 миллионов долларов заявленных потерь 2026 года: 124,5 миллиона долларов отнесено к Tectonic и 74,5 миллиона долларов к остальным инцидентам. Суммы округлены и основаны на одном и том же заявленном наборе данных.
Концентрация также усложняет сравнения между годами. Годовой итог может резко возрасти из-за одного исключительного эксплойта, даже когда другие инциденты становятся менее разрушительными, в то время как рекордное количество инцидентов может произойти в год, когда совокупные потери остаются ниже предыдущих пиков. Это делает неприемлемым использование количества атак, общих потерь и средних потерь как взаимозаменяемых. Каждый показатель описывает свою часть среды безопасности. Частота указывает, как часто выявленные слабости подвергались эксплуатации, общие потери описывают экономический ущерб, зафиксированный набором данных, а концентрация показывает, насколько сильно результат зависит от небольшого числа экстремальных исходов. Комплексная оценка рисков должна также учитывать капитал, подверженный воздействию затронутых протоколов, любые последующие восстановления и то, представляют ли заявленные потери валовые переводы, невозмещённый ущерб или оценки, которые могут быть позже пересмотрены.
Случай Tectonic заслуживает особого внимания, поскольку его заявленная классификация связана с учётом токенов и долей, а не с простым примером манипулирования спотовой ценой. Группировка такого инцидента с более широкими эксплойтами, связанными с ценами, может быть разумной в рамках чётко определённой аналитической методологии, но его не следует описывать как обычную атаку манипулирования оракулом без проверки технического механизма. Наличие крупного убытка, связанного с учётом, в том же заявленном итоге подчёркивает важность определения того, какие риски сравниваются. Это также предполагает, что сбой логики финансовой оценки может иметь более серьёзные последствия, чем изолированное временное искажение цены, особенно когда допущения учёта влияют на объём активов, которые пользователям разрешено выводить или занимать.
Как манипулирование ценами превращается в потери протокола
Манипулирование ценами становится экономически разрушительным, когда протокол превращает ненадёжную оценку стоимости в финансовое действие, выгодное атакующему. В децентрализованном кредитовании цены активов определяют, какое обеспечение должен предоставить заёмщик и какой размер кредита может быть обеспечен этим обеспечением. Если система принимает завышенную оценку обеспечения, она может разрешить заимствование, превышающее устойчивую рыночную стоимость актива. Возникающий дисбаланс может оставить кредиторов или поставщиков ликвидности незащищёнными, когда обеспечение в конечном итоге будет оценено ближе к его фактической рыночной цене равновесия. Проблема не просто в том, что цена резко изменилась, поскольку финансовые рынки регулярно испытывают законную волатильность. Проблема в том, что протокол доверял оценке, которая была недостаточно устойчива к манипулированию или непригодна для соответствующего размера транзакции.
Дизайн оракула является одним из возможных источников этой уязвимости, но более широкая проблема касается взаимосвязи между обнаружением цен и финансовыми ограничениями. Спотовые цены, взятые из пулов с малой ликвидностью, могут непропорционально сильно подвергаться влиянию временных транзакций, в то время как определённые средневзвешенные по времени значения могут оставаться уязвимыми, когда манипулирование сохраняется достаточно долго или когда базовый рынок необычайно неликвиден. Другие системы могут полагаться на внутренне рассчитанные обменные курсы для долей хранилища, токенов поставщиков ликвидности или представлений обеспечения. Если эти расчёты не учитывают должным образом прямые переводы токенов, изменения резервов или предложение долей, протокол может выдавать вводящие в заблуждение стоимости активов, даже когда базовые смарт-контракты выполняются в соответствии с их запрограммированными инструкциями. Безопасность, таким образом, зависит от того, остаются ли экономические допущения, закодированные в протоколе, действительными в состязательных условиях, а не только от того, функционируют ли его функции без ошибок кодирования.
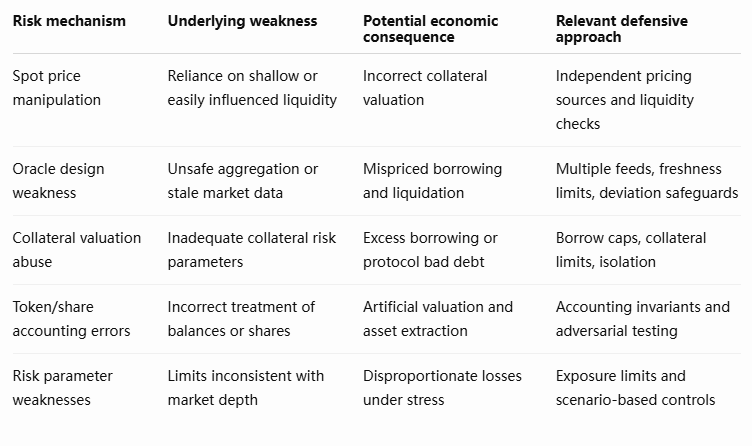
Эти категории рисков не следует понимать как взаимозаменяемые или устранимые с помощью единого механизма. Надёжный внешний оракул может снизить подверженность определённым атакам на спотовые цены, но мало что сделает для предотвращения внутренней ошибки учёта хранилища. Аналогичным образом, более строгие лимиты заимствования могут ограничить ущерб, связанный с неверной оценкой обеспечения, не исправляя сам ошибочный механизм оценки. Защитный дизайн требует многоуровневой оценки задействованных активов, доступной ликвидности для поддержки их цен, условий, при которых против них можно занимать, и правил учёта, определяющих права на базовые средства. Цель состоит в том, чтобы не допустить, чтобы временные или искусственные рыночные условия порождали непропорциональные, необратимые финансовые обязательства.
Что должно измерять управление рисками DeFi?
Анализ безопасности DeFi традиционно уделял особое внимание аудитам смарт-контрактов, выявленным уязвимостям кодирования и общей стоимости, потерянной в громких инцидентах. Эти показатели остаются важными, но рост сообщений об атаках, связанных с ценами, указывает на то, что управление рисками протоколов должно уделять больше внимания экономической подверженности. Кредитным платформам необходимо понимать не только то, являются ли их цены оракула технически точными в обычных условиях, но и то, содержат ли базовые рынки достаточно ликвидности для поддержки оценок обеспечения, используемых в финансовых транзакциях. Параметры риска должны отражать возможность резких ценовых сдвигов, концентрированных держателей и коррелированных изменений по связанным активам. Протоколы, полагающиеся на доли хранилища или токенизированное обеспечение, должны дополнительно проверять, как ведут себя учётные расчёты, когда балансы изменяются способами, отличными от обычных депозитов, выводов средств или переводов.
Риск экономической эксплуатации также варьируется в зависимости от масштаба и дизайна протокола. Относительно небольшой протокол может подвергаться частым атакам, но нести ограниченные абсолютные финансовые потери, поскольку доступный капитал невелик. Более крупная кредитная платформа может сталкиваться с менее частыми инцидентами, но нести гораздо большие потери, когда ключевое допущение об обеспечении или учёте оказывается несостоятельным. В результате панели мониторинга безопасности должны различать частоту инцидентов, серьёзность потерь, концентрацию подверженности, ликвидность активов и возможность восстановления. Мониторинг объёма капитала под риском относительно доступной рыночной ликвидности может обеспечить более полезное предупреждение, чем наблюдение только за историческими суммами эксплойтов. Непрерывное стресс-тестирование, консервативные стандарты листинга, независимая проверка цен и обнаружение аномалий на уровне транзакций могут повысить устойчивость, хотя ни один из этих методов не способен устранить все формы экономического риска.
Отрасли также необходимы единые стандарты классификации. Рассмотрение каждого эксплойта с использованием флеш-кредитов как события манипулирования ценами стирает различия между временным искажением рынка, ошибками в учёте, злоупотреблением привилегированным доступом и другими уязвимостями. Более детальная отчётность об инцидентах может помочь разработчикам выявлять повторяющиеся механизмы сбоев и оценивать эффективность защитных изменений. Например, MEXC News задокументировал эксплойт Makina, связанный с манипулированием оракулом и оценкой активов, иллюстрируя, как зависимость от внешней информации о ликвидности может создавать финансовые последствия, когда ценовые допущения нарушаются. Такие случаи наиболее информативны, когда затронутый механизм оценки и возникшая экономическая подверженность риску чётко отделены от более широкой категории взломов DeFi.
Мнение MEXC: частота атак — это структурное предупреждение
Рост числа зарегистрированных инцидентов свидетельствует о том, что децентрализованные финансы должны всё чаще рассматривать экономическую безопасность как отдельную дисциплину наряду с безопасностью программного обеспечения. Смарт-контракты могут выполнять транзакции в точном соответствии с написанным кодом, но при этом допускать экономически вредные результаты, когда цены, лимиты залога или расчёты долей зависят от допущений, которые не выдерживают экстремальных условий. Это делает качество финансового дизайна всё более важным по мере того, как приложения DeFi становятся более взаимосвязанными. Новые продукты вводят дополнительные взаимодействия между кредитными рынками, пулами ликвидности, деривативами и токенизированными активами, создавая возможности как для законной эффективности капитала, так и для неожиданной передачи рисков.
Концентрация потерь дополнительно указывает на то, что показатели безопасности нельзя обобщить одним заголовочным числом. Частые более мелкие инциденты могут выявлять устойчивые слабости в широком спектре приложений, тогда как экстремальные потери указывают на системы, где ошибочные оценки могут затрагивать значительный капитал. С точки зрения структуры рынка наиболее актуальный вопрос заключается в том, улучшают ли протоколы DeFi свою способность ограничивать финансовые последствия аномальных входных данных. Более консервативная политика залога, более качественное ценообразование с учётом ликвидности, более строгие учётные инварианты и независимый мониторинг рисков могли бы снизить потенциальный ущерб, даже если попытки манипулирования остаются распространёнными. Долгосрочная репутация DeFi будет зависеть от демонстрации устойчивости в неблагоприятных экономических условиях, а не просто от увеличения числа завершённых аудитов безопасности.
Больше атак выявляет риски за пределами заголовочных потерь
Увеличение до 43 зарегистрированных инцидентов манипулирования ценами в DeFi в 2026 году свидетельствует о том, что экономические уязвимости остаются широко распространёнными в децентрализованных финансовых приложениях. Сравнение с 27 инцидентами в 2022 году иллюстрирует заметный рост зарегистрированного годового количества, но связанные данные о потерях показывают, почему показатели безопасности нельзя понять только через частоту. Около 199 миллионов долларов зарегистрированных потерь были в значительной степени сосредоточены в одном инциденте, тогда как многие другие события включали существенно меньшие суммы. Такое сочетание позволяет предположить, что отрасль сталкивается как с повторяющимися локальными слабостями, так и с occasional сбоями, способными причинить непропорциональный ущерб.
Атаки манипулирования ценами в DeFi также выявляют более широкую проблему в дизайне финансовых услуг на основе блокчейна. Кредитование, управление залогом, токенизированные хранилища и децентрализованные системы ликвидности зависят от финансовых допущений, которые могут стать ненадёжными в состязательных условиях. Даже когда код смарт-контракта выполняется корректно, слабые ценовые ориентиры, чрезмерные разрешения по залогу или неверные учётные соотношения могут позволить извлечь экономическую стоимость. Поэтому наиболее важные защитные меры выходят за рамки обычных аудитов кода и включают стресс-тестирование, консервативные лимиты риска, оценки с учётом ликвидности и системы мониторинга, предназначенные для обнаружения аномального финансового поведения.
Будущий анализ должен уделять приоритетное внимание изменениям частоты инцидентов относительно числа активных протоколов, потерям с поправкой на подверженность капитала, концентрации среди крупнейших событий и улучшениям в классификации механизмов атак. Исследователям также следует отслеживать, измеримо ли обновлённые системы оракулов, ограничения залога и учётные меры защиты снижают потери в сопоставимых рыночных условиях. Такие данные обеспечат более прочную основу для оценки прогресса в области безопасности, чем одни лишь абсолютные показатели количества инцидентов.
Главный урок 2026 года заключается не просто в том, что атаки на DeFi стали более частыми. Он состоит в том, что безопасность протоколов должна оцениваться через экономические последствия аномальных рыночных входных данных, с особым вниманием к редким сбоям, способным преодолеть обычные финансовые гарантии. Способность отрасли управлять этим риском будет важным фактором её долгосрочной финансовой репутации.
Источники
DefiLlama — база данных взломов и эксплойтов:
https://defillama.com/hacks
RootData — 43 атаки манипулирования ценами в DeFi в 2026 году, 25 октября 2026 года:
https://www.rootdata.com/news/801504
BlockBeats — статистика атак манипулирования ценами в DeFi:
https://en.theblockbeats.news/flash/373610
Отказ от ответственности: Данная статья предназначена только для ознакомления и не является инвестиционной рекомендацией. Рынок криптовалют отличается высокой волатильностью. Пожалуйста, принимайте решения осторожно, исходя из ваших индивидуальных обстоятельств.