A Gnosis Pay, um projeto fintech da Grã-Bretanha, confirmou oficialmente que dados pertencentes aos titulares de seus cartões de débito Visa de varejo foram comprometidos. A violação, que ocorreu em 3 de novembro, dá continuidade à tendência deste outono, quando os atacantes não precisam mais ir atrás de blockchains ou contratos inteligentes. É muito mais fácil para eles atingir a infraestrutura fiduciária tradicional que liga os ativos digitais ao mundo real.
Parceiros institucionais e investidores podem respirar aliviados, pois a plataforma B2B corporativa e white-label da empresa está operando normalmente. Para os usuários comuns, o ponto principal é que as criptomoedas em suas carteiras estão seguras, já que a empresa afirmou que os fundos também não foram afetados. A emissora dos cartões, Monavate Limited, que é regulada pela Financial Conduct Authority do Reino Unido, continua operando também. Os hackers saíram apenas com os dados.
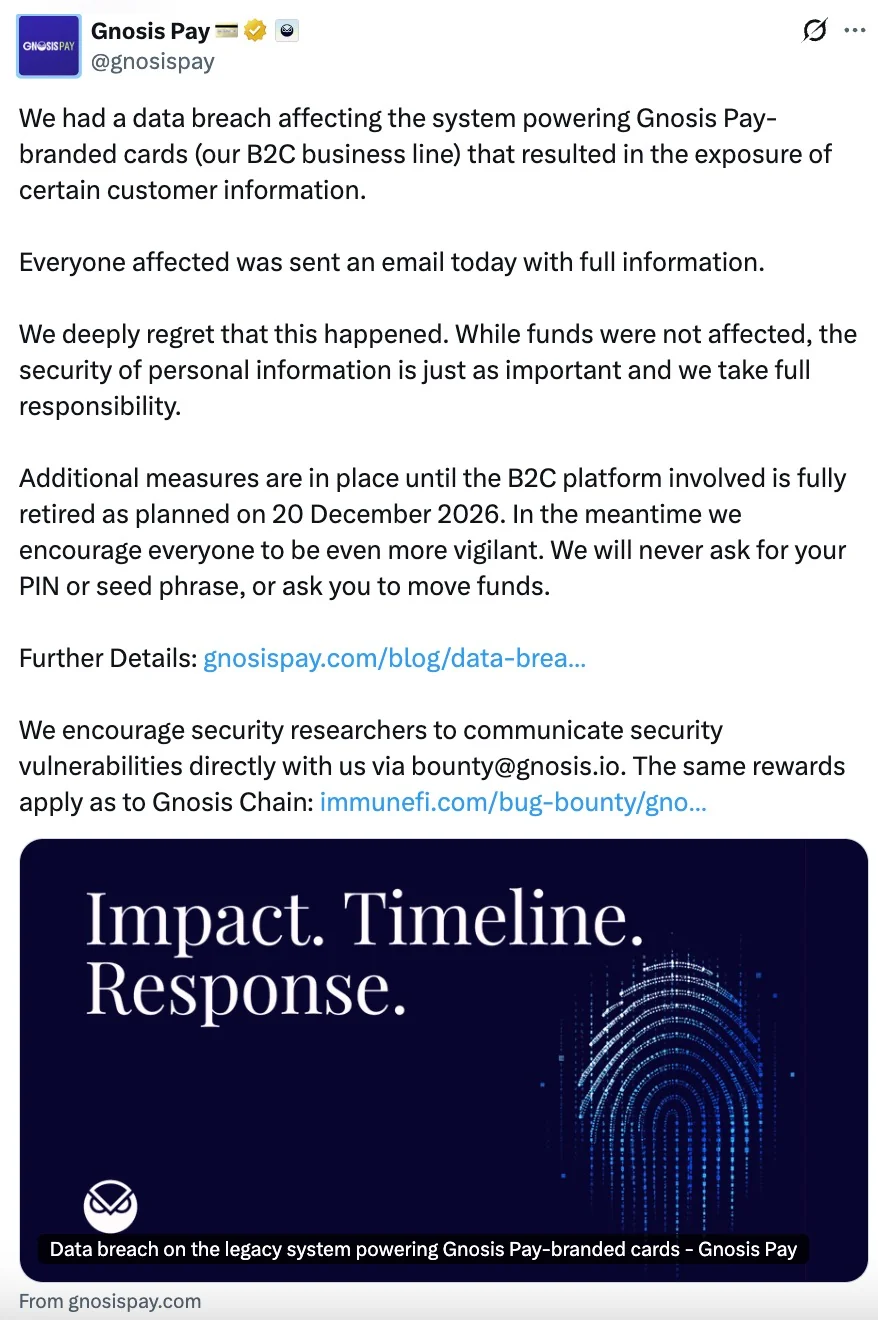
Desta vez, o acesso não autorizado envolveu um sistema legado de processamento de cartões B2C. A plataforma Gnosis Pay já estava sendo preparada para desativação, com um encerramento total programado para 20 de dezembro. De acordo com a explicação oficial, após o hack acontecer, a equipe de segurança da Gnosis Pay agiu rapidamente para conter a ameaça e cortar o acesso por meio das chaves comprometidas em duas horas.
A cripto está segura, mas os dados se foram. O que vem a seguir
O incidente da Gnosis Pay completa uma trilogia de grandes vazamentos neste outono e expõe um ponto fraco compartilhado pelos gateways cripto-fiduciários. A linha do tempo das últimas semanas aponta para um padrão claro evidente nos vazamentos da Ledger, Trezor, SafePal e Keystone ao longo de 2026.
A Gnosis Pay concluiu o envio de e-mails aos usuários afetados com uma lista detalhada dos dados expostos. Até que o sistema fique offline no próximo mês, a empresa está operando em modo de emergência, com o monitoramento de transações sendo intensificado, e a verificação 3D Secure agora é obrigatória para todos os pagamentos online.
É claro que a empresa também emitiu um alerta urgente de phishing. Armados com detalhes de compras, endereços e dados pessoais, os golpistas já estão começando a se passar por suporte oficial ao cliente. A equipe da Gnosis Pay pede aos usuários que desconfiem de todas as solicitações recebidas e lembra que “nós e nossos Aplicativos Parceiros nunca pediremos” credenciais de segurança, como frases-semente, chaves privadas, PINs ou números completos de cartão, para verificar ou cancelar transações. Por fim, quaisquer alterações de conta são legítimas apenas quando os usuários as fazem diretamente dentro do aplicativo oficial.