Escrito por: Xiaobing, Shenchao TechFlow
Nas primeiras horas de 30 de outubro de 2026, as carteiras quentes da Binance em 9 redes foram violadas simultaneamente, com mais de 6,26 bilhões de USD transferidos on-chain.
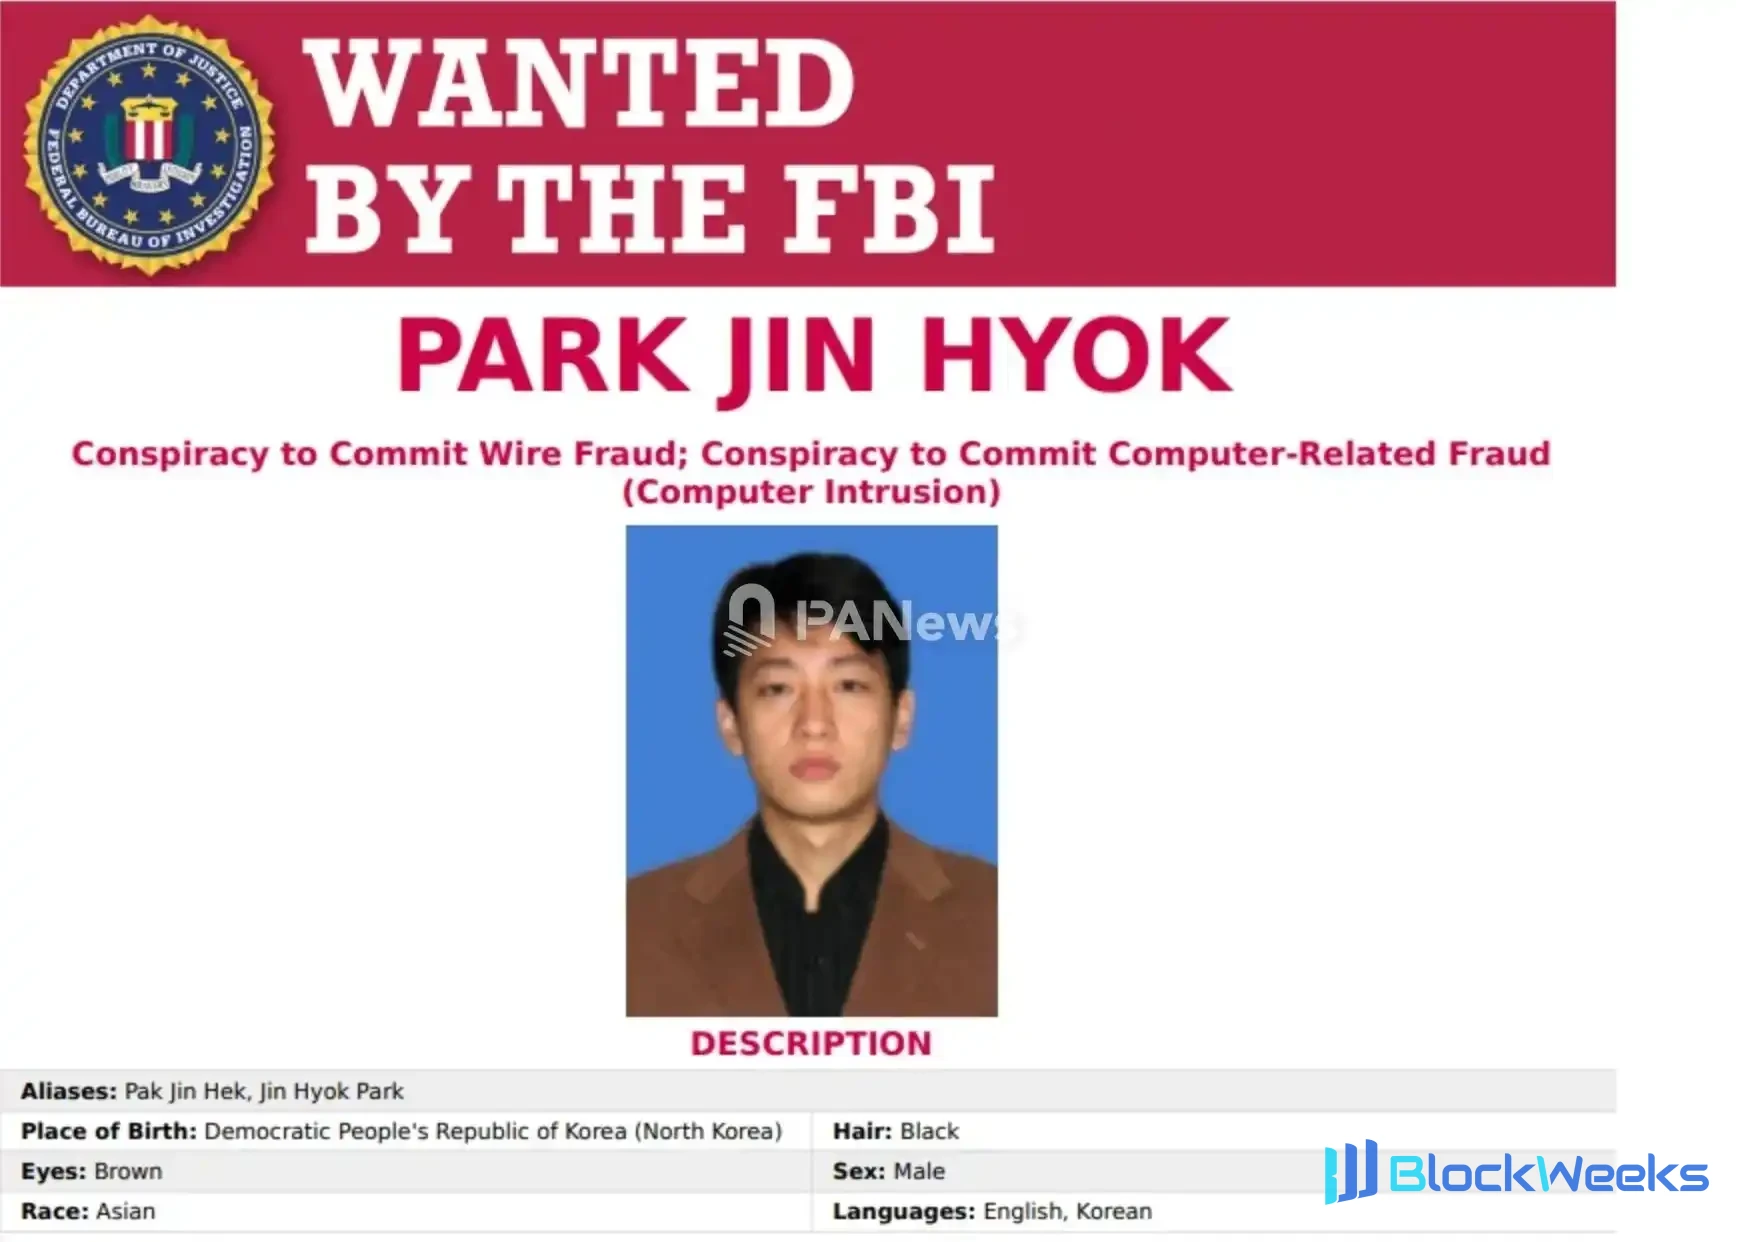
Em 31 de outubro, foi anunciado que o Federal Bureau of Investigation (FBI) dos Estados Unidos anunciou que grupos de hackers norte-coreanos estavam envolvidos no roubo da Binance, e Trump declarou que, se for confirmado que foi obra da Coreia do Norte, os EUA negociarão com a Coreia do Norte.
Um país transformou toda a indústria cripto em um caixa eletrônico.
De acordo com estatísticas do Shenchao TechFlow, entre 2017 e 2026, hackers associados ao Lazarus e à Coreia do Norte estiveram envolvidos em um total de 37 casos de roubo de criptomoedas, com um valor total estimado em aproximadamente 11,817 bilhões de USD.
Desde o início com o ataque de 2017 à exchange sul-coreana Bithumb, roubando 7 milhões de USD, até a Binance evaporar bilhões da noite para o dia, como a Coreia do Norte, considerada como tendo uma rede fechada, passou de um ator marginal no campo de batalha cibernético para o predador de topo no mundo cripto em menos de uma década?
Um PDF, Seiscentos Milhões de Dólares
No início de 2022, um engenheiro sênior da Sky Mavis, empresa controladora do jogo cripto Axie Infinity, recebeu uma mensagem no LinkedIn de alguém que se dizia recrutador de uma determinada empresa, oferecendo um pacote de remuneração altamente atrativo.
O engenheiro passou por várias rodadas de entrevistas, e tudo parecia legítimo. Por fim, ele recebeu uma carta de oferta em formato PDF. No momento em que abriu o arquivo, um spyware se infiltrou silenciosamente nos sistemas internos da Sky Mavis.
A Ronin Bridge do Axie Infinity usa um mecanismo de prova de autoridade com 9 nós validadores, exigindo 5 assinaturas de nós para aprovar saques. Os atacantes penetraram na infraestrutura de TI da Sky Mavis através do computador do engenheiro infectado e obtiveram as chaves de 4 validadores. A 5ª assinatura veio de uma vulnerabilidade esquecida: em novembro de 2021, a Sky Mavis havia solicitado à Axie DAO para ajudar a assinar durante o pico de carga de transações, e essa autorização temporária foi descontinuada em dezembro, mas as permissões de acesso nunca foram revogadas.
Em março de 2022, 620 milhões de USD desapareceram da Ronin Bridge. Um mês depois, o FBI atribuiu o ataque ao Grupo Lazarus da Coreia do Norte.
Uma oferta falsa, uma autorização esquecida, seiscentos milhões de dólares roubados.
O roteiro da Ronin foi repetidamente reencenado desde então, mas os métodos dos atacantes evoluíram.
Em junho de 2022, a Harmony Horizon Bridge caiu, e 100 milhões de USD foram transferidos. Os atacantes se disfarçaram de desenvolvedores de blockchain e obtiveram permissões de sistema como insiders. Em 2023, Atomic Wallet, Alphapo, CoinsPaid e Stake.com caíram um após o outro, com perdas acumuladas superiores a 238 milhões de USD. Em julho de 2024, a exchange indiana WazirX foi violada por 235 milhões de USD.
Cada ataque usou um método diferente, mas a lógica por trás deles é surpreendentemente consistente: encontrar uma pessoa, enganar essa pessoa, usar essa pessoa para abrir uma porta.
Em fevereiro de 2025, eles elevaram essa metodologia a um novo patamar.
A carteira fria da Bybit foi drenada em 1,5 bilhão de USD. A análise post-mortem do pesquisador de segurança da Paradigm, samczsun, mostrou que os atacantes não atacaram diretamente a Bybit, mas se infiltraram na infraestrutura de seu provedor de serviços de carteira multisig Safe{Wallet}, plantando código malicioso lá e visando precisamente o processo de assinatura da carteira fria da Bybit. Isso significa que mesmo que as medidas de segurança da própria Bybit fossem impecáveis, desde que a cadeia de suprimentos upstream fosse violada, todas as defesas se tornariam inúteis.
Oito meses depois, a Binance se tornou a mais recente presa.
Os resultados da investigação pós-incidente da Binance mostraram que o laptop de um engenheiro de operações foi comprometido, e os atacantes o usaram para se infiltrar nos sistemas internos e usaram o EIP-7702 para fazer a carteira quente assinar uma autorização de delegação. Shenyu desconstruiu a lógica do contrato de ataque em uma análise post-mortem on-chain: "O programa do atacante reconhece apenas um mestre e faz apenas uma coisa: transferir dinheiro."
De Ronin à Bybit e à Binance, a escala dos ataques saltou de 600 milhões para 1,5 bilhão e depois para 6,2 bilhões. Cada vez foi uma vitória da engenharia social, e cada vez começou com uma pessoa.
Seu colega pode ser norte-coreano
Se os ataques externos do Lazarus são "arrombar a porta", então a infiltração de trabalhadores de TI norte-coreanos é "entrar em casa pela porta da frente".
Em outubro de 2024, o CoinDesk publicou um relatório investigativo que chocou o setor. Repórteres rastrearam registros de pagamentos em blockchain e pistas internas e descobriram que mais de 24 empresas de criptomoedas haviam contratado, sem saber, trabalhadores de TI norte-coreanos, com pelo menos 12 empresas confirmando que encontraram suspeitos de funcionários norte-coreanos em suas listas de pessoal. Entre os projetos citados estavam Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance e Truflation.
O pesquisador de segurança da MetaMask, Taylor Monahan, revelou que pelo menos 40 protocolos DeFi contrataram trabalhadores de TI norte-coreanos durante o histórico de desenvolvimento, abrangendo um período de até sete anos.
Essas pessoas passaram pela triagem usando passaportes, vistos e currículos cuidadosamente fabricados, enviando candidaturas no Telegram, Discord e Indeed. Elas tinham como alvo equipes de startups com processos de contratação frouxos e salários denominados em criptomoedas, e quase nunca ligavam as câmeras enquanto trabalhavam remotamente. Segundo estimativas das Nações Unidas, os trabalhadores de TI norte-coreanos arrecadam até 600 milhões de dólares por ano para o regime, dos quais os indivíduos podem ficar com apenas 10% a 30%.
Em março de 2024, o incidente da Munchables forneceu um caso exemplar.
Esse jogo de NFT baseado na blockchain Blast contratou um desenvolvedor sob o pseudônimo "Werewolves0943". O investigador on-chain ZachXBT rastreou e descobriu que esse desenvolvedor era um espião norte-coreano que usou permissões de desenvolvimento para extrair 17.400 ETH do projeto, no valor de aproximadamente 62 milhões de dólares.
A reviravolta da história é que, sob pressão do fundador da Blast, Pacman, e da comunidade, o desenvolvedor entregou todas as chaves privadas em 8 horas e reembolsou integralmente os fundos roubados. Ninguém sabe por que ele os devolveu. Uma hipótese é que, após ser exposto, continuar a manter os fundos roubados só traria problemas maiores.
Mas a experiência da Sushi não foi tão sortuda.
Em setembro de 2021, a plataforma Sushi/MISO foi hackeada em aproximadamente 3 milhões de dólares. A investigação pós-incidente descobriu que dois ex-contratados sob os pseudônimos "Anthony Keller" e "Sava Grujic" mantiveram acesso ao código-fonte após serem demitidos. A Sushi posteriormente também contratou outro suspeito de ser contratado norte-coreano, "Gary Lee". Em 2023, o fundador da Truflation, Stefan Rust, descobriu que 5 membros de sua equipe eram suspeitos de serem trabalhadores norte-coreanos, mais de um terço de todos os funcionários. A empresa subsequentemente sofreu um ataque de vazamento de chaves privadas de aproximadamente 5 milhões de dólares.
Dados da CrowdStrike mostram que trabalhadores de TI norte-coreanos se infiltraram em mais de 320 empresas em 12 meses, um aumento de cerca de 220% em relação ao ano anterior.
Eles usam identidades falsas, contratam pessoas localmente nos Estados Unidos para montar vários computadores para trabalho remoto centralizado a fim de falsificar sua localização geográfica, e usam IA generativa para lidar com entrevistas em vídeo.
A empresa de segurança KnowBe4 até descobriu que também havia sido enganada: um "funcionário" que entrou pelo processo normal de recrutamento começou imediatamente a implantar malware após começar a trabalhar.
Incapaz de dizer uma única palavra ruim sobre Kim Jong Un
Que tipo de pessoas são os hackers norte-coreanos?
Em agosto de 2026, um jornalista coreano-americano, com a assistência da pesquisadora de segurança da MetaMask Taylor Monahan, de Nick Bax, da SEAL Alliance, e da Ump Labs, disfarçou-se como a recrutadora "Sophie Wang" e realizou uma entrevista em vídeo com um suspeito de ser um hacker estatal norte-coreano.
Esse candidato à vaga se autodenominou "Justin Lim" e afirmou morar em Long Beach, Califórnia, mas seu sotaque foi julgado como coreano. Pistas on-chain e dados de identidade indicam que sua localização real é muito provavelmente Vladivostok, na Rússia, e que ele roubou aproximadamente 2,7 milhões de dólares da MetaPlay em 2022.

Durante a entrevista, ele demonstrou considerável habilidade técnica: explicou como fazer o fork da rede Velas e colocar o The Graph funcionando de forma compatível, e ao se deparar com os protocolos desconhecidos OpenSea Seaport e Uniswap v4, ele abria a documentação na hora e a analisava.
Quando o entrevistador mencionou que a Coreia do Norte roubou 1,5 bilhão de dólares da Bybit, ele exibiu o único sorriso de toda a entrevista.
A última pergunta encerrou tudo. O entrevistador pediu que ele dissesse algo negativo sobre Kim Jong-un. Após um silêncio, ele saiu do Zoom. Em seguida, alegou "internet instável" e pediu para continuar a comunicação via Discord ou Telegram. Quando pressionado novamente, ele respondeu apenas: "Não conheço muito bem essa pessoa."
Na Coreia do Norte, criticar publicamente o líder supremo pode resultar no envio de três gerações para campos de prisioneiros políticos. Esse teste foi posteriormente amplamente recomendado pela comunidade de segurança como método de triagem em recrutamento: exigir que os candidatos façam um comentário negativo sobre Kim Jong-un, e quase todos os desenvolvedores norte-coreanos optarão por evitar isso.
Guerra Secreta
A capacidade de ciberataque da Coreia do Norte não foi construída da noite para o dia.
Segundo a revelação do desertor Jang Se-yul ao Business Insider, o programa de guerra cibernética da Coreia do Norte remonta à década de 1980, com o codinome interno "Guerra Secreta". O regime de Kim percebeu desde cedo que, dado que seu poder militar convencional é muito inferior ao das forças combinadas dos EUA e da Coreia do Sul, as operações cibernéticas são a arma assimétrica de menor custo e maior retorno.
Treinar um hacker norte-coreano leva cerca de nove anos. O ponto de partida é a Universidade de Tecnologia Kim Chaek (antiga Universidade de Automação), que admite 100 pessoas por ano entre cerca de 5.000 candidatos. Os critérios de seleção priorizam o histórico político; o sistema "songbun" da Coreia do Norte divide os cidadãos em três classes principais e 56 subcategorias, registradas em arquivos de registro domiciliar. Os trainees têm seis aulas de 90 minutos por dia, estudam linguagens de programação e sistemas operacionais, aprofundam-se na arquitetura do Windows e são obrigados a escrever malware de forma independente, sem depender de ferramentas prontas.
Após a formatura, os hackers são designados para grupos de ação voltados a países e inseridos no exterior sob a identidade de funcionários corporativos legítimos por cerca de dois anos, aprendendo o idioma e a cultura locais. O salário é extremamente generoso: até 2.000 dólares por mês, o dobro do salário de um embaixador norte-coreano. As recompensas também incluem um apartamento em Pyongyang de mais de 185 metros quadrados e o direito de mudar toda a família para a capital.
"O custo de treinar hackers é extremamente baixo", disse Jang Se-yul. "É por isso que até um país pobre pode investir pesadamente nessa área."
Em sua visão, a ameaça cibernética é mais direta e mais perigosa do que a ameaça nuclear: "Esta é uma guerra que não exige disparar uma arma."
Império Fantasma
O Departamento do Tesouro dos EUA sancionou três entidades em 2019 — Lazarus Group, BlueNoroff e Andariel — e declarou que todas são controladas pelo Bureau Geral de Reconhecimento (RGB) da Coreia do Norte, mas o nome "Lazarus" é, na verdade, apenas o termo coletivo do mundo exterior para um vasto sistema de ciberataque em nível estatal.
Em uma análise publicada após o incidente da Bybit, o pesquisador de segurança da Paradigm, samczsun, mapeou essa intrincada rede organizacional:
TraderTraitor: O caçador de grandes presas. Especializado em exchanges, custodiantes e sistemas de carteiras, habilidoso em spear-phishing e falsas oportunidades de emprego; Ronin, WazirX e Bybit vieram todos dessa equipe. Eles geralmente não usam vulnerabilidades de dia zero, mas sim abrem os sistemas manipulando "pessoas".
AppleJeus (Citrine Sleet): O assassino da cadeia de suprimentos. Desenvolve softwares trojanizados em torno de cenários de criptomoedas; a infiltração na Radiant Capital em 2024 é seu trabalho característico. Eles também usaram a vulnerabilidade de dia zero do Chromium CVE-2024-7971 para implantar o FudModule Rootkit.
BlueNoroff (Sapphire Sleet): O caçador financeiro. No início, atacava bancos e sistemas SWIFT, e em 2016 quase levou 1 bilhão de dólares do banco central de Bangladesh (obtendo na verdade 81 milhões de dólares). Agora mudou-se completamente para os setores de criptomoedas e capital de risco.
Famous Chollima: O infiltrador. Junta-se a empresas de tecnologia e criptomoedas por meio de identidades falsas, criando capacidade de penetração interna. As 320 empresas infiltradas rastreadas pela CrowdStrike são principalmente obra dessa equipe.
DangerousPassword: Lançamento de baixo custo e ampla rede. E-mails de phishing e aplicativos falsos de videochamada; os métodos são simples, mas vencem pelo volume.
Há uma extensa sobreposição de membros, ferramentas e infraestrutura entre esses ramos, e diferentes agências de segurança lhes dão nomes diferentes. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
O mesmo adversário, uma dúzia de nomes, máscaras diferentes.
Guerra Assimétrica
Após o incidente da Binance, Musk publicou no X: "Todo dia é Zeroday."
Isso não é retórica. Um relatório de pesquisa especial divulgado pelo departamento de inteligência de ameaças da Microsoft mostra que, entre os oito principais grupos de hackers norte-coreanos ativos, três já concluíram a integração profunda de ferramentas de IA com os fluxos de trabalho diários de ataque, atingindo o nível mais alto no modelo de maturidade da Microsoft para aplicação de IA em ameaças cibernéticas.
O envolvimento da IA não está mais confinado a experimentos periféricos; agora cobre totalmente toda a cadeia de reconhecimento inicial, phishing de engenharia social, disfarce de identidade, escrita de malware e até envenenamento da cadeia de suprimentos de software. Em outras palavras, os e-mails de phishing, currículos falsos e códigos maliciosos que antes exigiam semanas de preparação agora podem ser gerados em massa e iterados automaticamente.
O atacante só precisa encontrar uma vulnerabilidade; o defensor deve proteger contra todas as vulnerabilidades. Esta é uma guerra assimétrica.
Dos 7 milhões de dólares da Bithumb aos 620 milhões de dólares da Ronin, dos 1,5 bilhão de dólares da Bybit aos 6,2 bilhões de dólares da Binance, a escala dos ataques cresceu exponencialmente. Na outra ponta dessa curva está um país com PIB per capita inferior a 2.000 dólares, um grupo de jovens que começaram nove anos de treinamento aos 17 anos, e uma máquina estatal que serve à "Guerra Secreta" há quarenta anos.
A indústria cripto deve encarar um fato: do outro lado está todo o poder de guerra cibernética de um Estado com armas nucleares, e esse adversário está se tornando cada vez mais forte.