

1 października 2026 roku protokół cross-chain NEAR Intents przerwał milczenie i oficjalnie potwierdził, że jego infrastruktura została zhakowana, co kosztowało projekt 3,8 miliona dolarów.
Publikacja oficjalnego raportu i przyznanie się do luki natychmiast uderzyły w rynek: rodzimy token NEAR spadł o 7,5% w ciągu kilku minut, osiągając lokalne minimum na poziomie 4,76 dolara, po czym częściowo odbił do 4,84 dolara.
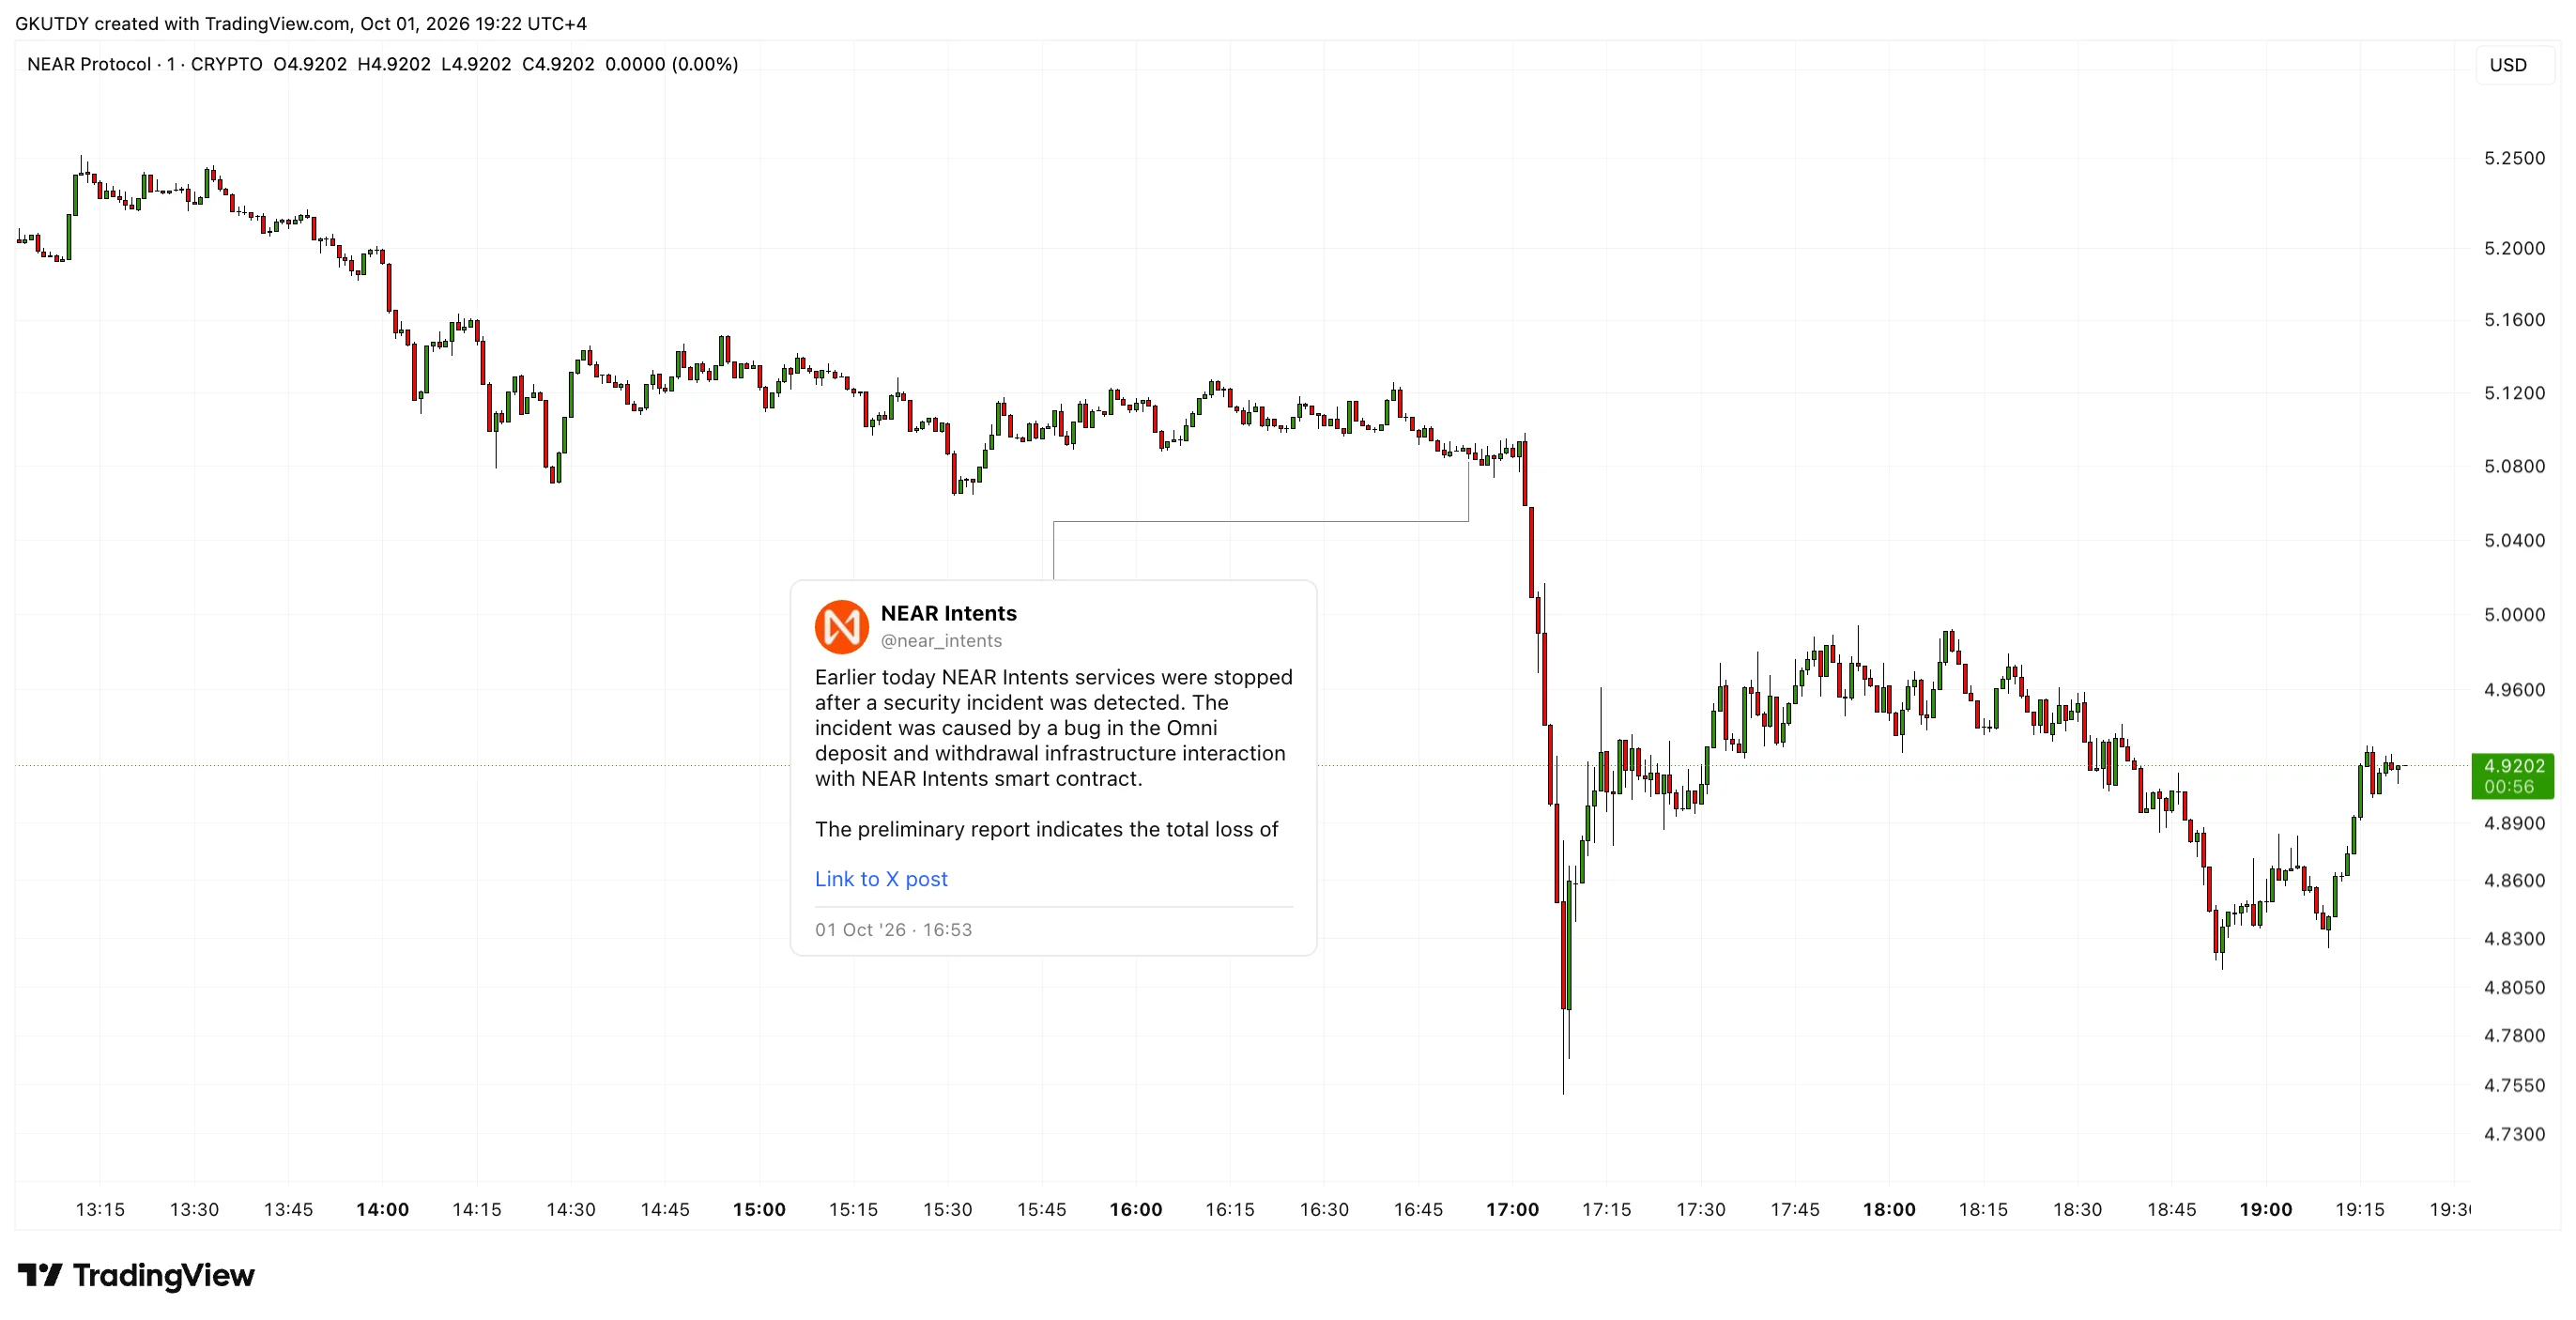
Sytuacja wygląda paradoksalnie. Zaledwie kilka dni wcześniej ten sam protokół świętował wielki sukces: jego system bezpieczeństwa SHIELD skutecznie zablokował transakcje o wartości 50 milionów dolarów, udaremniając próbę prania funduszy przez hakerów po głośnym ataku na giełdę Bitget. Jednak ta zewnętrzna obrona okazała się bezsilna wobec wewnętrznego błędu integracji.
Jak pojedynczy błąd integracji zniweczył zewnętrzne zabezpieczenia, kosztując 3,8 miliona dolarów
NEAR Intents to jeden z wiodących trendów technologicznych roku, z wolumenem obrotu przekraczającym 30 miliardów dolarów. Realizuje koncepcję abstrakcji łańcucha. Idea jest prosta: zamiast zagłębiać się w szczegóły Web3, użytkownik lub agent AI po prostu wyraża intencję — na przykład „chcę wymienić USDT z Arbitrum na natywnego Bitcoina”.
Cała infrastruktura bazowa wykonuje całą rutynową pracę: znajduje mosty, oblicza opłaty za gas i wybiera sieci.
Ta ukryta złożoność właśnie zawiodła projekt. Według zespołu incydent został spowodowany błędem w interakcji między smart kontraktem NEAR Intents a architekturą powierniczą Omni.
Napastnicy wykorzystali lukę, aby dokonać nieautoryzowanych wypłat z gorącego portfela platformy w sieci BNB Chain (BSC). Szybko przenieśli skradzione aktywa do KuCoin, a następnie zamienili je na Bitcoina za pośrednictwem mostów cross-chain.
W odpowiedzi zespół NEAR Intents natychmiast wdrożył jasny plan kryzysowy:
- Luka została naprawiona: Błąd smart kontraktu został załatany. Główna strona, near(.)com, i podstawowe usługi mają powrócić w ciągu godziny.
- Mosty zostały zamrożone: Wpłaty i wypłaty w 11 blockchainach — w tym Polygon, TON, Optimism, Avalanche i Scroll — pozostaną wstrzymane przez około 12 kolejnych godzin, aż Omni zakończy swoje poprawki.
- Gwarancje finansowe: Skarbiec projektu w pełni zrekompensuje użytkownikom ich straty. Aktywa przechowywane w systemie, takie jak te w gorącym portfelu, mogą zostać bezpiecznie wymienione, gdy tylko usługa zostanie wznowiona.
Protokół zaangażował już organy ścigania i analityków blockchain do śledztwa w celu prześledzenia ruchu skradzionego Bitcoina.
Ten przypadek jest ważnym precedensem dla branży. NEAR Intents jest pozycjonowany jako kluczowa warstwa finansowa dla gospodarki agentów AI, w której agenci muszą wchodzić w interakcje z Web3 automatycznie, bez ręcznego podpisywania transakcji.
Hack pokazał, że nawet gdy projekt skutecznie chroni swoje zewnętrzne zabezpieczenia, architektura „intencji” pozostaje podatna w punktach integracji z konwencjonalnymi mostami.
Szybka reakcja zespołu i gotowość do pokrycia strat z własnego skarbca pomogły projektowi uniknąć upadku reputacji. Jednak standardy bezpieczeństwa dla bram cross-chain będą musiały zostać wyraźnie przepisane.