Ataki manipulacji cenami DeFi osiągnęły nowy zgłoszony roczny rekord w 2026 roku, ujawniając utrzymujące się słabości w sposobie, w jaki zdecentralizowane protokoły finansowe wyceniają aktywa, zarządzają zabezpieczeniem i reagują na nienormalne warunki rynkowe. Według danych DefiLlama cytowanych przez RootData i inne publikacje branżowe, do 21 października odnotowano 43 incydenty manipulacji cenami, co przewyższa poprzedni pełny roczny rekord wynoszący 27 incydentów w 2022 roku. Zgłoszone straty związane z incydentami z 2026 roku wyniosły łącznie około 199 milionów dolarów, choć ich rozkład ujawnia bardziej złożony obraz bezpieczeństwa, niż sugeruje nagłówek liczbowy.
Jeden incydent dotyczący Tectonic odpowiadał za około 124,5 miliona dolarów, czyli 62,6% zgłoszonej sumy. Spośród pozostałych 42 incydentów, 32 spowodowały indywidualne straty poniżej 1 miliona dolarów. Ta koncentracja wskazuje, że częstotliwość exploitów i łączna szkoda finansowa są odrębnymi miarami ryzyka protokołu. Rosnąca liczba incydentów niekoniecznie oznacza, że przeciętny atak stał się bardziej szkodliwy, podczas gdy pojedyncza poważna awaria może zdominować roczne liczby strat w branży.
Ważniejszym pytaniem jest, dlaczego podatności związane z cenami nadal dotykają zdecentralizowane finanse pomimo postępów w audycie smart kontraktów i monitorowaniu bezpieczeństwa. Zrozumienie tego trendu wymaga zbadania, w jaki sposób ceny rynkowe wchodzą do systemów pożyczkowych, zabezpieczeniowych i księgowania tokenów — oraz dlaczego technicznie ważne transakcje mogą nadal powodować ekonomicznie destrukcyjne skutki.
Najważniejsze wnioski
- DeFi odnotowało 43 zgłoszone incydenty manipulacji cenami do 21 października 2026 roku, w porównaniu z 27 w całym 2022 roku.
- Powiązane straty osiągnęły około 199 milionów dolarów, przy czym jeden incydent Tectonic odpowiadał za około 62,6% sumy.
- Trzydzieści dwa z pozostałych 42 incydentów wiązały się ze stratami poniżej 1 miliona dolarów, co pokazuje znaczenie odróżnienia częstotliwości ataków od ich dotkliwości.
- Ryzyko manipulacji cenami wykracza poza konwencjonalne awarie oracle, obejmując wycenę zabezpieczenia, założenia dotyczące płynności i księgowanie udziałów tokenów.
- Skuteczne bezpieczeństwo DeFi wymaga testów warunków skrajnych pod kątem ekonomicznym, obok audytów smart kontraktów i monitorowania transakcji.
Ataki manipulacji cenami DeFi osiągają nowy rekord
Wzrost ataków manipulacji cenami DeFi ilustruje, w jaki sposób podatności związane z danymi rynkowymi i wyceną aktywów pozostają istotne, gdy zdecentralizowane finanse stają się bardziej zaawansowane technologicznie. Liczby zgłoszone przez DefiLlama wskazują, że liczba incydentów osiągnęła 43 do 21 października 2026 roku, przekraczając 27 odnotowanych w całym 2022 roku. Porównanie ustala wyższą zgłoszoną liczbę incydentów, choć okresy obserwacji się różnią: liczba z 2026 roku obejmuje tylko rok do 21 października, podczas gdy wcześniejsza liczba reprezentuje pełny rok kalendarzowy. Wzrost jest zatem istotny jako zgłoszona liczba, ale nie powinien być automatycznie interpretowany jako precyzyjnie zmierzona zmiana prawdopodobieństwa ataku. Zmiany w liczbie aktywnych protokołów, ekspozycji kapitałowej, wykrywaniu incydentów i praktykach klasyfikacji mogą również wpływać na to, ile zdarzeń pojawia się w bazach danych bezpieczeństwa.
Klasyfikacja tych incydentów jest szczególnie ważna. Baza exploitów DefiLlama rozróżnia kategorie takie jak Oracle Manipulation, Token & Share Accounting i inne słabości techniczne. Szerokie ujęcie manipulacji cenami może obejmować zdarzenia związane ze sztucznie zniekształconymi cenami handlowymi, niewiarygodnymi danymi wejściowymi cen, błędami wyceny zabezpieczenia lub interakcjami między mechanizmami księgowania a tymczasowymi zmianami płynności. Mechanizmy te są powiązane, ale nie identyczne. Niektóre ataki bezpośrednio wpływają na referencje cenowe używane przez protokoły pożyczkowe, podczas gdy inne wykorzystują logikę wyceny udziałów lub księgowania aktywów bez konieczności naruszenia konwencjonalnego zewnętrznego oracle. Zgłoszona liczba 43 incydentów powinna zatem być interpretowana w zakresie klasyfikacji źródła, a nie przedstawiana jako dowód, że wszystkie 43 ataki wykorzystywały tę samą technikę.
Rysunek 1. Zgłoszone incydenty manipulacji cenami DeFi: 27 w pełnym 2022 roku versus 43 od 1 stycznia do 21 października 2026 roku. Na podstawie danych DefiLlama zgłoszonych przez RootData 25 października 2026 roku. Okresy nie są identyczne.
Dlaczego ataki manipulacji cenami rosną?
Protokoły DeFi często polegają na zewnętrznych cenach lub wewnętrznie obliczanych wycenach, aby określić wymogi dotyczące zabezpieczenia, limity pożyczek, kwalifikowalność do likwidacji oraz wartość tokenizowanych udziałów. Te zależności tworzą możliwości eksploatacji ekonomicznej, gdy dane rynkowe można wpłynąć taniej niż wartość, którą atakujący może wyciągnąć z protokołu. Niska płynność, skoncentrowana własność tokenów i niewystarczająco chronione mechanizmy wyceny mogą zwiększyć wrażliwość aplikacji finansowej na nieprawidłowe transakcje. Pożyczki błyskawiczne mogą dodatkowo zwiększyć ilość kapitału dostępnego w ramach jednej transakcji, umożliwiając tymczasowe ruchy płynności lub zniekształcenia cen bez konieczności utrzymywania tego kapitału przez atakującego przez dłuższy okres. Jednak pożyczki błyskawiczne są narzędziami finansowania, a nie lukami samymi w sobie; exploit zazwyczaj zależy od odrębnej słabości w sposobie, w jaki dotknięty protokół interpretuje lub reaguje na warunki rynkowe.
Większa liczba incydentów może również odzwierciedlać ekspansję i złożoność ekosystemu DeFi. Aplikacje pożyczkowe coraz częściej wchodzą w interakcje z pulami płynności, tokenami skarbowymi, instrumentami pochodnymi i innymi komponowalnymi produktami finansowymi, tworząc zależności, które trudno ocenić niezależnie. Protokół może zachowywać się zgodnie z zamierzeniami deweloperów w zwykłych warunkach, ale staje się ekonomicznie podatny, gdy kilka połączonych systemów reaguje na nietypowe zmiany płynności w tym samym czasie. Dlatego poprawność kodu niekoniecznie zapewnia bezpieczeństwo ekonomiczne. Częstotliwość ataków może rosnąć, nawet gdy wiele pojedynczych exploitów jest stosunkowo niewielkich, ponieważ szerszy zakres aplikacji naraża więcej kombinacji założeń dotyczących wyceny, księgowości i zabezpieczenia na wrogie zachowania rynkowe.
Dlaczego 43 ataki nie przyniosły rekordowych strat
Zgłoszony rozkład strat zapewnia inną perspektywę niż liczba incydentów. Z około 199 milionów dolarów przypisanych do 43 ataków incydent Tectonic sam odpowiadał za około 124,5 miliona dolarów, pozostawiając około 74,5 miliona dolarów związanych z pozostałymi 42 zdarzeniami. Oznacza to, że około 62,6% całości było skoncentrowane w jednym przypadku. Ponadto 32 z pozostałych incydentów według doniesień wygenerowało straty poniżej 1 miliona dolarów każdy. Dane nie wskazują, że wszystkie ataki były porównywalne pod względem złożoności technicznej ani że przeciętny exploit spowodował wyjątkowo duże szkody. Zamiast tego pokazują wysoce nierówny rozkład, w którym stosunkowo częste mniejsze zdarzenia współistnieją z okazjonalnymi stratami wystarczająco dużymi, by zdominować statystyki zbiorcze.
Rysunek 2. Przybliżony rozkład 199 milionów dolarów zgłoszonych strat w 2026 roku: 124,5 miliona dolarów przypisane do Tectonic i 74,5 miliona dolarów do pozostałych incydentów. Kwoty są zaokrąglone i oparte na tym samym zgłoszonym zbiorze danych.
Koncentracja komplikuje również porównania między latami. Roczna suma może gwałtownie wzrosnąć z powodu jednego wyjątkowego exploitu, nawet gdy inne incydenty stają się mniej szkodliwe, podczas gdy rekordowa liczba incydentów może wystąpić w roku, w którym łączne straty pozostają poniżej wcześniejszych szczytów. To sprawia, że niewłaściwe jest używanie zamiennie liczby ataków, łącznych strat i średniej straty. Każdy wskaźnik opisuje inną część środowiska bezpieczeństwa. Częstotliwość wskazuje, jak często zidentyfikowane słabości zostały wykorzystane, łączne straty opisują szkody ekonomiczne ujęte w zbiorze danych, a koncentracja ujawnia, jak silnie wynik zależy od niewielkiej liczby ekstremalnych przypadków. Kompleksowa ocena ryzyka powinna również uwzględniać kapitał narażony przez dotknięte protokoły, wszelkie późniejsze odzyskania oraz to, czy zgłoszone straty reprezentują transfery brutto, nieodzyskane szkody czy szacunki, które mogą zostać później zrewidowane.
Przypadek Tectonic zasługuje na szczególną ostrożność, ponieważ jego zgłoszona klasyfikacja obejmuje księgowość tokenów i udziałów, a nie prosty przykład manipulacji ceną spot. Grupowanie takiego incydentu z szerszymi exploitami związanymi z cenami może być uzasadnione w ramach jasno zdefiniowanej metodologii analitycznej, ale nie powinno być opisywane jako zwykły atak manipulacji oracle bez zweryfikowania mechanizmu technicznego. Obecność dużej straty związanej z księgowością w tej samej zgłoszonej sumie podkreśla znaczenie zdefiniowania, które ryzyka są porównywane. Sugeruje również, że awaria logiki wyceny finansowej może mieć większe konsekwencje niż izolowane tymczasowe zniekształcenie ceny, szczególnie gdy założenia księgowe wpływają na ilość aktywów, które użytkownicy mogą wypłacić lub pożyczyć.
Jak manipulacja ceną zamienia się w straty protokołu
Manipulacja ceną staje się gospodarczo destrukcyjna, gdy protokół przekształca niewiarygodną wycenę w działanie finansowe przynoszące korzyść atakującemu. W zdecentralizowanym pożyczaniu ceny aktywów określają, ile zabezpieczenia musi zapewnić pożyczkobiorca i jak duża pożyczka może być wsparta tym zabezpieczeniem. Jeśli system zaakceptuje zawyżoną wycenę zabezpieczenia, może autoryzować pożyczkę przekraczającą zrównoważoną wartość rynkową aktywa. Wynikająca z tego nierównowaga może narazić pożyczkodawców lub dostawców płynności na ekspozycję, gdy zabezpieczenie zostanie ostatecznie wycenione bliżej swojej rzeczywistej ceny równowagi rynkowej. Problem nie polega wyłącznie na tym, że cena gwałtownie się zmieniła, ponieważ rynki finansowe regularnie doświadczają uzasadnionej zmienności. Chodzi o to, że protokół zaufał wycenie, która była niewystarczająco odporna na manipulację lub nieodpowiednia dla danej wielkości transakcji.
Projekt oracle jest jednym z możliwych źródeł tej słabości, ale szerszy problem dotyczy relacji między odkrywaniem cen a ograniczeniami finansowymi. Ceny spot pochodzące z płytkich pul płynności mogą być nieproporcjonalnie podatne na wpływ tymczasowych transakcji, podczas gdy niektóre średnie ważone czasem mogą pozostać podatne, gdy manipulacja utrzymuje się wystarczająco długo lub gdy bazowy rynek jest wyjątkowo niepłynny. Inne systemy mogą polegać na wewnętrznie obliczanych kursach wymiany dla udziałów w skarbcach, tokenów dostawców płynności lub reprezentacji zabezpieczeń. Jeśli te obliczenia nie uwzględniają należycie bezpośrednich transferów tokenów, zmian rezerw lub podaży udziałów, protokół może generować mylące wartości aktywów, nawet gdy bazowe inteligentne kontrakty wykonują się zgodnie z zaprogramowanymi instrukcjami. Bezpieczeństwo zależy zatem od tego, czy założenia ekonomiczne zakodowane w protokole pozostają ważne w warunkach adversarialnych, a nie wyłącznie od tego, czy jego funkcje działają bez błędów kodowania.
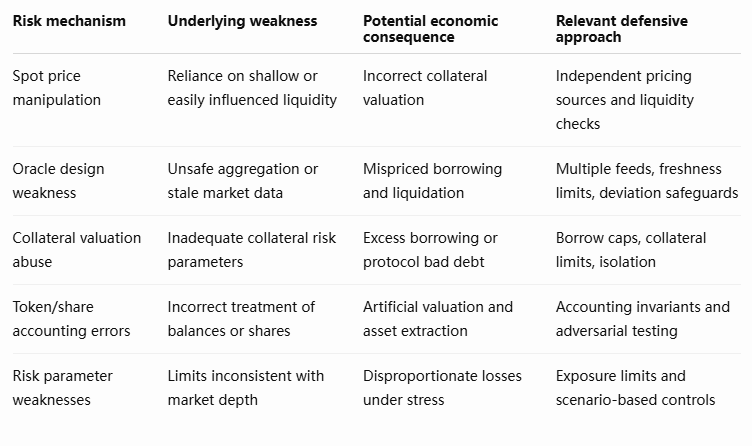
Te kategorie ryzyka nie powinny być rozumiane jako wymienne ani rozwiązywalne za pomocą jednego mechanizmu. Solidny zewnętrzny oracle może zmniejszyć ekspozycję na niektóre ataki na cenę spot, jednocześnie niewiele robiąc, aby zapobiec wewnętrznemu błędowi księgowania skarbca. Podobnie, surowsze limity pożyczek mogą ograniczyć szkody związane z błędną wyceną zabezpieczenia, nie korygując samej wadliwej wyceny. Projekt defensywny wymaga warstwowej oceny zaangażowanych aktywów, dostępnej płynności wspierającej ich ceny, warunków, w których można zaciągać przeciwko nim pożyczki, oraz zasad księgowych określających roszczenia do bazowych funduszy. Celem jest zapobieżenie temu, by tymczasowe lub sztuczne warunki rynkowe generowały nieproporcjonalne, nieodwracalne zobowiązania finansowe.
Co powinno mierzyć zarządzanie ryzykiem DeFi?
Analiza bezpieczeństwa DeFi tradycyjnie kładła nacisk na audyty inteligentnych kontraktów, zidentyfikowane luki w kodzie oraz całkowitą wartość utraconą w głośnych incydentach. Pozostają one ważnymi wskaźnikami, ale wzrost zgłaszanych ataków związanych z cenami sugeruje, że zarządzanie ryzykiem protokołu powinno zwracać większą uwagę na ekspozycję ekonomiczną. Platformy pożyczkowe muszą rozumieć nie tylko, czy ich ceny oracle są technicznie dokładne w zwykłych warunkach, ale także czy bazowe rynki zawierają wystarczającą płynność, aby wspierać wyceny zabezpieczeń wykorzystywane w transakcjach finansowych. Parametry ryzyka powinny odzwierciedlać możliwość nagłych zaburzeń cen, skoncentrowanych posiadaczy oraz skorelowanych zmian w powiązanych aktywach. Protokoły polegające na udziałach w skarbcach lub tokenizowanych zabezpieczeniach muszą dodatkowo testować, jak obliczenia księgowe zachowują się, gdy salda zmieniają się w sposób odmienny od normalnych depozytów, wypłat lub transferów.
Ryzyko eksploatacji ekonomicznej zmienia się również wraz ze skalą i projektem protokołu. Stosunkowo mały protokół może doświadczać częstych ataków, ale ograniczonych strat finansowych w wartościach bezwzględnych, ponieważ dostępny kapitał jest skromny. Większa platforma pożyczkowa może doświadczać rzadszych incydentów, ale ponosić znacznie większą stratę, gdy zawiedzie kluczowe założenie dotyczące zabezpieczenia lub księgowości. W rezultacie panele bezpieczeństwa powinny rozróżniać częstotliwość incydentów, dotkliwość strat, koncentrację ekspozycji, płynność aktywów i odzyskiwalność. Monitorowanie ilości kapitału zagrożonego w stosunku do dostępnej płynności rynkowej może zapewnić bardziej użyteczne wczesne ostrzeżenie niż samo obserwowanie historycznych sum exploitów. Ciągłe testy warunków skrajnych, konserwatywne standardy notowań, niezależna walidacja cen i wykrywanie anomalii na poziomie transakcji mogą poprawić odporność, choć żadne z nich nie może wyeliminować każdej formy ryzyka ekonomicznego.
Branża potrzebuje również spójnych standardów klasyfikacji. Traktowanie każdego ataku wspomaganego pożyczką błyskawiczną jako zdarzenia manipulacji cenowej zaciera różnice między tymczasowym zniekształceniem rynku, błędną księgowością, nadużyciem uprzywilejowanego dostępu i innymi podatnościami. Bardziej szczegółowe raportowanie incydentów może pomóc deweloperom zidentyfikować powtarzające się mechanizmy awarii i ocenić, czy zmiany obronne są skuteczne. Na przykład MEXC News udokumentowało exploit Makina obejmujący manipulację oracle i wycenę aktywów, ilustrując, w jaki sposób zależności od zewnętrznych informacji o płynności mogą powodować konsekwencje finansowe, gdy założenia cenowe zawodzą. Takie przypadki są najbardziej pouczające, gdy dotknięty mechanizm wyceny i wynikająca z niego ekspozycja ekonomiczna są wyraźnie oddzielone od szerszej kategorii ataków DeFi.
MEXC View: Częstotliwość ataków jest ostrzeżeniem strukturalnym
Wzrost liczby zgłaszanych incydentów sugeruje, że zdecentralizowane finanse powinny coraz częściej oceniać bezpieczeństwo ekonomiczne jako odrębną dyscyplinę obok bezpieczeństwa oprogramowania. Inteligentne kontrakty mogą realizować transakcje dokładnie tak, jak zostały zapisane, a mimo to umożliwiać ekonomicznie szkodliwe wyniki, gdy ceny, limity zabezpieczeń lub obliczenia udziałów opierają się na założeniach, które zawodzą w ekstremalnych warunkach. To sprawia, że jakość projektowania finansowego staje się coraz ważniejsza, w miarę jak aplikacje DeFi stają się coraz bardziej wzajemnie powiązane. Nowe produkty wprowadzają dodatkowe interakcje między rynkami pożyczkowymi, pulami płynności, instrumentami pochodnymi i tokenizowanymi aktywami, tworząc możliwości zarówno dla legalnej efektywności kapitałowej, jak i nieoczekiwanego przenoszenia ryzyka.
Koncentracja strat dodatkowo wskazuje, że wyników bezpieczeństwa nie można podsumować jedną nagłówkową liczbą. Częste mniejsze incydenty mogą ujawniać trwałe słabości w szerokim zakresie aplikacji, podczas gdy ekstremalne straty identyfikują systemy, w których wadliwe wyceny mogą wpływać na znaczny kapitał. Z perspektywy struktury rynku najistotniejszym pytaniem jest, czy protokoły DeFi poprawiają swoją zdolność do ograniczania finansowych konsekwencji nieprawidłowych danych wejściowych. Bardziej konserwatywne polityki zabezpieczeń, lepsze wyceny dostosowane do płynności, silniejsze niezmienniki księgowe i niezależny monitoring ryzyka mogłyby zmniejszyć potencjalne szkody, nawet jeśli próby manipulacji pozostają powszechne. Długoterminowa wiarygodność DeFi będzie zależeć od wykazania odporności w niekorzystnych warunkach ekonomicznych, a nie tylko od zwiększania liczby przeprowadzonych audytów bezpieczeństwa.
Więcej ataków ujawnia ryzyka wykraczające poza nagłówkowe straty
Wzrost do 43 zgłoszonych incydentów manipulacji cenowej DeFi w 2026 roku dostarcza dowodów, że podatności ekonomiczne pozostają powszechne w zdecentralizowanych aplikacjach finansowych. Porównanie z 27 incydentami w 2022 roku ilustruje zauważalny wzrost odnotowanej rocznej liczby, ale powiązane dane o stratach ujawniają, dlaczego wyników bezpieczeństwa nie można zrozumieć wyłącznie przez częstotliwość. Około 199 milionów dolarów zgłoszonych strat było silnie skoncentrowanych w jednym incydencie, podczas gdy wiele innych zdarzeń wiązało się ze znacznie mniejszymi kwotami. Ta kombinacja sugeruje, że branża mierzy się zarówno z powtarzającymi się lokalnymi słabościami, jak i sporadycznymi awariami zdolnymi do wyrządzenia nieproporcjonalnych szkód.
Ataki manipulacji cenowej DeFi ujawniają również szersze wyzwanie w projektowaniu usług finansowych opartych na blockchainie. Pożyczki, zarządzanie zabezpieczeniami, tokenizowane skarbce i zdecentralizowane systemy płynności zależą od założeń finansowych, które mogą stać się niewiarygodne w warunkach wrogich. Nawet gdy kod inteligentnego kontraktu wykonuje się poprawnie, słabe referencje cenowe, nadmierne uprawnienia do zabezpieczeń lub nieprawidłowe relacje księgowe mogą umożliwić wyodrębnienie wartości ekonomicznej. Najważniejsze środki ochronne wykraczają zatem poza konwencjonalne audyty kodu i obejmują testy warunków skrajnych, konserwatywne limity ryzyka, wyceny uwzględniające płynność oraz systemy monitorowania zaprojektowane do wykrywania nieprawidłowych zachowań finansowych.
Przyszła analiza powinna priorytetowo traktować zmiany częstotliwości incydentów w stosunku do liczby aktywnych protokołów, straty skorygowane o ekspozycję kapitałową, koncentrację wśród największych zdarzeń oraz ulepszenia w klasyfikacji mechanizmów ataków. Badacze powinni również śledzić, czy zaktualizowane systemy oracle, ograniczenia zabezpieczeń i zabezpieczenia księgowe wymiernie zmniejszają straty w porównywalnych warunkach rynkowych. Takie dowody zapewniłyby silniejszą podstawę do oceny postępu w zakresie bezpieczeństwa niż same bezwzględne liczby incydentów.
Główną lekcją 2026 roku nie jest po prostu to, że ataki na DeFi stały się częstsze. Jest nią to, że bezpieczeństwo protokołu musi być oceniane poprzez ekonomiczne konsekwencje nieprawidłowych danych wejściowych z rynku, ze szczególną uwagą na rzadkie awarie zdolne do przeciążenia zwykłych zabezpieczeń finansowych. Zdolność branży do zarządzania tym ryzykiem będzie ważnym wyznacznikiem jej długoterminowej wiarygodności finansowej.
Źródła
DefiLlama — Baza danych ataków i exploitów:
https://defillama.com/hacks
RootData — 43 ataki manipulacji cenowej DeFi w 2026 roku, 25 października 2026:
https://www.rootdata.com/news/801504
BlockBeats — Statystyki ataków manipulacji cenowej DeFi:
https://en.theblockbeats.news/flash/373610
Zastrzeżenie ryzyka: Ten artykuł ma charakter wyłącznie informacyjny i nie stanowi porady inwestycyjnej. Rynek kryptowalut jest bardzo zmienny. Podejmuj decyzje ostrożnie, biorąc pod uwagę swoją indywidualną sytuację.