


Atakujący Bitget przenieśli większość z 387,5 miliona dolarów skradzionych z giełdy w kierunku Bitcoina za pośrednictwem usług międzyłańcuchowych, podczas gdy pięć dni po naruszeniu z 24 września publicznie zamrożono jedynie około 840 000 dolarów.
Podsumowanie
- Bitget twierdzi, że atakujący przenieśli 387,5 miliona dolarów z portfeli gorących i ciepłych między łańcuchami bloków we wrześniu.
- BlockSec szacuje, że atakujący nadal kontrolowali około 342 milionów dolarów pięć dni po rozpoczęciu kradzieży w Bitget.
- Tether, Circle i NEAR Intents zamroziły około 840 000 dolarów, co stanowi jedynie 0,2% skradzionych środków.
- THORChain obsłużył około 269 milionów dolarów w wartości przechodniej, podczas gdy Bitcoin stał się głównym aktywem konsolidacyjnym.
- Korea Północna pozostaje podejrzana, ale BlockSec twierdzi, że obecne dowody onchain nie ustalają tożsamości atakującego.
BlockSec poinformował, że skradzione środki podążały trzema głównymi ścieżkami: szybką konwersją aktywów, które emitenci mogli zamrozić, konsolidacją wartości z kilku łańcuchów w Bitcoin oraz stopniowym wysyłaniem BTC do transakcji CoinJoin.
Firma bezpieczeństwa oparła swoją analizę na adresach opublikowanych przez panel śledzący Bitget oraz na migawce z 29 września, co oznacza, że salda i sumy prania pieniędzy mogą się zmieniać w miarę przepływu środków.
Jak haker Bitget przeniósł skradzione pieniądze?
Bitget podaje, że naruszenie rozpoczęło się o 18:31 UTC 24 września od nieautoryzowanych transferów z części infrastruktury portfeli gorących i ciepłych.
BlockSec ustalił, że pierwsze transakcje obejmowały niewielkie transfery testowe 0,84 ETH i 93 TRX. Większe wypłaty rozpoczęły się o 18:58 UTC, podczas gdy system uzgadniania Bitget wykrył rozbieżność siedem minut później i zablokował zwykłe wypłaty klientów.
Atakujący nie polegali na normalnym procesie wypłat klientów, według Bitget. Giełda podała, że luka w produkcie bezpieczeństwa strony trzeciej dała atakującym wysokopoziomowe poświadczenia wewnętrzne, które następnie wykorzystano do bezpośredniego przesyłania sfałszowanych poleceń wypłaty do systemu portfeli.
Klucze prywatne nie zostały naruszone, twierdzi Bitget, a jego portfele zimne pozostały nienaruszone. Niezależne dochodzenia przeprowadzone przez Mandiant i SlowMist później potwierdziły, że naruszone oprogramowanie bezpieczeństwa strony trzeciej umożliwiło nieautoryzowany dostęp do środowiska portfeli giełdy.
Stratę początkowo oszacowano na 351,6 miliona dolarów, zanim Bitget rozszerzył tę kwotę do około 387,5 miliona dolarów po uwzględnieniu transferów Zcash i Tron. BlockSec naliczył 13 skradzionych aktywów w 12 łańcuchach, przy czym XRP stanowił największą stratę w pojedynczym łańcuchu.
Aktywa, które można było zamrozić, zostały przeniesione jako pierwsze. BlockSec ustalił, że około 75,48 miliona dolarów w USDT, USDC i USDT0 oraz 3000 tokenów XAUt zostało wymienionych na ETH lub AVAX w ciągu 41 minut od kradzieży.
Uniswap, UniswapX, 1inch i wbudowana usługa wymiany MetaMask pojawiły się wśród wykorzystanych tras. BlockSec podał, że wszystkie te konwersje zostały zakończone, zanim CEO Bitget, Gracy Chen, publicznie ujawniła naruszenie.
Dlaczego zamrożono tylko 840 tys. dolarów z 387 mln dolarów Bitget?
Gdy aktywa zostały wymienione, atakujący zaczął przenosić wartość między łańcuchami i w kierunku Bitcoina.
BlockSec oszacował, że około 269 milionów dolarów w wartości przechodniej przepłynęło przez THORChain w 7804 transakcjach do migawki z 29 września. Chainflip obsłużył około 37,27 miliona dolarów, podczas gdy USDT0/LayerZero, CCTP Circle, Across i Stargate pojawiły się na innych trasach.
Tych liczb nie można sumować jako oddzielnych skradzionych kwot. BlockSec ostrzegł, że te same środki mogą przepływać przez więcej niż jeden protokół podczas podróży między łańcuchami.
Prawie pięć dni po rozpoczęciu procesu prania pieniędzy BlockSec oszacował, że portfele kontrolowane przez atakujących nadal zawierały około 342 milionów dolarów, co stanowi 88,3% pierwotnej skradzionej kwoty. Bitcoin stanowił około 83,7% tego salda, czyli około 3386 BTC.
Publicznie widoczne zamrożenia były znacznie mniejsze.
Tether i Circle unieruchomiły około 340 000 dolarów w stablecoinach. Wiele z tych pieniędzy stało się podatnych na zamrożenie, ponieważ pozostały na adresach wystarczająco długo, aby emitenci mogli zareagować.
NEAR Intents osobno poinformował, że jego system ryzyka SHIELD wykrył próby przeprowadzenia przez usługę transferów o wartości ponad 50 milionów dolarów. Analiza ujawnionych informacji przeprowadzona przez BlockSec wykazała, że około 503 000 dolarów zostało zatrzymanych podczas realizacji, a około 166 000 dolarów przeszło przez system.
Według samego ujawnienia usługi, dane NEAR Intents mają szacowany margines błędu wynoszący do 10%.
Wcześniejsze doniesienia o zablokowaniu przez NEAR Intents transferów powiązanych z Bitget wykazały, że część środków pozostała w oczekujących transakcjach po oznaczeniu ich podczas procesu wymiany.
Łącznie działania Tether, Circle i NEAR Intents sprawiły, że publicznie widoczne zamrożone środki zbliżyły się do 840 000 dolarów, co stanowi zaledwie 0,2% skradzionej kwoty.
Dlaczego tak dużo kryptowalut z Bitget przepłynęło przez THORChain?
THORChain stał się największą trasą międzyłańcuchową zidentyfikowaną przez BlockSec, co spotkało się z krytyką ze strony Bitget, gdy skradzione ETH było nadal wymieniane na BTC.
Chen publicznie zwrócił się do THORChain o odrzucanie znanych adresów atakującego, argumentując, że „decentralizacja jest zasadą projektową, a nie tarczą” dla skradzionych środków.
THORChain odrzucił tę prośbę i oświadczył, że jego funkcje awaryjnego zatrzymania są zaprojektowane do ochrony protokołu jako całości, a nie do selektywnej cenzury pojedynczych transakcji.
Sieć stwierdziła, że awaryjne zatrzymanie „nie jest selektywnym zamrożeniem” konkretnej transakcji lub użytkownika.
Powiązany z Bitget portfel wymienił później około 6,3 miliona dolarów w ETH na Bitcoin przez THORChain, przeprowadzając 27 wymian, które wygenerowały około 75,2 BTC.
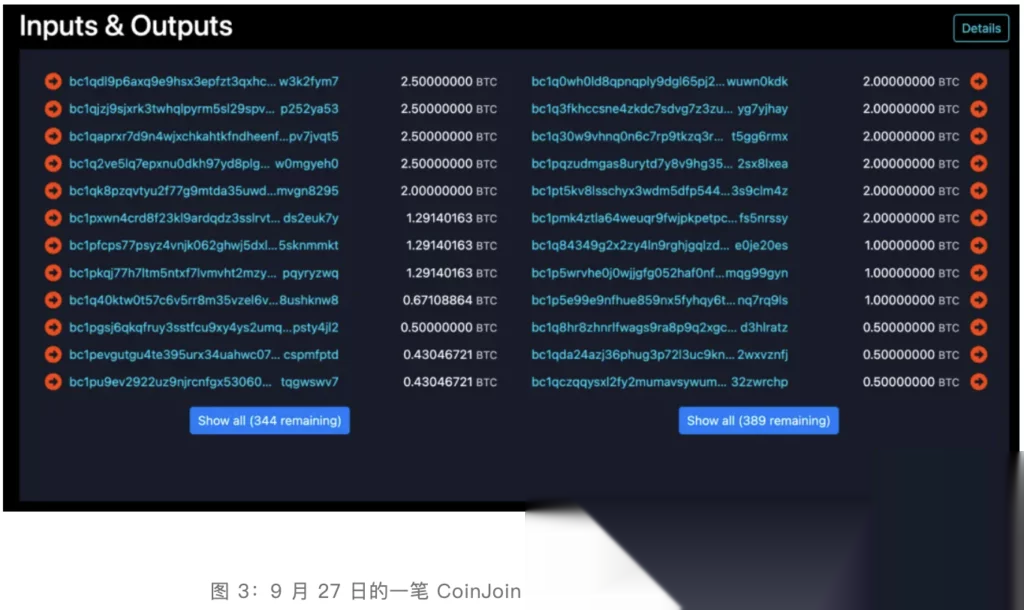
Inne skradzione środki trafiły do mikserów Bitcoin. BlockSec naliczył około 3,94 miliona dolarów wchodzących w transakcje CoinJoin do 29 września.
Jedna transakcja CoinJoin z 27 września zawierała 356 wejść i 401 wyjść. Cztery wejścia, każde zawierające 2,5 BTC, pochodziły z adresów, które tracker Bitget zidentyfikował jako należące do atakującego.
Osobne śledzenie środków Bitget wchodzących do Wasabi CoinJoin wcześniej wykryło trasę rozpoczynającą się na Tronie, przechodzącą przez Ethereum i THORChain, a następnie docierającą do Bitcoina przed mieszaniem.
Czy Korea Północna przeprowadziła atak na Bitget?
Udział Korei Północnej pozostaje oceną, a nie potwierdzonym przypisaniem przez organy ścigania.
Chen stwierdził, że zachowanie adresów IP i wzorce w łańcuchu były „spójne z technikami stosowanymi przez grupy hakerskie powiązane z KRLD”. Bitget podał, że niektóre adresy IP pasowały do infrastruktury VPN wcześniej kojarzonej z północnokoreańską grupą, ale dowody techniczne stojące za tym porównaniem nie zostały upublicznione.
BlockSec znalazł inne możliwe powiązania, w tym nakładanie się z metodami prania pieniędzy stosowanymi w atakach przypisywanych TraderTraitor oraz wykorzystanie THORChain do wymiany aktywów na Bitcoin.
Badacz ZachXBT zidentyfikował kilku chińskojęzycznych podziemnych praczy pieniędzy, którzy według niego obsługiwali środki dla atakującego. Jeden z nich miał rzekomo pojawić się w działalności związanej z praniem pieniędzy w związku z wcześniejszym exploitacją.
Arkham osobno wskazał na użycie techniki peel-chain często kojarzonej z operacjami powiązanymi z Koreą Północną.
BlockSec ostrzegł przed traktowaniem tych podobieństw jako dowodu tożsamości atakującego. Usługi prania pieniędzy mogą działać dla różnych klientów, a protokoły takie jak THORChain i CoinJoin są dostępne dla niepowiązanych użytkowników.
Firma zajmująca się bezpieczeństwem stwierdziła, że dowody wskazują bardziej bezpośrednio na możliwe ponowne wykorzystanie grup zajmujących się praniem pieniędzy niż na dowód, że ci sami hakerzy przeprowadzili wcześniejsze ataki powiązane z Koreą Północną.
Porównanie koncentrowało się częściowo na kradzieży na Bybit w 2025 roku. Władze USA formalnie przypisały ten atak o wartości 1,5 miliarda dolarów północnokoreańskiej operacji TraderTraitor, podczas gdy THORChain był intensywnie wykorzystywany do przenoszenia skradzionych funduszy z Bybit.
Żadna agencja organów ścigania nie przypisała publicznie naruszenia bezpieczeństwa Bitget Korei Północnej według najnowszych zweryfikowanych aktualizacji.
Co dalej z Bitget i skradzionymi funduszami?
Bitget kontynuuje śledzenie portfeli i oferuje nagrodę za odzyskanie środków. Giełda oferuje kwalifikującym się uczestnikom 5% funduszy, które bezpośrednio pomogą zamrozić, oraz kolejne 5% za fundusze skutecznie odzyskane.
Nagroda za odzyskanie środków Bitget została uruchomiona, podczas gdy Mandiant, SlowMist, giełdy i śledczy blockchain kontynuowali śledzenie adresów atakujących.
Bitget przywrócił już wypłaty Bitcoin, Ether i USDT etapami. Jego opublikowany harmonogram przewiduje inne tokeny, wypłaty fiat i usługi P2P na 08:00 UTC 2 października, chociaż oficjalna strona incydentu giełdy nie opublikowała jeszcze osobnego potwierdzenia tego ostatecznego ponownego otwarcia w momencie sprawdzania.
Bitget twierdzi, że wykorzystana luka została naprawiona, a salda użytkowników pozostają nienaruszone. Jego dochodzenie kryminalistyczne, prace organów ścigania, śledzenie funduszy i wysiłki na rzecz odzyskania środków pozostają otwarte, a giełda twierdzi, że dalsze istotne ustalenia będą publikowane w jej oficjalnych aktualizacjach bezpieczeństwa.