Oba podejścia pozwalają giełdzie związać się z saldami użytkowników bez ich publikowania i oba stawiają granicę prywatności w innym miejscu. Dowód Merkle'a pokazuje ci twój własny wiersz i garść sąsiednich skrótów; dowód z wiedzą zerową potrafi ustalić twierdzenie o całym zbiorze, nie ujawniając niczego o żadnym wierszu. Ceną mocniejszej prywatności są obliczenia, złożoność i nowa rzecz, której trzeba zaufać.
Co każde podejście próbuje ukryć
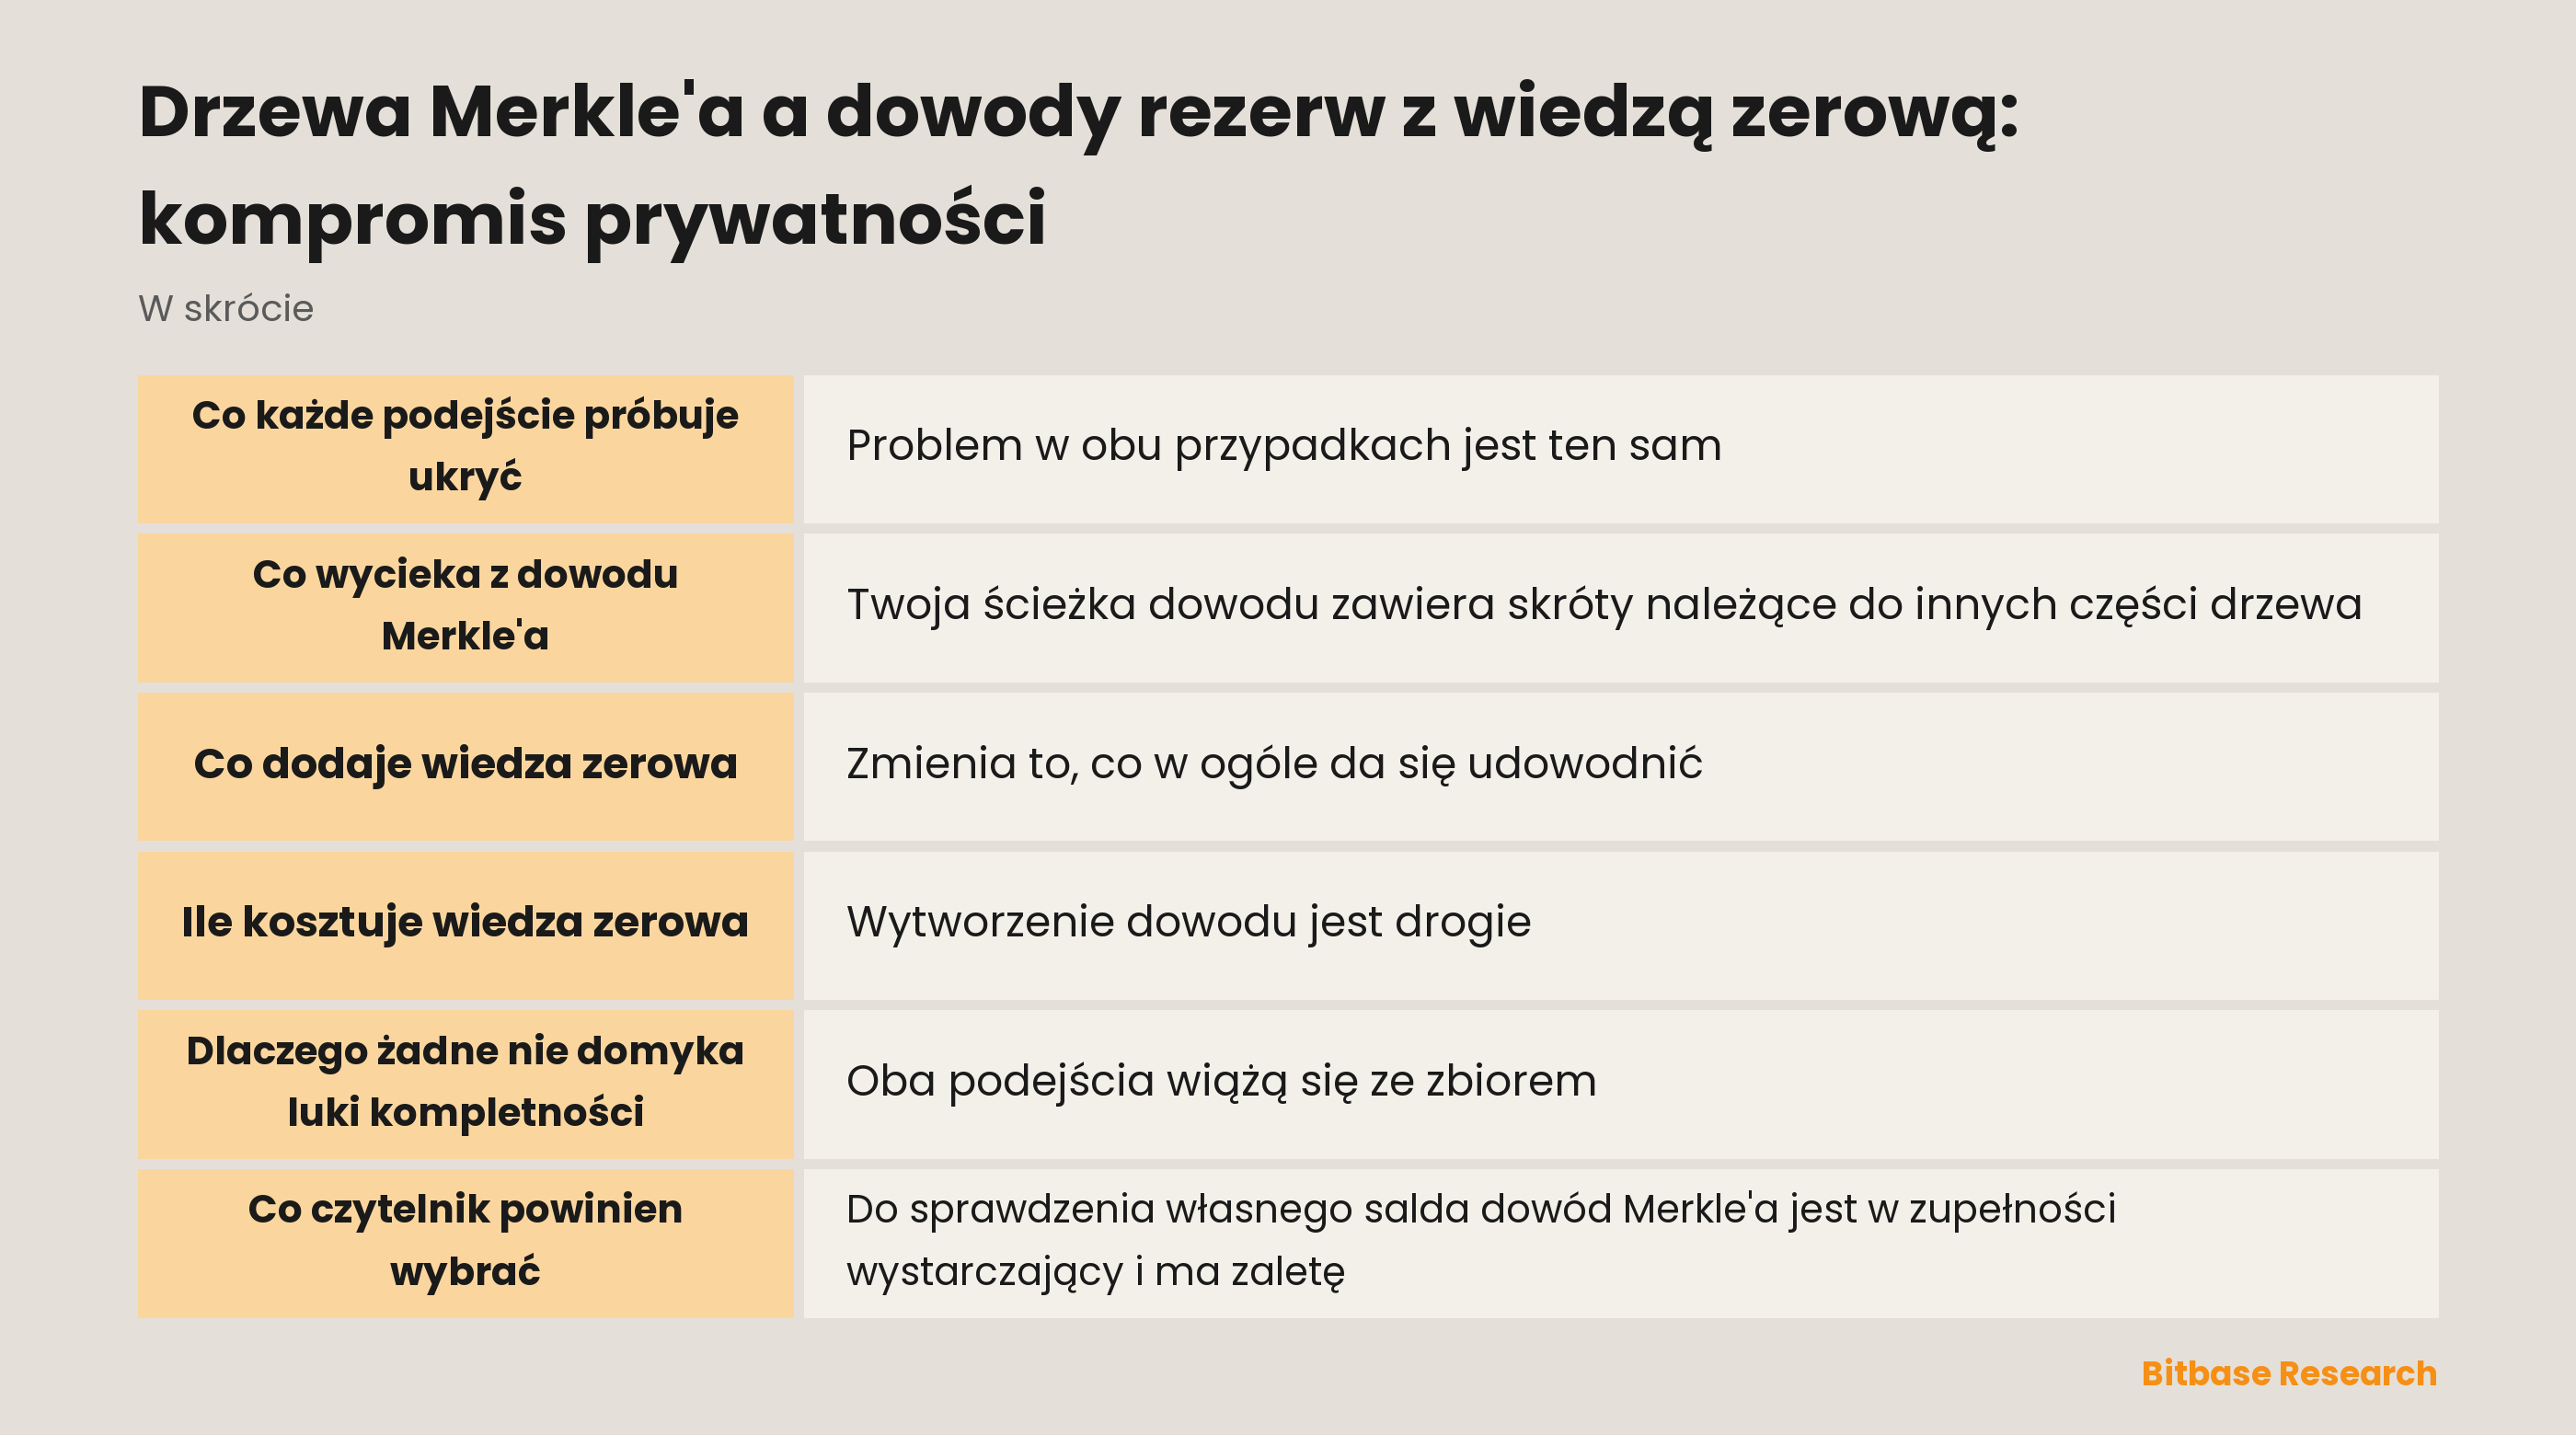
Problem w obu przypadkach jest ten sam. Giełda musi przekonać użytkowników co do zbioru sald, nie zamieniając tego zbioru w dokument publiczny, bo jego publikacja odsłoniłaby naraz każdego klienta.
Drzewo Merkle'a rozwiązuje to tak: giełda wiąże się ze zbiorem, a każdy użytkownik sprawdza wyłącznie własną przynależność. Listy nie widzi nikt, a każdy widzi dość, by zweryfikować swój wiersz. Strukturę opisuje tekst drzewa Merkle'a w dowodzie rezerw.
Dowód z wiedzą zerową bierze się za trudniejszą wersję tego samego problemu. Zamiast pozwalać każdemu sprawdzić jeden wiersz, wytwarza jeden dowód, że twierdzenie o całym zbiorze jest prawdziwe, nie ujawniając danych, których twierdzenie dotyczy. Czym jest ta klasa dowodów i jak działa ogólnie, opisuje tekst dowody z wiedzą zerową, SNARK i STARK.
Oba podejścia w zestawieniu
| Wymiar | Drzewo Merkle'a | Dowód z wiedzą zerową |
|---|---|---|
| Co sprawdza użytkownik | Własny wiersz wobec korzenia | Twierdzenie o całym zbiorze |
| Co ujawnia dowód | Skróty rodzeństwa na twojej ścieżce | Nic ponad samo twierdzenie |
| Salda ujemne lub znoszące się | Niewykrywalne | Mogą zostać wykluczone twierdzeniem |
| Koszt wytworzenia | Znikomy | Znaczne obliczenia |
| Koszt weryfikacji | Kilkadziesiąt operacji skrótu | Jeden mały dowód, szybko sprawdzany |
| Czemu trzeba zaufać | Korzeniowi i formatowi liścia | Obwodowi i sposobowi jego ustawienia |
Czytaj wiersze parami, a nie w dół kolumny, bo ciekawe jest to, gdzie podejścia się rozchodzą, a nie jak każde wypada osobno. Ostatni wiersz zmienia kształt pytania, a nie tylko liczby, i właśnie dlatego nowsze podejście nie jest po prostu lepsze.
Co wycieka z dowodu Merkle'a
Twoja ścieżka dowodu zawiera skróty należące do innych części drzewa. Skrót jest nieodwracalny, więc o saldach pod nimi nie dowiadujesz się niczego i w tym sensie wyciek jest bliski zeru.
Ale nie dokładnie zeru. Dowiadujesz się, że drzewo ma pewien kształt, mniej więcej ile kont w nim siedzi i że pewne wartości rodzeństwa istnieją. Ktoś zbierający wiele dowodów w czasie dowie się o strukturze więcej niż jakikolwiek pojedynczy użytkownik.
Samo w sobie nie jest to groźne i warto zachować proporcję: informacja o strukturze drzewa jest daleka od informacji o człowieku. Bardziej praktyczna luka leży gdzie indziej. Skoro każdy sprawdza tylko swój wiersz, schemat Merkle'a nie wyklucza sald znoszących się wewnątrz zbioru, a suma złożona z wierszy, których nikt nie sprawdzał krzyżowo, jest słabsza, niż wygląda.
Co dodaje wiedza zerowa
Zmienia to, co w ogóle da się udowodnić. Zamiast dowodzić przynależności po jednej, giełda może dowieść własności całego zbioru: na przykład że suma wszystkich sald równa się podanej wartości i że żadne saldo nie było ujemne.
Ta druga część waży więcej, niż brzmi. Przy zwykłym schemacie Merkle'a nic nie powstrzymuje ujemnej pozycji przed zniesieniem dodatniej, a drzewo w obu przypadkach zweryfikuje się spokojnie, bo wiąże się z tym, co dostało. Twierdzenie z wiedzą zerową może uczynić to niemożliwym z konstrukcji.
To dobry przykład ogólnego wzoru w kryptografii: przejście od dowodzenia przypadków do dowodzenia własności zmienia to, co da się zagwarantować, a nie tylko szybkość sprawdzenia. Poprawa prywatności też jest realna: weryfikujący dowiaduje się, że twierdzenie zachodzi, i nie dowiaduje się nic więcej, w tym nic o kształcie drzewa, więc powtarzane dowody nie składają się w obraz bazy klientów. Podobne rozumowanie napędza zastosowania gdzie indziej, opisane w tekście gdzie stosuje się wiedzę zerową.
Ile kosztuje wiedza zerowa
Wytworzenie dowodu jest drogie. Zbudowanie twierdzenia nad milionami kont wymaga znacznych obliczeń, a ten koszt spada w każdym okresie na giełdę, nie na czytelnika.
Większy koszt jest pojęciowy. Sprawdzenie Merkle'a to kilkadziesiąt skrótów i przepisze je każdy, kto rozumie haszowanie; system z wiedzą zerową stoi na obwodzie kodującym twierdzenie i na parametrach, z jakimi obwód ustawiono. Upewnienie się, że obwód mówi to, co deklaruje, przekracza możliwości większości użytkowników.
Jest też rzadko wspominany koszt operacyjny: obwód ma wersje, a zmiana dowodzonego twierdzenia to zmiana, której każdy niezależny recenzent musi przyjrzeć się od nowa. Zaufanie zostaje więc przeniesione, a nie usunięte. Nie musisz już ufać arytmetyce giełdy, a musisz zaufać, że obwód napisano i skonfigurowano poprawnie — zwykle na słowo tych, którzy go przeglądali.
Dlaczego żadne nie domyka luki kompletności
Oba podejścia wiążą się ze zbiorem. Żadne nie ustala, że zbiór zawierał każde konto, bo pominięte konto nie zostawia śladu w żadnej z konstrukcji, a żadna dowiedziona własność zbioru nic nie mówi o tym, co zostało na zewnątrz.
Warto powiedzieć to wprost, bo wyrafinowanie dowodów z wiedzą zerową kusi założeniem, że rozwiązują wszystko. Wygłaszają mocniejsze twierdzenia o danych, które weszły; o danych, które nigdy nie weszły, nie mówią nic.
To samo dotyczy strony aktywów i zobowiązań spoza sald klientów. Kryptografia rozstrzyga to, co rozstrzygalne o objętym zbiorze, a reszta leży poza nim, jak podaje tekst ograniczenia dowodu rezerw.
Co czytelnik powinien wybrać
Do sprawdzenia własnego salda dowód Merkle'a jest w zupełności wystarczający i ma zaletę: weryfikujesz go narzędziami, które umiesz przeczytać. Prostota jest prawdziwą własnością bezpieczeństwa, gdy sprawdza sam czytelnik.
Do twierdzeń o całym zbiorze wiedza zerowa jest ściśle mocniejsza, a możliwość wykluczenia sald ujemnych to najwyraźniejszy konkretny zysk. Jeśli ujawnienie ją oferuje, jest to sygnał, jak poważnie publikujący traktuje trudniejszą połowę problemu.
Wybór dotyczy więc nie tyle wyższości technologii, ile pytania, na które dane ujawnienie próbuje odpowiedzieć. W praktyce oba współistnieją, zamiast rywalizować: schemat może wiązać drzewem, dawać użytkownikom osobne dowody i dokładać twierdzenie z wiedzą zerową o własnościach zagregowanych — to sensowna konstrukcja, nie sprzeczność.
Podsumowanie
Drzewo Merkle'a daje każdemu tani i czytelny dowód własnej przynależności, ujawniając niewiele informacji o strukturze. Dowód z wiedzą zerową potrafi ustalić własności całego zbioru, w tym brak sald ujemnych, nie ujawniając niczego.
Mocniejsze narzędzie kosztuje obliczenia i przenosi zaufanie na obwód, którego większość ludzi nie zbada. I żadne nie dowodzi, że zbiór był kompletny; to pozostaje pytaniem, na które kryptografia nie odpowiada. Czytaj dalej materiały Bitbase Academy.
Zastrzeżenie: ten artykuł to treść edukacyjna Bitbase Academy, wyłącznie w celach informacyjnych. Nie stanowi porady inwestycyjnej, handlowej, podatkowej ani finansowej. Kryptoaktywa są zmienne — samodzielnie oceń ryzyko. Napisano w wrześniu 2026 r.; sprawdzaj aktualne oficjalne informacje.
Źródła
[1] Bitbase, Dowód rezerw — comiesięczne ujawnienie, korzeń Merkle'a i otwarty weryfikator www.bitbase.com