Drzewo Merkle'a pozwala giełdzie opublikować jedną krótką wartość, która za jednym razem wiąże ją z każdym saldem użytkownika. Każdy użytkownik staje się liściem, liście są parami haszowane w górę, aż zostaje jeden korzeń, a dowolna zmiana gdziekolwiek niżej daje korzeń zupełnie inny. Dlatego opublikowany korzeń jest zobowiązaniem, a nie obietnicą, i dlatego udowadniasz swoją obecność, nie widząc cudzych danych.
Jaki problem rozwiązuje drzewo Merkle'a
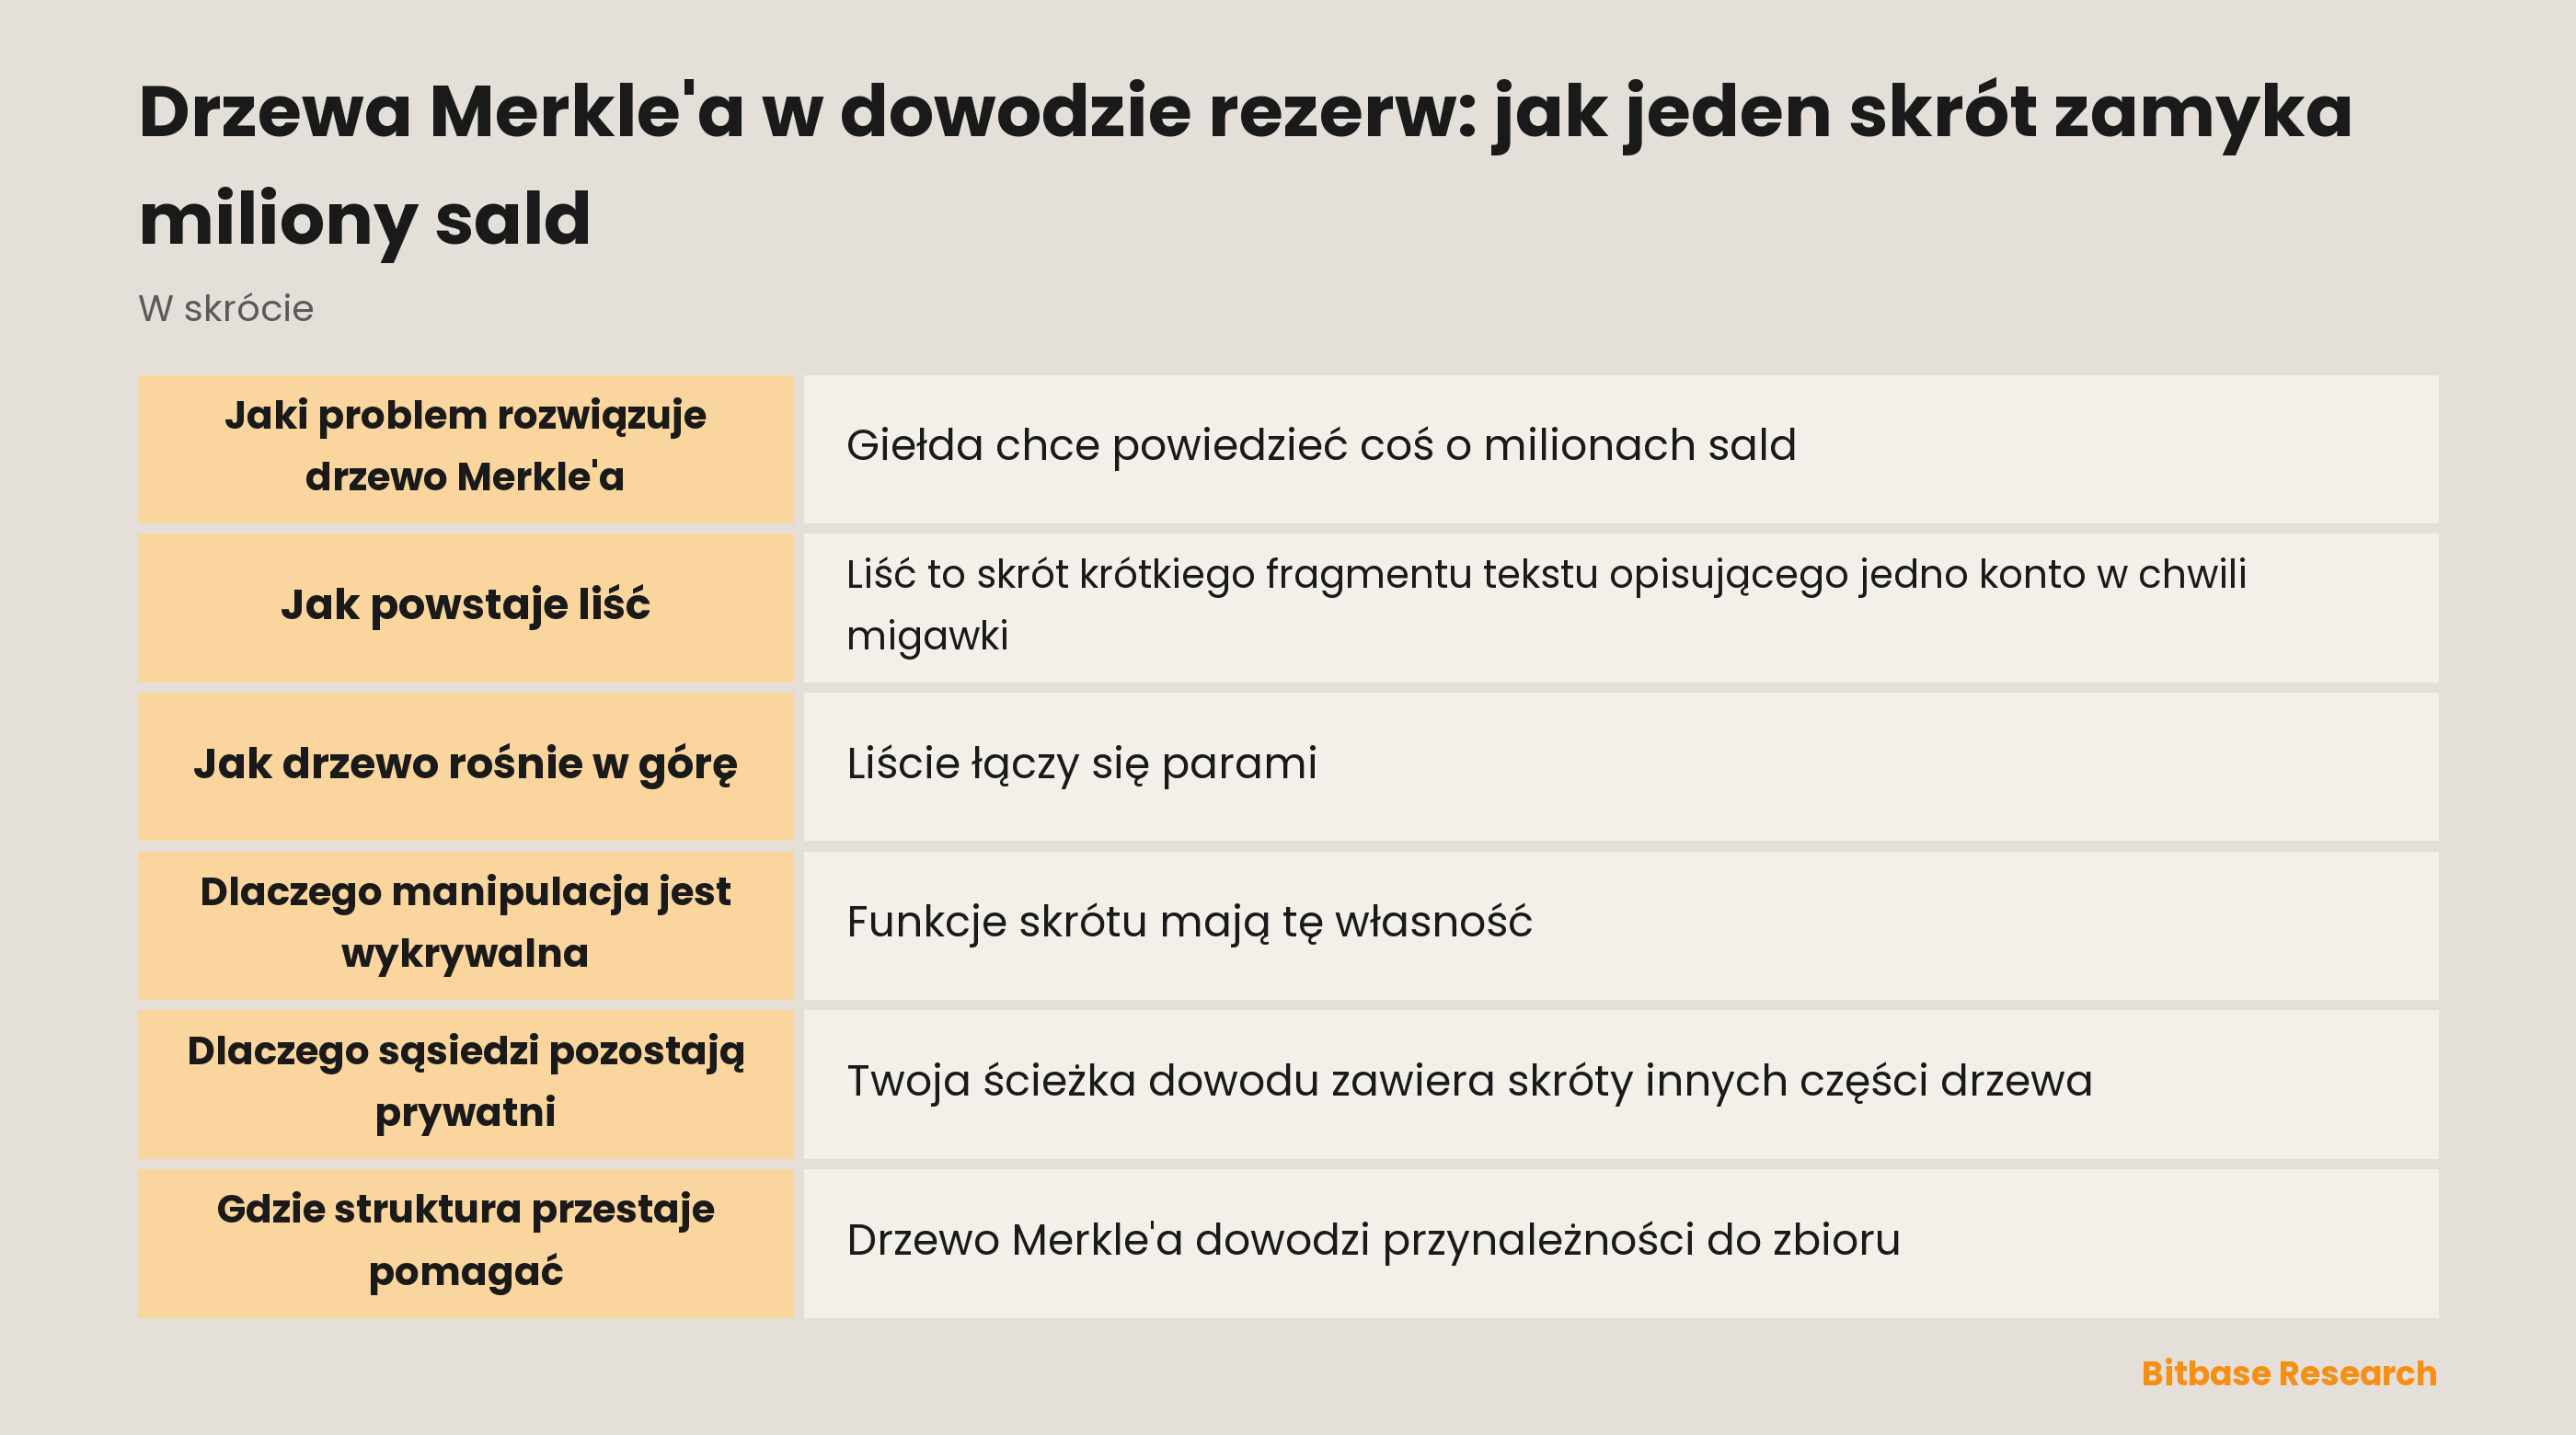
Giełda chce powiedzieć coś o milionach sald, nie publikując ich. Publikacja listy ujawniłaby każdego klienta; publikacja sumy nie dowodzi niczego, bo sumę da się złożyć z dowolnego zestawu liczb.
Potrzebna jest wartość dość krótka, by ją opublikować, wyprowadzona z każdego salda i nie do pogodzenia z żadnym innym zestawem sald. Wtedy giełda wiąże się publicznie z całym zbiorem, a każdy użytkownik osobno sprawdza, że jego wiersz wchodził w to, z czym się związała.
Dokładnie tę pracę wykonuje drzewo Merkle'a i właśnie dlatego bierze się tę strukturę, a nie zwykły skrót sklejonej listy. Płaski skrót też zmieniłby się przy zmianie danych, ale zmuszałby cię do trzymania każdego salda, żeby go sprawdzić, a to burzy wymóg prywatności.
Części i ich nazwy
| Termin | Czym jest | Dlaczego ma znaczenie |
|---|---|---|
| Liść | Skrót sald jednego użytkownika z migawki | To wiersz, który sprawdzasz osobiście |
| Tekst liścia | Dokładny ciąg haszowany na liść | Różnica formatu zmienia skrót |
| Sąsiad | Drugi skrót potrzebny na każdym poziomie | To właśnie leży w twoim pliku dowodu |
| Ścieżka dowodu | Sąsiedzi od twojego liścia do korzenia | Jest krótka nawet przy milionach użytkowników |
| Korzeń | Pojedynczy skrót na szczycie | To wartość, którą publikuje giełda |
Drugi wiersz przeczytaj dwa razy. Liść jest skrótem konkretnego ciągu, a jeśli ciąg zbuduje się inaczej, skrót będzie inny: dlatego wersję algorytmu trzeba publikować razem z korzeniem.
Jak powstaje liść
Liść to skrót krótkiego fragmentu tekstu opisującego jedno konto w chwili migawki. Ten tekst nazywa wersję algorytmu, identyfikator ujawnienia, do którego należy, identyfikator rekordu dla konta oraz salda w objętych aktywach.
Dwie reguły formatowania robią więcej, niż się wydaje. Salda zapisuje się ze stałą liczbą miejsc po przecinku, więc ta sama kwota zawsze daje ten sam tekst, a aktywa występują w stałej kolejności, a nie w takiej, w jakiej akurat wypluł je system. Bez którejkolwiek z tych reguł dwie implementacje haszowałyby to samo konto inaczej, a niezależna weryfikacja padałaby z powodów niezwiązanych z uczciwością.
Konto oznacza identyfikator rekordu, a nie cokolwiek na twój temat. To właśnie pozwala publikować strukturę drzewa, pozostając nieinformatywnym co do tego, kto w nim jest. Publikowane wokół pola opisuje jak czytać raport dowodu rezerw.
Jak drzewo rośnie w górę
Liście łączy się parami. Dwa skróty składa się w jeden ciąg, ciąg się haszuje i powstaje węzeł poziom wyżej; te węzły łączy się parami tak samo, a proces powtarza się, aż zostanie jedna wartość.
Kolejność ma znaczenie przy każdym łączeniu i to właśnie ten szczegół podkłada nogę piszącym weryfikator. Każdy krok ma stronę lewą i prawą, a zahaszowanie ich w odwrotnej kolejności daje inny wynik. Plik dowodu zapisuje więc nie tylko który skrót sąsiada wziąć na każdym poziomie, ale i po której stronie on stoi, a twój weryfikator ma tę instrukcję uszanować, zamiast sortować dwie wartości.
Ponieważ drzewo na każdym poziomie zmniejsza się o połowę, ścieżka od dowolnego liścia do korzenia jest krótka. Zbiór milionów kont daje dowód złożony z kilkudziesięciu skrótów: dlatego ta kontrola działa na telefonie natychmiast i nie wymaga pobierania całego zbioru.
Dlaczego manipulacja jest wykrywalna
Funkcje skrótu mają tę własność, że mała zmiana na wejściu daje wyjście niepowiązane z poprzednim. Zmień jedno saldo o najmniejszą przedstawialną wielkość, a jego liść zmieni się całkowicie, zmieni się jego rodzic, a wraz z nim każdy węzeł na drodze do korzenia.
To właśnie zamienia publikację w zobowiązanie. Gdy korzeń jest już jawny, giełda nie może poprawić salda, wstawić konta ani go usunąć bez otrzymania innego korzenia. Nie zrobi tego po cichu i nie zrobi tego dla jednego użytkownika, nie psując weryfikacji wszystkim, których ścieżka biegnie przez tę samą gałąź.
Zobowiązanie wiąże tylko wtedy, gdy korzeń opublikowano wcześniej, niż komukolwiek zależało, by okazał się błędny: dlatego moment publikacji i publiczny zapis korzenia ważą tyle co sama matematyka. Jak przeprowadzić porównanie samemu, opisuje jak zweryfikować dowód rezerw.
Dlaczego sąsiedzi pozostają prywatni
Twoja ścieżka dowodu zawiera skróty innych części drzewa, a skrótu nie da się odwrócić do danych, z których powstał. Dowiadujesz się, że sąsiad istnieje i jaki ma skrót; nie dowiadujesz się, czyje salda są pod nim ani jakie one są.
Ta właśnie asymetria sprawia, że struktura pasuje do problemu. Każdy użytkownik potwierdza własną obecność, żaden nie dowiaduje się niczego o innym, a giełda nie musi nikomu ufać ani publikować listy klientów.
Implementacje zwykle wzmacniają to jeszcze, wykonując kontrolę lokalnie zamiast odsyłać twoje dane na serwer. Argument prywatnościowy i argument weryfikacyjny wskazują tu w tę samą stronę, co jest rzadkie i warte zauważenia.
Gdzie struktura przestaje pomagać
Drzewo Merkle'a dowodzi przynależności do zbioru. Mówi, że twój wiersz był w drzewie, którego korzeń opublikowano, i nie mówi zgoła nic o tym, czy zbiór był właściwy.
Wynikają stąd wprost trzy ograniczenia. Drzewo nie powie, czy uwzględniono wszystkie konta, bo pominięte konto nie zostawia śladu dla tych, którzy zostali. Nie powie, czy aktywa istnieją: to osobne twierdzenie w łańcuchu, a nie własność struktury. I nie powie nic o zobowiązaniach ponad salda, które weszły, o czym traktuje dowód rezerw a zobowiązania.
Nic z tego nie jest wadą kryptografii. To granica tego, o co można prosić dowód przynależności, a znajomość granicy nie pozwala sprzedawać struktury drożej, niż jest warta.
Podsumowanie
Drzewo Merkle'a zamienia miliony sald w jedną publikowalną wartość i daje każdemu użytkownikowi krótką ścieżkę dowodzącą, że jego wiersz jest pod nią. Liście to skróty rekordów o stałym formacie, węzły to skróty par, a kolejność sklejania na każdym poziomie jest częścią specyfikacji, nie drobiazgiem.
Jego siłą jest to, że manipulacji po publikacji nie da się ukryć, a przynależność da się udowodnić, nikogo nie odsłaniając. Jego granicą jest to, że dowodzi wyłącznie przynależności: kompletność zbioru, istnienie aktywów i wysokość zobowiązań leżą poza drzewem. Czytaj dalej materiały Bitbase Academy.
Zastrzeżenie: ten artykuł to treść edukacyjna Bitbase Academy, wyłącznie w celach informacyjnych. Nie stanowi porady inwestycyjnej, handlowej, podatkowej ani finansowej. Kryptoaktywa są zmienne — samodzielnie oceń ryzyko. Napisano w wrześniu 2026 r.; sprawdzaj aktualne oficjalne informacje.
Źródła
[1] Bitbase, Dowód rezerw — comiesięczne ujawnienie, korzeń Merkle'a i otwarty weryfikator www.bitbase.com