Gnosis Pay, un projet fintech britannique, a officiellement confirmé que les données appartenant aux détenteurs de ses cartes de débit Visa grand public avaient été compromises. La violation, survenue le 3 novembre, poursuit la tendance de cet automne, où les attaquants n'ont plus besoin de s'en prendre aux blockchains ou aux contrats intelligents. Il leur est bien plus facile de frapper l'infrastructure fiat traditionnelle qui relie les actifs numériques au monde réel.
Les partenaires institutionnels et les investisseurs peuvent respirer, car la plateforme B2B d'entreprise et en marque blanche de la société fonctionne normalement. Pour les utilisateurs ordinaires, le point clé est que les cryptomonnaies dans leurs portefeuilles sont en sécurité, la société ayant déclaré que les fonds n'étaient pas non plus affectés. L'émetteur de cartes Monavate Limited, qui est réglementé par la Financial Conduct Authority du Royaume-Uni, continue également d'opérer. Les pirates sont repartis avec des données uniquement.
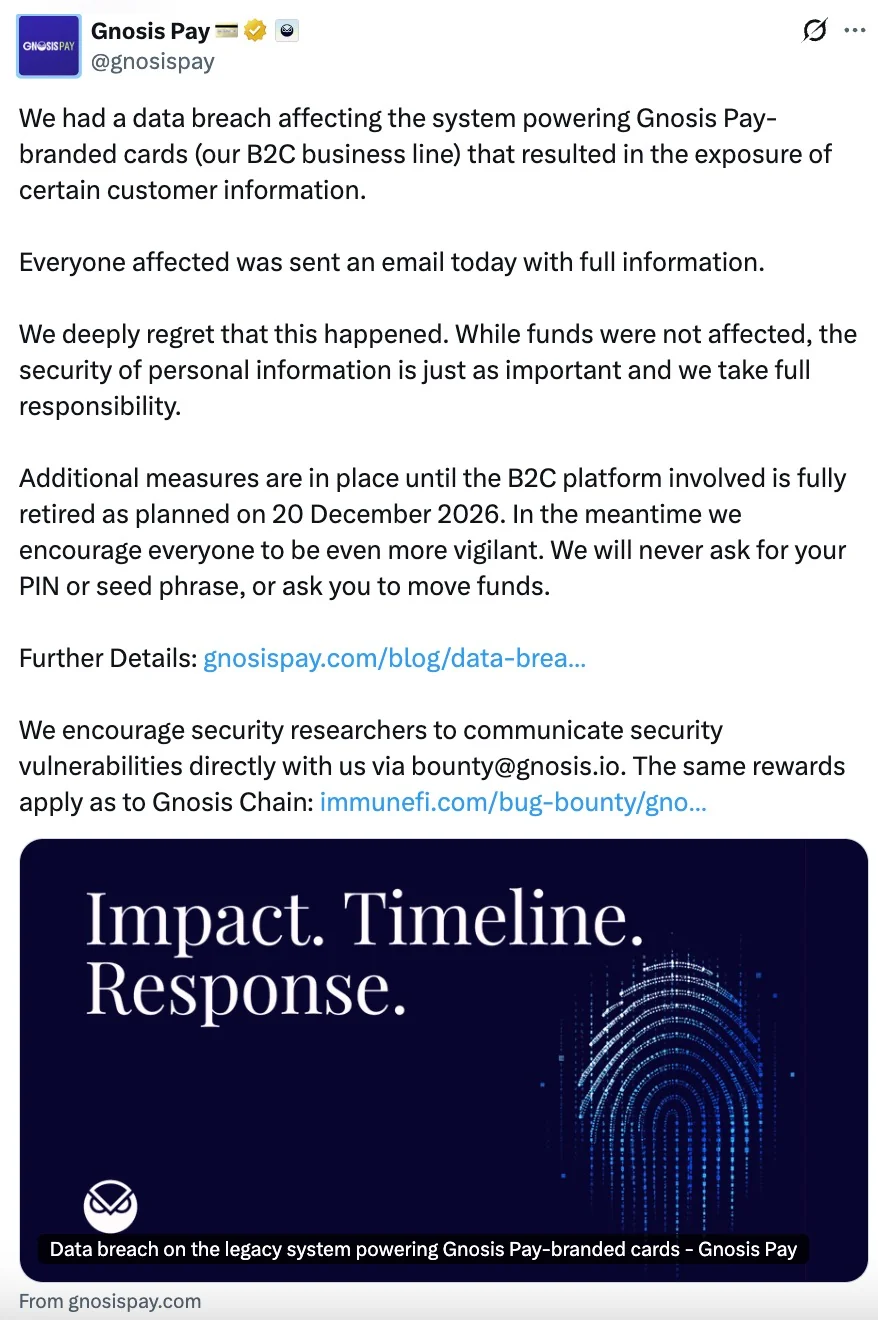
Cette fois, l'accès non autorisé concernait un système hérité de traitement des cartes B2C. La plateforme Gnosis Pay était déjà en préparation pour sa mise hors service, avec un arrêt complet prévu le 20 décembre. Selon l'explication officielle, après le piratage, l'équipe de sécurité de Gnosis Pay s'est mobilisée rapidement pour contenir la menace et couper l'accès via les clés compromises en deux heures.
Les cryptomonnaies sont en sécurité, mais les données ont disparu. Ce qui vient ensuite
L'incident Gnosis Pay complète une trilogie de fuites majeures cet automne et expose un point faible partagé par les passerelles crypto-fiat. La chronologie des dernières semaines indique un schéma clair, évident dans les fuites de Ledger, Trezor, SafePal et Keystone tout au long de 2026.
Gnosis Pay a terminé d'envoyer des e-mails aux utilisateurs concernés avec une liste détaillée des données exposées. Jusqu'à ce que le système soit hors ligne le mois prochain, la société fonctionne en mode d'urgence avec une surveillance des transactions renforcée, et la vérification 3D Secure est désormais obligatoire pour tous les paiements en ligne.
Bien sûr, la société a également émis une alerte urgente contre l'hameçonnage. Armés des détails d'achat, des adresses et des données personnelles, les escrocs commencent déjà à se faire passer pour le support client officiel. L'équipe Gnosis Pay exhorte les utilisateurs à se méfier de toutes les demandes entrantes et leur rappelle que « nous et nos applications partenaires ne demanderons jamais » d'informations d'identification de sécurité telles que les phrases de récupération, les clés privées, les codes PIN ou les numéros de carte complets pour vérifier ou annuler des transactions. Enfin, toute modification de compte n'est légitime que lorsque les utilisateurs l'effectuent directement dans l'application officielle.