L'incident de sécurité de Binancesur le 30 octobre 2026 a poussé une fonctionnalité Ethereum relativement technique dans une discussion de sécurité beaucoup plus large : la délégation de portefeuille EIP-7702.
Pour les utilisateurs ordinaires d'Ethereum, cependant, la question la plus importante n'est pas de savoir si EIP-7702 est apparu quelque part dans la chronologie de l'incident. Il s'agit de savoir si la même classe de risque d'autorisation pourrait affecter un portefeuille personnel détenant de l'ETH, de l'USDT, de l'USDC ou d'autres actifs Ethereum.
La réponse courte est que l'incident de Binance ne signifie pas que les portefeuilles Ethereum ordinaires sont automatiquement à risque. L'enquête préliminaire de Binance pointe vers l'ordinateur portable compromis d'un ingénieur DevOps qui a permis à un attaquant d'accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. Binance a déclaré n'avoir trouvé aucune preuve que les clés privées des portefeuilles aient été divulguées et a estimé l'impact total à environ 6,3 milliards de dollars, avec environ 3 milliards de dollars gelés on-chain au moment de sa mise à jour du 30 octobre.
L'incident met néanmoins en lumière un changement plus large dans la sécurité des portefeuilles Ethereum. Protéger une phrase de récupération ne constitue plus l'ensemble du modèle de sécurité. À mesure que les comptes détenus en externe deviennent programmables via des mécanismes tels que EIP-7702, les utilisateurs doivent également comprendre quel code leur portefeuille a autorisé, quelles permissions ce code peut exercer et combien de temps ces permissions restent actives.
Points clés à retenir
- La dernière enquête officielle de Binance n'a pas identifié de fuite de clé privée de portefeuille.
- L'incident n'établit pas qu'EIP-7702 lui-même a été exploité ni que les portefeuilles Ethereum sont généralement vulnérables.
- EIP-7702 permet à un compte Ethereum détenu en externe de déléguer l'exécution à du code de contrat intelligent.
- Un délégataire malveillant ou vulnérable peut potentiellement obtenir un contrôle extrêmement étendu sur le compte délégué.
- La délégation EIP-7702 est matériellement différente d'une approbation normale de jeton ERC-20.
- Connecter un portefeuille à un site web ne transfère pas en soi le contrôle, mais signer une autorisation non sécurisée peut créer un risque bien plus important.
- La sécurité des portefeuilles Ethereum devient de plus en plus une question de sécurité des clés et de sécurité des permissions.
Ce que Binance a réellement confirmé
Séparer les informations confirmées des premières spéculations techniques est essentiel lors de l'analyse d'un incident de sécurité de cette ampleur.
Binance a déclaré que son enquête initiale suggère que l'ordinateur portable compromis d'un ingénieur DevOps a permis à un attaquant d'accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. La plateforme d'échange a également déclaré n'avoir trouvé aucune preuve que les clés privées des portefeuilles aient été divulguées. En réponse immédiate, Binance a temporairement suspendu les dépôts et les retraits, révoqué l'autorisation de l'adresse concernée et collaboré avec des partenaires blockchain et des organisations d'application de la loi pour geler et tracer les actifs concernés.
Cette formulation est importante car les premières analyses on-chain ont fait circuler des théories impliquant des autorisations EIP-7702. Ces observations peuvent rester pertinentes pour comprendre comment un compte affecté s'est comporté, mais elles ne sont pas équivalentes à une cause racine confirmée.
Jusqu'à ce que Binance publie son post-mortem technique détaillé, la conclusion la plus sûre est plus étroite : une composante liée à l'autorisation peut être pertinente pour l'incident, tandis que l'explication préliminaire officielle de Binance se concentre actuellement sur une infrastructure opérationnelle compromise.
Incident de Binance : confirmé vs. pas encore confirmé
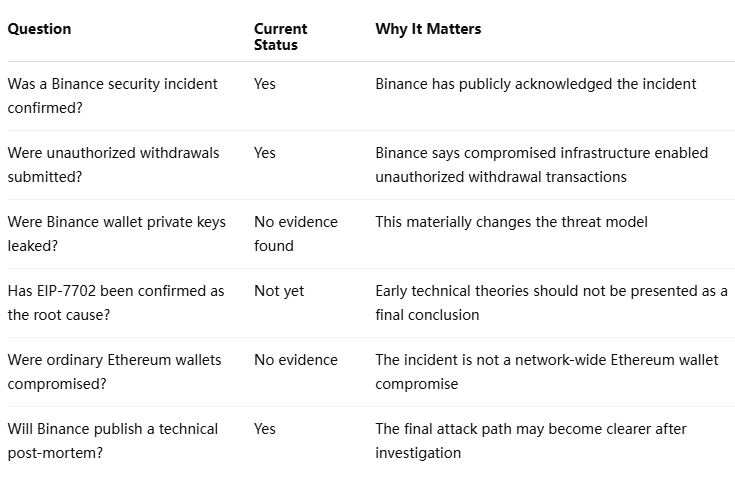
Cette distinction est importante pour les utilisateurs d'Ethereum car un système d'infrastructure d'échange compromis et un portefeuille personnel compromis sont des scénarios de sécurité très différents.
Pourquoi EIP-7702 est pertinent pour la sécurité des portefeuilles Ethereum
EIP-7702 change ce qu'un compte détenu en externe, ou EOA, peut faire.
Historiquement, un EOA Ethereum normal était principalement compris comme une adresse contrôlée par une clé privée. EIP-7702 permet à ce compte de définir un indicateur de délégation pointant vers du code de contrat intelligent. Les appels au compte délégué peuvent alors exécuter le code référencé dans le contexte de ce compte.
La fonctionnalité a été conçue pour apporter des capacités de compte intelligent aux comptes Ethereum existants sans obliger les utilisateurs à migrer leurs actifs vers des adresses de portefeuille entièrement nouvelles. Les applications potentielles incluent le regroupement de transactions, le parrainage de gaz et des permissions de sous-clés plus granulaires.
Cela crée des améliorations d'utilisabilité significatives. Un portefeuille pourrait, par exemple, regrouper une approbation et un échange en une seule opération ou permettre à une autre partie de parrainer les frais de transaction.
Mais la programmabilité introduit également une autre surface de sécurité.
La spécification officielle EIP-7702 avertit explicitement que le code sélectionné via une autorisation peut avoir un accès illimité au compte et doit donc être étroitement audité par les fournisseurs de portefeuilles. Elle précise en outre que des contrats délégués mal implémentés peuvent donner à un attaquant un contrôle quasi total sur l'EOA d'un signataire.
Pour les utilisateurs, cela déplace la question de sécurité de :
« Quelqu'un possède-t-il ma clé privée ? »
à :
« Qu'a mon compte autorisé à exécuter ? »
Il s'agit d'un changement fondamental.
Le risque des portefeuilles Ethereum passe des clés aux clés plus les permissions
Le modèle traditionnel de sécurité des portefeuilles est relativement simple. Si la phrase de récupération et la clé privée restent secrètes, le propriétaire conserve le contrôle du compte.
La fonctionnalité de compte intelligent rend ce modèle plus stratifié.
Un compte peut désormais interagir via des approbations de jetons, des signatures Permit, des clés de session, une logique de compte intelligent déléguée et des permissions spécifiques à l'application. Ces mécanismes ne sont pas équivalents, et leur impact potentiel varie considérablement.
Matrice des risques d'autorisation des portefeuilles Ethereum
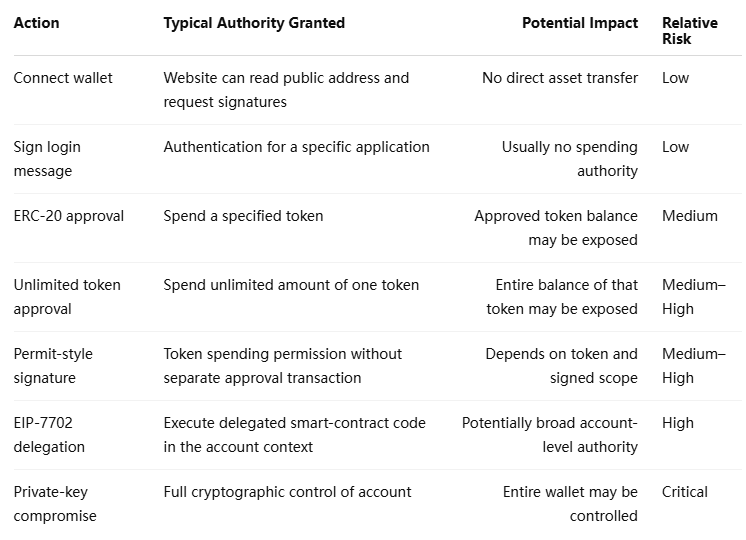
Le tableau illustre pourquoi les utilisateurs ne devraient pas traiter chaque signature de portefeuille comme équivalente.
Une approbation de jetonUne approbation de jeton affecte généralement un actif particulier. Une compromission de clé privée affecte l'ensemble du compte. EIP-7702 se situe bien plus près de la seconde catégorie que de la première, car le code délégué peut contrôler le comportement du compte lui-même.
EIP-7702 vs. approbation ERC-20 : la différence compte
De nombreux utilisateurs d'Ethereum ont déjà appris à vérifier les approbations de jetons après avoir interagi avec des applications décentralisées inconnues. Cela reste utile, mais une autorisation EIP-7702 opère à une couche différente.
Une approbation ERC-20 indique généralement à un contrat de jeton :
« Autoriser ce dépensier à transférer jusqu'à ce montant de ce jeton. »
EIP-7702 peut effectivement indiquer au compte Ethereum :
« Utiliser ce code de contrat intelligent lors de l'exécution de la logique du compte. »
Cette distinction modifie radicalement la portée potentielle des permissions.
Figure 1 — Couches d'autorisation Ethereum simplifiées
                           Compte Ethereum
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Clé privée                   Permissions du compte
                  │                               │
          Contrôle total du compte      ┌────────┴─────────┐
                  │                     │                  │
             RISQUE CRITIQUE       Approbation de jeton    Délégation EIP-7702
                                        │                  │
                                 Exposition spécifique   Exposition au niveau
                                    au jeton             de la logique du compte
                                        │                  │
                                   MOYEN–ÉLEVÉ            ÉLEVÉ
Cela ne signifie pas qu'EIP-7702 est intrinsèquement dangereux. La fonctionnalité elle-même est une infrastructure.
Le risque dépend du contrat délégué qui est autorisé et de la conception de ce contrat.
Une implémentation de compte intelligent bien auditée peut utiliser EIP-7702 pour améliorer la sécurité des portefeuilles en permettant la désescalade de privilèges, des limites de dépenses ou des sous-clés spécialisées. Un délégué malveillant peut produire l'effet inverse.
La technologie accroît donc à la fois la capacité potentielle et l'importance de la qualité de l'implémentation.
Le piratage de Binance pourrait-il affecter votre MetaMask ou votre portefeuille Ethereum ?
Il n'existe actuellement aucune preuve que l'incident Binance compromette directement MetaMask, Rabby ou les portefeuilles Ethereum ordinaires simplement parce qu'ils fonctionnent sur Ethereum.
Un portefeuille Ethereum n'hérite pas des permissions de Binance. L'infrastructure de portefeuille chaud de Binance, les comptes d'échange et les systèmes d'autorisation internes sont distincts des permissions attachées à l'adresse on-chain personnelle d'un utilisateur.
Cela signifie que détenir de l'ETH dans un portefeuille en auto-conservation ne crée pas en soi une exposition à l'incident Binance.
Ce à quoi les utilisateurs doivent prêter attention, c'est si leur propre portefeuille a indépendamment signé des autorisations suspectes.
Les facteurs de risque pertinents incluent l'interaction avec des applications de phishing, la signature de demandes de délégation de compte inconnues, l'exposition d'une phrase de récupération, l'installation d'extensions de navigateur malveillantes ou l'approbation de transactions via un appareil compromis.
Cette distinction est importante car les incidents de sécurité majeurs génèrent souvent une vague secondaire de campagnes de phishing. Les utilisateurs recherchant des expressions telles que « Binance hack wallet safety », « EIP-7702 revoke » ou « check Ethereum wallet after Binance hack » peuvent rencontrer de faux outils de sécurité conçus spécifiquement pour exploiter l'inquiétude accrue.
Le simple fait de connecter un portefeuille peut-il donner le contrôle à un attaquant ?
Normalement, non.
Connecter un portefeuille expose principalement l'adresse publique du portefeuille à une application et permet à cette application de demander des signatures ou des transactions.
L'étape dangereuse se produit lorsque l'utilisateur signe quelque chose qui accorde une autorité.
Un site web malveillant peut déguiser une telle demande en vérification de portefeuille, mise à niveau de sécurité, migration, réclamation de jetons ou procédure de protection de compte. Si l'utilisateur autorise un code délégué puissant, le risque peut devenir matériellement plus grand qu'une simple connexion de portefeuille standard.
La spécification officielle EIP-7702 adopte une position inhabituellement ferme sur cette question. Elle déclare que les applications ne doivent pas s'attendre à ce que les utilisateurs évaluent en toute sécurité des demandes d'autorisation arbitraires et attribue une responsabilité significative aux portefeuilles pour auditer étroitement le code délégué.
C'est un signal de conception important : même les utilisateurs techniquement expérimentés peuvent ne pas être en mesure de déterminer la sécurité d'une délégation arbitraire en lisant une fenêtre contextuelle de portefeuille.
Un meilleur modèle pour évaluer le risque d'un portefeuille Ethereum
Au lieu de demander si un portefeuille est simplement « sûr » ou « dangereux », les utilisateurs peuvent évaluer l'exposition à travers quatre couches.
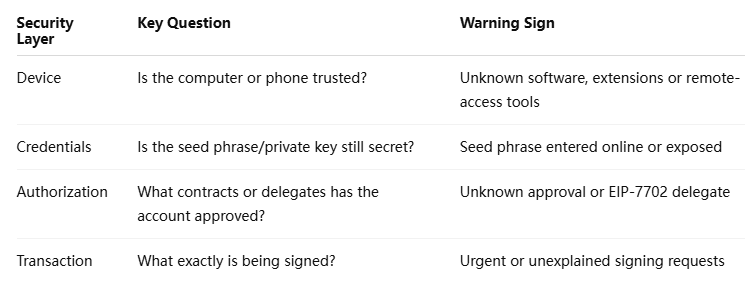
Si un attaquant peut amener le propriétaire à signer une autorisation suffisamment puissante, la clé peut rester cryptographiquement sécurisée tandis que les actifs deviennent opérationnellement exposés.
Cette différence deviendra probablement de plus en plus importante à mesure que les comptes intelligents seront plus largement adoptés.
Ce que les utilisateurs d'Ethereum doivent vérifier après l'incident de sécurité de Binance
Les utilisateurs n'ont pas besoin de migrer leurs actifs en panique simplement parce que Binance a subi un incident de sécurité. Déplacer des fonds sous pression peut en réalité augmenter l'exposition au phishing.
Une réponse plus utile consiste à examiner l'état du portefeuille.
Commencez par l'activité récente du portefeuille. Recherchez des transactions ou des signatures que vous ne reconnaissez pas, en particulier les interactions qui se sont produites via des liens reçus dans des messages privés, des publicités de recherche, des groupes Telegram, des canaux Discord ou des conversations de support non sollicitées.
Examinez ensuite les approbations de jetons. Les approbations illimitées accordées à des applications abandonnées ou inconnues méritent une attention particulière, bien que les approbations de jetons seules ne révèlent pas toutes les permissions au niveau du compte.
Les utilisateurs qui s'appuient sur des portefeuilles prenant en charge les fonctionnalités de compte intelligent doivent également vérifier si une délégation inattendue a été configurée. La question importante n'est pas simplement de savoir si une délégation existe, mais à quel contrat le compte délègue et si le fournisseur du portefeuille reconnaît cette implémentation.
Enfin, vérifiez l'appareil lui-même. Les extensions de navigateur, les malwares de presse-papiers, les outils d'accès à distance et les environnements de développement compromis peuvent déjouer des pratiques de portefeuille autrement sécurisées.
Quand faut-il déplacer ses actifs vers un nouveau portefeuille Ethereum ?
Créer un nouveau portefeuille peut être approprié lorsqu'il existe des preuves crédibles que les identifiants racine du portefeuille existant ont été compromis.
Les exemples incluent une phrase de récupération divulguée, une clé privée exposée, un malware confirmé sur l'appareil de signature ou une autorisation au niveau du compte inexpliquée qui ne peut pas être supprimée en toute sécurité.
Mais déplacer des actifs uniquement à cause d'un titre de presse peut introduire un risque inutile.
Un utilisateur qui recherche un outil de migration d'urgence de portefeuille, se connecte à un site web non vérifié et signe une transaction inconnue peut créer un problème de sécurité qui n'existait pas auparavant.
La décision doit donc dépendre des preuves provenant du propre compte de l'utilisateur plutôt que de l'ampleur de l'incident de Binance.
Pourquoi EIP-7702 pourrait devenir un sujet majeur de sécurité des portefeuilles
L'architecture des portefeuilles Ethereum évolue progressivement de conteneurs de clés passifs vers des comptes programmables.
Cette transition pourrait résoudre plusieurs problèmes d'expérience utilisateur de longue date. Le regroupement de transactions peut réduire les signatures répétées. Le parrainage de gaz peut permettre aux applications de payer les frais de transaction. Les clés de session restreintes peuvent réduire la nécessité d'exposer l'autorité complète du compte à chaque interaction.
Pourtant, cette même programmabilité rend l'infrastructure d'autorisation plus importante.
L'EIP-7702 modifie plusieurs hypothèses qui s'appliquaient historiquement aux EOA. La spécification note, par exemple, qu'une fois qu'un EOA est délégué, les appels au compte peuvent entraîner une diminution de son solde même lorsque la transaction ne provenait pas directement de ce compte.
Cela importe pour les exchanges, les développeurs de portefeuilles, les fournisseurs de garde et les systèmes de surveillance de sécurité autant que pour les utilisateurs individuels.
Les systèmes construits autour de l'hypothèse selon laquelle « un EOA équivaut à un simple compte à clé privée » peuvent de plus en plus avoir besoin d'identifier les comptes délégués et d'analyser le code qui les contrôle.
La leçon de sécurité plus large de l'incident Binance
La leçon la plus importante pourrait finalement avoir peu à voir avec la question de savoir si l'EIP-7702 est identifié comme la cause technique finale de la violation de Binance.
L'explication actuelle de Binance démontre déjà que la sécurité des portefeuilles dépend de toute une chaîne opérationnelle : les appareils des employés, les conteneurs de services, l'infrastructure de signature, les contrôles de retrait, les autorisations de compte, les systèmes de surveillance et les capacités de réponse on-chain.
Pour un exchange centralisé, une clé privée sécurisée ne peut pas compenser une infrastructure de transaction compromise si un attaquant peut amener un système autorisé à soumettre des retraits malveillants.
Pour un utilisateur individuel d'Ethereum, le parallèle est direct.
Une phrase de récupération secrète ne peut pas protéger les actifs contre toutes les menaces si le propriétaire du portefeuille accorde séparément une autorité dangereuse à du code malveillant.
Figure 2 — Surface d'attaque des portefeuilles Ethereum modernes
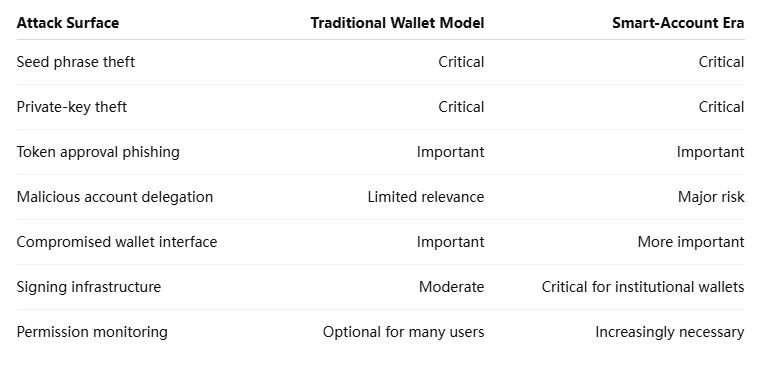
La sécurité des portefeuilles Ethereum devient donc moins binaire.
La question de sécurité future ne sera pas simplement « Qui détient la clé ? »
Elle sera de plus en plus :
Qui détient la clé, qu'a autorisé le compte, et que peut faire le code autorisé ?
FAQ : Piratage de Binance, EIP-7702 et sécurité des portefeuilles Ethereum
L'incident de sécurité de Binance signifie-t-il que les portefeuilles Ethereum sont compromis ?
Non. Binance n'a pas signalé de vulnérabilité Ethereum à l'échelle du réseau. Son enquête préliminaire indique que l'ordinateur portable d'un ingénieur DevOps compromis aurait permis d'accéder à un conteneur de service utilisé pour soumettre des transactions de retrait non autorisées, et Binance affirme n'avoir trouvé aucune preuve que les clés privées des portefeuilles aient été divulguées.
L'EIP-7702 était-il responsable du piratage de Binance ?
Cela n'a pas été officiellement établi. Les premières analyses techniques ont évoqué des autorisations liées à l'EIP-7702, mais la déclaration officielle actuelle de Binance n'identifie pas l'EIP-7702 comme la cause racine confirmée. Un post-mortem technique détaillé est encore attendu.
Qu'est-ce que l'EIP-7702 ?
L'EIP-7702 est une fonctionnalité du protocole Ethereum qui permet à un compte détenu en externe de déléguer sa logique d'exécution à du code de contrat intelligent. Elle permet des fonctionnalités telles que le regroupement, le parrainage de gas et des fonctionnalités de compte plus avancées.
L'EIP-7702 peut-il vider un portefeuille Ethereum ?
L'EIP-7702 en lui-même ne vide pas les portefeuilles. Cependant, la spécification officielle avertit qu'un code délégué malveillant ou mal implémenté peut obtenir un contrôle extrêmement étendu sur un EOA. La sécurité du contrat délégué est donc critique.
La délégation EIP-7702 est-elle identique à une approbation de token ?
Non. Une approbation ERC-20 autorise généralement un dépensier spécifique à transférer un token particulier. La délégation EIP-7702 affecte la manière dont le compte exécute du code de contrat intelligent et peut donc avoir une portée d'autorisation beaucoup plus large.
Connecter MetaMask à un site web expose-t-il mon portefeuille ?
Connecter un portefeuille seul ne donne généralement pas à un site web l'autorité de transférer des actifs. Le risque plus important provient de la signature ultérieure de transactions malveillantes, d'approbations de tokens, de messages Permit ou d'autorisations au niveau du compte.
Dois-je révoquer toutes les approbations de mon portefeuille Ethereum après le piratage de Binance ?
Pas automatiquement. Les utilisateurs doivent examiner les permissions inconnues ou inutiles, mais se connecter au hasard à des sites tiers de « révocation » peut créer un risque de phishing supplémentaire. La délégation au niveau du compte et les approbations ERC-20 ordinaires doivent également être évaluées séparément.
Dois-je transférer tous mes ETH vers un nouveau portefeuille ?
Pas uniquement à cause de l'incident de Binance. La migration est plus appropriée lorsqu'il existe des preuves que la phrase de récupération, la clé privée, l'appareil ou l'autorisation de compte de l'utilisateur ont été compromis.
Analyse finale
L'incident de sécurité de Binance est un rappel important que la sécurité de la blockchain dépasse la simple distinction entre « clé privée en sécurité » et « clé privée volée ».
Les comptes Ethereum deviennent programmables.
Cela crée une meilleure expérience utilisateur, mais cela élargit aussi la couche d'autorisation qui se situe entre une clé privée et un transfert d'actif.
L'EIP-7702 fait partie de cette évolution. Il peut prendre en charge de meilleurs portefeuilles intelligents, le regroupement de transactions et des autorisations de compte plus contrôlées. En même temps, la spécification d'Ethereum elle-même indique clairement que déléguer à du code non sécurisé peut exposer un compte à un contrôle extrêmement large.
Pour les utilisateurs ordinaires, rien ne prouve que l'incident Binance nécessite une migration massive des portefeuilles Ethereum. La réponse la plus utile est de comprendre quelles autorisations existent déjà sur un compte, d'éviter les actions d'urgence suscitées par des messages non sollicités et de traiter la délégation au niveau du compte comme une opération sensible en matière de sécurité plutôt que comme une autre fenêtre contextuelle de portefeuille routinière.
Pour les plateformes d'échange, les dépositaires et les fournisseurs de portefeuilles, les implications sont plus larges. Les systèmes de sécurité doivent de plus en plus surveiller non seulement qui peut signer, mais aussi ce que le compte a été autorisé à exécuter.
Cela pourrait finalement être la leçon la plus durable de l'incident Binance.