Le directeur technique émérite de Ripple et architecte du XRP Ledger, David Schwartz, a attiré l'attention de la communauté sur une nouvelle arnaque sur le réseau social X.
En publiant deux GIF textuels sous une fausse publication, le vétéran de l'industrie blockchain a personnellement signalé la menace, ce qui semble avoir déclenché une vague de signalements d'utilisateurs et conduit à la suspension rapide de comptes usurpant le portefeuille crypto Xaman.
L'incident s'est déroulé dans les commentaires sous les publications d'un compte piraté du magazine culturel « NplusOneMag », où les escrocs avaient lancé une campagne promotionnelle agressive pour un faux airdrop.
Plutôt que de passer par de longues procédures d'entreprise et de préparer des déclarations officielles, l'un des principaux architectes du XRP Ledger est personnellement intervenu dans le fil des escrocs et a publié des mèmes disant : « Je peux repérer une arnaque à un kilomètre » et « C'est une arnaque. »
Comment fonctionne la « guerre de guérilla » du XRP et pourquoi elle doit être menée manuellement
Pour la communauté crypto, la réaction de Schwartz est devenue un appel à l'action. Les utilisateurs ont inondé l'administration de la plateforme de signalements, contribuant à faire bloquer complètement le fil frauduleux avant que des investisseurs non avertis n'aient le temps de perdre des fonds.
Pour Schwartz, ce combat est une guerre de guérilla routinière. Son profil porte depuis des mois une publication d'avertissement épinglée : « Quiconque prétend être moi sur Instagram ou Telegram est un escroc. Restez en sécurité, famille XRP. »
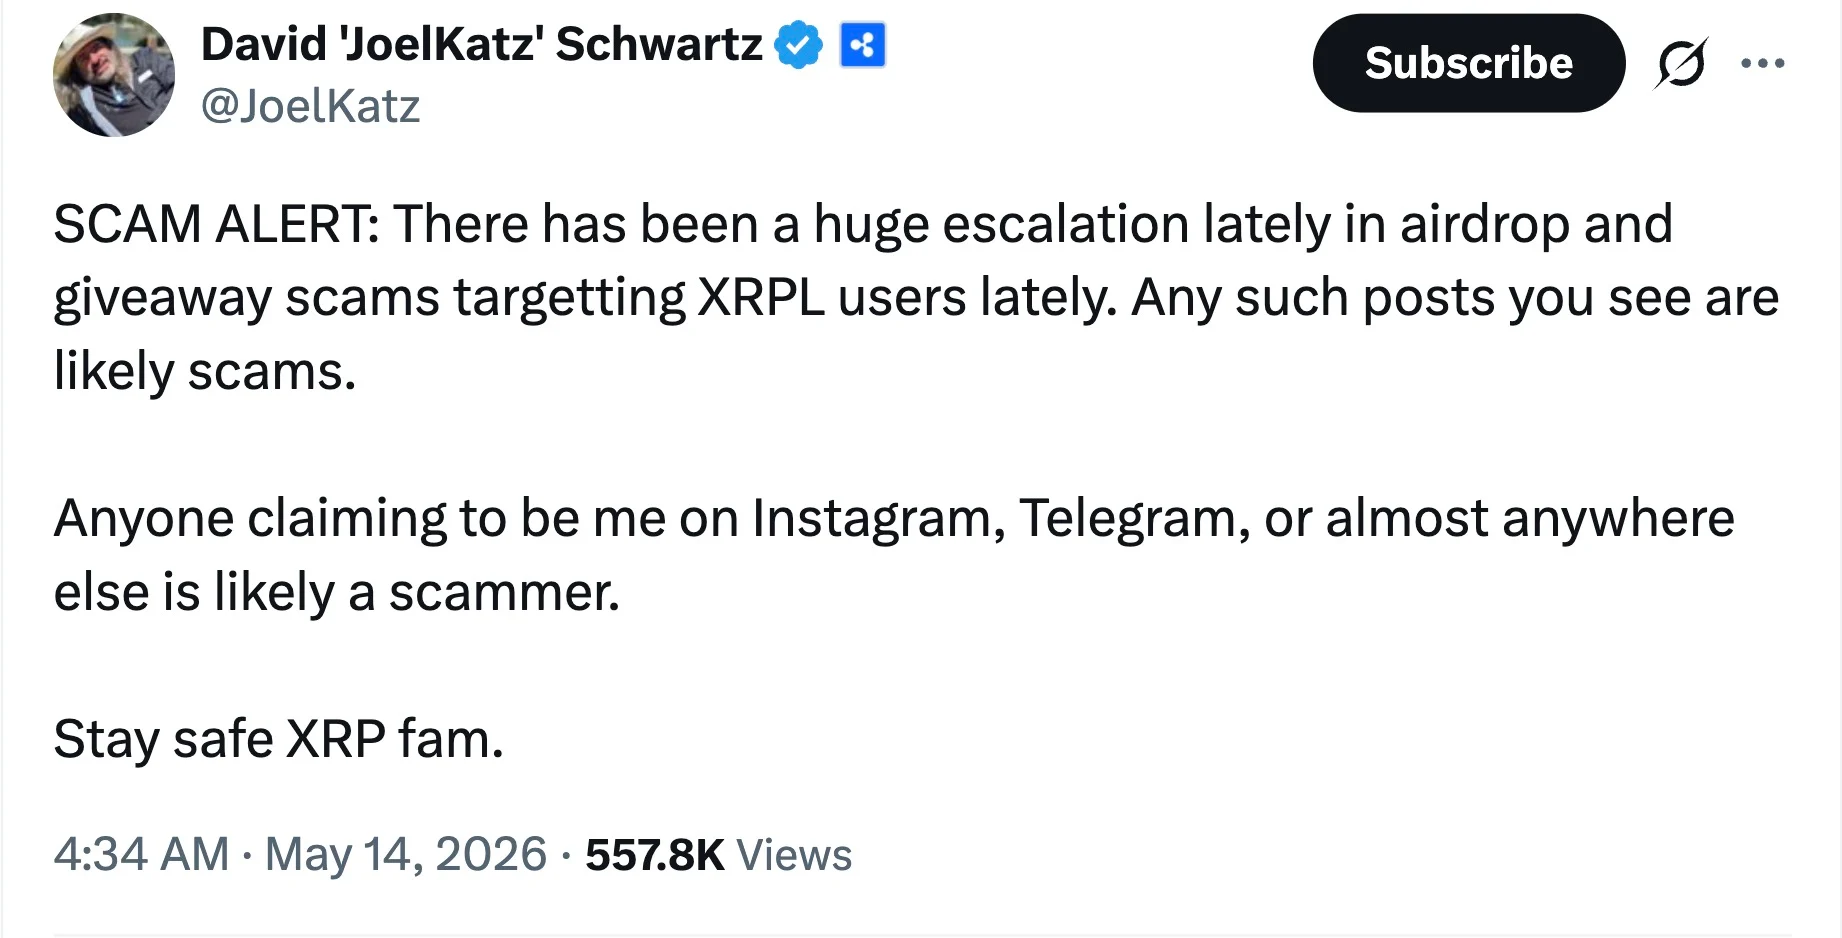
Dans tout l'écosystème XRPL, les attaques ciblant les portefeuilles sont depuis longtemps devenues systématiques. Les escrocs utilisent la mécanique des offres de trading cachées (Hidden Buy Offers) via des campagnes de spam NFT. Une fois qu'un utilisateur approuve une transaction en poursuivant un prétendu bonus, la transaction malveillante peut complètement vider son solde XRP.
La sécurité dans le secteur de détail dépend encore largement de la vigilance personnelle des détenteurs d'actifs et de la réponse manuelle rapide des hauts responsables de l'entreprise. Les escrocs continueront de créer des comptes miroirs, et les développeurs continueront de les faire bloquer. La seule question est de savoir qui sera le plus rapide lors de la prochaine attaque.