Centre d'actualités

Une loi mathématique vieille de 130 ans prédit un bitcoin à 1 million de dollars d'ici 2033
 BTCobjectif d'un million de dollarsmodèle de loi de puissance du bitcoinétude évaluée par les pairs





GitBook victime d'une cyberattaque menée par une IA : réinitialisation des jetons recommandée
Le 2 novembre, GitBook a subi une cyberattaque ciblée menée par un agent IA, permettant aux attaquants de dérober des identifiants d'infrastructure. L'entreprise a immédiatement mis hors ligne ses applications et sites de documentation nécessitant une authentification, remplacé tous les identifiants d'infrastructure et révoqué les jetons API des clients. Les données potentiellement exposées incluent des jetons d'intégration, des clés Git Sync, des jetons API et les questions soumises par les visiteurs à GitBook Assistant. Au 3 novembre, l'application, l'API et la documentation publique étaient rétablies, certains services restant en cours de réparation. Aucune preuve de modification du contenu des utilisateurs n'a été constatée.
il y a 4 heures
Tether gèle 4,5 millions de dollars en USDT après la faille de Mercado Bitcoin
Tether a bloqué plus de 4,5 millions d'USDT liés à l'incident de sécurité survenu le 2 novembre sur la plateforme brésilienne Mercado Bitcoin. L'exchange affirme avoir maîtrisé la situation, sans perte pour les clients ni fuite de données, mais a suspendu temporairement les dépôts et retraits pour enquêter sur des flux suspects et a publié des adresses cibles dans cinq catégories de blockchain pour faciliter le traçage. Le PDG de Tether, Paolo Ardoino, a confirmé le gel sans préciser si les jetons avaient été restitués à l'exchange. Des rapports antérieurs faisaient état de sorties suspectes dépassant 40 millions de dollars.
 USDTsuspension d'échangeMercado Bitcoinviolation de sécurité
2026-11-02

Un portefeuille sûr, un revendeur compromis : ce que l'affaire CryptoBilis révèle
L'article revient sur une atteinte à la sécurité de la chaîne d'approvisionnement des portefeuilles matériels : Ledger a confirmé que des appareils vendus via le revendeur CryptoBilis contenaient un composant implanté capable de dérober la phrase mnémonique de 24 mots. Trezor a ensuite signalé qu'un Safe 5 acheté chez le même revendeur semblait doté d'une carte électronique supplémentaire, sans qu'il ait encore été analysé. Trezor conseille aux utilisateurs ayant acheté ses produits via CryptoBilis depuis mars 2026 de transférer leurs fonds vers un nouveau portefeuille et de changer leur phrase mnémonique. Selon l'enquête de Bitquery, les vols concerneraient 335 portefeuilles sur 6 blockchains, pour environ 102 millions de dollars. Aucun des deux fabricants n'a confirmé publiquement qu'il s'agissait du même attaquant.
2026-11-02

Sible Network suspend son projet de minage à trois comptes après des inquiétudes liées aux attaques Sybil
Sible Network avait proposé le 1er novembre d'autoriser trois comptes de minage sur un seul téléphone, afin d'aider les foyers ne pouvant pas s'offrir plusieurs appareils. Mais des membres de la communauté et des ambassadeurs ont craint que cela ne favorise les faux comptes, le farming de récompenses et un minage inéquitable, avec un risque d'attaque Sybil. Le 2 novembre, le projet a annoncé la suspension de ce test et réaffirmé sa politique « un compte par personne », interdisant à un individu d'exploiter plusieurs comptes. Sible explique que la proposition visait à aider les familles modestes, mais qu'après réflexion, elle a décidé de faire marche arrière.
2026-11-02

Keone Hon, cofondateur de Monad, promeut un guide OpSec et l'outil d'IA Ultrafuzz
Keone Hon, cofondateur de Monad, appelle les équipes crypto à faire de la sécurité une priorité et promeut le guide OpSec de la fondation ainsi que l'outil open source Ultrafuzz. Le guide aborde les erreurs courantes comme le phishing, la gestion des identifiants, les appareils des employés et les accès aux comptes tiers, citant des données de ChainLight selon lesquelles les pertes liées au détournement de contrôle dépassent largement celles des vulnérabilités de contrats intelligents. Ultrafuzz, open source depuis septembre, est présenté comme un outil d'IA à exécuter sur les contrats face aux attaquants dopés à l'IA.
2026-10-31

CZ réplique à Elon Musk après ses moqueries sur le piratage de Binance et évoque une participation d'un milliard de dollars dans SpaceX
Le fondateur de Binance, Changpeng Zhao (CZ), a publiquement demandé à Elon Musk de cesser de railler le piratage subi par la plateforme, après que ce dernier a réagi avec des emojis riants et le commentaire « Everyday is Zeroday » à l'avertissement de sécurité de CZ. Ce dernier a rappelé que la participation dans SpaceX détenue via l'investissement de Binance dans le rachat de Twitter par Musk dépasse désormais le milliard de dollars. La co-CEO He Yi a précisé que les revenus annuels de l'entreprise couvraient les pertes sans nécessiter de vente d'actions. Binance estime que l'incident de sécurité du 29 octobre a touché environ 6,3 milliards de dollars d'actifs, dont près de 3 milliards ont déjà été gelés.
 BNBquerelle sur les réseaux sociauxviolation de sécuritépiratage de Binance
2026-10-30

L'ancien CTO de Ripple raille le piratage de 6 milliards de dollars de Binance avec une blague sur Stellar (XLM)
L'article rapporte le plus grand piratage de l'histoire de Binance, avec environ 6,3 milliards de dollars dérobés sur dix réseaux blockchain. David Schwartz, ancien CTO de Ripple, s'est moqué des hackers via une blague sur Stellar (XLM), ces derniers ayant crédité 517 XLM supplémentaires sur les comptes des victimes. Les attaquants ont volé 233,46 millions de XRP (environ 296 millions de dollars) depuis le hot wallet de Binance, sommes difficiles à récupérer car l'architecture du XRP Ledger empêche tout gel forcé ; l'équipe Ripple a toutefois gelé en urgence environ 200 millions de dollars de stablecoin RLUSD, et la cofondatrice de Binance, Yi He, a publiquement remercié Ripple. Des enquêteurs blockchain attribuent l'attaque au groupe nord-coréen TraderTraitor (Lazarus), et environ 3 milliards de dollars d'actifs ont déjà été gelés.
 XRPDavid SchwartzGroupe LazarusTraderTraitor
2026-10-30
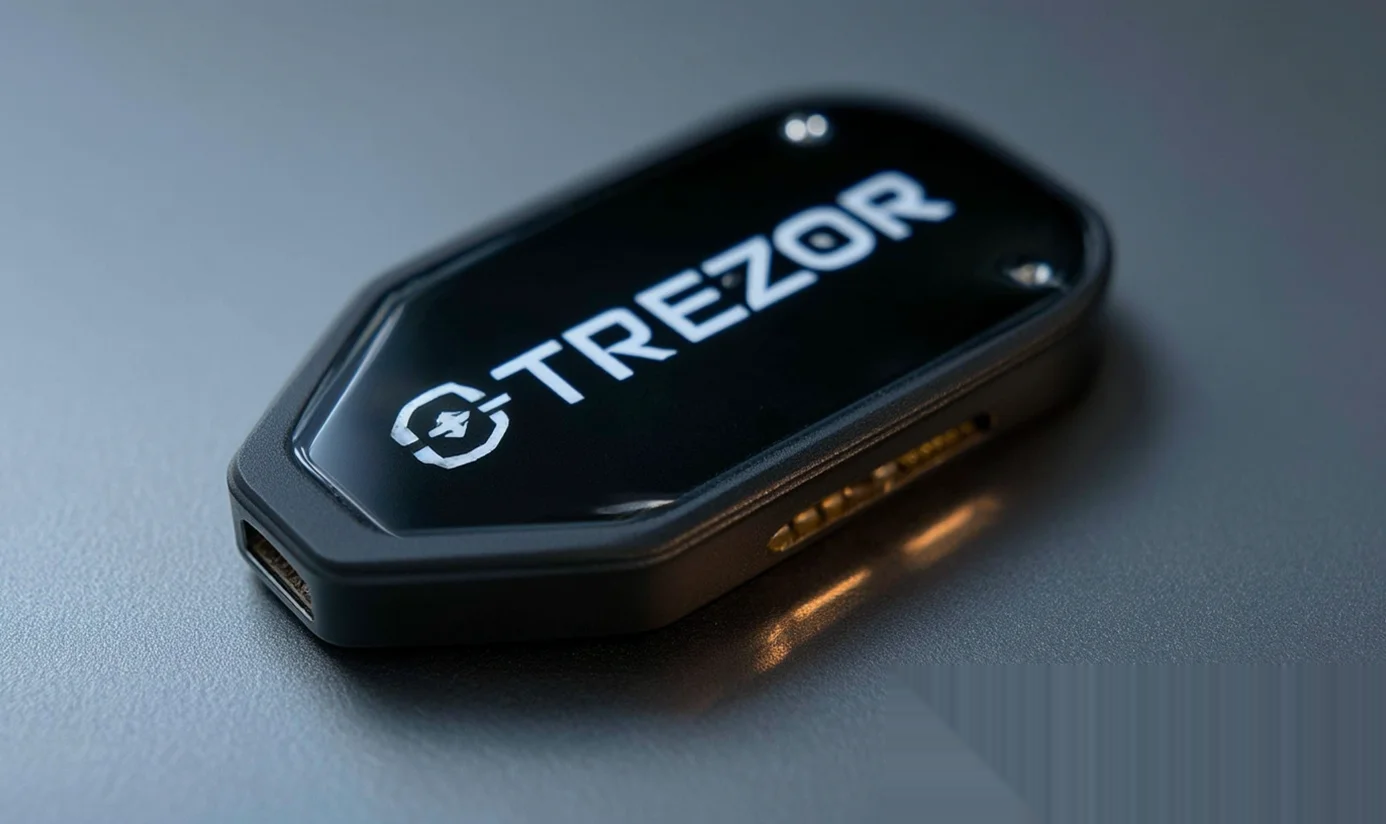
Trezor signale une possible implantation matérielle dans les portefeuilles CryptoBilis
Trezor met en garde les clients ayant acheté un portefeuille matériel via son ancien distributeur agréé CryptoBilis et leur conseille de transférer leurs fonds au plus vite. Un client indonésien affirme avoir découvert, dans un Trezor Safe 5 acheté en août 2026, une carte électronique et un module cellulaire capables de lire et de transmettre à distance la phrase de récupération affichée à l'écran. Trezor, après avoir examiné les photos et interrogé le client en visioconférence, juge le signalement crédible et recommande aux utilisateurs concernés de créer un nouveau portefeuille et de changer leur phrase de récupération. Aucune perte de fonds n'a été signalée à ce jour. CryptoBilis a perdu son agrément le 9 octobre, Ledger ayant également confirmé des altérations physiques sur des appareils vendus par ce même distributeur.
2026-10-30
Le piratage de Binance pourrait profiter à Uniswap, selon Standard Chartered qui anticipe la croissance des DEX
Geoffrey Kendrick, responsable de la recherche sur les actifs numériques chez Standard Chartered, estime que le piratage d'environ 6,3 milliards de dollars subi par Binance pourrait pousser les traders vers les plateformes décentralisées, dont Uniswap sortirait grand gagnant. Il maintient son objectif de cours de 100 dollars pour le jeton UNI à l'horizon 2030 et invite les investisseurs à se réintéresser à Uniswap. Au deuxième trimestre 2026, le ratio des volumes au comptant DEX/CEX a atteint 23,5 %. Après l'incident, UNI a chuté de plus de 10 %, tandis que HYPE, le jeton de Hyperliquid, a progressé d'environ 15 % grâce à l'annonce d'un partenariat avec ICE. Kendrick avertit que les cours pourraient encore baisser avant une stabilisation du marché.
BNBrisque lié aux plateformes centraliséesStandard Charteredobjectif de cours UNI2026-10-30
Piratage majeur d'une plateforme crypto : 3 milliards de dollars gelés après un incident de sécurité de 6,3 milliards
Une grande plateforme mondiale de cryptomonnaies a signalé le 30 octobre 2026 un incident de sécurité estimé à environ 6,3 milliards de dollars d'actifs concernés. Selon la dernière mise à jour officielle, près de 3 milliards de dollars ont été gelés on-chain. L'enquête préliminaire évoque un ordinateur portable compromis d'un ingénieur DevOps, permettant l'accès à des conteneurs de service et des retraits non autorisés, sans preuve de fuite de clés privées. La plateforme a suspendu dépôts et retraits et alerté les autorités.
2026-10-30