Les deux approches permettent à une plateforme de s’engager sur les soldes des utilisateurs sans les publier, et chacune place la ligne de la confidentialité ailleurs. Une preuve de Merkle vous montre votre propre ligne et une poignée d’empreintes voisines ; une preuve à divulgation nulle peut établir un énoncé sur l’ensemble entier sans rien révéler d’aucune ligne. Le prix de cette confidentialité renforcée, c’est du calcul, de la complexité et une chose nouvelle à laquelle il faut se fier.
Ce que chaque approche cherche à cacher
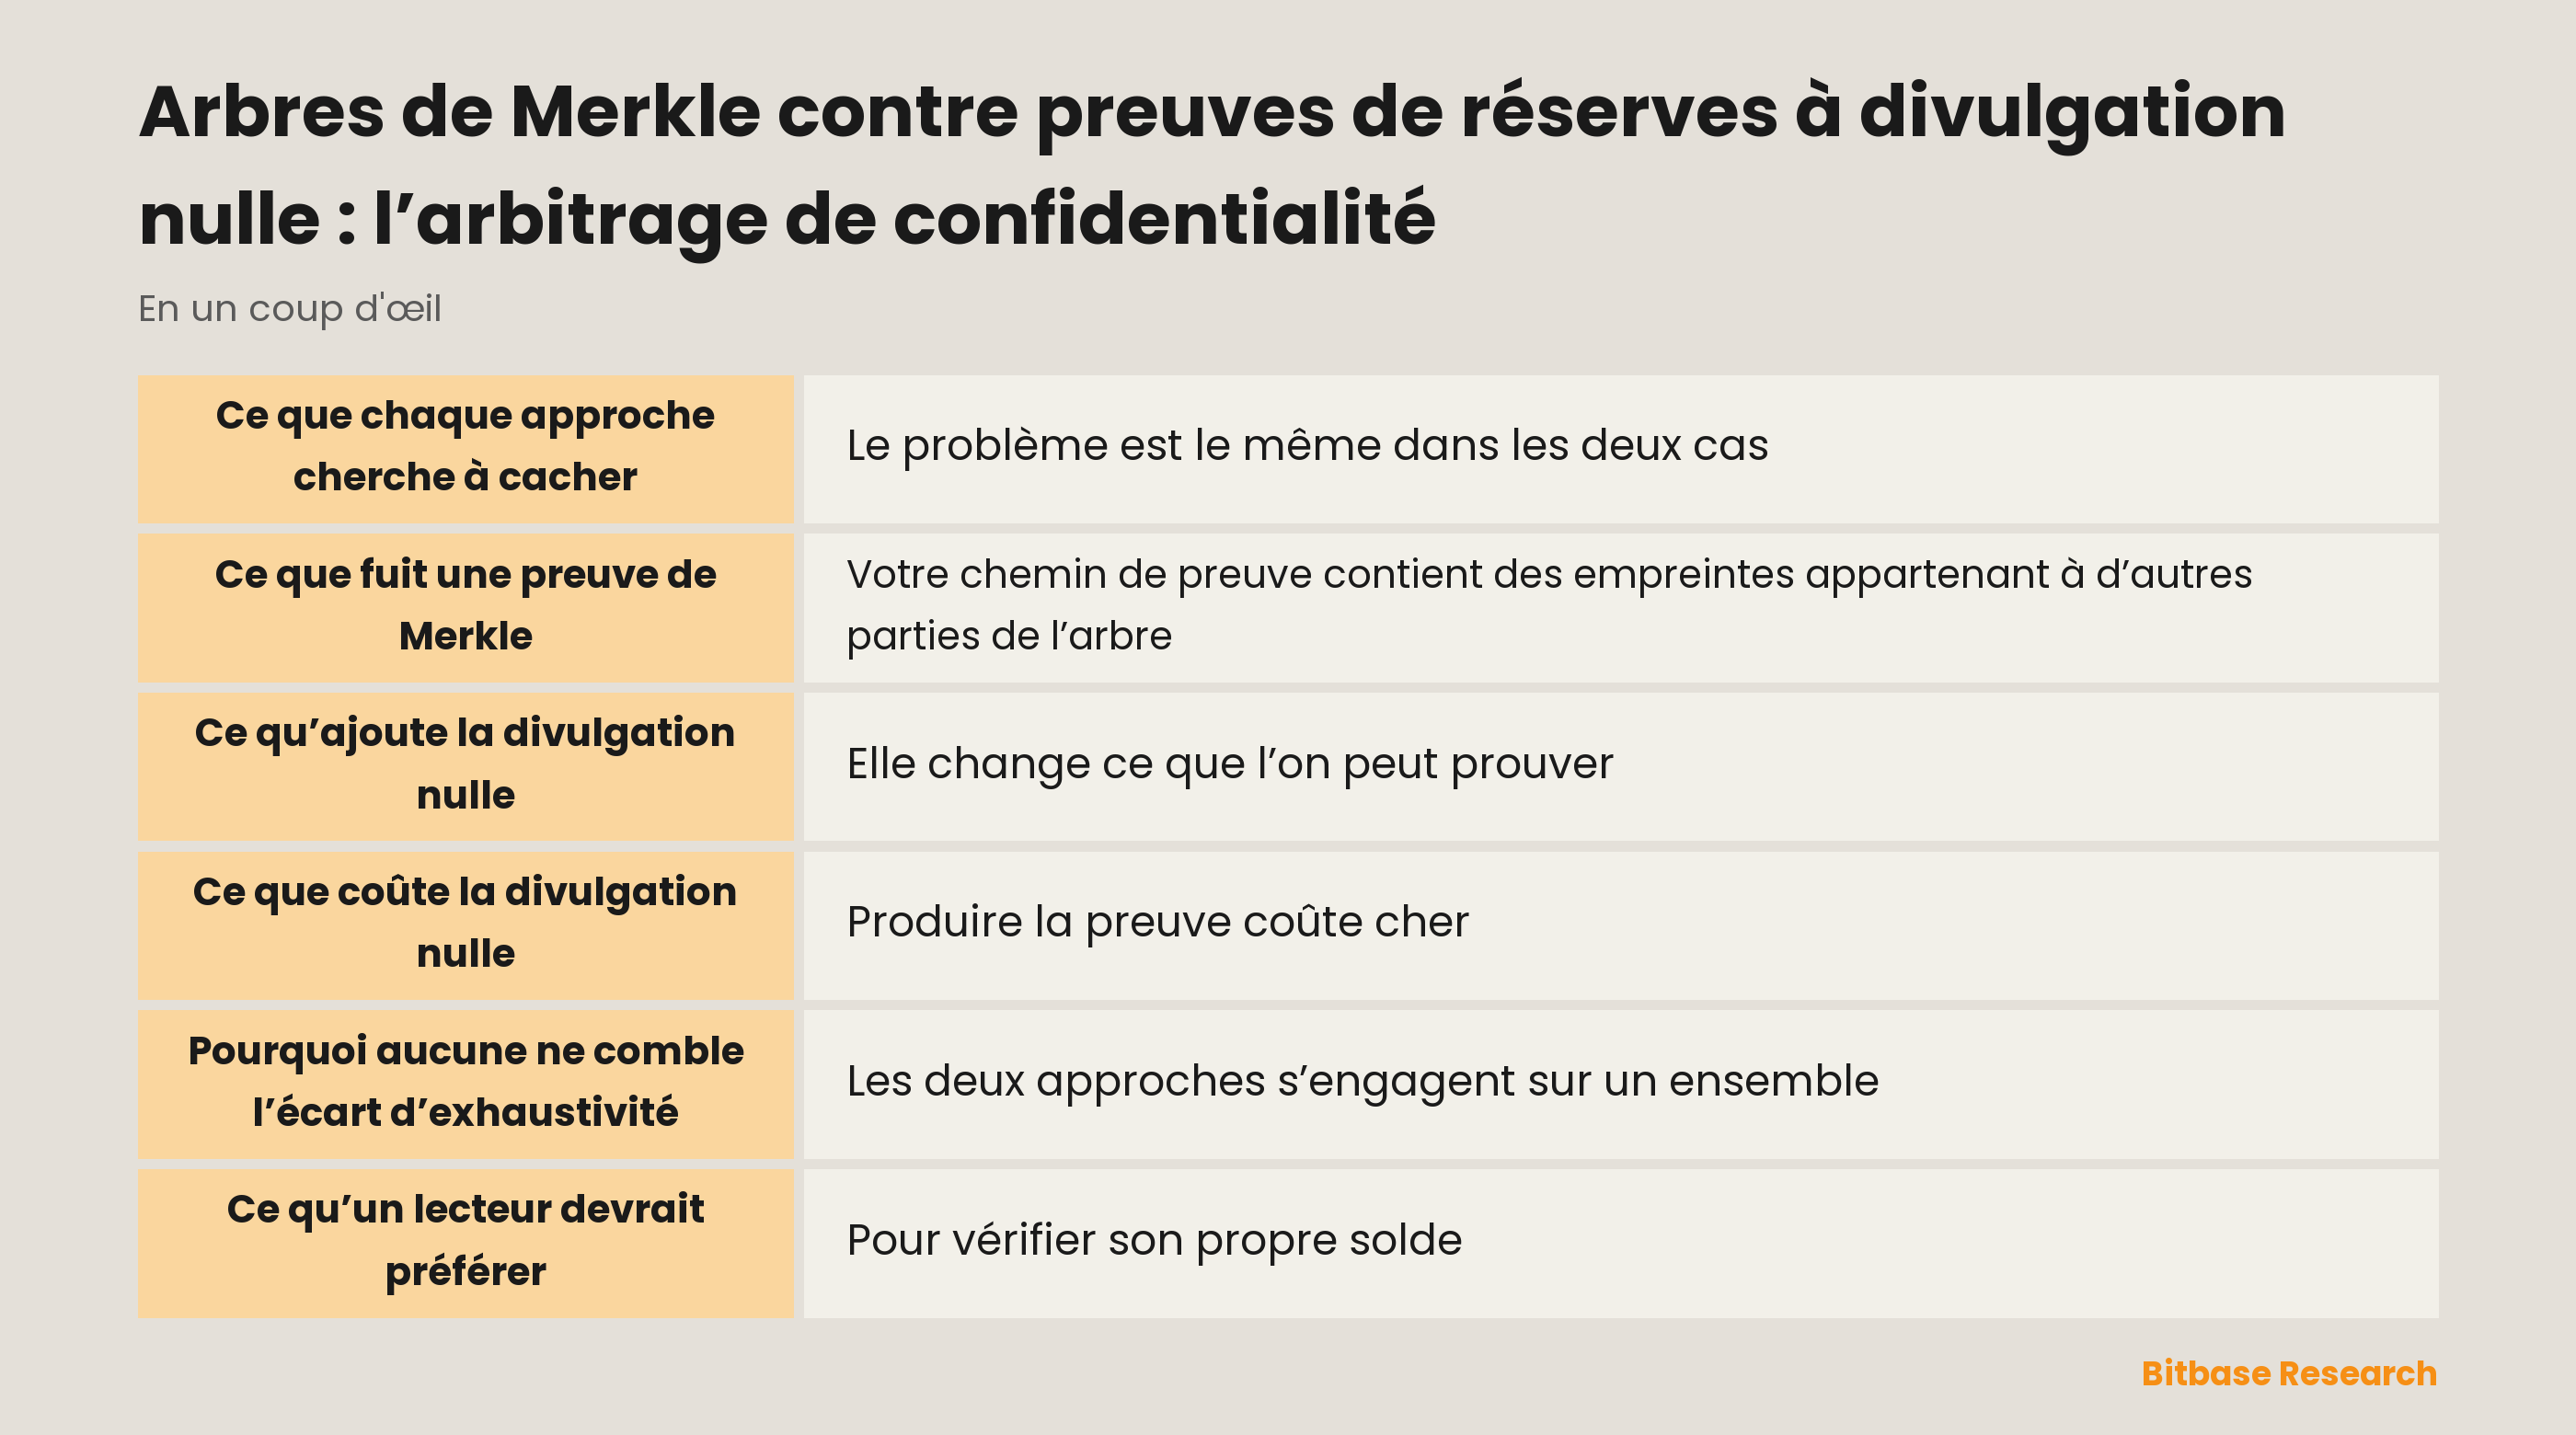
Le problème est le même dans les deux cas. Une plateforme doit convaincre ses utilisateurs au sujet d’un ensemble de soldes sans transformer cet ensemble en document public, car le publier exposerait chaque client d’un coup.
Un arbre de Merkle règle cela en s’engageant sur l’ensemble et en laissant chaque utilisateur vérifier seulement sa propre appartenance. Personne ne voit la liste, et chacun en voit assez pour vérifier sa ligne. La structure est décrite dans les arbres de Merkle dans la preuve de réserves.
Une preuve à divulgation nulle s’attaque à la version plus difficile du même problème. Au lieu de laisser chacun vérifier une ligne, elle produit une preuve unique qu’un énoncé portant sur l’ensemble entier est vrai, sans révéler les données concernées. Ce qu’est cette classe de preuves et comment elle fonctionne en général est traité dans preuves à divulgation nulle, SNARK et STARK.
Les deux approches comparées
| Dimension | Arbre de Merkle | Preuve à divulgation nulle |
|---|---|---|
| Ce que l’utilisateur vérifie | Sa propre ligne face à la racine | Un énoncé sur l’ensemble entier |
| Ce qu’une preuve révèle | Les empreintes voisines de votre chemin | Rien au-delà de l’énoncé lui-même |
| Soldes négatifs ou compensatoires | Indétectables | Peuvent être exclus par l’énoncé |
| Coût de production | Négligeable | Calcul substantiel |
| Coût de vérification | Quelques dizaines d’empreintes | Une petite preuve, vérifiée vite |
| Ce à quoi il faut se fier | À la racine et au format de feuille | Au circuit et à sa configuration |
Lisez les lignes par paires plutôt que colonne par colonne, car l’intéressant est l’endroit où les approches divergent, non la performance de chacune isolément. La dernière ligne change la forme de la question et pas seulement les chiffres, et c’est pourquoi l’approche la plus récente n’est pas simplement meilleure.
Ce que fuit une preuve de Merkle
Votre chemin de preuve contient des empreintes appartenant à d’autres parties de l’arbre. Une empreinte n’est pas réversible : vous n’apprenez rien des soldes situés en dessous, et en ce sens la fuite est presque nulle.
Mais pas exactement nulle. Vous apprenez que l’arbre a une certaine forme, à peu près combien de comptes y logent, et que certaines valeurs voisines existent. Qui collecte de nombreuses preuves dans la durée en saura davantage sur la structure que n’importe quel utilisateur isolé.
Rien de cela n’est dangereux en soi, et la proportion mérite d’être gardée : une information de structure sur un arbre est très loin d’une information sur une personne. L’écart plus pratique est ailleurs. Puisque chacun ne vérifie que sa ligne, un schéma de Merkle n’exclut pas des soldes qui se compensent à l’intérieur de l’ensemble, et un total composé de lignes que personne ne recoupe est un chiffre plus faible qu’il n’y paraît.
Ce qu’ajoute la divulgation nulle
Elle change ce que l’on peut prouver. Au lieu de prouver une appartenance à la fois, la plateforme peut prouver une propriété de l’ensemble entier : par exemple que la somme de tous les soldes égale un chiffre annoncé et qu’aucun solde n’était négatif.
Ce second membre pèse davantage qu’il n’y paraît. Dans un schéma de Merkle ordinaire, rien n’empêche une entrée négative d’annuler une entrée positive, et l’arbre se vérifie de bon cœur dans les deux cas, car il s’engage sur ce qu’on lui a donné. Un énoncé à divulgation nulle peut rendre cela impossible par construction.
C’est un bon exemple d’un motif général en cryptographie : passer de la preuve d’instances à la preuve de propriétés change ce qui peut être garanti, et pas seulement l’efficacité de la vérification. Le gain de confidentialité est réel aussi : le vérificateur apprend que l’énoncé tient et n’apprend rien d’autre, pas même la forme de l’arbre, si bien que des preuves répétées ne s’additionnent pas en portrait de la clientèle. Un raisonnement voisin explique son emploi ailleurs, décrit dans où l’on emploie la divulgation nulle.
Ce que coûte la divulgation nulle
Produire la preuve coûte cher. Bâtir un énoncé sur des millions de comptes exige un calcul substantiel, et ce coût retombe chaque période sur la plateforme, non sur le lecteur.
Le coût le plus lourd est conceptuel. Une vérification de Merkle, c’est quelques dizaines d’empreintes, et quiconque comprend le hachage peut la réécrire ; un système à divulgation nulle repose sur un circuit qui encode l’énoncé et sur les paramètres avec lesquels il a été configuré. Vérifier que le circuit dit bien ce qu’il prétend dépasse la plupart des utilisateurs.
Il existe aussi un coût d’exploitation rarement évoqué : un circuit a des versions, et modifier l’énoncé prouvé est une modification que chaque relecteur indépendant doit réexaminer. La confiance est donc déplacée, non supprimée. Vous n’avez plus à vous fier à l’arithmétique de la plateforme, et vous devez désormais vous fier à ce que le circuit ait été écrit et configuré correctement, souvent sur la parole de ceux qui l’ont relu.
Pourquoi aucune ne comble l’écart d’exhaustivité
Les deux approches s’engagent sur un ensemble. Aucune n’établit que l’ensemble contenait chaque compte, car un compte omis ne laisse de trace dans aucune des constructions, et aucune propriété prouvée sur un ensemble ne dit rien de ce qui est resté dehors.
Il faut le dire nettement, car la sophistication des preuves à divulgation nulle invite à supposer qu’elles règlent tout. Elles énoncent des affirmations plus fortes sur les données entrées ; sur les données jamais entrées, elles ne disent rien.
Il en va de même du côté des actifs et des engagements hors soldes clients. La cryptographie tranche ce qui est tranchable au sujet d’un ensemble engagé, et le reste demeure dehors, comme l’expose les limites de la preuve de réserves.
Ce qu’un lecteur devrait préférer
Pour vérifier son propre solde, une preuve de Merkle suffit amplement et possède un avantage : elle se vérifie avec des outils que vous pouvez lire. La simplicité est une véritable propriété de sécurité quand c’est le lecteur qui vérifie.
Pour les énoncés portant sur l’ensemble entier, la divulgation nulle est strictement plus puissante, et pouvoir exclure les soldes négatifs en est le gain concret le plus net. Si une publication l’offre, c’est un signal du sérieux avec lequel l’émetteur traite la moitié difficile du problème.
Le choix porte donc moins sur la supériorité d’une technologie que sur la question à laquelle une publication donnée cherche à répondre. En pratique les deux coexistent plutôt qu’elles ne rivalisent : un schéma peut s’engager par un arbre, donner à chacun sa preuve, et ajouter un énoncé à divulgation nulle sur des propriétés agrégées, ce qui est une conception raisonnable et non une contradiction.
En résumé
Un arbre de Merkle donne à chaque utilisateur une preuve d’appartenance bon marché et lisible, en laissant filtrer un peu d’information de structure. Une preuve à divulgation nulle peut établir des propriétés de l’ensemble entier, dont l’absence de soldes négatifs, sans rien révéler.
L’outil le plus puissant coûte du calcul et déplace la confiance vers un circuit que la plupart des gens ne peuvent inspecter. Et aucun ne prouve que l’ensemble était complet, question à laquelle aucune cryptographie ne répond. Poursuivez votre lecture avec Bitbase Academy.
Avertissement : Cet article est un contenu pédagogique de Bitbase Academy, fourni à titre d’information uniquement. Il ne constitue pas un conseil en investissement, en trading, en fiscalité ou en finance. Les cryptoactifs sont volatils ; évaluez votre propre risque. Rédigé en septembre 2026 ; référez-vous aux informations officielles les plus récentes.
Sources
[1] Bitbase, Preuve de réserves — publication mensuelle, racine de Merkle et vérificateur open source www.bitbase.com