

El 1 de octubre de 2026, el protocolo de cadena cruzada NEAR Intents rompió su silencio y confirmó oficialmente que su infraestructura había sido hackeada, lo que costó al proyecto 3,8 millones de dólares.
La publicación del informe oficial y el reconocimiento de la vulnerabilidad impactaron inmediatamente en el mercado: el token nativo NEAR se desplomó un 7,5% en cuestión de minutos, alcanzando un mínimo local de 4,76 dólares, antes de recuperarse parcialmente hasta los 4,84 dólares.
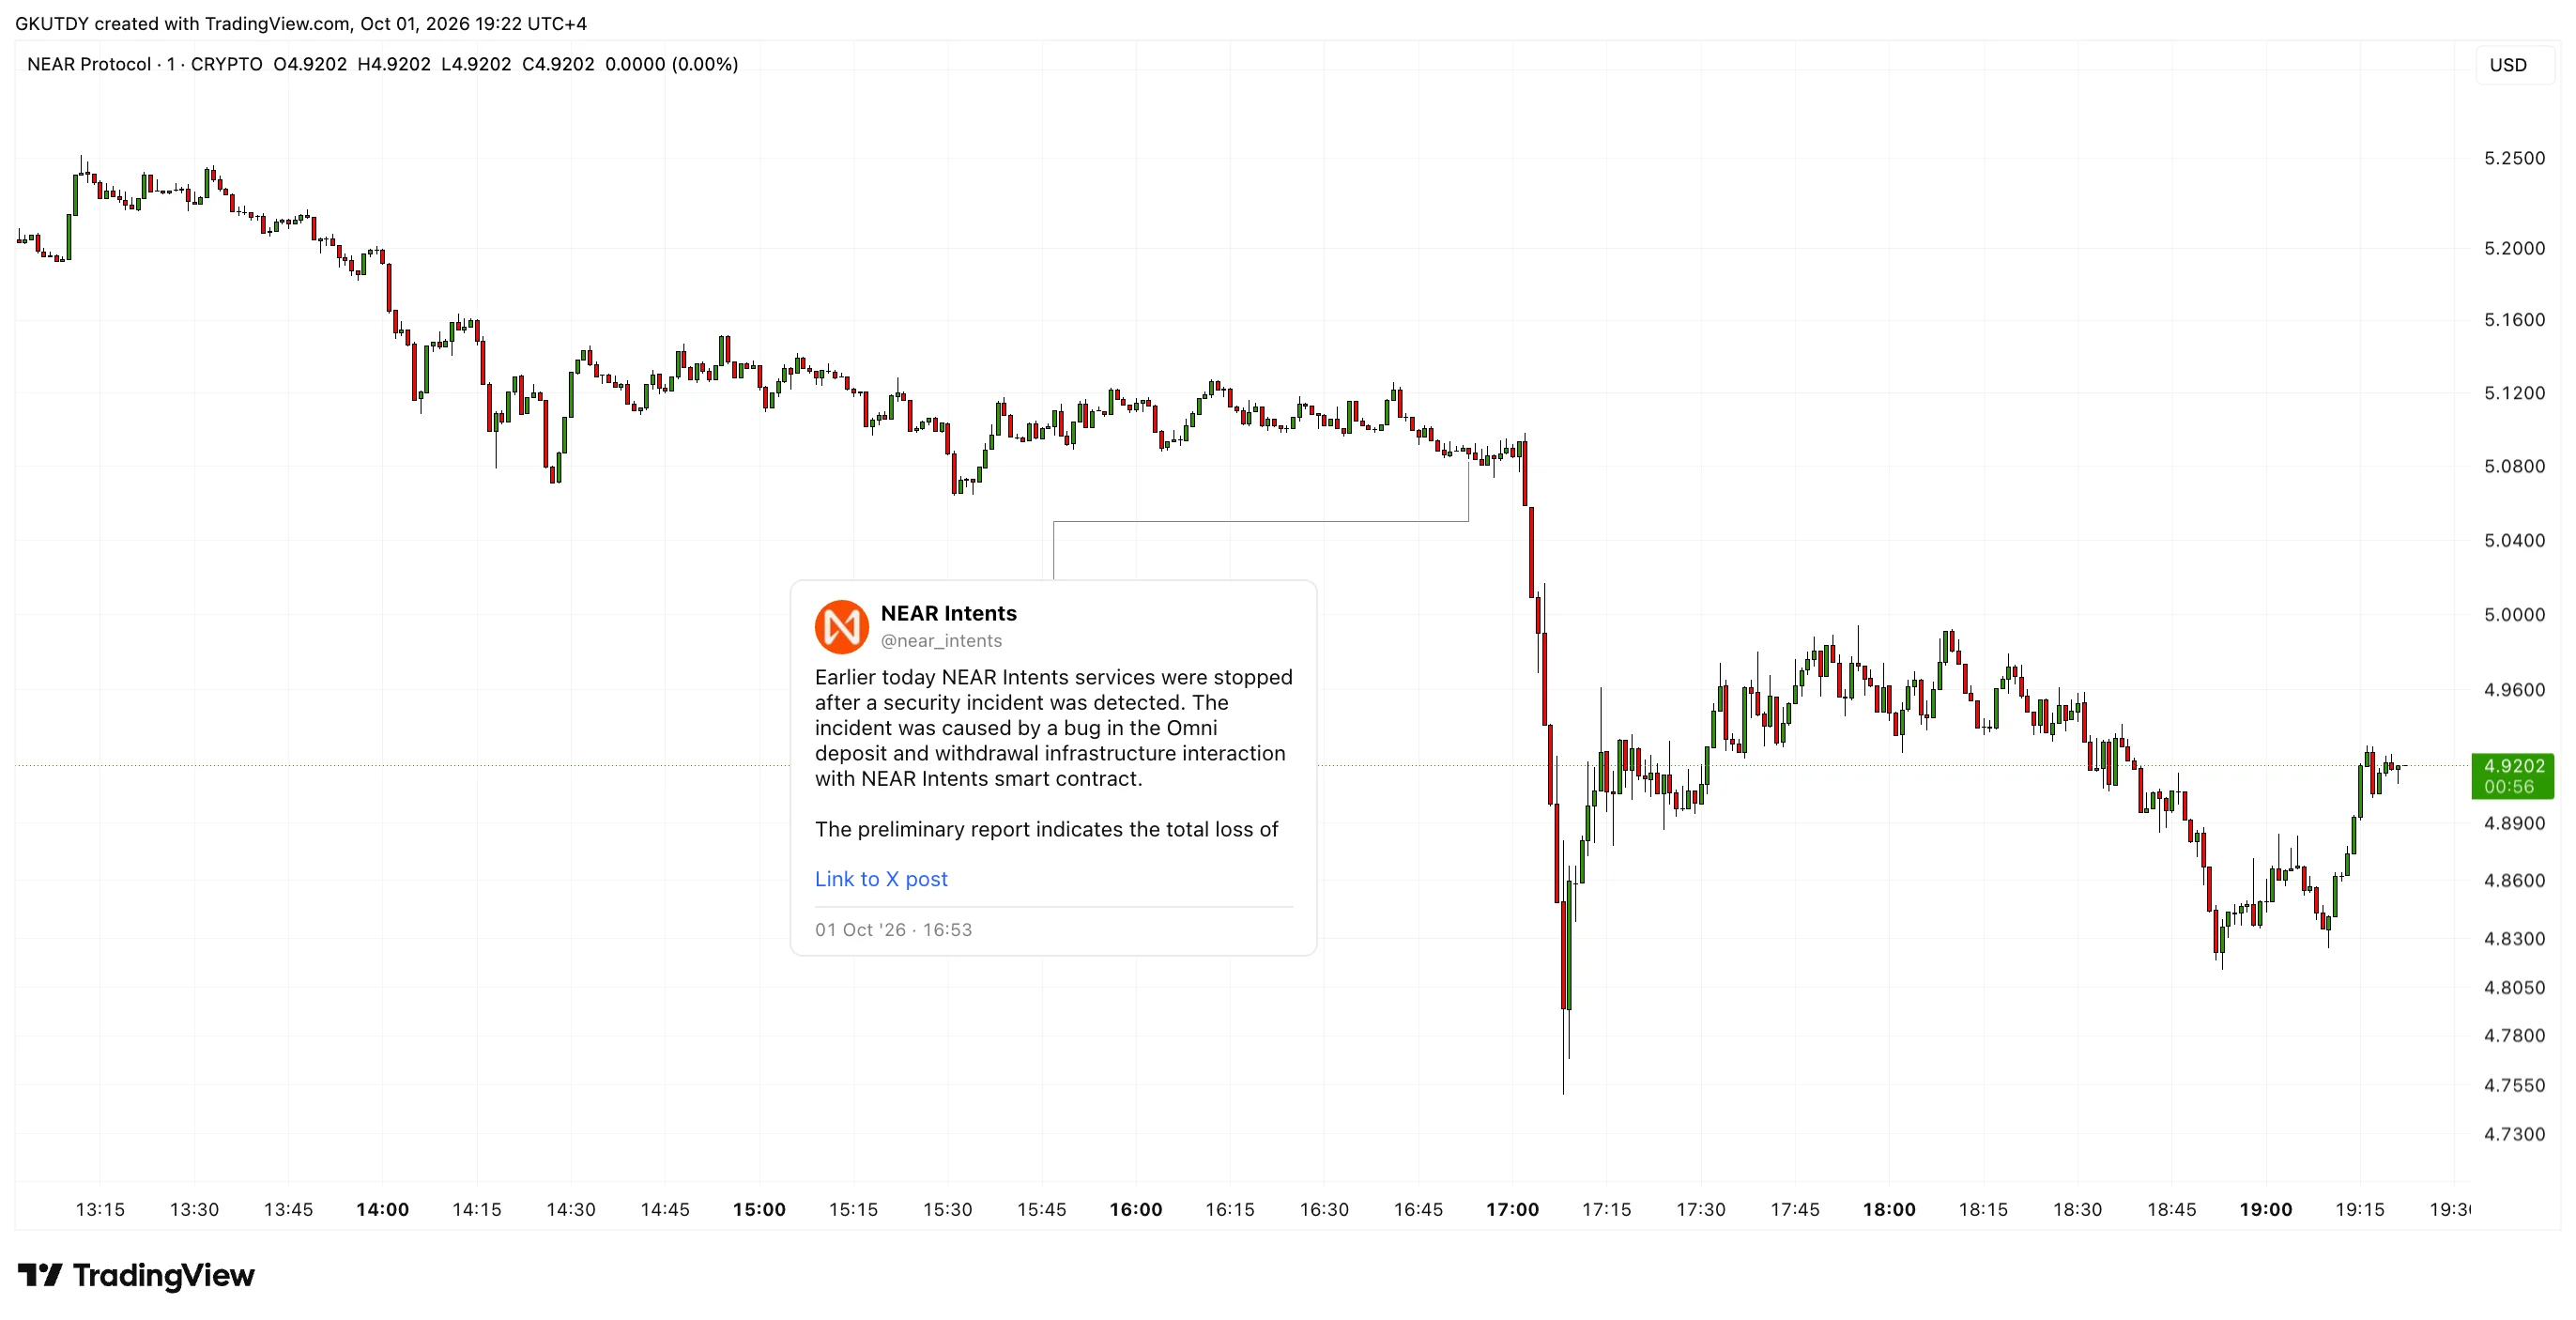
La situación parece paradójica. Solo un par de días antes, el mismo protocolo celebraba un gran éxito: su sistema de seguridad SHIELD había bloqueado con éxito 50 millones de dólares en transacciones, frustrando el intento de los hackers de blanquear fondos tras el sonado hackeo del exchange Bitget. Pero esa defensa externa resultó impotente frente a un error de integración interno.
Cómo un solo error de integración anuló las defensas externas, costando 3,8 millones de dólares
NEAR Intents es una de las principales tendencias tecnológicas del año, con más de 30 mil millones de dólares en volumen de negociación. Implementa el concepto de Abstracción de Cadena. La idea es simple: en lugar de profundizar en los detalles de Web3, un usuario o agente de IA simplemente declara una intención — por ejemplo, "Quiero intercambiar USDT de Arbitrum por Bitcoin nativo".
La infraestructura subyacente se encarga de todo el trabajo rutinario: encontrar puentes, calcular tarifas de gas y seleccionar redes.
Esa complejidad oculta es exactamente lo que defraudó al proyecto. Según el equipo, el incidente fue causado por un error en la interacción entre el contrato inteligente de NEAR Intents y la arquitectura de custodia de Omni.
Los atacantes explotaron la vulnerabilidad para realizar retiros no autorizados de la cartera caliente de la plataforma en BNB Chain (BSC). Rápidamente transfirieron los activos robados a KuCoin, luego los convirtieron en Bitcoin a través de puentes de cadena cruzada.
En respuesta, el equipo de NEAR Intents implementó de inmediato un plan de crisis claro:
- La vulnerabilidad ha sido corregida: El fallo del contrato inteligente ha sido parcheado. Se espera que el sitio principal, near(.)com, y los servicios básicos vuelvan en una hora.
- Los puentes han sido congelados: Los depósitos y retiros en 11 blockchains — incluyendo Polygon, TON, Optimism, Avalanche y Scroll — permanecerán suspendidos durante aproximadamente 12 horas más, hasta que Omni haya completado sus correcciones.
- Garantías financieras: La tesorería del proyecto compensará completamente a los usuarios por sus pérdidas. Los activos mantenidos dentro del sistema, como los de la cartera caliente, pueden convertirse de forma segura tan pronto como se reanude el servicio.
El protocolo ya ha incorporado a las fuerzas del orden y a analistas de blockchain en la investigación para rastrear el movimiento del Bitcoin robado.
Este caso es un precedente importante para la industria. NEAR Intents se posiciona como una capa financiera clave para la economía de agentes de IA, donde los agentes necesitan interactuar con Web3 automáticamente, sin firma manual de transacciones.
El hackeo demostró que incluso cuando un proyecto protege eficazmente sus defensas externas, una arquitectura de "intenciones" sigue siendo vulnerable en los puntos de integración con puentes convencionales.
La rápida respuesta del equipo y su disposición a cubrir las pérdidas con su propia tesorería ayudaron al proyecto a evitar un colapso reputacional. Pero los estándares de seguridad para las pasarelas de cadena cruzada claramente tendrán que reescribirse.