Escrito por: Xiaobing, Shenchao TechFlow
En la madrugada del 30 de octubre de 2026, las billeteras calientes de Binance en 9 cadenas fueron comprometidas simultáneamente, con más de 6.260 millones de USD transferidos en la cadena.
El 31 de octubre, se anunció que el Buró Federal de Investigaciones (FBI) de EE. UU. anunció que grupos de hackers norcoreanos estuvieron involucrados en el robo de Binance, y Trump declaró que si se confirma que fue obra de Corea del Norte, EE. UU. negociará con Corea del Norte.
Un país ha convertido a toda la industria cripto en un cajero automático.
Según estadísticas de Shenchao TechFlow, entre 2017 y 2026, los hackers asociados con Lazarus y Corea del Norte estuvieron involucrados en un total de 37 casos de robo de criptomonedas, con un valor total estimado de aproximadamente 11.817 millones de USD.
Desde comenzar con el ataque de 2017 al exchange surcoreano Bithumb, robando 7 millones de USD, hasta Binance evaporando miles de millones de la noche a la mañana, ¿cómo pasó Corea del Norte, considerada con una red cerrada, de ser un actor marginal en el campo de batalla cibernético al depredador superior en el mundo cripto en menos de una década?
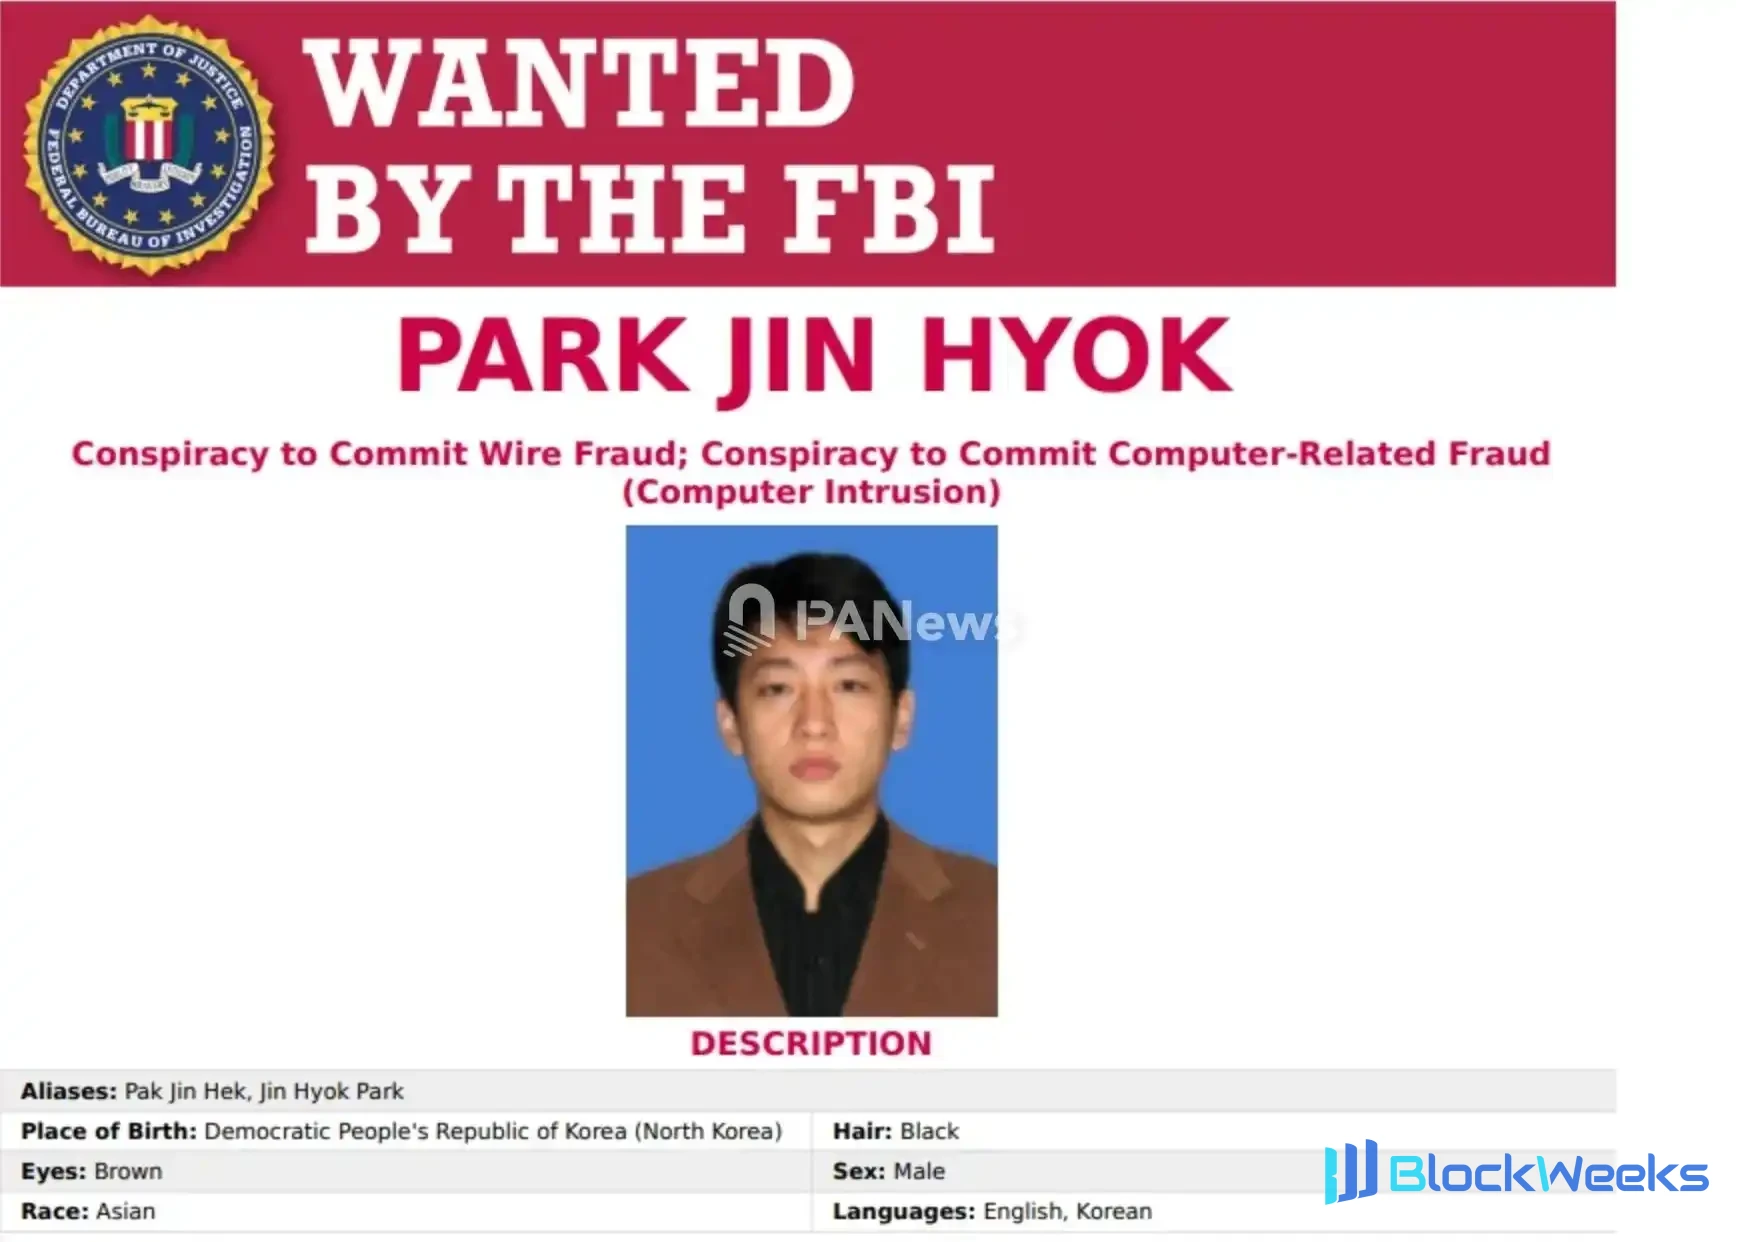
Un PDF, Seiscientos Millones de Dólares
A principios de 2022, un ingeniero sénior de Sky Mavis, la empresa matriz del juego cripto Axie Infinity, recibió un mensaje de LinkedIn de alguien que afirmaba ser un reclutador de cierta empresa, ofreciendo un paquete de compensación muy atractivo.
El ingeniero pasó por múltiples rondas de entrevistas, y todo parecía legítimo. Finalmente, recibió una carta de oferta en formato PDF. En el momento en que abrió el archivo, un spyware se infiltró silenciosamente en los sistemas internos de Sky Mavis.
El puente Ronin de Axie Infinity utiliza un mecanismo de prueba de autoridad con 9 nodos validadores, requiriendo 5 firmas de nodos para aprobar retiros. Los atacantes penetraron la infraestructura de TI de Sky Mavis a través de la computadora del ingeniero infectado y obtuvieron las claves de 4 validadores. La quinta firma provino de una vulnerabilidad olvidada: en noviembre de 2021, Sky Mavis había solicitado a Axie DAO que ayudara a firmar durante la carga máxima de transacciones, y esta autorización temporal se había discontinuado en diciembre, pero los permisos de acceso nunca fueron revocados.
En marzo de 2022, 620 millones de USD desaparecieron del puente Ronin. Un mes después, el FBI atribuyó el ataque al Grupo Lazarus de Corea del Norte.
Una oferta falsa, una autorización olvidada, seiscientos millones de dólares robados.
El guion de Ronin se ha repetido repetidamente desde entonces, pero los métodos de los atacantes han evolucionado.
En junio de 2022, el puente Harmony Horizon cayó, y 100 millones de USD fueron transferidos. Los atacantes se disfrazaron de desarrolladores de blockchain y obtuvieron permisos del sistema como infiltrados. En 2023, Atomic Wallet, Alphapo, CoinsPaid y Stake.com cayeron uno tras otro, con pérdidas acumuladas superiores a 238 millones de USD. Para julio de 2024, el exchange indio WazirX fue comprometido por 235 millones de USD.
Cada ataque utilizó un método diferente, pero la lógica detrás de ellos es sorprendentemente consistente: encontrar a una persona, engañar a esa persona, usar a esa persona para abrir una puerta.
En febrero de 2025, llevaron esta metodología a una nueva altura.
La billetera fría de Bybit fue drenada de 1.500 millones de USD. La publicación post-mortem del investigador de seguridad de Paradigm, samczsun, mostró que los atacantes no atacaron directamente a Bybit, sino que se infiltraron en la infraestructura de su proveedor de servicios de billetera multifirma Safe{Wallet}, plantando código malicioso allí y apuntando precisamente al proceso de firma de la billetera fría de Bybit. Esto significa que incluso si las medidas de seguridad de Bybit fueran impecables, siempre que la cadena de suministro upstream fuera comprometida, todas las defensas quedaban inutilizadas.
Ocho meses después, Binance se convirtió en la última presa.
Los resultados de la investigación posterior al incidente de Binance mostraron que una computadora portátil de un ingeniero de operaciones fue comprometida, y los atacantes la usaron para infiltrarse en los sistemas internos y usaron EIP-7702 para hacer que la billetera caliente firmara una autorización de delegación. Shenyu deconstruyó la lógica del contrato de ataque en una publicación post-mortem en la cadena: "El programa del atacante reconoce solo un maestro y hace solo una cosa: transferir dinero."
De Ronin a Bybit y a Binance, la escala de los ataques saltó de 600 millones a 1.500 millones, y luego a 6.200 millones. Cada vez fue una victoria de la ingeniería social, y cada vez comenzó con una sola persona.
Tu colega podría ser norcoreano
Si los ataques externos de Lazarus son "derribar la puerta", entonces la infiltración de trabajadores de TI norcoreanos es "entrar en la casa por la puerta principal".
En octubre de 2024, CoinDesk publicó un informe de investigación que conmocionó a la industria. Los periodistas rastrearon registros de pagos en blockchain y pistas internas y descubrieron que más de 24 empresas de criptomonedas habían contratado sin saberlo a trabajadores de TI norcoreanos, y al menos 12 empresas confirmaron haber encontrado empleados sospechosos de ser norcoreanos en sus listas de personal. Entre los proyectos nombrados se incluían Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance y Truflation.
El investigador de seguridad de MetaMask, Taylor Monahan, reveló que al menos 40 protocolos DeFi habían contratado a trabajadores de TI norcoreanos durante su historial de desarrollo, abarcando hasta siete años.
Estas personas pasaron los filtros utilizando pasaportes y visados falsificados y currículos cuidadosamente fabricados, enviando solicitudes en Telegram, Discord e Indeed. Se dirigían a equipos emergentes con procesos de contratación laxos y salarios denominados en criptomonedas, y casi nunca encendían sus cámaras mientras trabajaban de forma remota. Según estimaciones de las Naciones Unidas, los trabajadores de TI norcoreanos ganan hasta 600 millones de dólares anuales para el régimen, de los cuales los individuos solo pueden quedarse entre el 10% y el 30%.
En marzo de 2024, el incidente de Munchables proporcionó un caso de manual.
Este juego NFT basado en la cadena Blast contrató a un desarrollador bajo el seudónimo "Werewolves0943". El investigador on-chain ZachXBT rastreó y descubrió que este desarrollador era un espía norcoreano que utilizó permisos de desarrollo para extraer 17.400 ETH del proyecto, por un valor aproximado de 62 millones de dólares.
El giro de la historia es que, bajo la presión del fundador de Blast, Pacman, y de la comunidad, el desarrollador entregó todas las claves privadas en un plazo de 8 horas y reembolsó íntegramente los fondos robados. Nadie sabe por qué los devolvió. Una conjetura es que, tras quedar expuesto, seguir reteniendo los fondos robados solo le traería mayores problemas.
Pero la experiencia de Sushi no fue tan afortunada.
En septiembre de 2021, la plataforma Sushi/MISO fue hackeada por aproximadamente 3 millones de dólares. La investigación posterior al incidente descubrió que dos antiguos contratistas bajo los seudónimos "Anthony Keller" y "Sava Grujic" conservaron el acceso al código base después de ser despedidos. Sushi también contrató posteriormente a otro contratista sospechoso de ser norcoreano, "Gary Lee". En 2023, el fundador de Truflation, Stefan Rust, descubrió que 5 miembros de su equipo eran sospechosos de ser trabajadores norcoreanos, más de un tercio de todos los empleados. La empresa sufrió posteriormente un ataque de filtración de claves privadas de aproximadamente 5 millones de dólares.
Los datos de CrowdStrike muestran que los trabajadores de TI norcoreanos se infiltraron en más de 320 empresas en 12 meses, un aumento interanual de aproximadamente el 220%.
Utilizan identidades falsas, contratan a personas localmente en Estados Unidos para configurar múltiples computadoras para el trabajo remoto centralizado y falsificar su ubicación geográfica, y utilizan IA generativa para gestionar las entrevistas por vídeo.
La empresa de seguridad KnowBe4 incluso descubrió que también había sido engañada: un "empleado" que se incorporó mediante el proceso de contratación normal comenzó a desplegar malware inmediatamente después de empezar a trabajar.
Incapaz de decir una sola palabra mala sobre Kim Jong Un
¿Qué tipo de personas son los hackers norcoreanos?
En agosto de 2026, un periodista coreano-estadounidense, con la ayuda de la investigadora de seguridad de MetaMask Taylor Monahan, Nick Bax de SEAL Alliance y Ump Labs, se disfrazó de reclutadora "Sophie Wang" y realizó una entrevista por vídeo con un presunto hacker estatal norcoreano.
Este solicitante de empleo se hacía llamar "Justin Lim" y afirmaba vivir en Long Beach, California, pero se determinó que su acento era coreano. Las pistas on-chain y los datos de identidad indican que su ubicación real es muy probablemente Vladivostok, Rusia, y que robó aproximadamente 2,7 millones de dólares a MetaPlay en 2022.

Durante la entrevista, demostró una capacidad técnica considerable: explicó cómo bifurcar la red Velas y hacer que The Graph funcionara de forma compatible, y cuando se encontró con el desconocido protocolo OpenSea Seaport y Uniswap v4, consultó la documentación en el acto y la analizó.
Cuando el entrevistador mencionó que Corea del Norte robó 1.500 millones de dólares a Bybit, mostró la única sonrisa de toda la entrevista.
La última pregunta lo terminó todo. El entrevistador le pidió que dijera algo negativo sobre Kim Jong-un. Tras un silencio, salió de Zoom. Luego citó "internet inestable" y pidió continuar comunicándose por Discord o Telegram. Cuando se le insistió de nuevo, solo respondió: "No sé mucho sobre esta persona".
En Corea del Norte, criticar públicamente al líder supremo puede resultar en que tres generaciones sean enviadas a campos de prisioneros políticos. Esta prueba fue posteriormente recomendada ampliamente por la comunidad de seguridad como método de selección para reclutamiento: exigir a los candidatos que hagan un comentario negativo sobre Kim Jong-un, y casi todos los desarrolladores norcoreanos optarán por evitarlo.
Guerra secreta
Las capacidades de ciberataque de Corea del Norte no se construyeron de la noche a la mañana.
Según la revelación del desertor Jang Se-yul a Business Insider, el programa de guerra cibernética de Corea del Norte se remonta a la década de 1980, con el nombre en clave interno "Guerra secreta". El régimen de Kim comprendió desde temprano que, dado que su poder militar convencional es muy inferior al de las fuerzas combinadas de EE. UU. y Corea del Sur, las operaciones cibernéticas son el arma asimétrica de menor costo y mayor rendimiento.
Entrenar a un hacker norcoreano lleva unos nueve años. El punto de partida es la Universidad de Tecnología Kim Chaek (antes Universidad de Automatización), que admite a 100 personas cada año de entre unos 5.000 solicitantes. Los criterios de selección se fijan primero en los antecedentes políticos; el sistema "songbun" de Corea del Norte divide a los ciudadanos en tres clases principales y 56 subcategorías, registradas en los archivos de registro de hogares. Los aprendices toman seis clases de 90 minutos al día, estudian lenguajes de programación y sistemas operativos, profundizan en la arquitectura de Windows y se les exige escribir malware de forma independiente sin depender de herramientas prefabricadas.
Tras graduarse, los hackers son asignados a grupos de acción dirigidos a países y se integran en el extranjero bajo la identidad de empleados corporativos legítimos durante unos dos años, aprendiendo el idioma y la cultura locales. La paga es extremadamente generosa: hasta 2.000 dólares al mes, el doble del salario de un embajador norcoreano. Las recompensas también incluyen un apartamento en Pyongyang de más de 185 metros cuadrados y el derecho a trasladar a toda la familia a la capital.
"El costo de entrenar hackers es extremadamente bajo", dijo Jang Se-yul. "Por eso incluso un país pobre puede invertir fuertemente en este campo".
En su opinión, la amenaza cibernética es más directa y más peligrosa que la amenaza nuclear: "Esta es una guerra que no requiere disparar un arma".
Imperio fantasma
El Departamento del Tesoro de EE. UU. sancionó a tres entidades en 2019 —Lazarus Group, BlueNoroff y Andariel— y declaró que todas están controladas por la Oficina General de Reconocimiento (RGB) de Corea del Norte, pero el nombre "Lazarus" es en realidad solo el término colectivo del mundo exterior para un vasto sistema de ciberataque a nivel estatal.
En un análisis publicado tras el incidente de Bybit, el investigador de seguridad de Paradigm samczsun trazó este intrincado entramado organizativo:
TraderTraitor: El cazador mayor. Especializado en exchanges, custodios y sistemas de billeteras, experto en spear-phishing y ofertas de empleo falsas; Ronin, WazirX y Bybit provienen todos de este equipo. Por lo general no utilizan vulnerabilidades de día cero, sino que abren los sistemas manipulando a las "personas".
AppleJeus (Citrine Sleet): El asesino de la cadena de suministro. Desarrolla software troyanizado en torno a escenarios cripto; la infiltración de Radiant Capital en 2024 es su obra emblemática. También utilizaron la vulnerabilidad de día cero de Chromium CVE-2024-7971 para desplegar el FudModule Rootkit.
BlueNoroff (Sapphire Sleet): El cazador financiero. En sus inicios atacó bancos y sistemas SWIFT, y en 2016 casi se lleva 1.000 millones de dólares del banco central de Bangladés (obteniendo en realidad 81 millones). Ahora se ha volcado por completo a los sectores cripto y de capital riesgo.
Famous Chollima: El infiltrado. Se une a empresas tecnológicas y cripto mediante identidades falsas, creando capacidad de penetración interna. Las 320 empresas infiltradas rastreadas por CrowdStrike son principalmente obra de este equipo.
DangerousPassword: Lanzamiento de red amplia y bajo costo. Correos de phishing y aplicaciones de videollamada falsas; los métodos son simples pero ganan por volumen.
Existe una amplia superposición en miembros, herramientas e infraestructura entre estas ramas, y diferentes agencias de seguridad les dan nombres distintos. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
El mismo adversario, una docena de nombres, diferentes máscaras.
Guerra asimétrica
Tras el incidente de Binance, Musk publicó en X: "Cada día es Zeroday".
Esto no es retórica. Un informe de investigación especial publicado por el departamento de inteligencia de amenazas de Microsoft muestra que, entre los ocho principales grupos de hackers norcoreanos activos, tres ya han completado la integración profunda de herramientas de IA con los flujos de trabajo de ataque diarios, alcanzando el nivel más alto en el modelo de madurez de Microsoft para la aplicación de IA en amenazas cibernéticas.
La participación de la IA ya no se limita a experimentos periféricos; ahora cubre completamente toda la cadena de reconocimiento temprano, phishing de ingeniería social, disfraz de identidad, escritura de malware e incluso el envenenamiento de la cadena de suministro de software. En otras palabras, los correos de phishing, los currículums falsos y el código malicioso que antes requerían semanas de preparación ahora pueden generarse en masa e iterarse automáticamente.
El atacante solo necesita encontrar una vulnerabilidad; el defensor debe protegerse contra todas las vulnerabilidades. Esta es una guerra asimétrica.
Desde los 7 millones de dólares de Bithumb hasta los 620 millones de dólares de Ronin, desde los 1.500 millones de dólares de Bybit hasta los 6.200 millones de dólares de Binance, la escala de los ataques ha crecido exponencialmente. En el otro extremo de esta curva hay un país con un PIB per cápita inferior a 2.000 dólares, un grupo de jóvenes que comenzaron nueve años de entrenamiento a los 17 años, y una maquinaria estatal que ha servido a la "Guerra Secreta" durante cuarenta años.
La industria cripto debe enfrentar un hecho: al otro lado está todo el poder de guerra cibernética de un Estado con armas nucleares, y este adversario es cada vez más fuerte.