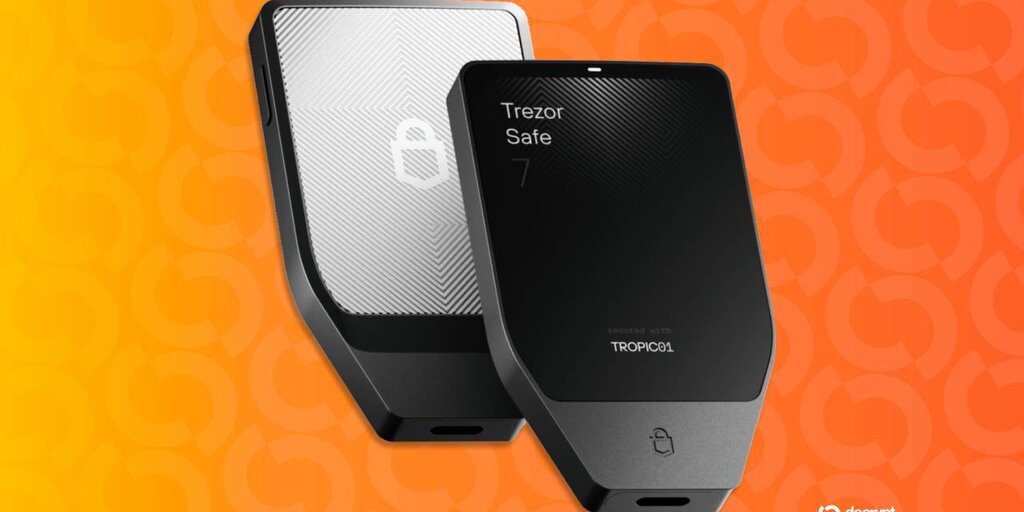
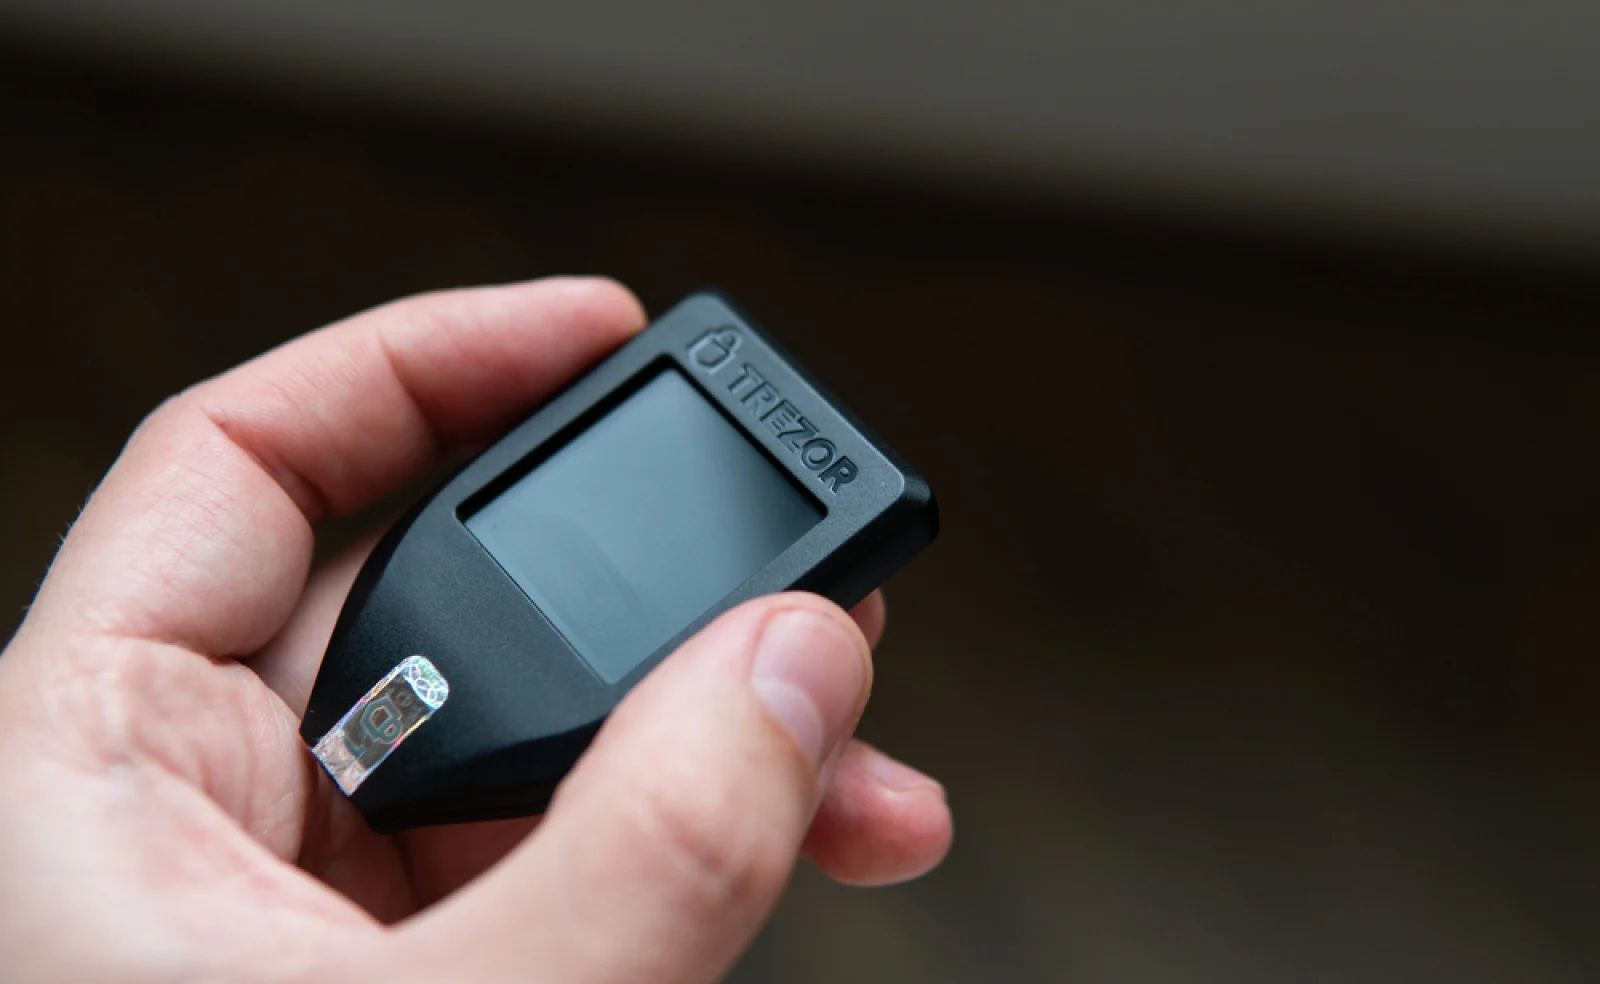
Nach der hochgradig öffentlichkeitswirksamen und groß angelegten Sicherheitsverletzung beim Konkurrenten Ledger, die Berichten zufolge zu Kryptowährungsverlusten in zweistelliger Millionenhöhe geführt hat, reduziert der Hersteller der Trezor-Hardware-Wallet sein autorisiertes Händlernetzwerk erheblich erheblich.
In einem Brief an Partner enthüllte Trezors Chief Commercial Officer Danny Sanders, dass das Unternehmen die Autorisierung der betroffenen Händler am 1. Januar 2027 widerrufen werde, um eine größere Kontrolle über die Lieferkette zu erlangen.
Diese Ankündigung erfolgte im Nachgang zu Feststellungen von bösartigen Hardware-Implantaten in Ledger-Geräten, die über Drittanbieter-Händler verkauft wurden.
Während die kühne Änderung darauf hindeuten mag, dass das Unternehmen vermutet, dass auch Trezor-Geräte kompromittiert sein könnten, betonte Trezor, dass die Maßnahme streng präventiv sei und es keine Beweise dafür gebe, dass Trezor-Geräte kompromittiert wurden.
„Lassen Sie mich ganz klar sein: Es gibt nicht den geringsten Beweis dafür, dass Trezor-Geräte kompromittiert wurden“, schrieb Sanders.
Der Manager merkte an, dass der jüngste Hack gegen einen anderen Hardware-Wallet-Hersteller die bereits bestehenden Bedenken des Unternehmens hinsichtlich der möglichen Risiken durch Drittvertrieb bestätigte.
Sanders argumentierte, dass selbst wenn die Hardware-Wallet technisch sicher sei, dennoch ein Risiko bestehe, wenn Hacker auf die Wallet zugreifen können, bevor sie beim Wallet-Besitzer ankommt.
Händlervereinbarung
Händler, die die Kündigungsmitteilung erhalten haben, werden am 1. Januar 2027 aus der offiziellen Liste der autorisierten Trezor-Partner entfernt.
Neue Bestände werden nicht mehr an die betroffenen Unternehmen gesendet, aber das Unternehmen erklärte, dass die betroffenen Händler ihre verbleibenden Bestände bis zum Kündigungsdatum weiterhin verkaufen können, einschließlich während des äußerst wichtigen Black Friday und der Feiertagssaison.
Trezor erklärte, dass die Bewertung jedes einzelnen Marktes auf Umsatz, Vertriebsfähigkeiten und der bereits etablierten Präsenz des Unternehmens auf dem Markt basierte.
Letztendlich entschied das Unternehmen, dass weniger Händler bedeuteten, dass eingehendere Sicherheitsüberprüfungen durchgeführt werden könnten.
Wichtig ist, dass der Manager betonte, dass die Entscheidung kein schlechtes Licht auf die betroffenen Unternehmen wirft oder impliziert, dass sie kompromittierte Geräte vertrieben haben.
Für die autorisierten Partner wird das Unternehmen die vertragliche Vereinbarung verschärfen und seine Kontrolle darüber erhöhen, wie Geräte beschafft, gelagert und gehandhabt werden.
Das Unternehmen gab nicht an, wie viele Händler ihre Autorisierung verlieren würden.
Branchenprobleme
Die Ankündigung erfolgt nur wenige Tage, nachdem der Hardware-Wallet-Hersteller Ledger in einen bedeutenden Lieferketten-Sicherheitsskandal verwickelt wurde, an dem ein Hardware-Wallet-Händler, CryptoBilis, in Südostasien beteiligt war.
Ledger räumte ein, dass bestimmte über diesen Händler verkaufte Geräte unbefugte Hardware-Implantate aufwiesen, die die 24-Wort-Wiederherstellungsphrasen der Nutzer abfangen könnten, wenn sie ihre Geräte initialisieren.
Die vom Sicherheitsteam Donjon von Ledger veröffentlichten Ergebnisse zeigten, dass die bösartigen Implantate in der Lage waren, gestohlene Wiederherstellungsphrasen über Mobilfunknetze zu senden, wodurch Nutzer potenziell dem Verlust des Zugangs zu ihren Kryptowährungsgeldern ausgesetzt wurden.
On-Chain-Ermittler haben geschätzt, dass das Ereignis zu Verlusten von mehr als 90 Millionen Dollar geführt haben könnte, obwohl Ledger diese Zahl nicht selbst bestätigt hat.
Diese bedeutende Umstrukturierungsmaßnahme zeigt, dass Hardware-Wallet-Hersteller nach dem Ledger-Fiasko die Sicherheitsimplikationen des Drittvertriebs in Frage stellen, selbst wenn es keine Beweise dafür gibt, dass ihre Geräte tatsächlich kompromittiert sind.