In Kürze
- Trezor teilte seinen Partnern mit, dass ihre Autorisierung als Wiederverkäufer am 1. Januar 2027 endet und dass das Unternehmen ihnen keine neuen Bestände liefern wird, da es keine Hinweise darauf gibt, dass seine Geräte kompromittiert wurden.
- Das Donjon-Team von Ledger gibt an, dass die von dem südostasiatischen Wiederverkäufer CryptoBilis verkauften Wallets ein Implantat enthielten, das Wiederherstellungsphrasen vom Bildschirm abgreift und über LTE versendet.
- Der Onchain-Ermittler Specter verfolgte mehr als 86 Millionen US-Dollar an mutmaßlichen Diebstählen, eine Zahl, die Ledger nach eigenen Angaben nicht verifiziert hat.
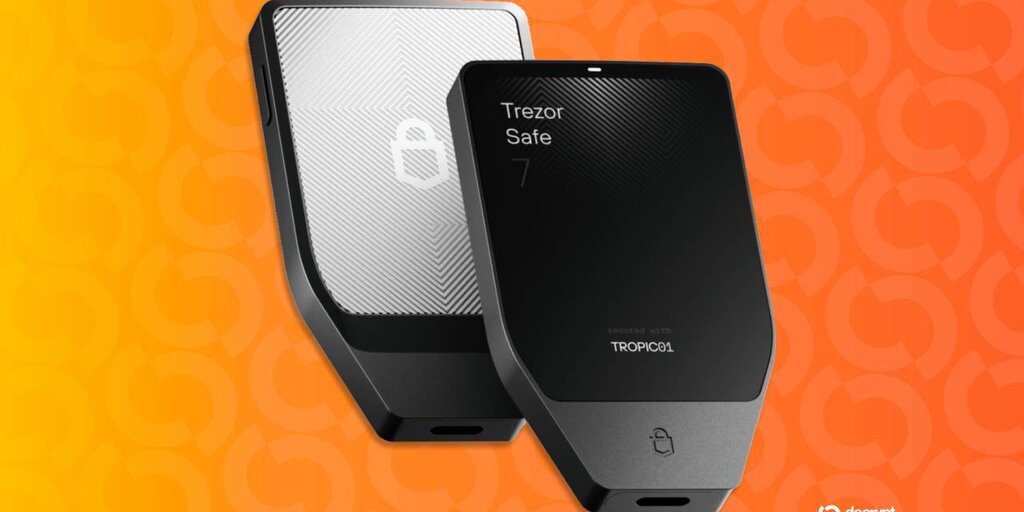
Trezor reduziert sein Netzwerk autorisierter Wiederverkäufer und teilt Partnern mit, dass ihre Autorisierung am 1. Januar 2027 endet – nur wenige Tage, nachdem der konkurrierende Hardware-Wallet-Hersteller Ledger eine Untersuchung eingeleitet hatte, die schließlich bestätigte, dass in über einen Drittanbieter-Shop verkauften Krypto-Wallets ein verstecktes Spionage-Implantat steckte.
Das Unternehmen kündigte den Schritt am Dienstag auf X an und erklärte, es gebe „nicht den geringsten Beweis“ dafür, dass Trezor-Geräte kompromittiert wurden. Es beschrieb den Schnitt als präventiven Schritt, der aus Vorsicht unternommen wurde.
„Nach den jüngsten Vorfällen in der Lieferkette haben wir beschlossen, die Anzahl der Wiederverkäufer zu reduzieren, damit wir diejenigen, mit denen wir zusammenarbeiten, effektiver überprüfen können“, schrieb Trezor.
Eine Hardware-Wallet ist ein kleines Gerät, das die geheimen Schlüssel für Ihre Kryptowährung offline und fern von Hackern aufbewahrt. Bei der Einrichtung wird eine 24-Wörter-Wiederherstellungsphrase erzeugt, die als Master-Passwort fungiert: Wer diese Wörter hat, kann die Wallet von überall auf der Welt leeren.
Ledgers Donjon-Sicherheitsteam sagt, dass Wallets, die von CryptoBilis, einem Wiederverkäufer in Südostasien, verkauft wurden, eine nicht autorisierte Komponente enthielten, die den Bildschirm liest und die Wiederherstellungsphrase entschlüsselt, wenn sie erscheint. Das Spionage-Implantat sendet die Wörter dann über LTE, dasselbe mobile Datennetz, das Ihr Telefon verwendet, über eine eSIM, eine in die Hardware eingebaute SIM-Karte, nach außen. Ledger sagt, dass das Implantat weder den Chip, der die Schlüssel speichert, noch das Betriebssystem des Geräts verändert, sodass eine manipulierte Wallet normal aussieht und funktioniert.
Trezor-CCO Danny Sanders teilte den Brief, den das Unternehmen an die Anbieter geschickt hat, die Trezor fallen lässt. „Wenn Sie diesen Brief erhalten, endet Ihre Autorisierung am 1. Januar 2027. An diesem Datum werden wir Sie von unserer Liste autorisierter Trezor-Wiederverkäufer entfernen“, heißt es in dem Brief. „Es tut mir leid. Diese Entscheidung sagt nichts über Ihre Bemühungen oder die Art und Weise aus, wie Sie uns vertreten haben.“
BitcoinBTC · USD
$83,555−2.37%
6. Okt.8. Okt.10. Okt.11. Okt.13. Okt.
$85,7k$84,1k$82,4k$80,7k
24h HochHoch$84,074
24h TiefTief$81,018
VolVol$1,3 Mrd.
MarktprognosenQuoten von Myriad
Heute$82.000 bis $84.000$82k–$84k51% ChanceDiese WocheUnter $84.000Unter $84k56% Chance
 →
Bitcoin mit USDT kaufen
Bereitgestellt von Jupiter
Dies ist eine Vorsichtsmaßnahme zum Schutz unserer Lieferkette und unserer Kunden“, schrieb er. „Sollten sich die Dinge in Zukunft ändern, werden wir es überprüfen.“
Betroffene Wiederverkäufer erhalten keinen neuen Bestand, können aber ihre vorhandenen Geräte weiterhin über den Black Friday und die Feiertagssaison verkaufen. Sanders sagte, die Entscheidung spiegele lediglich wider, wie viele Partner Trezor selbst genau überprüfen kann.
Weder der Beitrag noch der Brief geben an, wie viele Wiederverkäufer betroffen sind. Trezor erklärt, dass jedes Land einzeln geprüft wurde, wobei Umsatz und Vertrieb gegen die eigene Präsenz vor Ort abgewogen wurden, und dass Wiederverkäufer, die bleiben, mit einem aktualisierten rechtlichen Rahmen und strengeren Regeln für die Beschaffung, Lagerung und Handhabung der Geräte konfrontiert werden.
Trezor erklärte Anfang dieser Woche auf X, dass CryptoBilis bereits von der Verkäuferliste gestrichen wurde und dass keine Berichte über manipulierte Trezors von diesem Händler eingegangen seien.
Hallo, öffne es nicht. Das gewaltsame Öffnen des Gehäuses kann das Gerät beschädigen, und wenn es sich um ein Safe 7 handelt, macht die eingebaute Batterie dies wirklich riskant. Wenn dich etwas an deinem Gerät beunruhigt, melde dich über https://t.co/wzwW038oLv, und wir schauen es uns an.
Wir untersuchen aktiv die…
— Trezor (@Trezor) 12. Oktober 2026
Im Mai 2022 warnte Trezor, dass gefälschte Model-T-Wallets auf einem russischen Marktplatz von einem Verkäufer angeboten wurden, der kein autorisierter Wiederverkäufer war. Die Geräte waren geöffnet, wieder versiegelt und mit ausgetauschten internen Komponenten versehen worden, und Trezor gab an, dass die von ihnen generierten Wiederherstellungsphrasen vorhersehbar oder vordefiniert waren, was bedeutete, dass jemand anderes die Wörter bereits kennen konnte.
Trezors damaliger Rat war, nur in seinem offiziellen Shop oder bei einem autorisierten Wiederverkäufer zu kaufen. Die zweite Option ist das Netzwerk, das nun verkleinert wird.
Im August hat der Versandpartner ShipMonk Trezor-Kundendaten nach unbefugtem Zugriff offengelegt, und Trezors September-Update bezifferte die Gesamtzahl auf 80.689 Kunden. Trezor erklärt, dass seine Systeme, Geräte, privaten Schlüssel und Wallet-Backups nicht betroffen waren.
Ledger riet allen, die in den letzten 90 Tagen bei CryptoBilis gekauft haben, ihr Gerät nicht einzurichten, und riet denen, die es bereits getan haben, ihre Gelder auf eine neue Seed-Phrase auf einem bei Ledger gekauften Gerät zu übertragen. Ledger und Trezor haben jeweils Käufer vor nicht autorisierten Verkäufern gewarnt.