Der Mitbegründer des NEAR Protocol, Illia Polosukhin, hat davor gewarnt, dass weitverbreitete Software-Schwachstellen ein schwerwiegendes Cybersicherheitsumfeld schaffen, und fordert stärkere KI-basierte Abwehrmaßnahmen, während NEAR nach einem Tagesrückgang nahe 5 US-Dollar gehandelt wird.
Zusammenfassung
- Der NEAR-Mitbegründer Illia Polosukhin warnte, dass Software-Schwachstellen Internetdienste wachsenden Sicherheitsrisiken aussetzen.
- Polosukhin nannte PHP, TLS-Zertifikate, Node.js und LiteLLM und forderte verbesserte KI-gestützte Abwehrmaßnahmen.
- Jüngste Sicherheitshinweise dokumentieren Schwachstellen im Zusammenhang mit Zertifikatsverwaltung, Netzwerkanfragen und dem Zugriff auf Anmeldedaten.
- NEAR hatte zuvor im Oktober einen Intents-Exploit in Höhe von 3,8 Millionen US-Dollar offengelegt, gefolgt von der Wiederherstellung des Dienstes und einem Entschädigungsversprechen.
- NEAR wurde am 22. Oktober nahe 5,02 US-Dollar gehandelt, während das offene Interesse an Futures um 7,45 % auf 1,50 Milliarden US-Dollar zurückging.
In einer Erklärung vom 22. Oktober auf X beschrieb Polosukhin die Situation als „Security Armageddon“ und argumentierte, dass Schwächen in älterer Software, Authentifizierungssystemen und weit verbreiteter Internetinfrastruktur Anwendungen Angriffen aussetzen.
NEAR-Mitbegründer warnt vor wachsenden Software-Sicherheitsrisiken
Polosukhin nannte PHP-basierte Systeme, einschließlich WordPress-Websites, als Bereiche der Besorgnis, wegen ihrer weiten Verbreitung und ihrer Abhängigkeit von über viele Jahre gepflegten Softwarekomponenten.
Er verwies auf bösartige TLS-Zertifikate, Node.js und LiteLLM und warnte davor, dass Schwachstellen, die eine Softwarekomponente betreffen, Dienste gefährden können, die von ihr abhängen.
Die Bedenken haben dokumentierte technische Beispiele. Am 24. September veröffentlichten PHP-Maintainer einen Sicherheitshinweis, der eine Speicherverwaltungs-Schwachstelle im Zusammenhang mit speziell konstruierten TLS-Zertifikatsnamen beschreibt.
Der Fehler betraf bestimmte Versionen der OpenSSL-Integration von PHP und wurde in nachfolgenden Wartungsversionen behoben. Der Hinweis zeigte einen möglichen Speicherzugriffsfehler auf, ohne eine weitverbreitete Ausnutzung von WordPress-Websites nachzuweisen.
Die Node.js-Netzwerksoftware stand vor separaten Problemen. Am 15. Oktober offenbarten Undici-Maintainer Schwachstellen im Zusammenhang mit Zertifikatsvalidierung, Verbindungsverwaltung und Denial-of-Service-Bedingungen.
Die Maintainer von LiteLLM dokumentierten zuvor eine Schwachstelle, die es authentifizierten Benutzern ermöglichen könnte, Routing-Parameter zu manipulieren und potenziell Anbieter-Anmeldedaten durch serverseitige Anfragen offenzulegen.
Die Hinweise belegen konkrete Sicherheitsschwächen, bestätigen jedoch nicht unabhängig, dass das Internet einen einzigen koordinierten Angriff erlebt.
Polosukhin fordert KI-Abwehrmaßnahmen und kryptografische Authentifizierung
Mit Blick auf mögliche Reaktionen argumentierte der Mitbegründer, dass unzensierte KI-Modelle Sicherheitsteams dabei helfen könnten, Schwachstellen zu untersuchen und effektiver auf Bedrohungen zu reagieren.
Er nannte formale Verifikation als einen weiteren Ansatz. Die Technik verwendet mathematische Methoden, um zu testen, ob Software präzise definierte Anforderungen erfüllt, einschließlich Bedingungen für Autorisierung und Transaktionsabwicklung.
Polosukhin sagte jedoch, dass zuverlässige KI-Systeme weiterhin notwendig seien, um Softwareverhalten in mathematische Darstellungen zu übersetzen und zu prüfen, ob diese Darstellungen die ursprünglichen Programme korrekt beschreiben.
Die Äußerungen folgen auf NEARs Forschung zur formalen Verifikation vom 19. Oktober, die einen KI-Agenten beschrieb, der 672 mathematische Beweisprobleme zu geschätzten Modellkosten von 111,85 US-Dollar löste.
NEAR bezeichnete das Ergebnis als Fortschritt in Richtung automatisierter Verifikation und unterschied dabei mathematische Benchmarks von der Sicherheitsüberprüfung eingesetzter Anwendungen.
Über Software-Audits hinaus befürwortete Polosukhin die Ersetzung herkömmlicher API-Schlüssel und Zugriffstoken durch kryptografische Authentifizierungssysteme. Er forderte Hosting-Arrangements, die in der Lage sind, Software selbst vor den Infrastrukturanbietern zu schützen, die die zugrunde liegenden Plattformen betreiben.
Seine unmittelbaren Empfehlungen konzentrierten sich auf das Anwenden von Updates, das Patchen anfälliger Komponenten und das Rotieren von Anmeldedaten.
NEAR-Sicherheitsoffensive folgt auf Oktober-Intents-Exploit
Die Warnung folgt auf einen Sicherheitsvorfall im Zusammenhang mit NEAR Intents, der Cross-Chain-Transaktionsinfrastruktur des Netzwerks.
Am 1. Oktober nahm NEAR Intents den Betrieb wieder auf, nachdem ein Exploit in Höhe von 3,8 Millionen US-Dollar im Zusammenhang mit USDT auf BNB Smart Chain stattgefunden hatte.
Polosukhin sagte, Angreifer hätten eine Interaktion zwischen der Einzahlungs- und Auszahlungsinfrastruktur von Omni und einem Intents-Smart-Contract ausgenutzt.
Das SHIELD-Sicherheitssystem des Projekts erkannte ungewöhnliche Aktivitäten, woraufhin Betreiber betroffene Dienste pausierten. Laut dem Mitbegründer identifizierten und korrigierten Entwickler die Schwachstelle innerhalb einer Stunde nach der Erkennung.
Er versprach eine vollständige Entschädigung für betroffene Nutzer und erklärte, dass die zugrunde liegende NEAR-Blockchain und nicht damit verbundene Anwendungen unberührt blieben.
Der Vorfall liefert ein separates Beispiel für operationelle Risiken im Zusammenhang mit miteinander verbundenen Blockchain-Diensten. Er stellt keine Verbindung zu den Software-Schwachstellen her, die in seiner jüngsten Warnung identifiziert wurden.
NEAR-Preis hält sich trotz fallenden Futures-Interesses nahe 5 US-Dollar
NEAR wurde zum Zeitpunkt der Erstellung bei etwa 5,02 US-Dollar gehandelt und verzeichnete einen Rückgang von 3,61 % über 24 Stunden, obwohl der Token in der vorangegangenen Woche um 8,21 % zugelegt hatte.
Laut Marktdaten von crypto.news behielt der Token einen monatlichen Zuwachs von 13,21 % bei, bei einer Marktkapitalisierung von nahezu 6,57 Milliarden US-Dollar und einem täglichen Handelsvolumen von rund 1,08 Milliarden US-Dollar.
Derivatenzahlen von CoinGlass zeigten, dass das offene Futures-Interesse um 7,45 % auf 1,50 Milliarden US-Dollar fiel, während das Futures-Handelsvolumen um 6 % auf 2,56 Milliarden US-Dollar zurückging.
Der Rückgang der ausstehenden Kontrakte deutet auf eine verringerte gehebelte Positionierung hin, wobei das offene Interesse allein nicht bestimmen kann, ob Händler Long- oder Short-Positionen geschlossen haben.
Spot-Börsendaten verzeichneten am 22. Oktober Nettoabflüsse von etwa 9,21 Millionen US-Dollar. Abhebungen können die sofort für den Börsenhandel verfügbaren Token reduzieren, belegen jedoch nicht unabhängig eine Akkumulation durch Investoren.
Technische Indikatoren zeigten NEAR unter seinem mittleren Bollinger-Band bei 5,066 US-Dollar, wobei der Relative Strength Index bei 52,88 lag, verglichen mit seinem gleitenden Durchschnitt von 55,85.
Die unmittelbare Unterstützung lag bei etwa 4,80 US-Dollar, gefolgt von 4,51 US-Dollar. Eine Erholung über 5,066 US-Dollar würde einen Widerstand um 5,62 US-Dollar in den Fokus rücken.
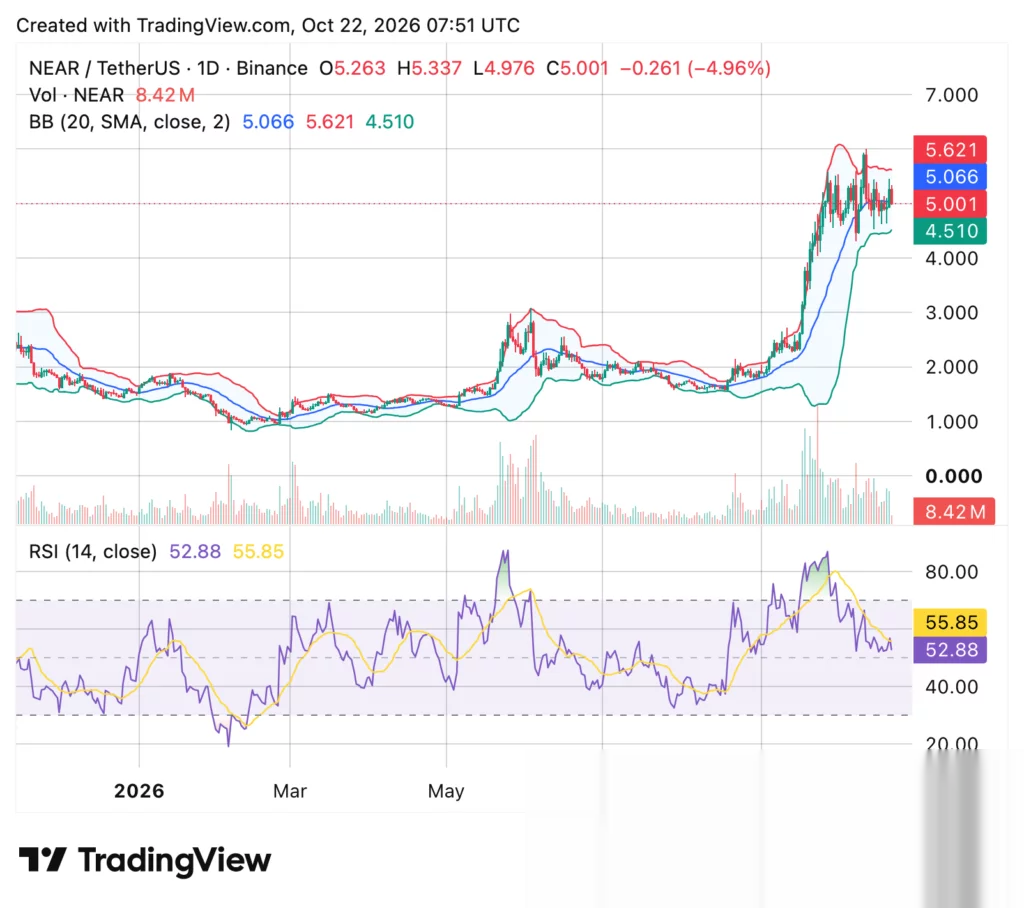
Der Analyst Rekt Capital identifizierte eine makroökonomische Handelsspanne zwischen 3,79 und 5,97 US-Dollar, während Michaël van de Poppe 4,30 US-Dollar als Unterstützungsniveau hervorhob, das er für die Aufrechterhaltung der Higher-Low-Struktur des Tokens als wichtig erachtete.