Gnosis Pay, ein Fintech-Projekt aus Großbritannien, hat offiziell bestätigt, dass Daten von Inhabern seiner Visa-Debitkarten für den Einzelhandel kompromittiert wurden. Die Sicherheitsverletzung, die am 3. November stattfand, setzt den Trend dieses Herbstes fort, bei dem Angreifer nicht mehr länger Blockchains oder Smart Contracts ins Visier nehmen müssen. Es ist für sie weitaus einfacher, die traditionelle Fiat-Infrastruktur anzugreifen, die digitale Vermögenswerte mit der realen Welt verbindet.
Institutionelle Partner und Investoren können aufatmen, da die Unternehmens- und White-Label-B2B-Plattform des Unternehmens normal läuft. Für normale Nutzer ist der entscheidende Punkt, dass die Kryptowährungen in ihren Wallets sicher sind, da das Unternehmen erklärte, dass auch die Gelder nicht betroffen waren. Der Kartenherausgeber Monavate Limited, der von der britischen Financial Conduct Authority reguliert wird, ist ebenfalls weiterhin in Betrieb. Die Hacker entkamen nur mit Daten.
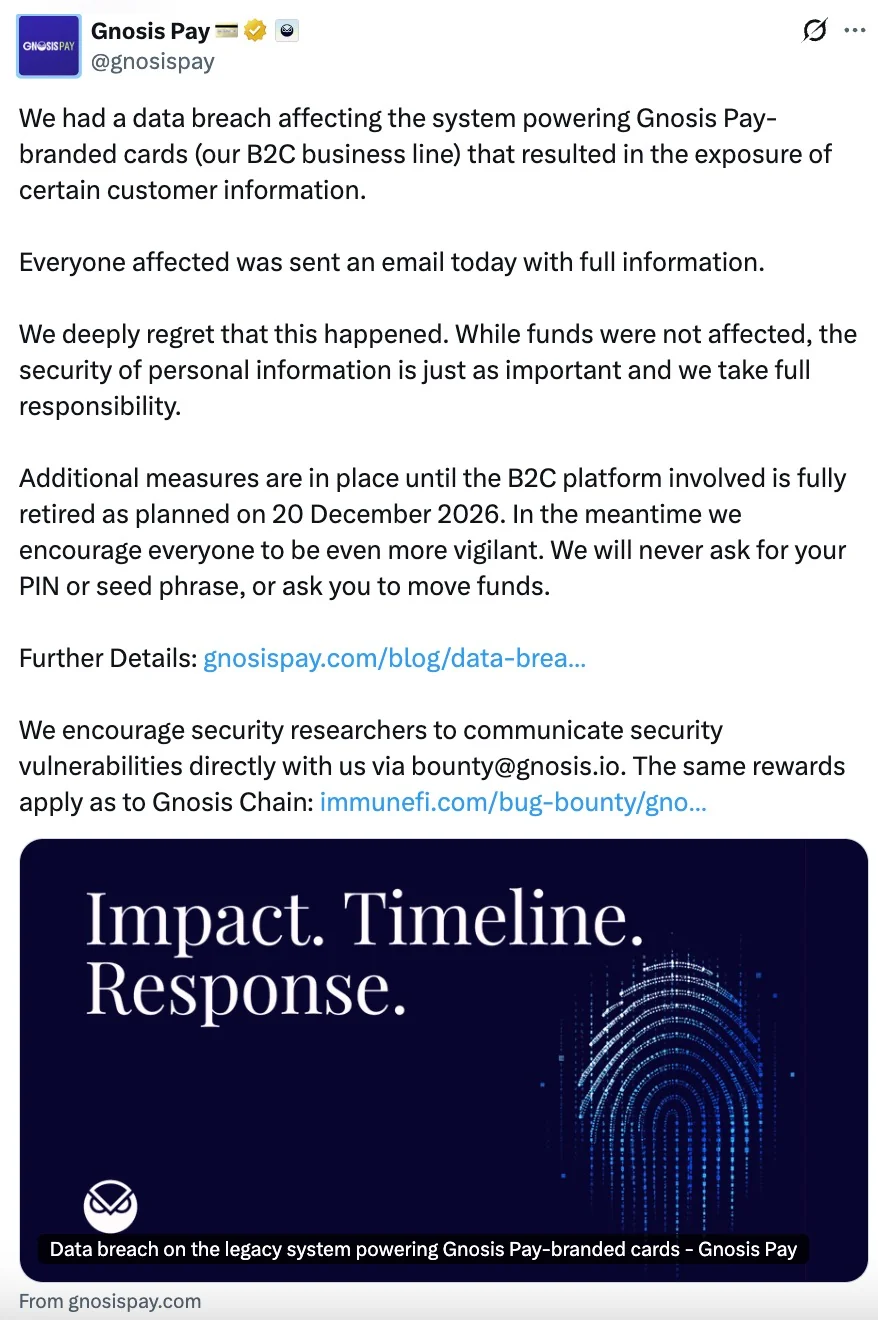
Diesmal betraf der unbefugte Zugriff ein veraltetes B2C-Kartenverarbeitungssystem. Die Gnosis Pay-Plattform wurde bereits für die Stilllegung vorbereitet, mit einer vollständigen Abschaltung, die für den 20. Dezember geplant ist. Laut der offiziellen Erklärung hat das Sicherheitsteam von Gnosis Pay nach dem Hack schnell gehandelt, um die Bedrohung einzudämmen und den Zugriff über die kompromittierten Schlüssel innerhalb von zwei Stunden zu unterbinden.
Die Kryptowährungen sind sicher, aber die Daten sind weg. Was als Nächstes kommt
Der Vorfall bei Gnosis Pay vervollständigt eine Trilogie großer Datenlecks in diesem Herbst und legt eine Schwachstelle offen, die Krypto-Fiat-Gateways gemeinsam haben. Der Zeitverlauf der vergangenen Wochen deutet auf ein klares Muster hin, das sich in den Lecks bei Ledger, Trezor, SafePal und Keystone im gesamten Jahr 2026 zeigt.
Gnosis Pay hat die E-Mail-Benachrichtigung der betroffenen Nutzer mit einer detaillierten Liste der offengelegten Daten abgeschlossen. Bis das System nächsten Monat offline geht, arbeitet das Unternehmen im Notfallmodus, wobei die Transaktionsüberwachung verstärkt wird und die 3D-Secure-Verifizierung nun für alle Online-Zahlungen verpflichtend ist.
Natürlich hat das Unternehmen auch eine dringende Phishing-Warnung herausgegeben. Ausgestattet mit Kaufinformationen, Adressen und persönlichen Daten beginnen Betrüger bereits, sich als offizieller Kundensupport auszugeben. Das Gnosis Pay-Team fordert die Nutzer auf, allen eingehenden Anfragen gegenüber misstrauisch zu sein, und erinnert sie daran, dass „wir und unsere Partner-Apps niemals“ nach Sicherheitsdaten wie Seed-Phrasen, privaten Schlüsseln, PINs oder vollständigen Kartennummern fragen werden, um Transaktionen zu verifizieren oder zu stornieren. Schließlich sind jegliche Kontoänderungen nur dann legitim, wenn die Nutzer sie direkt in der offiziellen App vornehmen.