Bitcoin-Entwickler haben die Diskussion über die langfristige Sicherheit des Netzwerks angesichts der Entwicklung der Quantencomputer („Q-Day“) erneut entfacht. Auslöser war ein Interview, das StarkWare-CEO Eli Ben-Sasson dem Journalisten Pete Rizzo gab.
Laut Ben-Sasson wird Bitcoin ohne die Umsetzung eines „Quanten-Fixes“ seine Führungsrolle verlieren, und sein Marktwert wird aufgrund der physikalischen Grenzen der derzeitigen Computersysteme zusammenbrechen.
Kritik an diesen Prognosen kam von Adam Back, dem Schöpfer von Hashcash, Mitbegründer von Blockstream und einem der Kryptographen, die Satoshi Nakamoto im Bitcoin-Whitepaper erwähnt. Im sozialen Netzwerk X beschrieb Back die Panikerwartungen mit dem Satz: „Kommt schon, Leute, seid nicht albern und alarmistisch.“
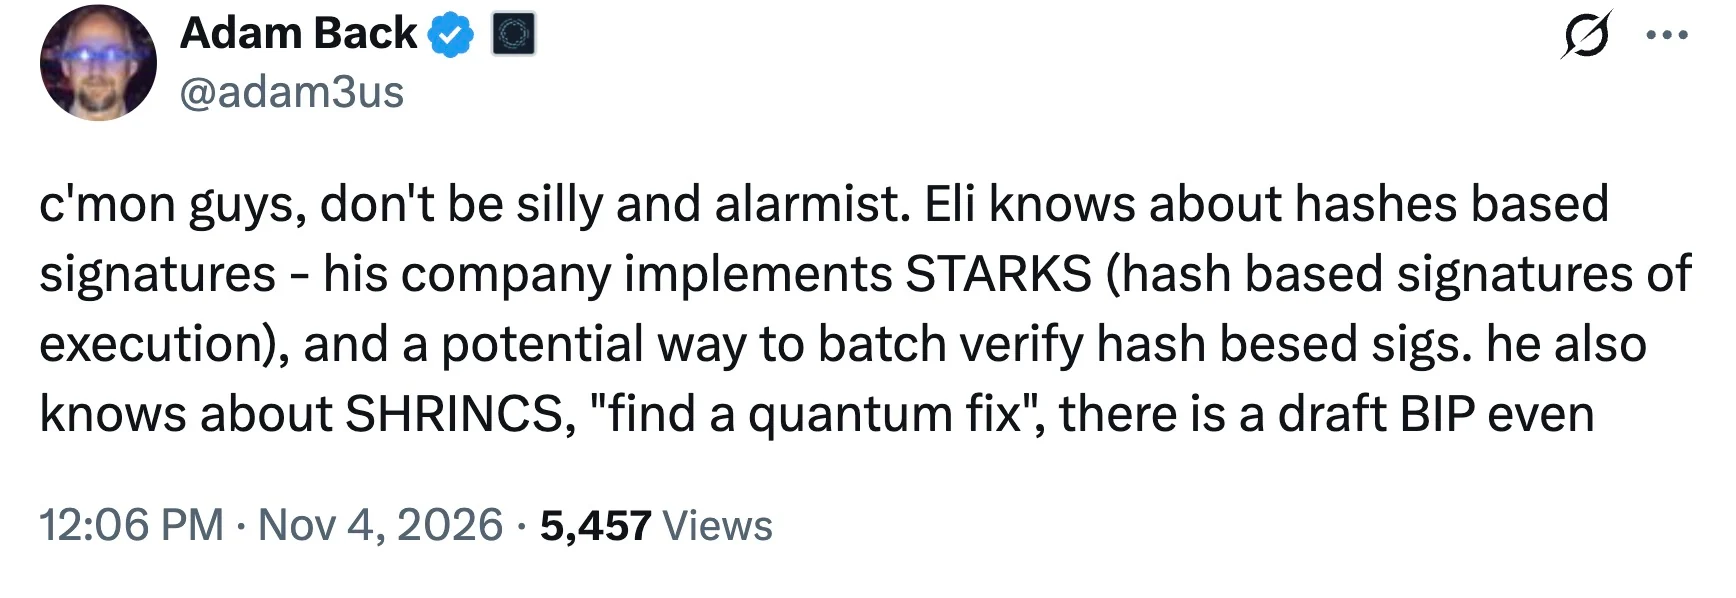
Laut Back sind die Risiken übertrieben, da Algorithmen zum Schutz vor Quantenbedrohungen bereits im Protokollplanungsstadium sind. Er wies darauf hin, dass Ben-Sassons eigene Firma StarkWare ihre Produkte auf STARK-Technologie aufbaut: Zero-Knowledge-Beweise, die auf kryptographischen Hash-Funktionen laufen.
In der technischen Bitcoin-Community gelten Hash-Funktionen als der wichtigste Sicherheitsfaktor. Theoretischen Modellen zufolge sind Quantencomputer, die den Shor-Algorithmus ausführen, in der Lage, die derzeitige asymmetrische Kryptographie des Netzwerks (ECDSA und Schnorr) zu brechen.
Diese Methode ist jedoch gegen Hash-Funktionen (einschließlich SHA-256) unwirksam. Der Grover-Algorithmus verleiht Quantensystemen bei der Brute-Force-Suche nur eine quadratische Beschleunigung, die laut Back durch die Standard-Sicherheitseinstellungen von Bitcoin vollständig neutralisiert wird.
Backs Plan: Wie Bitcoin Quanten-Supercomputer überleben wird
Als alternatives Szenario nannte Satoshi Nakamotos Weggefährte Daten zu den aktuellen technischen Entwicklungen der Community, die bis Ende 2026 in die Testphase übergegangen sind:
SHRINCS-Protokoll: Eine modifizierte hash-basierte Signatur (Shrunken SPHINCS). Laut den Blockstream-Entwicklern haben sie diese für die Bandbreitengrenzen von Bitcoin optimiert.
Implementierungsstatus: Ein offizieller Entwurf eines Bitcoin Improvement Proposal (BIP) wurde zur Überprüfung veröffentlicht. Laut der Roadmap des Projekts durchläuft die Technologie Stresstests auf der Liquid-Sidechain.
Kritiker der Post-Quanten-Kryptographie nennen häufig das Datenvolumen als Hauptproblem. Quantenresistente Signaturen sind sperriger als Standard-Schnorr-Schlüssel mit 64 Byte, was laut einer Reihe von Forschern die Blockchain überlasten und die Gebühren erhöhen könnte.
Back argumentiert, dass die Infrastruktur durch Datenaggregation skalieren kann. Seiner Position zufolge ermöglichen Batch-Verifizierungsmethoden und STARK-Hash-Beweise, Tausende von Signaturen in einem kompakten Paket zu komprimieren. Laut den Befürwortern dieses Ansatzes wird die Lösung die Geschwindigkeit des Netzwerks bewahren und seine Dezentralisierung schützen.
Die aktuelle Diskussion zeigt, dass zwei polarisierende Ansichten existieren: Ein Teil der Branche betrachtet die Quantenbedrohung als dringendes Problem, während die Bitcoin-Core-Entwickler von geplanten Tests der Schutzinfrastruktur sprechen, die parallel zur Entwicklung der Quantenfähigkeiten voranschreiten.