Verfasst von: Xiaobing, Shenchao TechFlow
In den frühen Morgenstunden des 30. Oktober 2026 wurden Binances Hot Wallets auf 9 Chains gleichzeitig kompromittiert, wobei über 6,26 Milliarden USD on-chain abgezogen wurden.
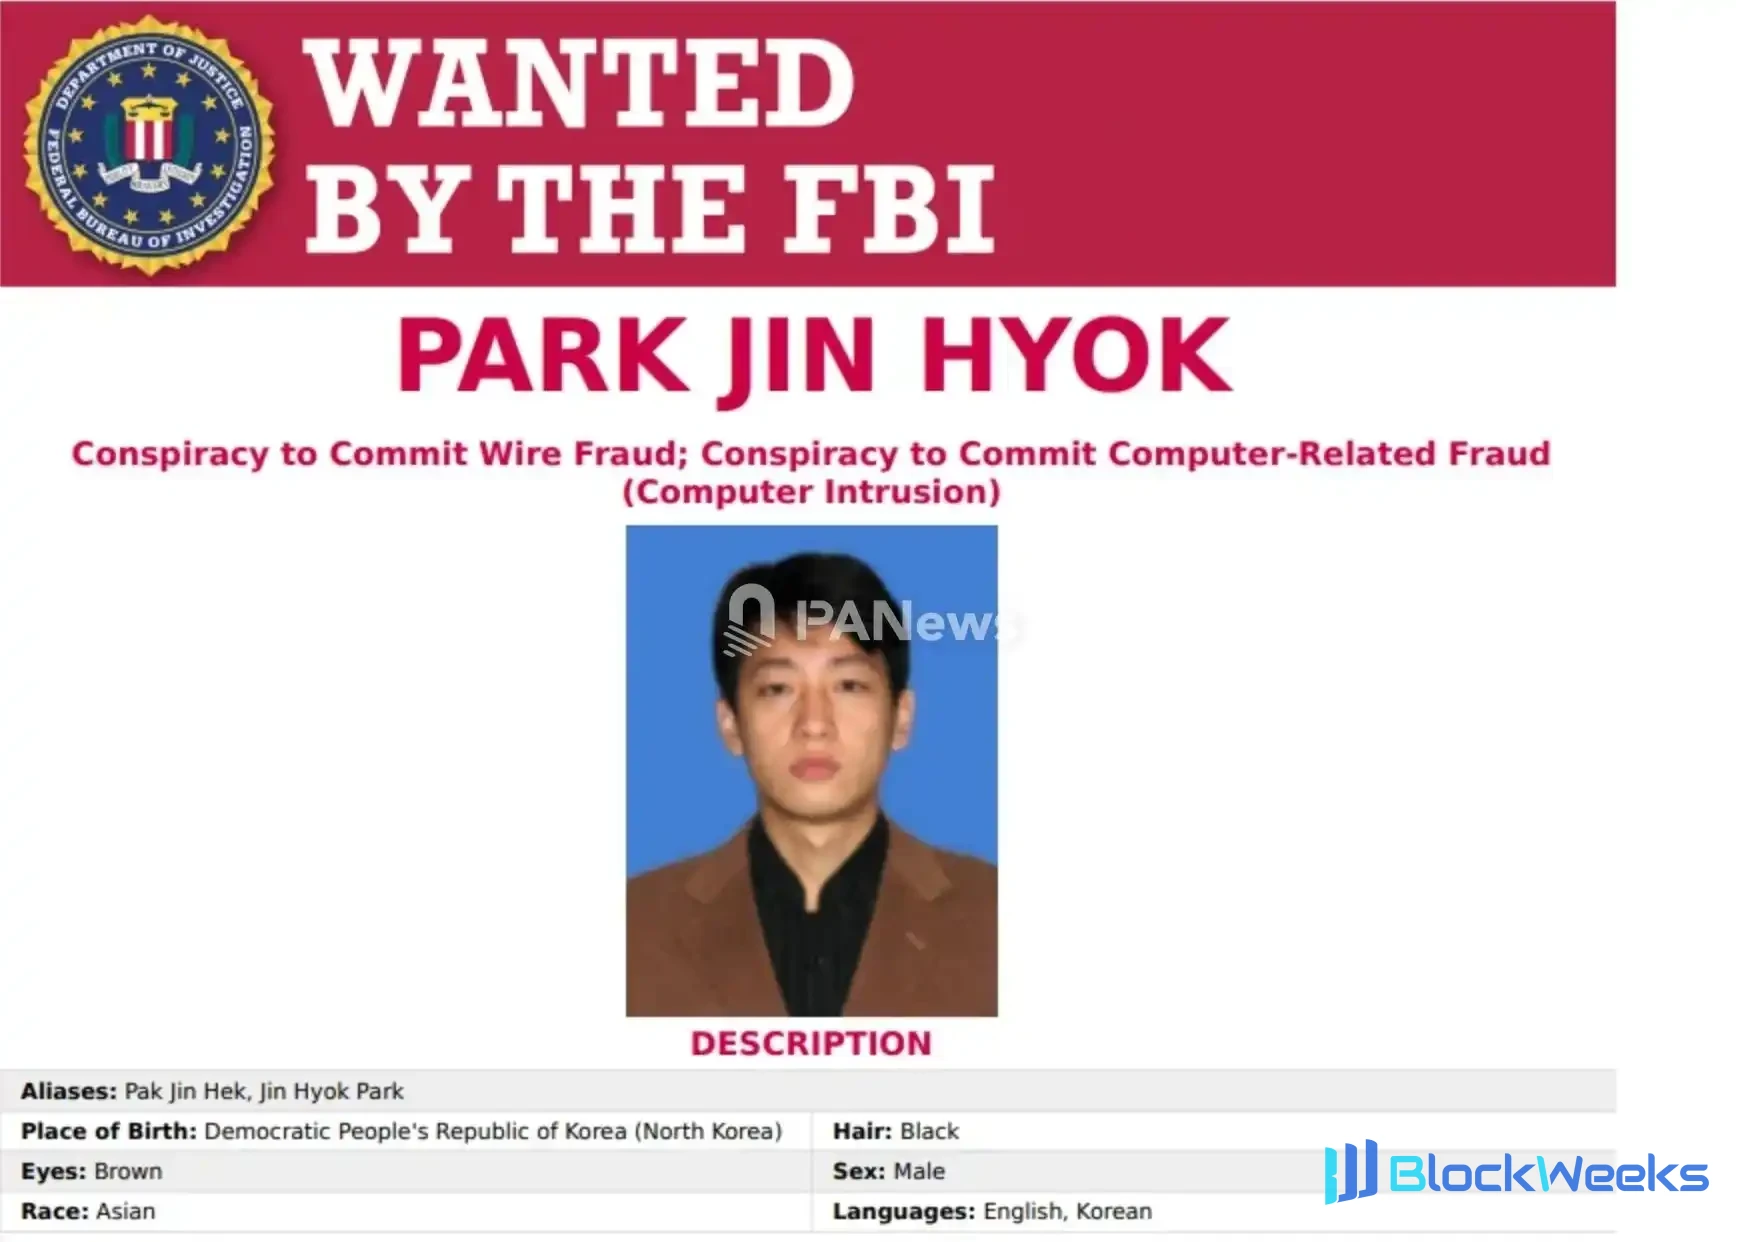
Am 31. Oktober wurde bekannt gegeben, dass das U.S. Federal Bureau of Investigation (FBI) bekannt gab, dass nordkoreanische Hackergruppen an dem Binance-Diebstahl beteiligt waren, und Trump erklärte, dass die USA, falls bestätigt wird, dass es sich um eine Tat Nordkoreas handelt, mit Nordkorea verhandeln werden.
Ein Land hat die gesamte Krypto-Industrie in einen Geldautomaten verwandelt.
Laut Statistiken von Shenchao TechFlow waren zwischen 2017 und 2026 Hacker, die mit Lazarus und Nordkorea in Verbindung stehen, an insgesamt 37 Krypto-Diebstahlsfällen beteiligt, mit einem geschätzten Gesamtwert von etwa 11,817 Milliarden USD.
Von den Anfängen mit dem Angriff auf die südkoreanische Börse Bithumb im Jahr 2017, bei dem 7 Millionen USD gestohlen wurden, bis hin zu Binance, das über Nacht Milliarden verlor – wie konnte Nordkorea, dem ein geschlossenes Netzwerk nachgesagt wird, in weniger als einem Jahrzehnt vom Randakteur auf dem Cyber-Schlachtfeld zum Top-Prädator in der Krypto-Welt werden?
Ein PDF, sechshundert Millionen Dollar
Anfang 2022 erhielt ein leitender Ingenieur bei Sky Mavis, der Muttergesellschaft des Krypto-Spiels Axie Infinity, eine LinkedIn-Nachricht von jemandem, der sich als Recruiter eines bestimmten Unternehmens ausgab und ein äußerst attraktives Vergütungspaket anbot.
Der Ingenieur durchlief mehrere Interviewrunden, und alles schien legitim. Schließlich erhielt er ein Angebotsschreiben im PDF-Format. In dem Moment, als er die Datei öffnete, drang Spyware unbemerkt in die internen Systeme von Sky Mavis ein.
Axie Infinitys Ronin Bridge verwendet einen Proof-of-Authority-Mechanismus mit 9 Validator-Knoten, wobei 5 Knotensignaturen erforderlich sind, um Auszahlungen zu genehmigen. Die Angreifer drangen über den Computer des infizierten Ingenieurs in die IT-Infrastruktur von Sky Mavis ein und erlangten die Schlüssel von 4 Validatoren. Die 5. Signatur kam von einer vergessenen Schwachstelle: Im November 2021 hatte Sky Mavis Axie DAO gebeten, bei Spitzenlasten der Transaktionen beim Signieren zu helfen, und diese vorübergehende Autorisierung war im Dezember eingestellt worden, aber die Zugriffsberechtigungen wurden nie widerrufen.
Im März 2022 verschwanden 620 Millionen USD von der Ronin Bridge. Einen Monat später schrieb das FBI den Angriff der nordkoreanischen Lazarus-Gruppe zu.
Ein gefälschtes Angebot, eine vergessene Autorisierung, sechshundert Millionen Dollar gestohlen.
Das Ronin-Drehbuch wurde seitdem wiederholt nachgespielt, aber die Methoden der Angreifer haben sich weiterentwickelt.
Im Juni 2022 fiel die Harmony Horizon Bridge, und 100 Millionen USD wurden abgezogen. Die Angreifer tarnten sich als Blockchain-Entwickler und erlangten als Insider Systemberechtigungen. Im Jahr 2023 fielen Atomic Wallet, Alphapo, CoinsPaid und Stake.com nacheinander, mit kumulierten Verlusten von über 238 Millionen USD. Bis Juli 2024 wurde die indische Börse WazirX für 235 Millionen USD kompromittiert.
Jeder Angriff verwendete eine andere Methode, aber die Logik dahinter ist auffallend konsistent: finde eine Person, täusche diese Person, nutze diese Person, um eine Tür zu öffnen.
Im Februar 2025 trieben sie diese Methodik auf eine neue Stufe.
Bybits Cold Wallet wurde um 1,5 Milliarden USD erleichtert. Der Post-Mortem von Paradigm-Sicherheitsforscher samczsun zeigte, dass die Angreifer nicht direkt Bybit angriffen, sondern in die Infrastruktur ihres Multisig-Wallet-Dienstleisters Safe{Wallet} eindrangen, dort bösartigen Code platzierten und gezielt den Cold-Wallet-Signaturprozess von Bybit anvisierten. Das bedeutet, dass selbst wenn Bybits eigene Sicherheitsmaßnahmen einwandfrei gewesen wären, alle Verteidigungslinien nutzlos waren, sobald die vorgelagerte Lieferkette kompromittiert war.
Acht Monate später wurde Binance zur neuesten Beute.
Die Ergebnisse der Untersuchung nach dem Vorfall bei Binance zeigten, dass ein Laptop eines Betriebsingenieurs kompromittiert wurde und die Angreifer ihn nutzten, um in interne Systeme einzudringen und EIP-7702 zu verwenden, um das Hot Wallet dazu zu bringen, eine Delegationsautorisierung zu signieren. Shenyu dekonstruierte die Logik des Angriffsvertrags in einem On-Chain-Post-Mortem: "Das Programm des Angreifers kennt nur einen Herrn und tut nur eine Sache: Geld transferieren."
Von Ronin über Bybit bis Binance stieg der Umfang der Angriffe von 600 Millionen auf 1,5 Milliarden und dann auf 6,2 Milliarden. Jedes Mal war ein Sieg des Social Engineering, und jedes Mal begann es mit einer einzigen Person.
Ihr Kollege könnte Nordkoreaner sein
Wenn die externen Angriffe von Lazarus „die Tür einschlagen“ sind, dann ist die Infiltration nordkoreanischer IT-Arbeiter „durch die Haustür ins Haus zu gelangen“.
Im Oktober 2024 veröffentlichte CoinDesk einen investigativen Bericht, der die Branche schockierte. Reporter verfolgten Blockchain-Zahlungsaufzeichnungen und interne Hinweise und fanden heraus, dass mehr als 24 Krypto-Unternehmen unwissentlich nordkoreanische IT-Arbeiter eingestellt hatten, wobei mindestens 12 Unternehmen bestätigten, dass sie verdächtige nordkoreanische Mitarbeiter auf ihren Personalisten gefunden hatten. Zu den genannten Projekten gehörten Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance und Truflation.
Der MetaMask-Sicherheitsforscher Taylor Monahan enthüllte, dass mindestens 40 DeFi-Protokolle in ihrer Entwicklungsgeschichte nordkoreanische IT-Arbeiter eingestellt hatten, mit einer Zeitspanne von bis zu sieben Jahren.
Diese Personen bestanden die Überprüfung mit gefälschten Pässen, Visa und sorgfältig fabrizierten Lebensläufen und reichten Bewerbungen über Telegram, Discord und Indeed ein. Sie zielten auf Start-up-Teams mit lockeren Einstellungsverfahren und in Krypto denominierte Gehälter ab und schalteten bei der Fernarbeit fast nie ihre Kameras ein. Schätzungen der Vereinten Nationen zufolge verdienen nordkoreanische IT-Arbeiter jährlich bis zu 600 Millionen USD für das Regime, wovon Einzelpersonen nur 10 % bis 30 % behalten können.
Im März 2024 lieferte der Munchables-Vorfall einen Lehrbuchfall.
Dieses NFT-Spiel auf Basis der Blast-Chain stellte einen Entwickler unter dem Pseudonym „Werewolves0943“ ein. Der On-Chain-Ermittler ZachXBT verfolgte die Spur und fand heraus, dass dieser Entwickler ein nordkoreanischer Spion war, der Entwicklungsberechtigungen nutzte, um 17.400 ETH aus dem Projekt abzuziehen, im Wert von etwa 62 Millionen USD.
Die Wendung der Geschichte ist, dass der Entwickler unter dem Druck von Blast-Gründer Pacman und der Community innerhalb von 8 Stunden alle privaten Schlüssel übergab und die gestohlenen Gelder vollständig zurückerstattete. Niemand weiß, warum er sie zurückgab. Eine Vermutung ist, dass nach der Enttarnung das weitere Halten der gestohlenen Gelder nur größere Probleme bringen würde.
Doch die Erfahrung von Sushi war nicht so glücklich.
Im September 2021 wurde die Sushi/MISO-Plattform für etwa 3 Millionen USD gehackt. Die Untersuchung nach dem Vorfall ergab, dass zwei ehemalige Auftragnehmer unter den Pseudonymen „Anthony Keller“ und „Sava Grujic“ nach ihrer Entlassung Zugang zur Codebasis behielten. Sushi stellte später auch einen weiteren verdächtigen nordkoreanischen Auftragnehmer ein, „Gary Lee“. Im Jahr 2023 entdeckte Truflation-Gründer Stefan Rust, dass 5 Mitglieder seines Teams verdächtige nordkoreanische Arbeiter waren, mehr als ein Drittel aller Mitarbeiter. Das Unternehmen erlitt anschließend einen Angriff durch ein Leck privater Schlüssel von etwa 5 Millionen USD.
Daten von CrowdStrike zeigen, dass nordkoreanische IT-Arbeiter innerhalb von 12 Monaten in mehr als 320 Unternehmen eindrangen, ein Anstieg von etwa 220 % im Jahresvergleich.
Sie verwenden gefälschte Identitäten, heuern vor Ort in den Vereinigten Staaten Personen an, die mehrere Computer für zentralisierte Fernarbeit einrichten, um ihren geografischen Standort vorzutäuschen, und nutzen generative KI für Videointerviews.
Das Sicherheitsunternehmen KnowBe4 stellte sogar fest, dass es ebenfalls getäuscht worden war: Ein „Mitarbeiter“, der über den normalen Rekrutierungsprozess eingestellt wurde, begann unmittelbar nach Arbeitsbeginn mit der Bereitstellung von Malware.
Kein einziges schlechtes Wort über Kim Jong Un sagen können
Was für Menschen sind nordkoreanische Hacker?
Im August 2026 führte ein koreanisch-amerikanischer Journalist mit Unterstützung des MetaMask-Sicherheitsforschers Taylor Monahan, von Nick Bax von der SEAL Alliance und von Ump Labs, getarnt als Personalvermittlerin „Sophie Wang“, ein Videointerview mit einem mutmaßlichen nordkoreanischen staatlichen Hacker.
Dieser Bewerber nannte sich „Justin Lim“ und behauptete, in Long Beach, Kalifornien, zu leben, aber sein Akzent wurde als koreanisch eingeschätzt. On-Chain-Hinweise und Identitätsdaten deuten darauf hin, dass sein tatsächlicher Standort sehr wahrscheinlich Wladiwostok in Russland ist und er 2022 etwa 2,7 Millionen USD von MetaPlay stahl.

Während des Interviews zeigte er beachtliche technische Fähigkeiten: Er erklärte, wie man das Velas-Netzwerk forkt und The Graph kompatibel zum Laufen bringt, und als er auf das ihm unbekannte OpenSea-Seaport-Protokoll und Uniswap v4 stieß, rief er spontan die Dokumentation auf und analysierte sie.
Als der Interviewer erwähnte, dass Nordkorea 1,5 Milliarden Dollar von Bybit gestohlen hat, zeigte er das einzige Lächeln des gesamten Interviews.
Die letzte Frage beendete alles. Der Interviewer bat ihn, etwas Negatives über Kim Jong-un zu sagen. Nach einem Schweigen verließ er Zoom. Er führte dann „instabiles Internet“ an und bat darum, die Kommunikation über Discord oder Telegram fortzusetzen. Als er erneut bedrängt wurde, antwortete er nur: „Ich weiß nicht viel über diese Person.“
In Nordkorea kann öffentliche Kritik am obersten Führer dazu führen, dass drei Generationen in politische Gefangenenlager geschickt werden. Dieser Test wurde später von der Sicherheitsgemeinschaft weithin als Rekrutierungs-Screening-Methode empfohlen: Verlangen Sie von den Kandidaten, einen negativen Kommentar über Kim Jong-un abzugeben, und fast alle nordkoreanischen Entwickler werden es vermeiden.
Geheimer Krieg
Nordkoreas Cyberangriffsfähigkeiten wurden nicht über Nacht aufgebaut.
Laut der Offenlegung des Überläufers Jang Se-yul gegenüber Business Insider lässt sich Nordkoreas Cyberkriegsprogramm bis in die 1980er Jahre zurückverfolgen, mit dem internen Codenamen „Geheimer Krieg“. Das Kim-Regime erkannte früh, dass Cyberoperationen angesichts der Tatsache, dass seine konventionelle Militärmacht der der vereinten US-südkoreanischen Streitkräfte weit unterlegen ist, die asymmetrische Waffe mit den niedrigsten Kosten und dem höchsten Ertrag sind.
Die Ausbildung eines nordkoreanischen Hackers dauert etwa neun Jahre. Der Ausgangspunkt ist die Kim-Chaek-Universität für Technologie (ehemals Universität für Automatisierung), die jedes Jahr 100 Personen aus etwa 5.000 Bewerbern aufnimmt. Die Auswahlkriterien betrachten zuerst den politischen Hintergrund; Nordkoreas „Songbun“-System teilt die Bürger in drei Hauptklassen und 56 Unterkategorien ein, die in Haushaltsregisterdateien erfasst werden. Die Auszubildenden nehmen täglich sechs 90-minütige Unterrichtsstunden, lernen Programmiersprachen und Betriebssysteme, tauchen tief in die Windows-Architektur ein und müssen Malware eigenständig schreiben, ohne auf fertige Tools zurückzugreifen.
Nach dem Abschluss werden die Hacker Aktionsgruppen zugewiesen, die auf bestimmte Länder abzielen, und unter der Identität legitimer Firmenangestellter für etwa zwei Jahre im Ausland eingebettet, um die lokale Sprache und Kultur zu lernen. Die Bezahlung ist äußerst großzügig: bis zu 2.000 Dollar pro Monat, doppelt so viel wie das Gehalt eines nordkoreanischen Botschafters. Zu den Belohnungen gehören außerdem eine Wohnung in Pjöngjang mit mehr als 185 Quadratmetern und das Recht, die ganze Familie in die Hauptstadt zu holen.
„Die Kosten für die Ausbildung von Hackern sind extrem niedrig“, sagte Jang Se-yul. „Deshalb kann selbst ein armes Land stark in diesem Bereich investieren.“
Seiner Ansicht nach ist die Cyberbedrohung direkter und gefährlicher als die nukleare Bedrohung: „Dies ist ein Krieg, für den man keine Waffe abfeuern muss.“
Geisterimperium
Das US-Finanzministerium sanktionierte 2019 drei Einheiten – die Lazarus Group, BlueNoroff und Andariel – und erklärte, dass alle von Nordkoreas Generalbüro für Aufklärung (RGB) kontrolliert werden, aber der Name „Lazarus“ ist tatsächlich nur die Sammelbezeichnung der Außenwelt für ein riesiges staatliches Cyberangriffssystem.
In einer nach dem Bybit-Vorfall veröffentlichten Analyse zeichnete der Paradigm-Sicherheitsforscher samczsun dieses komplizierte organisatorische Netzwerk nach:
TraderTraitor: Der Großwildjäger. Spezialisiert auf Börsen, Verwahrer und Wallet-Systeme, geschickt in Spear-Phishing und gefälschten Jobangeboten; Ronin, WazirX und Bybit stammen alle von diesem Team. Sie nutzen normalerweise keine Zero-Day-Schwachstellen, sondern hebeln Systeme durch die Manipulation von „Menschen“ auf.
AppleJeus (Citrine Sleet): Der Lieferketten-Attentäter. Entwickelt mit Trojanern verseuchte Software rund um Krypto-Szenarien; die Infiltration von Radiant Capital im Jahr 2024 ist sein Markenzeichen. Sie nutzten auch die Chromium-Zero-Day-Schwachstelle CVE-2024-7971, um das FudModule-Rootkit einzusetzen.
BlueNoroff (Sapphire Sleet): Der Finanzjäger. In seinen Anfängen griff es Banken und SWIFT-Systeme an, und 2016 entkam es fast mit 1 Milliarde Dollar von der Zentralbank Bangladeschs (tatsächlich erhielt es 81 Millionen Dollar). Jetzt hat es sich vollständig auf den Krypto- und VC-Sektor verlagert.
Famous Chollima: Der Infiltrator. Es tritt Tech- und Krypto-Unternehmen durch gefälschte Identitäten bei und schafft so interne Durchdringungsfähigkeit. Die 320 von CrowdStrike verfolgten infiltrierten Unternehmen sind hauptsächlich das Werk dieses Teams.
DangerousPassword: Kostengünstiges, breit angelegtes Netzauswerfen. Phishing-E-Mails und gefälschte Videoanruf-Apps; die Methoden sind einfach, gewinnen aber durch Masse.
Es gibt umfangreiche Überschneidungen bei Mitgliedern, Werkzeugen und Infrastruktur zwischen diesen Zweigen, und verschiedene Sicherheitsbehörden geben ihnen unterschiedliche Namen. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
Derselbe Gegner, ein Dutzend Namen, verschiedene Masken.
Asymmetrische Kriegsführung
Nach dem Binance-Vorfall postete Musk auf X: "Jeden Tag ist Zeroday."
Das ist keine Rhetorik. Ein von der Bedrohungsanalyseabteilung von Microsoft veröffentlichter spezieller Forschungsbericht zeigt, dass unter den acht großen aktiven nordkoreanischen Hackergruppen drei bereits die tiefgreifende Integration von KI-Werkzeugen in ihre täglichen Angriffsabläufe abgeschlossen haben und damit die höchste Stufe in Microsofts Reifegradmodell für die Anwendung von KI in Cyberbedrohungen erreicht haben.
Die Beteiligung von KI beschränkt sich nicht mehr auf periphere Experimente; sie deckt nun die gesamte Kette von früher Aufklärung, Social-Engineering-Phishing, Identitätstäuschung, Malware-Erstellung bis hin zur Vergiftung der Software-Lieferkette vollständig ab. Mit anderen Worten: Die Phishing-E-Mails, gefälschten Lebensläufe und bösartigen Codes, deren Vorbereitung einst Wochen erforderte, können nun in großen Mengen generiert und automatisch iteriert werden.
Der Angreifer muss nur eine Schwachstelle finden; der Verteidiger muss alle Schwachstellen schützen. Dies ist ein asymmetrischer Krieg.
Von Bithumbs 7 Millionen Dollar bis zu Ronins 620 Millionen Dollar, von Bybits 1,5 Milliarden Dollar bis zu Binances 6,2 Milliarden Dollar – der Umfang der Angriffe ist exponentiell gewachsen. Am anderen Ende dieser Kurve steht ein Land mit einem Pro-Kopf-BIP von weniger als 2.000 Dollar, eine Gruppe junger Menschen, die im Alter von 17 Jahren eine neunjährige Ausbildung begannen, und eine Staatsmaschinerie, die seit vierzig Jahren dem "Geheimen Krieg" dient.
Die Krypto-Branche muss sich einer Tatsache stellen: Auf der gegenüberliegenden Seite steht die gesamte Cyberkriegsmacht eines Nuklearstaats, und dieser Gegner wird immer stärker.