
Original | Odaily Planet Daily (@OdailyChina)
Autor|Azuma (@azuma_eth)
In den frühen Morgenstunden dieses Morgens erlitten die Hot Wallets von Binance die größte Sicherheitsverletzung in der Geschichte der Kryptowährungen. Innerhalb von weniger als einer Stunde wurden Binance Hot Wallets über mehrere Netzwerke hinweg, darunter Ethereum, Bitcoin, Tron sowie Arbitrum, Avalanche, Optimism, Base und andere, gleichzeitig kompromittiert, mit kumulierten Abflüssen von nahezu 6,3 Milliarden US-Dollar (wie in der neuesten Ankündigung von Binance bestätigt).
Nach dem Angriff starteten große Stablecoin-Emittenten, RWA-Asset-Emittenten und Public-Chain-Protokolle die größte gemeinsame On-Chain-Abfangoperation in der Geschichte der Kryptowährungen.
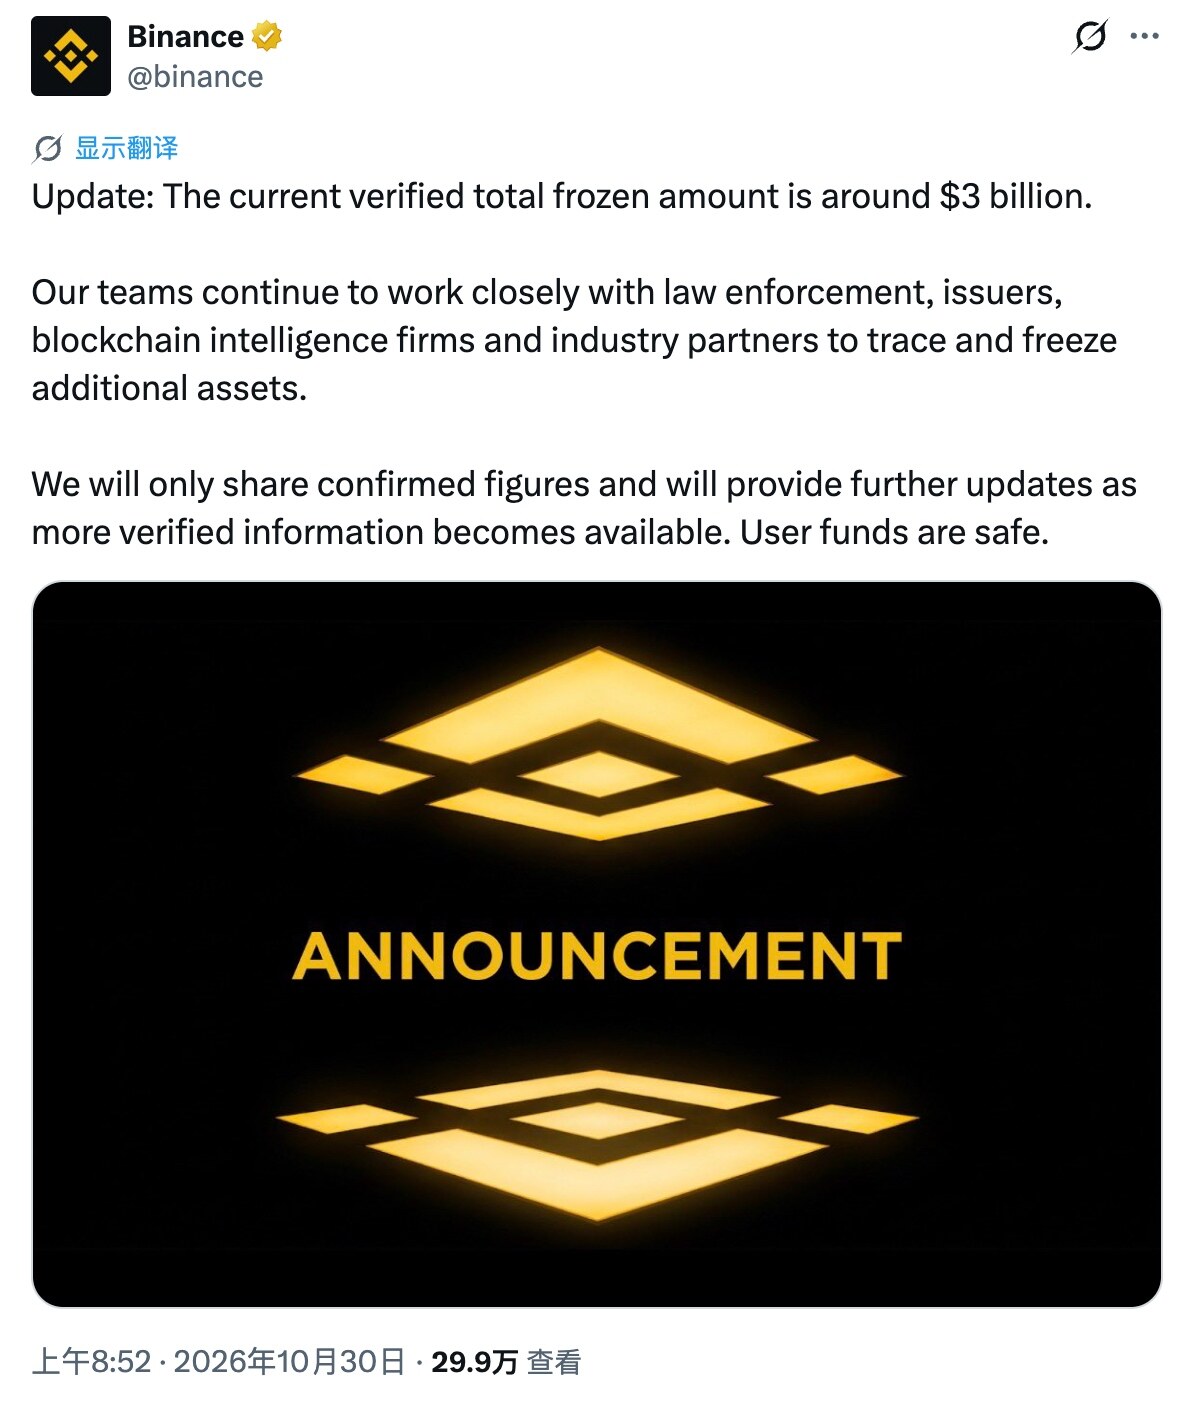
Stand 8:52 Uhr Pekinger Zeit aktualisierte Binance offiziell den Fortschritt der Vorfallbearbeitung und erklärte, dass der Gesamtbetrag der bestätigten eingefrorenen gestohlenen Vermögenswerte etwa 3 Milliarden US-Dollar beträgt. Binance erklärte außerdem, dass das Team weiterhin eng mit Strafverfolgungsbehörden, Asset-Emittenten, Blockchain-Intelligence-Unternehmen und Branchenpartnern zusammenarbeitet, um weitere Vermögenswerte aufzuspüren und einzufrieren, und künftig nur noch verifizierte Daten veröffentlichen wird.
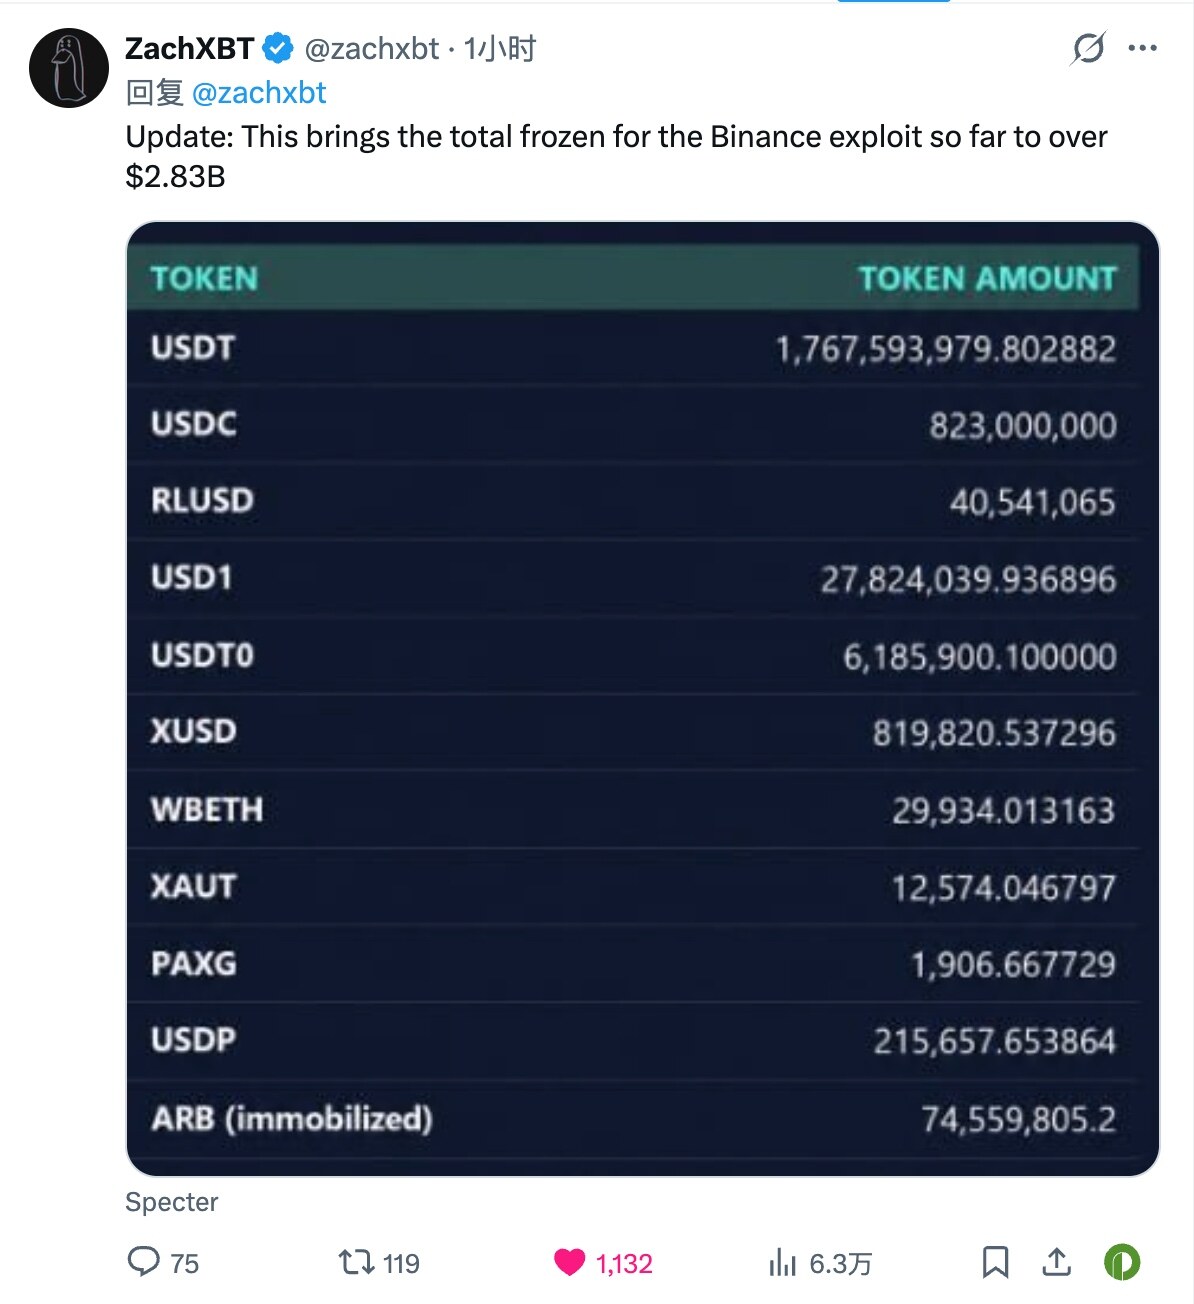
In Kombination mit den neuesten On-Chain-Tracking-Dashboard-Daten der Community (Quelle: ZachXBT) und den Zeitlinienaufzeichnungen haben wir die 11 Arten von Vermögenswerten zusammengestellt, die zum Zeitpunkt der Veröffentlichung von verschiedenen Institutionen/Protokollen bestätigt eingefroren wurden.
Aufschlüsselung der Einfrieroperation: Wer handelt? Wie wird abgefangen?
Diese On-Chain-Abfangmaßnahme von bis zu 3 Milliarden US-Dollar stützt sich hauptsächlich auf die integrierte Blacklist oder die Einfrier-Administratorberechtigungen von zentralisierten Stablecoins und ertragbringenden Asset-Smart-Contracts und lässt sich konkret in die folgenden vier Hauptkategorien unterteilen.
Stablecoin-Duo: Tether und Circle sperren fast 2,6 Milliarden US-Dollar
- Tether (fror über 1,809 Milliarden US-Dollar ein)
On-Chain-Aufzeichnungen zeigen, dass Tether nur 41 Minuten nach dem ersten Sweep von Binance 14 um 4:24 Uhr Pekinger Zeit die Führung übernahm, indem es um 5:05 Uhr die Blacklist-Funktion on-chain aufrief, zunächst 971 Millionen USDT sperrte und um 5:11 Uhr das Einfrieren auf 1,567 Milliarden USDT ausweitete.
Anschließend bestätigte Tether-CEO Paolo Ardoino um 5:25 Uhr offiziell auf X, dass über 1,567 Milliarden USDT im Zusammenhang mit dem Binance-Vorfall eingefroren wurden. Mit der anschließenden Blacklistung weiterer zugehöriger Adressen zeigen aktuelle On-Chain-Statistiken, dass insgesamt 1.767.593.979,80 USDT vollständig gesperrt wurden.
Gleichzeitig setzte Tether auch 12.574,05 XAUT (Gold-Token, etwa 35 Millionen US-Dollar), die der Hacker beiläufig mitgesweept hatte, sowie 6.185.900,10 USDT0, einen Cross-Chain-Stablecoin, auf die Blacklist.
- Circle (fror 823 Millionen US-Dollar ein)
Nachdem aus Binance 34 um 4:41 und 4:59 Uhr insgesamt 823 Millionen USDC abgeflossen waren, schloss Circle um 5:13 Uhr die On-Chain-Adressblacklistung ab. Anschließend bestätigte Circle-CEO Jeremy Allaire um 5:28 Uhr offiziell auf X, dass in Abstimmung mit Strafverfolgungsbehörden über 800 Millionen zugehörige USDC eingefroren wurden.
Laut den neuesten On-Chain-Statistiken wurden die gestohlenen 823.000.000 USDC vollständig auf den Adressen des Hackers eingefroren.
Aufstrebende Stablecoin-Emittenten: Ripple, WLFI, Paxos und StraitsX schließen sich der Belagerung an
Neben den beiden größten Stablecoin-Giganten haben auch einige andere aufstrebende Stablecoin-Emittenten an der Belagerung gegen den Hacker teilgenommen.
- Ripple: Hat 40.541.065 RLUSD (etwa 40,54 Millionen US-Dollar) auf den Adressen des Hackers eingefroren;
- World Liberty Financial: Fror 27.824.039,94 USD1 (etwa 27,82 Millionen US-Dollar) sowie 48 Millionen WLFI-Token (etwa 2 Millionen US-Dollar) ein;
- Paxos: Fror gleichzeitig 215.657,65 USDP (etwa 215.000 US-Dollar) seines ausgegebenen Stablecoins und 1.906,67 PAXG (etwa 5,3 Millionen US-Dollar) seines Gold-Tokens ein;
- StraitsX: Der singapurische, konforme Stablecoin-Emittent StraitsX fror 819.820,54 XUSD (etwa 820.000 US-Dollar) ein.
Binances eigene Wrapped-Assets: Fast 30.000 WBETH an Ort und Stelle gesperrt
Unter den Nicht-Stablecoin-Assets hat der Hacker 29.934,01 WBETH (Wrapped Beacon ETH, im Wert von fast 80 bis 100 Millionen US-Dollar) von Binance 14 abgeräumt.
Da WBETH selbst ein offiziell von Binance ausgegebener Liquid-Staking-Wrapped-Token ist, verfügt sein zugrunde liegender Smart Contract über Administrator-Beschränkungsberechtigungen. Das Sicherheitsteam von Binance fror diese Charge WBETH nach dem Vorfall sofort über interne Berechtigungen ein, und der Hacker kann sie nicht mehr unstaken oder verkaufen.
Eindämmung im Public-Chain-Ökosystem: 74,56 Millionen ARB an der Bewegung gehindert
Neben den oben genannten Assets, die direkt über Token-Contract-Blacklists eingefroren wurden, ergreifen auch einige andere Public-Chain-Ökosysteme (L1 & L2) aktiv Notfallmaßnahmen, um die Lage einzudämmen.
Heute Morgen um 8:19 Uhr Pekinger Zeit gab der Arbitrum Security Council offiziell bekannt, dass er Notfallmaßnahmen ergriffen hat, um 74.559.805 ARB und 8.425 ETH, die auf Adressen gehalten werden, die als mit dem Binance-Hack-Vorfall in Verbindung stehend identifiziert wurden, auf eine zwischengeschaltete eingefrorene Wallet zu übertragen. Die Adressen, die diese Gelder ursprünglich hielten, können nicht mehr darauf zugreifen, und sie können nur durch weitere Maßnahmen des Security Council oder eine Governance-Abstimmung der Arbitrum DAO übertragen werden, wobei die relevanten Angelegenheiten mit allen Parteien koordiniert werden sollen.
Schwerpunkte der weiteren Nachverfolgung
Mit etwa 3 Milliarden US-Dollar eingefrorener gestohlener Gelder wurde die überwiegende Mehrheit der Stablecoin-Assets in den Händen des Hackers unter Kontrolle gebracht.
Derzeit hat sich der Kernfokus der On-Chain-Verfolgung und der Offensiv-Verteidigungs-Aktivitäten vollständig auf native Krypto-Assets verlagert, die nicht direkt über Contracts eingefroren werden können — hauptsächlich einschließlich etwa 195.000 ETH, die noch on-chain zirkulieren oder ruhen (von denen einige vom Hacker bei Aave eingezahlt wurden, um WETH zu leihen, in einem Versuch der Geldwäsche) und 18.270 BTC im Bitcoin-Netzwerk.
Bezüglich der on-chain anomalen Bewegungen der verbleibenden nicht eingefrorenen Gelder und des Fortschritts der juristischen Rückgewinnung wird Odaily Planet Daily weiterhin Folgeberichterstattung aufrechterhalten. Während das gesamte Netzwerk zusammenrückt, welche schmutzigen Gelder wurden im Binance-Diebstahlsvorfall eingefroren?