簡述
- Trezor 告知合作夥伴,其經銷商授權將於 2027 年 1 月 1 日終止,並表示不會再向他們出貨新庫存,聲稱沒有證據顯示其裝置遭到入侵。
- Ledger 的 Donjon 團隊表示,東南亞經銷商 CryptoBilis 所販售的錢包內含一個植入物,能從螢幕擷取恢復短語並透過 LTE 傳送出去。
- 鏈上調查員 Specter 追蹤到超過 8,600 萬美元的可疑竊盜金額,Ledger 表示尚未核實此數字。
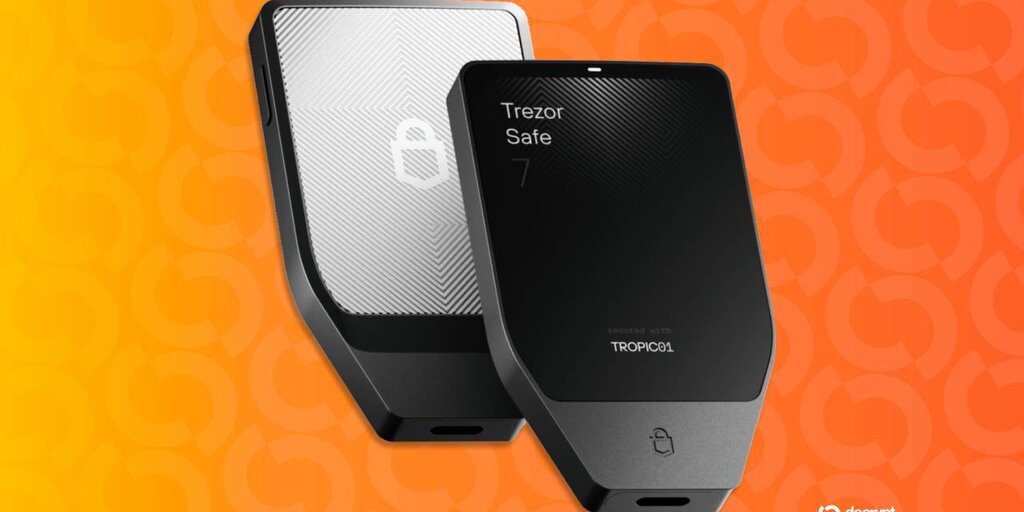
Trezor 正在削減其授權經銷商網路,告知合作夥伴其授權將於 2027 年 1 月 1 日終止。幾天前,競爭對手硬體錢包製造商 Ledger 展開了一項調查,最終證實透過第三方商店販售的加密錢包中存在隱藏的間諜植入物。
該公司於週二在 X 上宣布了這一舉措,表示「沒有單一證據」顯示 Trezor 裝置遭到入侵。該公司將此舉描述為出於謹慎而採取的預防措施。
「在最近的供應鏈事件之後,我們決定減少經銷商的數量,以便更有效地審查與我們合作的對象,」Trezor 寫道。
硬體錢包是一種小型裝置,可將你的加密貨幣私鑰離線保存,遠離駭客。設定一個硬體錢包會產生一組 24 個單字的恢復短語,它就像一組主密碼:任何擁有這些單字的人都可以從世界任何地方清空該錢包。
Ledger 的 Donjon 安全團隊表示,東南亞經銷商 CryptoBilis 所販售的錢包含有一個未經授權的元件,該元件會讀取螢幕,並在恢復短語出現時對其進行解碼。這個間諜植入程式接著會透過 LTE(與你的手機使用相同的行動數據網路),經由 eSIM(內建於硬體中的 SIM 卡)將這些單字傳送出去。Ledger 表示,該植入程式不會更動儲存金鑰的晶片或裝置的作業系統,因此被動過手腳的錢包外觀與運作都正常。
Trezor 商務長 Danny Sanders 分享了該公司寄給那些即將被 Trezor 捨棄的供應商的信件。「如果你收到這封信,你的授權將於 2027 年 1 月 1 日終止。自該日起,我們將把你從授權 Trezor 經銷商名單中移除,」信中寫道。「我很抱歉。這項決定與你的努力或你代表我們的方式無關。」
比特幣BTC · USD
$83,555−2.37%
10月6日10月8日10月10日10月11日10月13日
$85.7k$84.1k$82.4k$80.7k
24小時最高最高$84,074
24小時最低最低$81,018
成交量成交量$1.3B
 →
使用 USDT 購買 比特幣
由 Jupiter 提供技術支援
「這是一項預防措施,旨在保護我們的供應鏈和客戶,」他寫道。「如果未來情況發生變化,我們會重新審視。」
受影響的經銷商將不會獲得新庫存,但他們可以在黑色星期五和假期購物季期間繼續銷售現有庫存。Sanders 表示,這項決定只是反映了 Trezor 能夠親自密切審查多少合作夥伴。
該貼文和信件均未說明有多少經銷商受到影響。Trezor 表示,它對每個國家進行了單獨審查,權衡了營收和分銷與其在當地自身業務的關係,並表示留下的經銷商將面臨更新的法律框架,以及在設備採購、儲存和處理方式上更嚴格的規定。
Trezor 本週稍早在 X 上表示,CryptoBilis 已被移出其賣家名單,且未收到任何關於該零售商販售遭竄改 Trezor 的報告。
嗨,請勿打開它。強行撬開外殼可能會損壞設備,如果這是 Safe 7,內建電池會讓這麼做真的很有風險。如果您的設備有任何讓您擔憂的地方,請透過 https://t.co/wzwW038oLv 聯繫我們,我們會查看一下。
我們正在積極調查…
— Trezor (@Trezor) 2026年10月12日
2022 年 5 月,Trezor 警告稱,仿冒的 Model T 錢包正在一個俄羅斯市場上由非授權經銷商的賣家販售。這些設備已被打開、重新密封,並裝上了替換的內部元件,Trezor 表示它們生成的助記詞是可預測或預先定義的,意味著其他人可能已經知道這些詞。
Trezor 當時的建議是只從其官方商店或授權經銷商購買。第二個選項正是它現在正在縮減的網路。
8 月,物流合作夥伴 ShipMonk 在未經授權的存取後洩露了 Trezor 客戶資料,而 Trezor 9 月的更新將總數列為 80,689 名客戶。Trezor 表示其系統、設備、私鑰和錢包備份均未受到影響。
Ledger 告訴在過去 90 天內從 CryptoBilis 購買產品的人不要設定他們的設備,並告訴已經設定的人將資金轉移到從 Ledger 購買的設備上的新助記詞。Ledger 和 Trezor 都警告買家不要向未授權的賣家購買。