
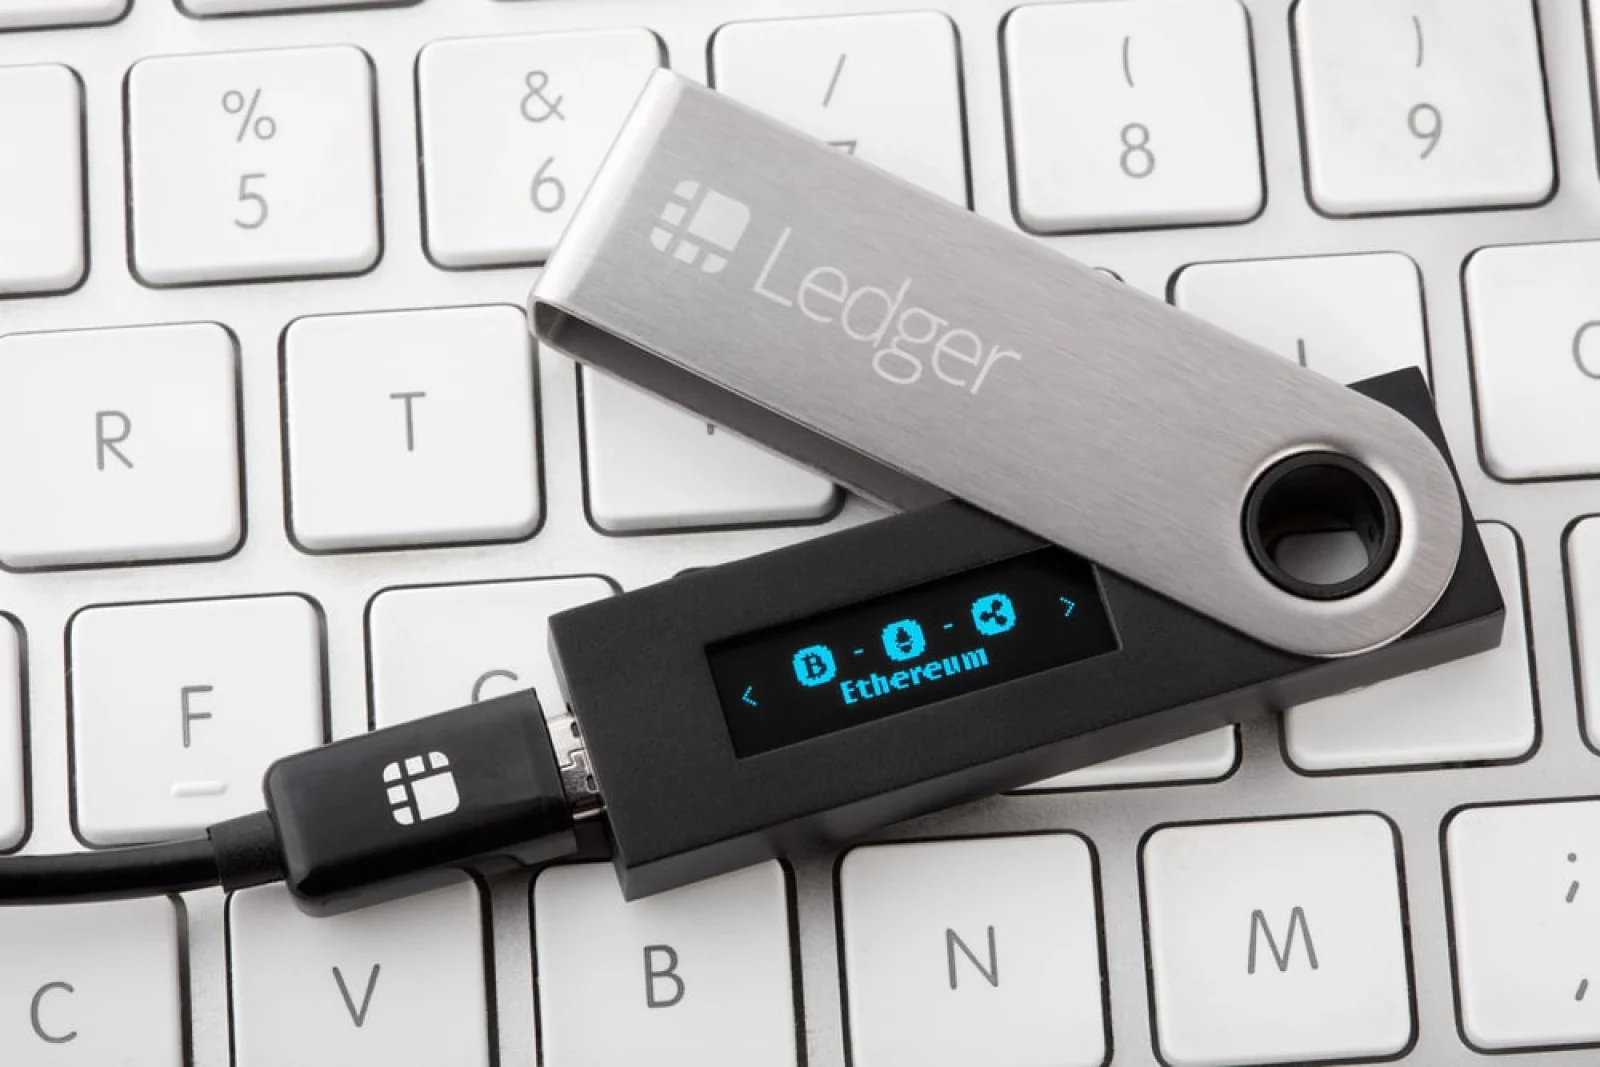
Ledger 正在調查東南亞客戶的加密貨幣損失報告,這些客戶透過 CryptoBilis 購買了硬體錢包,該經銷商被列為印尼、馬來西亞和菲律賓的官方經銷商。
該事件於 10 月 9 日星期五曝光,區塊鏈研究人員追蹤了疑似受害者錢包的資金。初步估計損失超過 7200 萬美元,但 Bitquery 隨後的分析將報告總額擴大至 9290 萬美元,涉及五個網路上的 311 個錢包:比特幣、以太坊、TRON、BNB Chain 和 Polygon。
錢包被盜事件與 Ledger 自身系統遭確認入侵之間的區別很重要。Ledger 裝置的設計是將私鑰離線保存,但惡意修改的硬體或受損的供應鏈可能潛在地破壞這種保護。
確切的攻擊方法仍未確認,現有證據並未證明 Ledger 的核心基礎設施遭到入侵。
Ledger 表示,已要求 CryptoBilis 在調查進行期間暫停所有銷售和出貨。它還向在過去 90 天內從該經銷商購買裝置的客戶發布了預防性指導。
「Ledger 正在調查東南亞用戶從名為 CryptoBillis 的經銷商購買產品後資金損失的報告,」該公司在其聲明中表示。
Ledger 建議已從該經銷商購買裝置但尚未初始化它們的客戶不要繼續進行設定。已配置裝置的客戶被建議考慮將資產轉移到帶有新助記詞的新 Ledger 簽署器。
區塊鏈調查員 Specter 另行報告稱,追蹤到從以太坊、TRON 和比特幣上數百個受害者錢包接收資金的可疑地址,估計損失超過 8600 萬美元。
Bitquery 的分析發現,在主要資金流出前約兩週內有小型測試交易,隨後是多個網路上的協同轉帳。
研究人員還觀察到,多組錢包在幾秒內簽署了類似的請求。這些模式表明存在準備工作和可能的共同控制點,但僅憑區塊鏈交易無法確定攻擊者如何獲得錢包的存取權限。
調查人員追蹤資金,1000 萬美元 USDT 被凍結
調查在追蹤被盜資產方面取得了若干進展。據報導,Tether 凍結了與疑似盜竊相關的 20 個錢包中約 1000 萬美元的 USDT。此舉阻止了受影響的 USDT 透過這些地址轉移,但不會自動將資金返還給受害者。
在分析截止時,一組疑似攻擊者控制的錢包中仍持有約 14,810 ETH。研究人員還在相關的比特幣地址中識別出約 203.8 BTC,據報導這些資金當時未移動。
Bitquery 的分析進一步識別出約 1,254 ETH 透過 Tornado Cash 和 Zcash 的移動。據報導,這些資金後來出現在三個新錢包中,其中一個持有約 210 萬 USDC。
USDC 的存在可能為干預提供另一潛在途徑,取決於發行方的評估和涉及的地址,但除非確認,否則不應假設會凍結。
幣安創始人趙長鵬(通常稱為 CZ)表示,當時可獲得的信息指向一起涉及一個供應商的局部供應鏈事件。
他暗示少數客戶可能收到偽造或遭竄改的裝置,同時呼籲業界參與者協助追蹤並追回這些資產。這仍是一項評估,而非 Ledger 調查所確認的發現。
前 Mt. Gox 執行長 Mark Karpelès 也分享了他所說從馬來西亞收到的一台 Ledger Nano X 的照片。根據 Karpelès 的說法,該裝置的收縮膜看起來完好無損,但他發現原本應該是螢幕緩衝墊的位置藏有一個隱蔽的電子模組。
他表示,硬體植入物已變得更加精密,可能使遭修改的元件更難與原廠零件區分。
Karpelès 已向受影響使用者索取照片,以協助辨識類似的改裝。然而,目前並未顯示 Ledger 已確認所通報的模組具有功能,或與 CryptoBilis 事件有關。
最新獨立估計將通報損失定為 9,290 萬美元,但該數字尚未獲 Ledger 確認。該事件的原因也仍未釐清,現有證據指向可能的供應鏈問題,但並未確鑿證明偽造或遭修改的裝置就是罪魁禍首。
目前,已確認的回應包括 Ledger 的調查與經銷商停權、其對客戶的預防性指引,以及所通報的 1,000 萬美元 USDT 凍結。進一步結論將取決於鑑識調查結果與持續的鏈上追蹤。