今年最大规模加密货币盗窃案之一中那些沉寂的钱包又开始活动了。根据Arkham的数据,区块链追踪平台Onchain Lens和Lookonchain记录到,今年春天从去中心化平台Drift Protocol窃取的以太坊出现了大规模提现。
在完全沉寂两个月后,攻击者激活了其控制的地址,并开始有条不紊地将资产转移到Tornado Cash混币器。“脏”以太坊正流入市场,分批提取以避免汇率剧烈波动,并避免对最终抛售点引起过多关注。
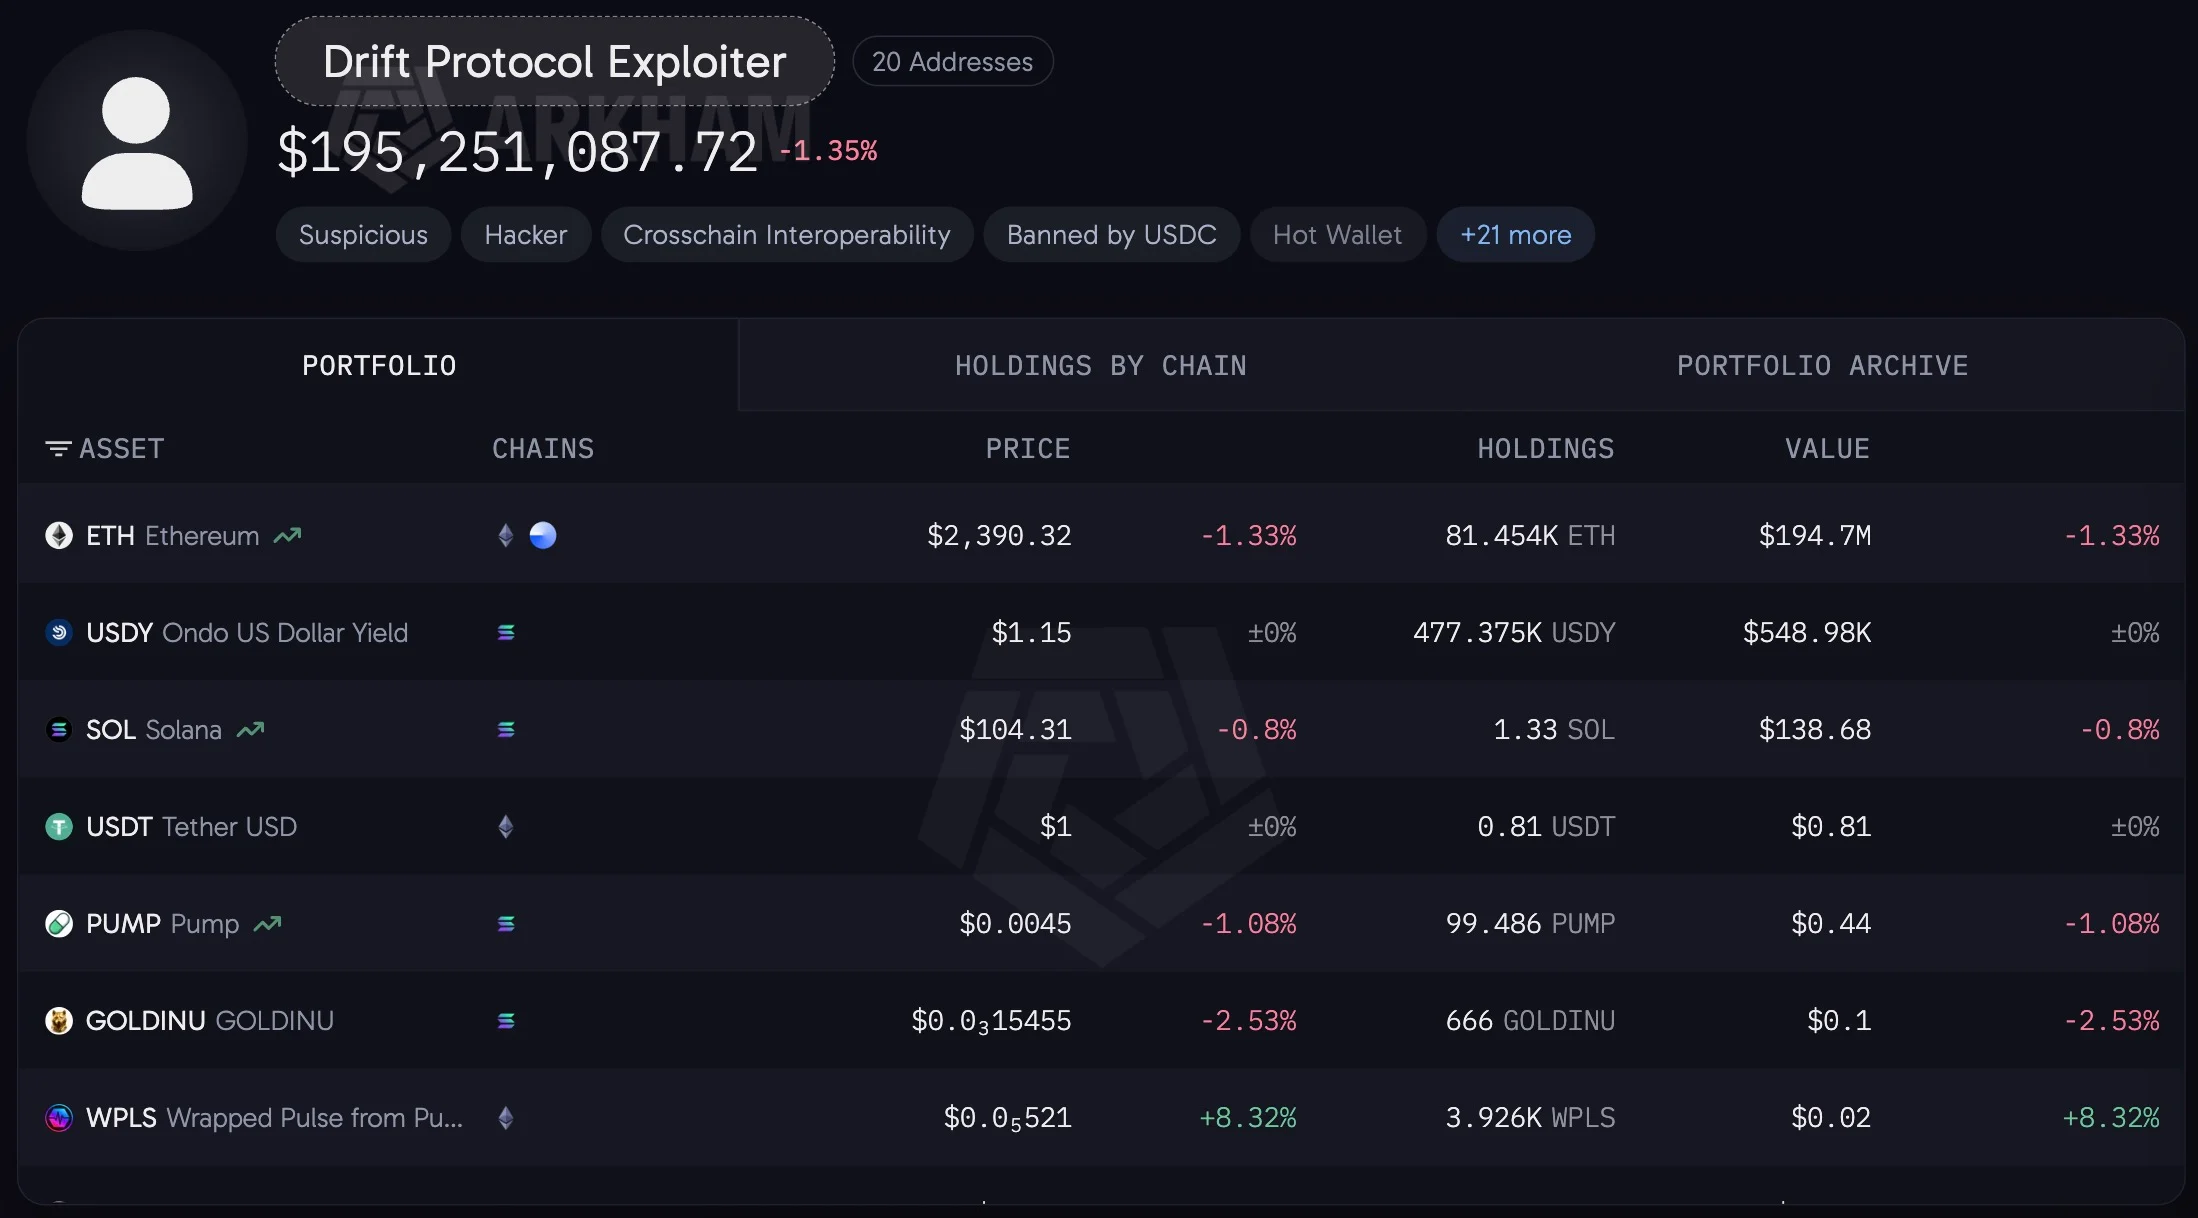
在过去一天里,被分析师标记为Drift Exploiter 5的、由黑客控制的一个地址向混币器合约转移了13,400枚ETH,价值约3200万美元。包括MistTrack在内的多个分析平台估计,相关钱包的每日总活动量甚至更高,最高达25,700枚ETH(6150万美元)。
攻击者正在使用受控混淆的经典策略,以恰好100枚ETH为单位分批发送资金。这打破了公共账本中发送方与接收方之间的直接联系,使进一步的自动追踪变得不可能。
当前这些交易是第二次大规模洗钱尝试:今年7月,黑客曾以类似方式通过混币器提取了约4400万美元。与此同时,大部分赃款仍未被动用,攻击者余额中累积了82,000至94,000枚ETH,价值最高达2.24亿美元。
六个月建立信任,12分钟完成劫案:被写入教科书的黑客攻击
如今正消融进DeFi阴影领域的这些资产,是在2026年4月1日被盗的,当时基于Solana的交易所Drift Protocol在短短12分钟内被抽走2.85亿美元。这起事件因其前所未有的准备程度而被写入网络安全教科书。
根据TRM Labs和Chainalysis的说法,此次攻击由朝鲜国家支持的团体UNC4736实施,该团体也被称为Citrine Sleet。该计划历时六个月展开:黑客伪装成一家合法的风险投资基金,在国际会议上亲自与开发者沟通,并向该交易所的资金池存入100万美元自有资金,以制造完美的不在场证明。
随后,他们通过Cursor和VSCode中的隐藏漏洞,入侵了该平台安全委员会成员的设备,并截获了管理员密钥。最后一击是发布了一个假的CarbonVote代币,攻击者将其用作虚构抵押品,以提取真实储备。
对于受影响的Drift投资者来说,以太坊出现在混币器中意味着他们追回资金的任何机会都已彻底丧失。8月,执法部门仅成功拦截并冻结了约920万美元,但大部分资本已融入Tornado Cash,这使得任何进一步扣押在法律和技术上都不可能。
该交易所本身正试图挽救其声誉:一项使用DFX代币的赔偿计划已于10月1日启动。然而,在现阶段,由Tether支持设立的回购基金仅覆盖用户净损失的约1%。
该团队期望用平台未来的收入来补充该基金,与此同时,被盗的数百万资金正逐渐在公开市场上分配给新的所有者。