英国金融科技项目 Gnosis Pay 正式确认,其零售 Visa 借记卡持有者的数据遭到泄露。此次泄露发生于 11 月 3 日,延续了今年秋季的趋势——攻击者不再需要针对区块链或智能合约下手。对他们来说,攻击连接数字资产与现实世界的传统法币基础设施要容易得多。
机构合作伙伴和投资者可以松一口气,因为该公司的企业和白标 B2B 平台运行正常。对于普通用户而言,关键在于他们钱包中的加密货币是安全的,因为该公司表示资金也未受影响。受英国金融行为监管局监管的发卡机构 Monavate Limited 也继续正常运营。黑客带走的只有数据。
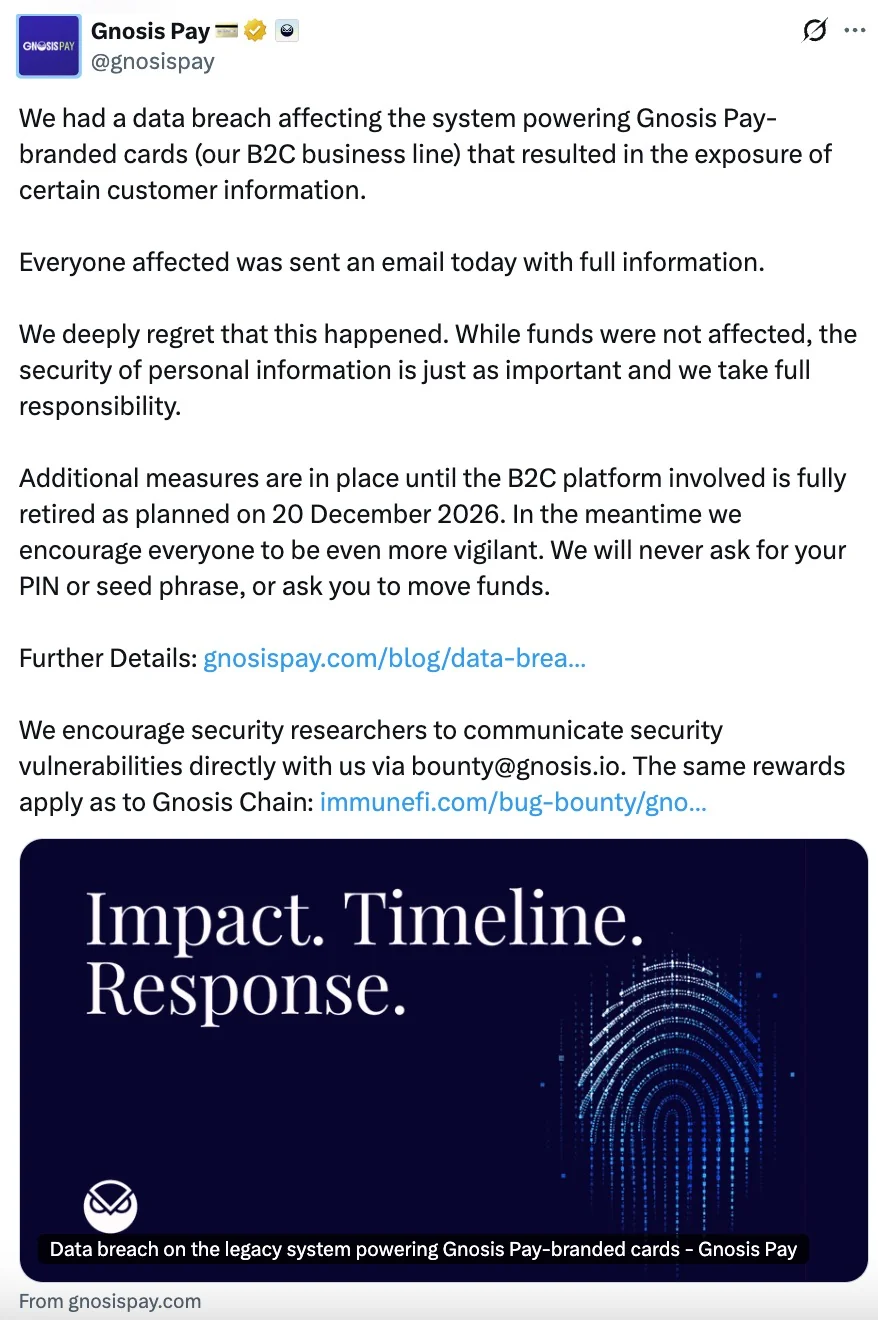
此次未经授权的访问涉及一个遗留的 B2C 卡处理系统。Gnosis Pay 平台此前已在准备退役,计划于 12 月 20 日全面关停。根据官方说明,黑客攻击发生后,Gnosis Pay 的安全团队迅速采取行动控制威胁,并在两小时内切断了通过被泄露密钥的访问。
加密货币是安全的,但数据已经没了。接下来会怎样
Gnosis Pay 事件为今年秋季的三起重大泄露事件画上了句号,并暴露出加密-法币网关共有的一个薄弱环节。过去几周的时间线指向了一个清晰的模式,这一模式在 2026 年全年 Ledger、Trezor、SafePal 和 Keystone 的泄露事件中显而易见。
Gnosis Pay 已完成向受影响用户发送电子邮件,其中附有泄露数据的详细清单。在下个月系统下线之前,该公司正以紧急模式运营,加强了交易监控,并且现在所有在线支付都必须进行 3D Secure 验证。
当然,该公司还发布了紧急钓鱼警报。凭借购买详情、地址和个人数据,诈骗者已经开始冒充官方客服。Gnosis Pay 团队敦促用户对所有收到的请求保持怀疑,并提醒他们“我们和我们的合作应用绝不会要求”提供种子短语、私钥、PIN 码或完整卡号等安全凭证来验证或取消交易。最后,只有当用户直接在官方应用内进行操作时,任何账户变更才是合法的。