Gnosis Pay, финтех-проект из Великобритании, официально подтвердил, что данные владельцев его розничных дебетовых карт Visa были скомпрометированы. Утечка, произошедшая 3 ноября, продолжает тенденцию этой осени, когда злоумышленникам больше не нужно атаковать блокчейны или смарт-контракты. Им гораздо проще нанести удар по традиционной фиатной инфраструктуре, связывающей цифровые активы с реальным миром.
Институциональные партнёры и инвесторы могут выдохнуть, поскольку корпоративная и white-label B2B-платформа компании работает в обычном режиме. Для рядовых пользователей ключевой момент заключается в том, что криптовалюта в их кошельках в безопасности, так как, по словам компании, средства также не пострадали. Эмитент карт Monavate Limited, регулируемый Управлением финансового поведения Великобритании, также продолжает работу. Хакеры ушли только с данными.
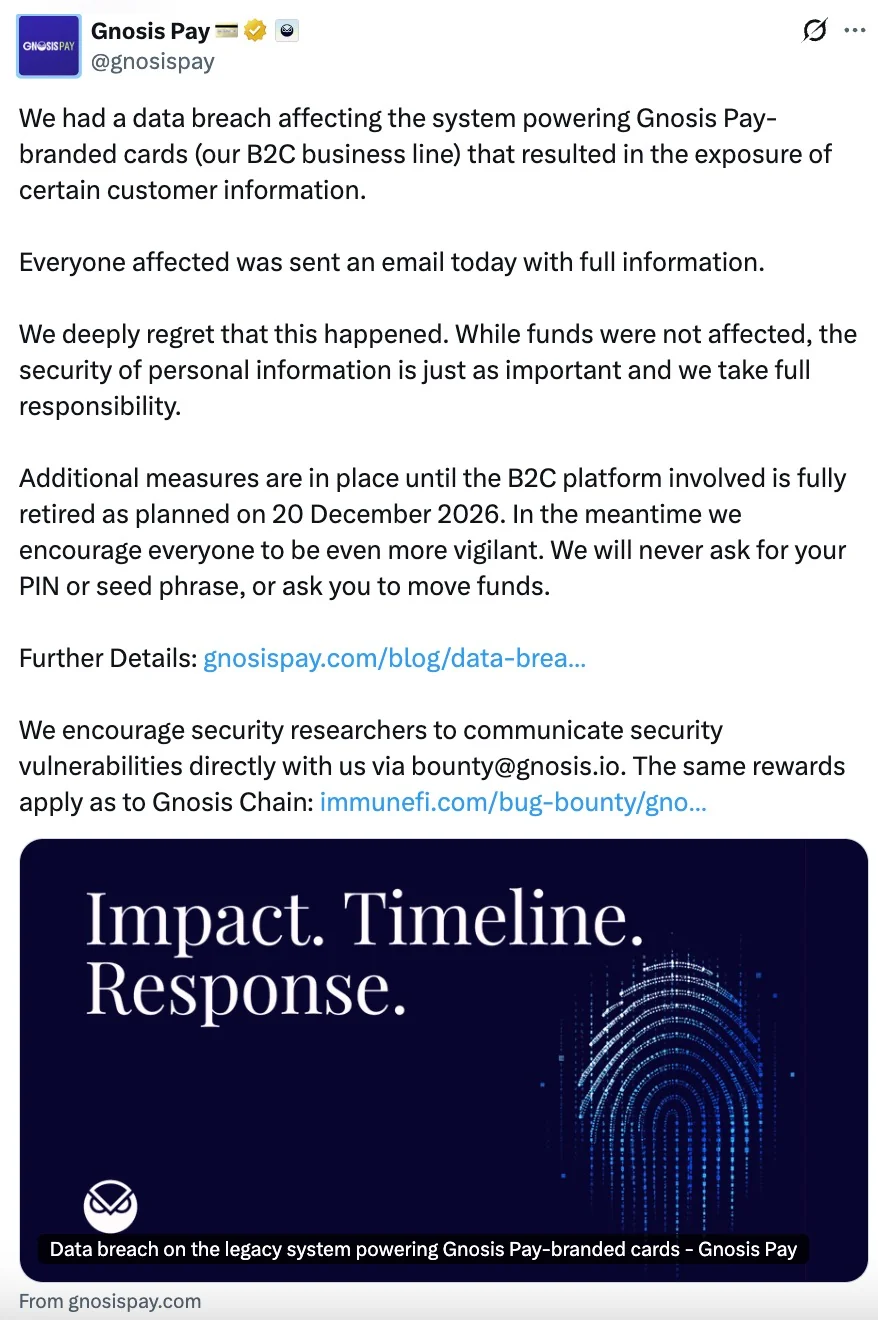
На этот раз несанкционированный доступ затронул устаревшую систему обработки карт B2C. Платформа Gnosis Pay уже готовилась к выводу из эксплуатации, полное отключение было запланировано на 20 декабря. Согласно официальному объяснению, после взлома служба безопасности Gnosis Pay быстро приняла меры для локализации угрозы и в течение двух часов перекрыла доступ через скомпрометированные ключи.
Криптовалюта в безопасности, но данные утеряны. Что дальше
Инцидент с Gnosis Pay завершает трилогию крупных утечек этой осенью и обнажает слабое место, общее для крипто-фиатных шлюзов. Хронология последних нескольких недель указывает на чёткую закономерность, очевидную в утечках Ledger, Trezor, SafePal и Keystone на протяжении 2026 года.
Gnosis Pay завершил рассылку электронных писем затронутым пользователям с подробным перечнем раскрытых данных. До отключения системы в следующем месяце компания работает в аварийном режиме с усиленным мониторингом транзакций, а проверка 3D Secure теперь обязательна для всех онлайн-платежей.
Разумеется, компания также выпустила срочное предупреждение о фишинге. Вооружившись деталями покупок, адресами и персональными данными, мошенники уже начинают выдавать себя за официальную службу поддержки. Команда Gnosis Pay призывает пользователей с подозрением относиться ко всем входящим запросам и напоминает, что «мы и наши партнёрские приложения никогда не будем запрашивать» такие учётные данные безопасности, как seed-фразы, приватные ключи, PIN-коды или полные номера карт для проверки или отмены транзакций. Наконец, любые изменения аккаунта являются законными только в том случае, если пользователи вносят их непосредственно в официальном приложении.