


Атакующий Bitget перевел большую часть украденных у биржи $387,5 млн в биткоин через кроссчейн-сервисы, тогда как через пять дней после взлома 24 сентября публично было заморожено лишь около $840 000.
Краткое содержание
- Bitget заявляет, что в сентябре атакующие вывели $387,5 млн с горячих и теплых кошельков через разные блокчейны.
- BlockSec оценивает, что через пять дней после начала кражи у Bitget атакующие все еще контролировали примерно $342 млн.
- Tether, Circle и NEAR Intents заморозили примерно $840 000, что равно лишь 0,2% украденных средств.
- THORChain обработал около $269 млн транзитной стоимости, а биткоин стал основным активом для консолидации.
- Северная Корея остается под подозрением, но BlockSec говорит, что текущие ончейн-доказательства не устанавливают личность атакующего.
BlockSec сообщила, что украденные средства следовали тремя основными путями: быстрая конвертация активов, которые эмитенты могли заморозить, консолидация стоимости с нескольких цепочек в биткоин и постепенная отправка BTC в транзакции CoinJoin.
Компания по безопасности основывала свой анализ на адресах, опубликованных через панель отслеживания Bitget, и на снимке от 29 сентября, а это значит, что балансы и итоговые суммы отмывания могут продолжать меняться по мере движения средств.
Как хакер Bitget перемещал украденные деньги?
Bitget сообщила, что breach начался в 18:31 UTC 24 сентября с несанкционированных переводов из части инфраструктуры ее горячих и теплых кошельков.
BlockSec обнаружила, что первые транзакции включали крошечные тестовые переводы на 0,84 ETH и 93 TRX. Более крупные выводы начались в 18:58 UTC, тогда как система сверки Bitget обнаружила расхождение семь минут спустя и заблокировала обычные выводы клиентов.
По данным Bitget, атакующие не полагались на обычный процесс вывода клиентских средств. Биржа заявила, что уязвимость в стороннем продукте безопасности дала атакующим внутренние учетные данные высокого уровня, которые затем были использованы для отправки поддельных команд на вывод напрямую в ее кошельковую систему.
Bitget заявила, что приватные ключи не были скомпрометированы, а ее холодные кошельки остались незатронутыми. Независимые расследования Mandiant и SlowMist позднее подтвердили, что скомпрометированное стороннее программное обеспечение безопасности позволило получить несанкционированный доступ к кошельковой среде биржи.
Потери первоначально оценивались в $351,6 млн, прежде чем Bitget увеличила эту цифру примерно до $387,5 млн после учета переводов Zcash и Tron. BlockSec насчитала 13 украденных активов в 12 цепочках, причем XRP представлял собой крупнейшую потерю в рамках одной цепочки.
Активы, которые можно было заморозить, были перемещены первыми. BlockSec обнаружила, что примерно $75,48 млн в USDT, USDC и USDT0, а также 3 000 токенов XAUt были конвертированы в ETH или AVAX в течение 41 минуты после их кражи.
Среди использованных маршрутов фигурировали Uniswap, UniswapX, 1inch и встроенный сервис обмена MetaMask. BlockSec заявила, что все эти конвертации были завершены до того, как генеральный директор Bitget Грейси Чен публично раскрыла информацию о breach.
Почему из $387 млн Bitget заморожено только $840 тыс.?
После конвертации активов атакующий начал перемещать стоимость между цепочками и в направлении биткоина.
BlockSec оценила, что к ее снимку от 29 сентября через THORChain прошло около $269 млн транзитной стоимости в рамках 7 804 транзакций. Chainflip обработал примерно $37,27 млн, тогда как USDT0/LayerZero, CCTP от Circle, Across и Stargate фигурировали в других маршрутах.
Эти цифры нельзя складывать как отдельные украденные суммы. BlockSec предупредила, что одни и те же средства могут проходить более чем через один протокол во время перемещения между цепочками.
Почти через пять дней после начала процесса отмывания BlockSec оценила, что контролируемые атакующими кошельки все еще содержали примерно $342 млн, что равно 88,3% первоначально украденной суммы. На биткоин приходилось около 83,7% этого баланса, или примерно 3 386 BTC.
Публично видимые заморозки были гораздо меньше.
Tether и Circle обездвижили около $340 000 в стейблкоинах. Значительная часть этих денег стала уязвимой для заморозки, потому что оставалась на адресах достаточно долго, чтобы эмитенты могли отреагировать.
NEAR Intents отдельно заявила, что её система управления рисками SHIELD зафиксировала попытки провести через сервис более $50 млн. Проверка BlockSec этого раскрытия показала, что примерно $503 000 было остановлено во время исполнения, тогда как около $166 000 прошло через сервис.
По собственному раскрытию сервиса, данные NEAR Intents имеют оценочную погрешность до 10%.
Ранее материал о том, как NEAR Intents заблокировала переводы, связанные с Bitget, показал, что часть средств осталась в ожидающих транзакциях после того, как они были помечены в процессе свопа.
В совокупности действия Tether, Circle и NEAR Intents довели объём публично видимых замороженных средств почти до $840 000, что составляет всего 0,2% от украденной суммы.
Почему так много криптовалюты Bitget прошло через THORChain?
THORChain стал крупнейшим кроссчейн-маршрутом, выявленным BlockSec, что вызвало критику со стороны Bitget, поскольку украденные ETH продолжали конвертироваться в BTC.
Чэнь публично попросил THORChain отклонять известные адреса атакующих, утверждая, что «децентрализация — это принцип дизайна, а не щит» для украденных средств.
THORChain отклонил эту просьбу и заявил, что его функции экстренной остановки предназначены для защиты протокола в целом, а не для выборочной цензуры отдельных транзакций.
Сеть заявила, что экстренная остановка «не является выборочной заморозкой» конкретной транзакции или пользователя.
Связанный с Bitget кошелёк позднее обменял около $6,3 млн в ETH на биткоин через THORChain, совершив 27 свопов, в результате которых было получено примерно 75,2 BTC.
Другие украденные средства достигли биткоин-миксеров. BlockSec насчитала около $3,94 млн, поступивших в транзакции CoinJoin к 29 сентября.
Одна транзакция CoinJoin от 27 сентября содержала 356 входов и 401 выход. Четыре входа, каждый по 2,5 BTC, поступили с адресов, которые трекер Bitget определил как принадлежащие атакующему.
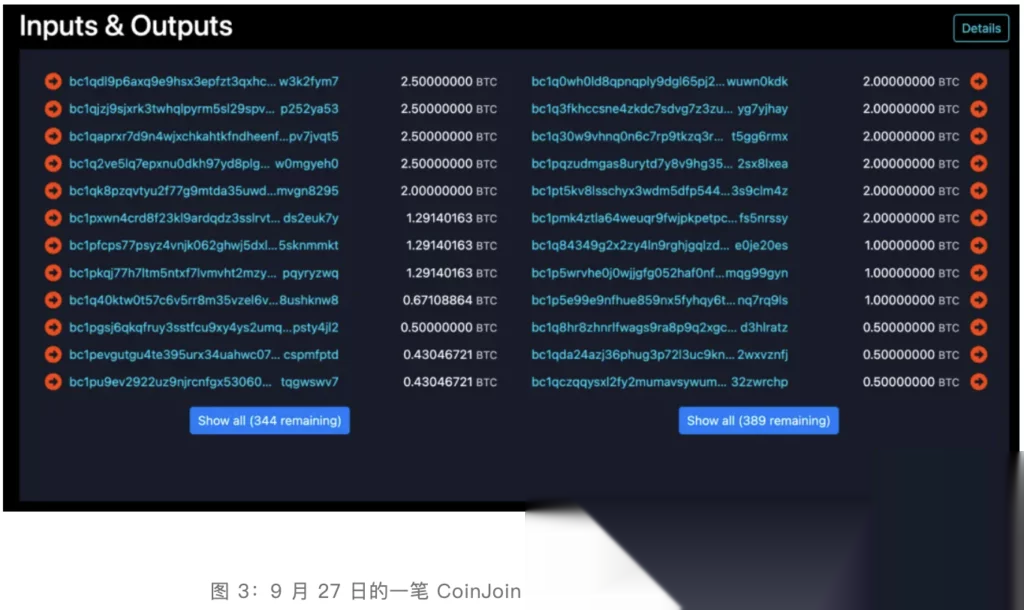
Отдельное отслеживание средств Bitget, поступающих в Wasabi CoinJoin, ранее выявило маршрут, начинавшийся в Tron, проходивший через Ethereum и THORChain, а затем достигавший Bitcoin перед миксингом.
Совершила ли Северная Корея взлом Bitget?
Причастность Северной Кореи остаётся оценкой, а не подтверждённой атрибуцией со стороны правоохранительных органов.
Чэнь заявлял, что поведение IP и ончейн-паттерны были «согласуются с методами, используемыми хакерскими группами, связанными с КНДР». Bitget сообщила, что некоторые IP-адреса совпали с VPN-инфраструктурой, ранее связанной с северокорейской группой, но технические доказательства, лежащие в основе этого сравнения, не были обнародованы.
BlockSec обнаружила другие возможные связи, включая совпадение с методами отмывания, использовавшимися в атаках, приписываемых TraderTraitor, и использование THORChain для конвертации активов в Bitcoin.
Исследователь ZachXBT выявил нескольких китайскоязычных подпольных отмывателей денег, которые, по его словам, обрабатывали средства для атакующего. Один из них, как сообщалось, фигурировал в деятельности по отмыванию, связанной с более ранним эксплойтом.
Arkham отдельно указала на использование техники peel-chain, часто связываемой с операциями, связанными с Северной Кореей.
BlockSec предостерегла от трактовки этих сходств как доказательства личности атакующего. Сервисы отмывания денег могут работать на разных клиентов, а такие протоколы, как THORChain и CoinJoin, доступны несвязанным пользователям.
Компания по безопасности заявила, что доказательства указывают скорее на возможное повторное использование групп по отмыванию денег, чем на доказательство того, что те же хакеры совершили более ранние атаки, связанные с Северной Кореей.
Сравнение частично сосредоточилось на краже в Bybit в 2025 году. Власти США официально приписали эту атаку на 1,5 миллиарда долларов операции TraderTraitor Северной Кореи, в то время как THORChain активно использовался для перемещения украденных средств Bybit.
Ни одно правоохранительное агентство публично не приписывало взлом Bitget Северной Корее по состоянию на последние проверенные обновления.
Что будет дальше с Bitget и украденными средствами?
Bitget продолжает отслеживать кошельки и предлагает вознаграждение за возврат средств. Биржа предлагает соответствующим участникам 5% от средств, которые они напрямую помогут заморозить, и еще 5% за успешно возвращенные средства.
Вознаграждение Bitget за возврат средств было запущено, пока Mandiant, SlowMist, биржи и блокчейн-следователи продолжали отслеживать адреса атакующих.
Bitget уже поэтапно восстановил вывод Bitcoin, Ether и USDT. Его опубликованный график устанавливает другие токены, фиатные выводы и P2P-сервисы на 08:00 UTC 2 октября, хотя официальная страница инцидента биржи еще не разместила отдельное подтверждение этого окончательного возобновления на момент проверки.
Bitget заявляет, что эксплуатированная уязвимость была исправлена, и балансы пользователей остаются незатронутыми. Его криминалистическое расследование, работа с правоохранительными органами, отслеживание средств и усилия по возврату остаются открытыми, в то время как биржа заявляет, что дальнейшие существенные выводы будут опубликованы через ее официальные обновления безопасности.