Основатель CoinEx Хайпо Ян обвинил Binance в несоблюдении трех базовых практик безопасности, которые, по его мнению, могли бы предотвратить кражу криптовалюты на сумму 6,3 миллиарда долларов 29 октября.
Краткое содержание
- Основатель CoinEx Хайпо Ян выявил три слабых места в безопасности, которые, по его мнению, способствовали взлому Binance на 6,3 миллиарда долларов.
- Ян раскритиковал недостаточное разделение рабочих сред, слабую аутентификацию и недостаточную проверку со стороны подписантов транзакций.
- Расследование Binance связало атаку со скомпрометированными устройствами сотрудников, мошенническим наймом и украденными учетными данными.
- Со-генеральный директор Ричард Тенг заявил, что Binance восполнила 98% затронутых активов и завершила последнюю проверку Proof of Reserves.
- Со-генеральный директор Binance И Хэ сообщила, что биржа заблокировала 57 подозрительных киберугроз, связанных с Северной Кореей, в течение 2026 года.
В посте на X Ян раскритиковал подход биржи к доступу к производственной среде, аутентификации сотрудников и подписанию транзакций. Он утверждал, что атака выявила провалы в операционной дисциплине, а не недостатки доступных технологий безопасности.
«Ничто из этого не требует сложных технологий. Не хватало дисциплины», — написал Ян.
Его критика последовала за публикацией Binance первоначального отчета об инциденте, в котором подробно описывалось, как злоумышленники скомпрометировали устройства сотрудников и получили доступ к системам, отвечающим за вывод криптовалюты.
Основатель CoinEx выявил три сбоя безопасности в Binance
Первая критика Яна касалась разделения сред разработки и эксплуатации.
Он утверждал, что сотрудники с доступом к действующим финансовым системам должны использовать выделенные компьютеры без постороннего программного обеспечения. Разработка, общение и просмотр веб-страниц должны осуществляться на отдельных устройствах.
По словам Яна, Binance не обеспечила достаточного разделения этих видов деятельности, оставив конфиденциальные системы уязвимыми, когда устройство сотрудника было скомпрометировано.
Его вторая претензия касалась средств аутентификации. Ян заявил, что одна украденная учетная запись могла предоставить доступ к производственным сервисам без значимой дополнительной проверки.
Он рекомендовал использовать аппаратные ключи безопасности вместе с такими инструментами, как AWS Session Manager, чтобы не допустить получения злоумышленниками доступа через одну скомпрометированную учетную запись.
Третья критика была сосредоточена на многосторонних вычислениях, или MPC, которые распределяют обязанности по подписанию транзакций между отдельными участниками.
Ян утверждал, что подписывающие стороны Binance не смогли независимо проверить транзакции, которые они одобряли.
Он заявил, что эта схема фактически работала как система с одной подписью, поскольку компрометация одного участника могла подорвать весь процесс.
«Мультиподпись работает только тогда, когда подписанты не доверяют друг другу», — написал Ян.
Эти утверждения представляют собой оценку инцидента Яном. Binance публично не подтвердила каждую описанную им слабость внутреннего контроля.
Отчет Binance подробно описывает фальшивые собеседования и скомпрометированные устройства
Отчет Binance об инциденте от 3 ноября проследил атаку до кампании, начавшейся за несколько месяцев до кражи.
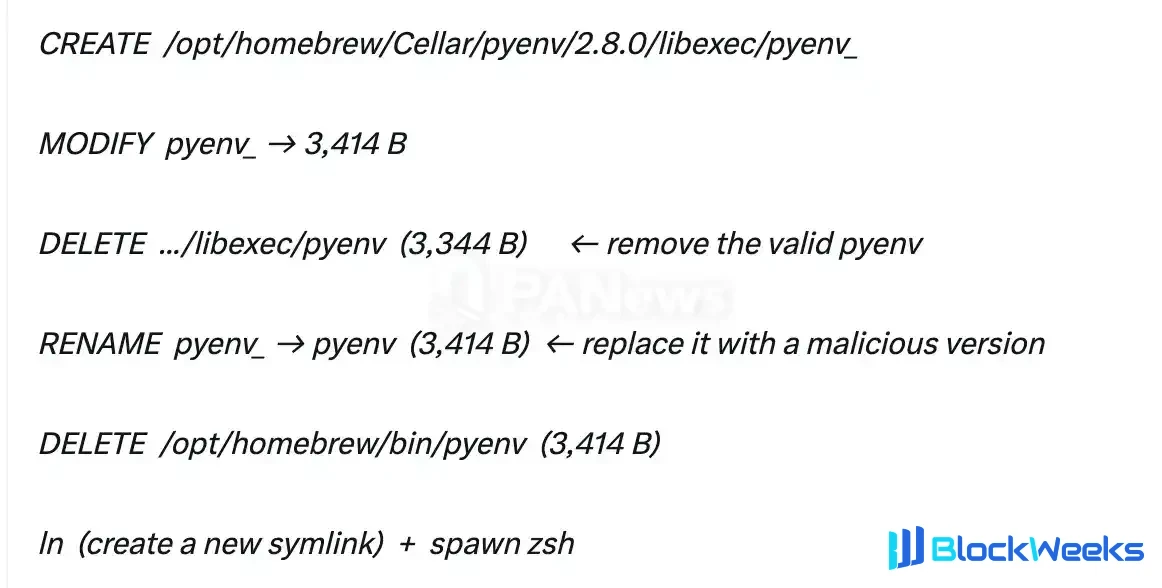
В июне инженер по операциям с кошельками загрузил модифицированный установщик Homebrew при попытке установить инструмент для программирования с использованием ИИ.
Binance сообщила, что ее команда безопасности обнаружила подозрительную активность, заменила затронутый компьютер и сменила соответствующие учетные данные.
Однако инцидент раскрыл информацию о сотрудниках, работающих над инфраструктурой кошельков биржи.
В сентябре злоумышленники атаковали другого инженера через мошеннический процесс найма, в конечном итоге убедив сотрудника загрузить вредоносное программное обеспечение.
К 20 октября злоумышленники использовали скомпрометированные устройства и внутренний инструмент ИИ для доступа к дополнительным инженерным системам.
Девять дней спустя украденные учетные данные позволили развернуть вредоносный код, задействованный в несанкционированных выводах средств.
Ранее crypto.news сообщал, что следователи связывают атаку с северокорейским хакерским подразделением TraderTraitor.
Федеральное бюро расследований впоследствии приписало кражу северокорейским атакам, спонсируемым государством, тогда как Северная Корея отвергла эти обвинения.
В отчете Binance говорится, что злоумышленники сочетали социальную инженерию, вредоносное ПО и скомпрометированные внутренние системы, чтобы получить доступ к инфраструктуре кошельков.
Ричард Тенг заявляет, что Binance восстановила 98% затронутых активов
В то время как Ян поставил под сомнение практики безопасности биржи, со-генеральный директор Binance Ричард Тенг защищал усилия компании по восстановлению.
В заявлении от 3 ноября Тенг сказал, что Binance восполнила 98% криптовалютных активов, затронутых инцидентом.
«Разница в проверке, а не только в обещаниях», — написал Тенг, ссылаясь на последнюю проверку резервов биржи.
Ранее Binance завершила свою проверку Proof of Reserves, охватывающую десять основных криптовалют, включая Bitcoin, Ethereum, BNB и XRP.
Отчет позволяет клиентам, владеющим этими активами, проверить, обеспечены ли их балансы на счетах достаточными резервами.
Однако проверка устанавливает обеспечение активами для охваченных токенов, а не то, устранены ли уязвимости, выявленные Яном.
Binance заявила, что примерно 2,85 миллиарда долларов затронутых активов были заморожены или перехвачены в ходе усилий по восстановлению.
Компания обязалась покрыть полные финансовые потери за счет своих корпоративных ресурсов и резервных фондов.
Тенг сказал, что биржа продолжит восстанавливать оставшиеся затронутые активы, включая менее ликвидные криптовалюты, требующие дополнительных закупок.
И Хэ заявляет, что Binance заблокировала 57 подозрительных северокорейских угроз
Со-генеральный директор Binance И Хэ отдельно прокомментировала историю безопасности биржи в посте от 3 ноября.
Она сказала, что команда безопасности Binance обнаружила и предотвратила 57 подозрительных киберугроз, связанных с Северной Кореей, в течение 2026 года.
Попытки включали мошеннические собеседования при приеме на работу, вредоносные инструменты разработчика, скомпрометированные программные пакеты и поддельные приложения для видеоконференций.
По словам И Хэ, злоумышленники также использовали расширения для браузера и методы социальной инженерии для кражи учетных данных или установки вредоносного ПО для удаленного доступа.
«Мы перехватили многие из них, но цена неспособности остановить хотя бы одну была серьезной», — написала она.
Binance заявила, что с тех пор перестроила затронутые системы кошельков, заменила скомпрометированные устройства и отключила учетные данные, связанные с атакой.
Биржа усилила меры контроля безопасности кошельков и расширила автоматизированный мониторинг подозрительной активности сотрудников и систем.
В рамках усилий по восстановлению после первоначальной приостановки компания возобновила вывод средств по большему числу активов Ethereum и Solana.
Binance планирует независимый аудит кибербезопасности и дополнительные инвестиции в защиту устройств, безопасность разработчиков и обнаружение угроз.
Компания заявила, что некоторые меры безопасности останутся конфиденциальными, чтобы злоумышленники не смогли выявить слабые места в её системе защиты.