

Em 1º de outubro de 2026, o protocolo cross-chain NEAR Intents quebrou o silêncio e confirmou oficialmente que sua infraestrutura havia sido hackeada, custando ao projeto US$ 3,8 milhões.
A publicação do relatório oficial e o reconhecimento da vulnerabilidade atingiram o mercado imediatamente: o token nativo NEAR despencou 7,5% em minutos, atingindo uma mínima local de US$ 4,76, antes de se recuperar parcialmente para US$ 4,84.
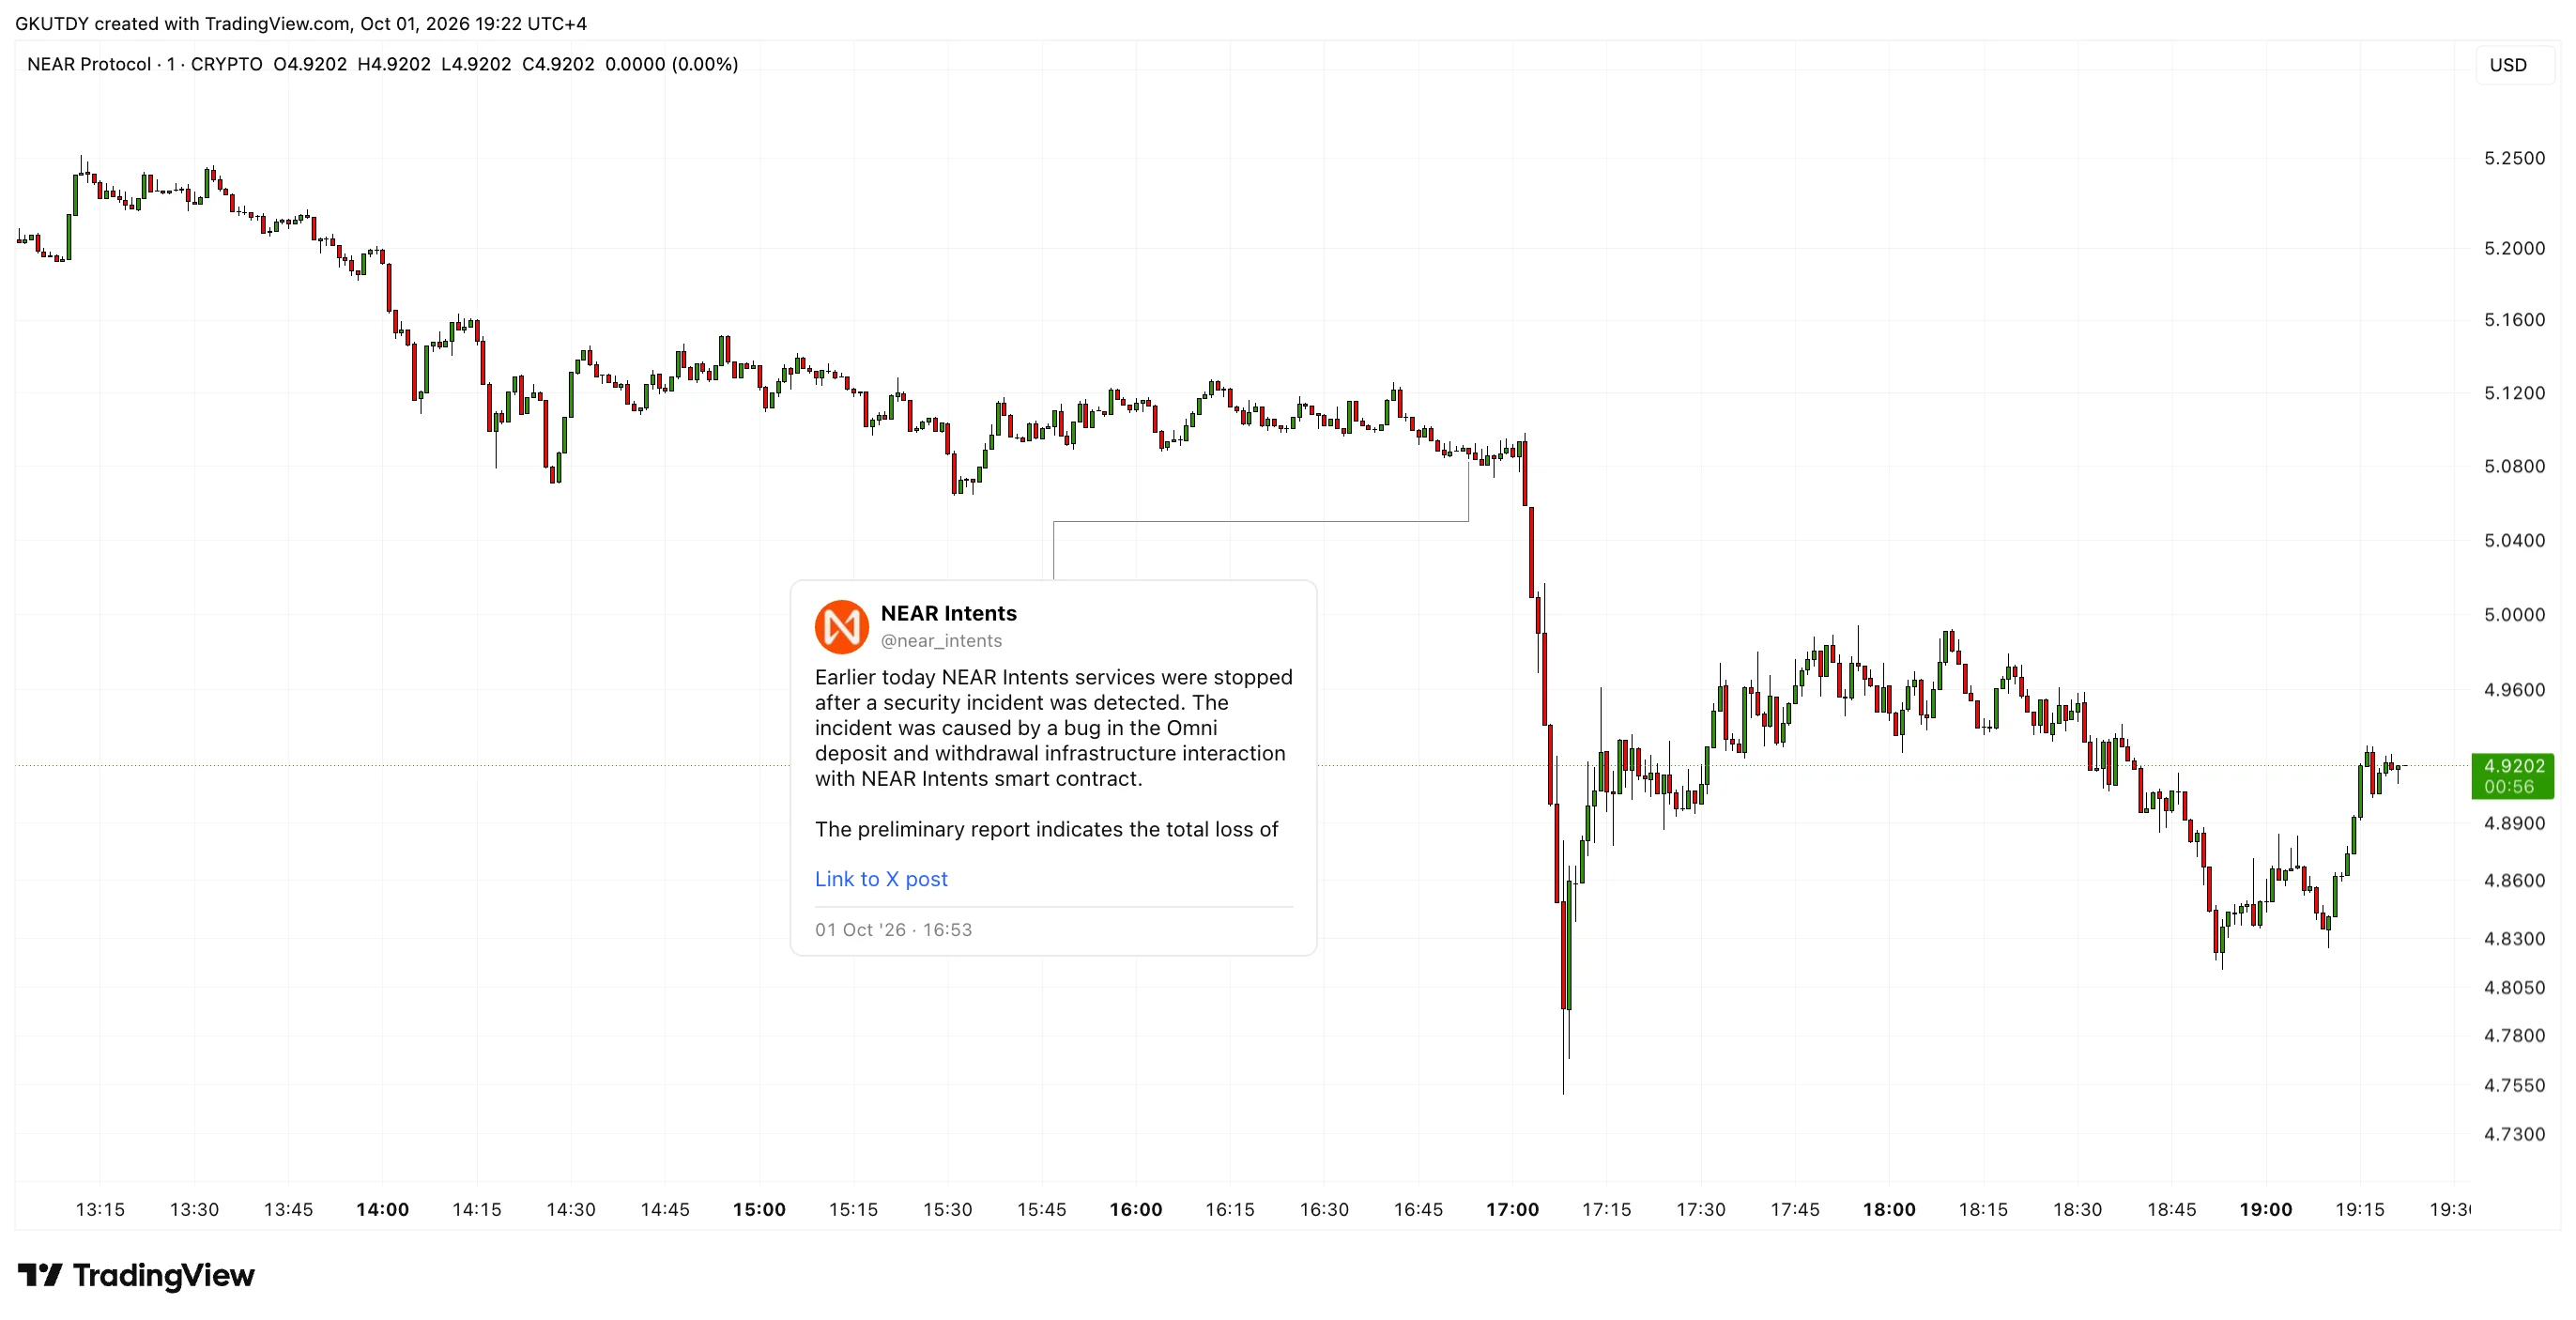
A situação parece paradoxal. Apenas alguns dias antes, o mesmo protocolo estava comemorando um grande sucesso: seu sistema de segurança SHIELD havia bloqueado com sucesso US$ 50 milhões em transações, frustrando a tentativa dos hackers de lavar fundos após o notório hack da exchange Bitget. Mas essa defesa externa provou-se impotente contra um erro de integração interno.
Como um único bug de integração anulou as defesas externas, custando US$ 3,8 milhões
O NEAR Intents é uma das principais tendências tecnológicas do ano, com mais de US$ 30 bilhões em volume de negociação. Ele implementa o conceito de Chain Abstraction. A ideia é simples: em vez de se aprofundar nos detalhes da Web3, um usuário ou agente de IA simplesmente declara uma intenção — por exemplo, "Quero trocar USDT da Arbitrum por Bitcoin nativo".
A infraestrutura subjacente cuida de todo o trabalho rotineiro: encontrar pontes, calcular taxas de gas e selecionar redes.
Essa complexidade oculta é exatamente o que decepcionou o projeto. Segundo a equipe, o incidente foi causado por um bug na interação entre o contrato inteligente do NEAR Intents e a arquitetura de custódia da Omni.
Os atacantes exploraram a vulnerabilidade para realizar saques não autorizados da hot wallet da plataforma na BNB Chain (BSC). Eles rapidamente transferiram os ativos roubados para a KuCoin, depois os converteram em Bitcoin por meio de pontes cross-chain.
Em resposta, a equipe do NEAR Intents imediatamente lançou um plano de crise claro:
- A vulnerabilidade foi corrigida: A falha do contrato inteligente foi corrigida. O site principal, near(.)com, e os serviços básicos devem retornar dentro de uma hora.
- As pontes foram congeladas: Depósitos e saques em 11 blockchains — incluindo Polygon, TON, Optimism, Avalanche e Scroll — permanecerão suspensos por cerca de mais 12 horas, até que a Omni conclua suas correções.
- Garantias financeiras: O tesouro do projeto compensará integralmente os usuários por suas perdas. Ativos mantidos dentro do sistema, como os da hot wallet, podem ser convertidos com segurança assim que o serviço for retomado.
O protocolo já trouxe autoridades policiais e analistas de blockchain para a investigação para rastrear o movimento do Bitcoin roubado.
Este caso é um grande precedente para a indústria. O NEAR Intents está posicionado como uma camada financeira fundamental para a economia de agentes de IA, onde os agentes precisam interagir com a Web3 automaticamente, sem assinatura manual de transações.
O hack mostrou que mesmo quando um projeto protege suas defesas externas de forma eficaz, uma arquitetura de "intents" permanece vulnerável nos pontos de integração com pontes convencionais.
A resposta rápida da equipe e a disposição de cobrir as perdas com seu próprio tesouro ajudaram o projeto a evitar um colapso reputacional. Mas os padrões de segurança para gateways cross-chain claramente terão que ser reescritos.