
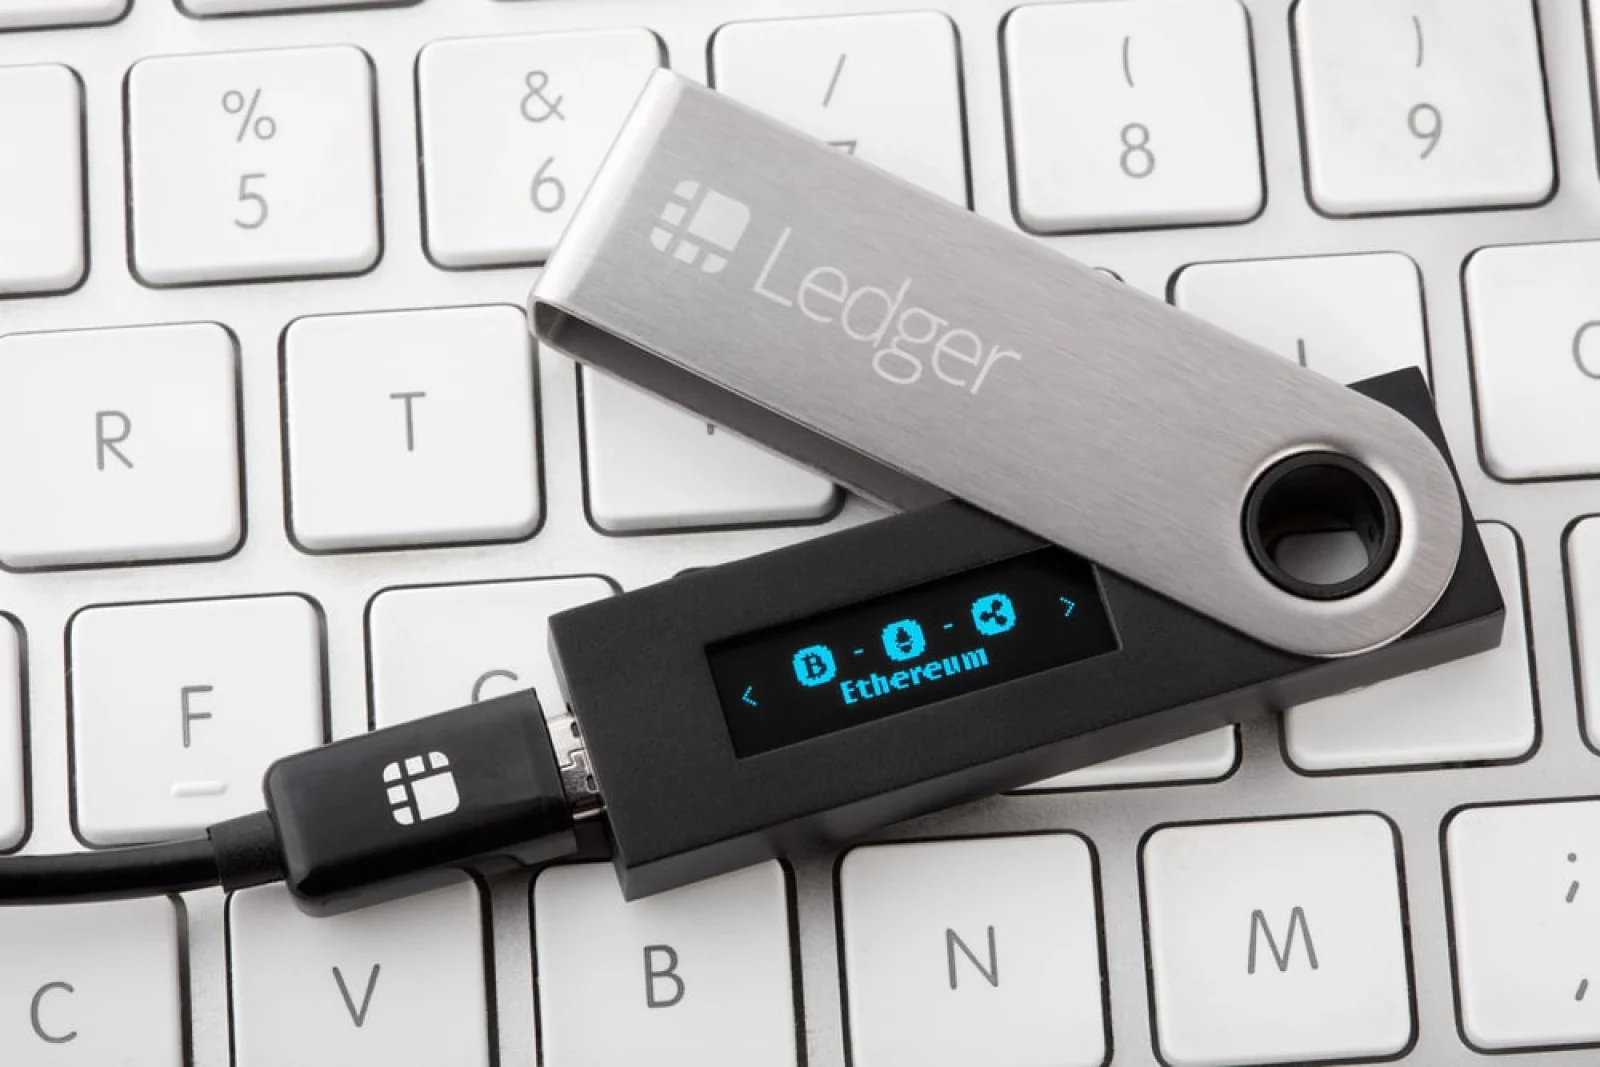
A Ledger está investigando relatos de perdas de criptomoedas entre clientes no Sudeste Asiático que compraram carteiras de hardware por meio da CryptoBilis, uma revendedora listada como distribuidora oficial na Indonésia, Malásia e Filipinas.
O incidente veio à tona na sexta-feira, 9 de outubro, quando pesquisadores de blockchain rastrearam fundos das carteiras de supostas vítimas. As estimativas iniciais apontavam perdas acima de US$ 72 milhões, mas uma análise subsequente da Bitquery ampliou o total relatado para US$ 92,9 milhões em 311 carteiras em cinco redes: Bitcoin, Ethereum, TRON, BNB Chain e Polygon.
A distinção entre um incidente de drenagem de carteira e um comprometimento confirmado dos próprios sistemas da Ledger é importante. Os dispositivos Ledger são projetados para manter as chaves privadas offline, mas hardware modificado maliciosamente ou uma cadeia de suprimentos comprometida poderiam potencialmente minar essa proteção.
O método exato do ataque permanece não confirmado, e as evidências disponíveis não estabelecem que a infraestrutura central da Ledger foi violada.
A Ledger disse que pediu à CryptoBilis para suspender todas as vendas e envios enquanto sua investigação prossegue. Também emitiu orientações preventivas aos clientes que compraram dispositivos da revendedora durante os 90 dias anteriores.
"A Ledger está investigando relatos de perda de fundos de usuários no Sudeste Asiático que compraram produtos de uma revendedora chamada CryptoBillis", disse a empresa em seu comunicado.
A Ledger aconselhou os clientes que compraram dispositivos da revendedora, mas ainda não os inicializaram, a não prosseguir com a configuração. Os clientes que já configuraram seus dispositivos foram aconselhados a considerar mover seus ativos para um novo signatário Ledger com uma nova frase semente.
O investigador de blockchain Specter relatou separadamente ter rastreado endereços suspeitos que receberam fundos de centenas de carteiras de vítimas em Ethereum, TRON e Bitcoin, estimando perdas acima de US$ 86 milhões.
A análise da Bitquery identificou pequenas transações de teste ao longo de aproximadamente duas semanas antes das principais saídas, seguidas por transferências coordenadas em várias redes.
Os pesquisadores também observaram grupos de carteiras assinando solicitações semelhantes em segundos umas das outras. Esses padrões sugerem preparação e um possível ponto comum de controle, mas as transações de blockchain por si só não podem estabelecer como o atacante obteve acesso às carteiras.
US$ 10 milhões em USDT congelados enquanto investigadores rastreiam fundos
A investigação produziu vários desenvolvimentos no rastreamento dos ativos roubados. A Tether supostamente congelou aproximadamente US$ 10 milhões em USDT em 20 carteiras associadas ao suposto roubo. A ação impede que os USDT afetados sejam transferidos por meio desses endereços, mas não devolve automaticamente os fundos às vítimas.
No momento do corte da análise, aproximadamente 14.810 ETH permaneciam em um grupo de carteiras supostamente controladas pelo atacante. Os pesquisadores também identificaram cerca de 203,8 BTC em endereços Bitcoin associados, com esses fundos supostamente não movimentados naquele momento.
A análise da Bitquery identificou ainda a movimentação de aproximadamente 1.254 ETH por meio do Tornado Cash e Zcash. Os fundos supostamente apareceram posteriormente em três novas carteiras, incluindo uma com cerca de 2,1 milhões de USDC.
A presença de USDC pode fornecer outra via potencial de intervenção, dependendo da avaliação do emissor e dos endereços envolvidos, mas um congelamento não deve ser presumido a menos que confirmado.
O fundador da Binance, Changpeng Zhao, comumente conhecido como CZ, disse que as informações disponíveis na época apontavam para um incidente localizado na cadeia de suprimentos envolvendo um fornecedor.
Ele sugeriu que um pequeno número de clientes pode ter recebido dispositivos falsificados ou adulterados, ao mesmo tempo em que apelou aos participantes do setor para ajudar a rastrear e recuperar os ativos. Esta continua sendo uma avaliação, não uma conclusão confirmada da investigação da Ledger.
O ex-CEO da Mt. Gox, Mark Karpelès, também compartilhou fotografias de um Ledger Nano X que ele disse ter recebido da Malásia. Segundo Karpelès, a embalagem plástica do dispositivo parecia intacta, mas ele encontrou um módulo eletrônico oculto onde deveria estar o revestimento da tela.
Ele disse que os implantes de hardware se tornaram mais sofisticados, potencialmente tornando os componentes modificados mais difíceis de distinguir das peças originais.
Karpelès solicitou fotografias de usuários afetados para ajudar a identificar modificações semelhantes. No entanto, não foi demonstrado que a Ledger confirmou que o módulo relatado era funcional ou estava conectado ao incidente da CryptoBilis.
A mais recente estimativa independente coloca as perdas relatadas em US$ 92,9 milhões, mas esse número não foi confirmado pela Ledger. A causa do incidente também permanece sem solução, com as evidências disponíveis apontando para um possível problema na cadeia de suprimentos, sem provar conclusivamente que dispositivos falsificados ou modificados foram os responsáveis.
Por enquanto, a resposta confirmada inclui a investigação da Ledger e a suspensão do revendedor, sua orientação preventiva aos clientes e o congelamento relatado de US$ 10 milhões em USDT. Conclusões adicionais dependerão de descobertas forenses e do rastreamento contínuo on-chain.